
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.

Récits
RIPE NCC a achevé la migration de RIS vers le bare metal. Le pipeline n’est pas clos pour autant
Un déménagement de données peut être terminé alors que le service qui les transporte, les transforme et les restitue continue de changer. Le plan trimestriel de RIPE NCC le dit presque ligne par ligne. Pour que cette précision résiste au temps, il faut remplacer le grand tampon «…

Dossier
Sirius Telecom : l’opérateur mondial que les sources publiques ne permettent pas encore d’identifier
Le répertoire présente Sirius Telecom comme un opérateur de réseau mondial et le relie au réseau PeeringDB 1283. Mais les vérifications disponibles ne suffisent pas encore à établir quelle entité contrôle ce nom, quels actifs réseau elle exploite, ni comment elle pourrait exercer…

Tendances institutionnelles mondiales
Utherverse Network Operations : ce que l’AS33169 permet — et ne permet pas — de conclure
Le résumé de veille Utherverse Network Operations: ce que l’AS33169 permet — et ne permet pas — de conclure explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

ICANN
Les recours d’ICANN ne sont pas interchangeables : qui peut contester quoi ?
Chez ICANN, une objection ne devient pas automatiquement un recours. Elle doit entrer dans un instrument précis, franchir ses conditions d’accès et atteindre l’organe auquel les statuts confient la décision. Cette architecture distingue le pouvoir de la communauté de rejeter…

IETF
Les standards de l’IETF deviennent une infrastructure opérationnelle — mais qui contrôle la continuité ?
Les standards de l’IETF ne font pas fonctionner directement les réseaux. Ils définissent plutôt les états, les échanges, les mécanismes de récupération et les dépendances de sécurité que les opérateurs doivent ensuite implémenter, maintenir et mesurer. Quand un chemin de routage…

Histoire d'Internet
Comment une norme IETF devient une frontière administrée de l’espace multicast IPv6
La révision de l’espace d’adresses multicast IPv6 ne se limite pas à une nouvelle classification technique. RFC 10028 montre comment un consensus de l’IETF, relayé par la gestion du registre IANA, transforme une convention normative en frontière administrative pour les…

Récits
Un scan a repéré 4 611 routeurs BGP exposés dans la région APNIC. Il n’en connaît pas la raison
À APNIC 62, une équipe de recherche a donné une mesure régionale à un problème discret du plan de contrôle: 4 611 routeurs rattachés à 1 343 systèmes autonomes ont répondu à un échange BGP OPEN non sollicité lors d’un scan IPv4 en février. Le signal est plus précis qu’un simple…
Société des ressources numériques
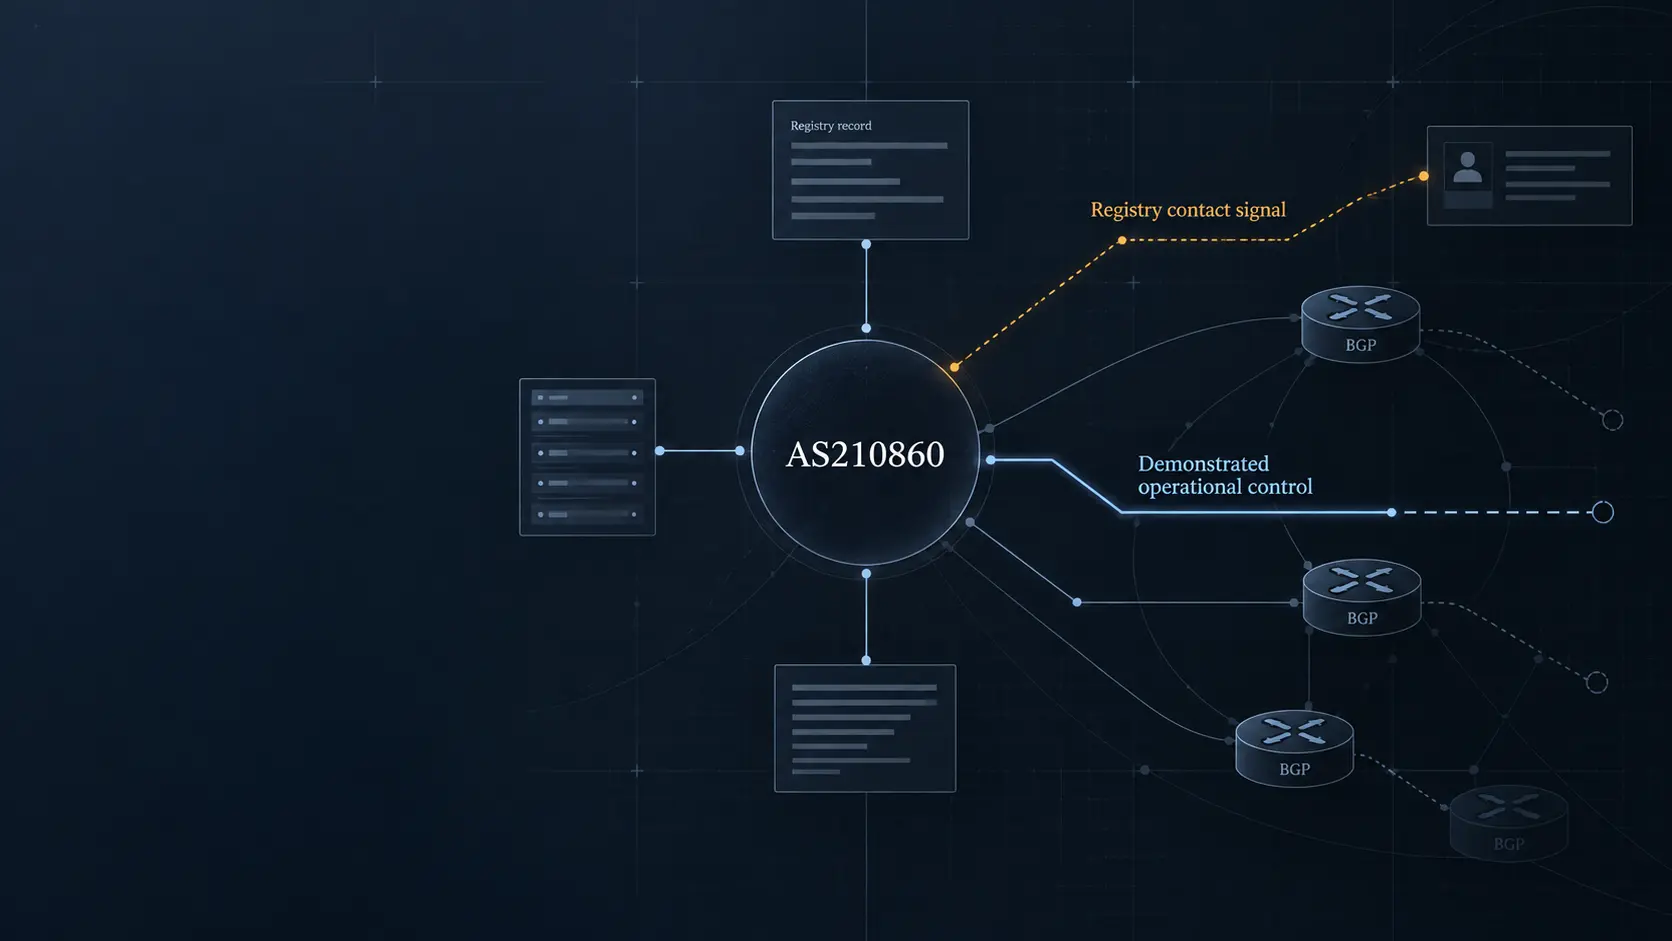
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

IETF
D-PATH ne bloque les boucles que si les passerelles s’accordent sur le domaine
Deux passerelles peuvent exécuter correctement la même RFC et pourtant ne pas protéger le même périmètre. Avec la RFC 10039, tout dépend d’une décision prise avant l’annonce BGP: quelles interfaces et quelles VRF appartiennent au même domaine, et quel identifiant commun en fera…

Dirigeants
Alexander Osipenko : ce que le dossier public permet d’établir — et ce qui reste invérifiable
Le résumé de veille Alexander Osipenko: ce que le dossier public permet d’établir — et ce qui reste invérifiable explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
IETF
RFC 10039 : D-PATH raconte les domaines traversés, pas la livraison accomplie
Dans une interconnexion EVPN ou IPVPN entre domaines, voir une suite de DOMAIN-ID dans une route change utilement la question du contrôle: le chemin déclaré devient observable. Mais cette visibilité ne certifie ni la cohérence de la configuration, ni la conservation des…

IETF
Cyrus Daboo et le PARTSTAT=ACCEPTED qui ne prouvait pas la présence
Un agenda peut conserver une réponse affirmative avec une grande précision, sans savoir si la personne a franchi une porte ou rejoint un appel. Les travaux de Cyrus Daboo permettent de voir exactement où finit la preuve.

Créateurs
Cricket Liu et le long travail pour rendre le DNS exploitable
Le parcours de Cricket Liu suit l’évolution du DNS, d’un service spécialisé administré par quelques opérateurs à un plan de contrôle d’entreprise et, de plus en plus, à un capteur de sécurité. Son importance tient moins à l’invention de protocoles qu’à l’explication du…

Histoire d'Internet
Le blanc devenu contrat : quand les implémentations POP3 ont rétréci la norme
RFC 1957 raconte une panne née non d’un octet interdit, mais d’un octet superflu. À force de voir un serveur très répandu ajouter une espace après son indicateur d’état, des clients ont fini par prendre cette habitude pour la grammaire du protocole.

IETF
La RFC 7506 est historique ; Router Alert 69 peut encore circuler
Dans un registre, la retraite est nette: RFC 7506 est classée historique et la valeur 69 porte la mention « DEPRECATED ». Sur un réseau, elle l’est beaucoup moins. Un ancien modèle de configuration peut encore émettre l’option, et un récepteur peut toujours la reconnaître. La…

Histoire d'Internet
La proposition ajoutait un en-tête. Elle refusait de réécrire l’adresse : RFC 1955
Enfouir un paquet sous un second paquet peut donner l’impression qu’on a évité de choisir. RFC 1955 faisait au contraire un choix très précis: conserver intactes les adresses IPv4 vues par les hôtes, mais confier aux routeurs de bordure et au DNS une nouvelle géographie de…
Récits
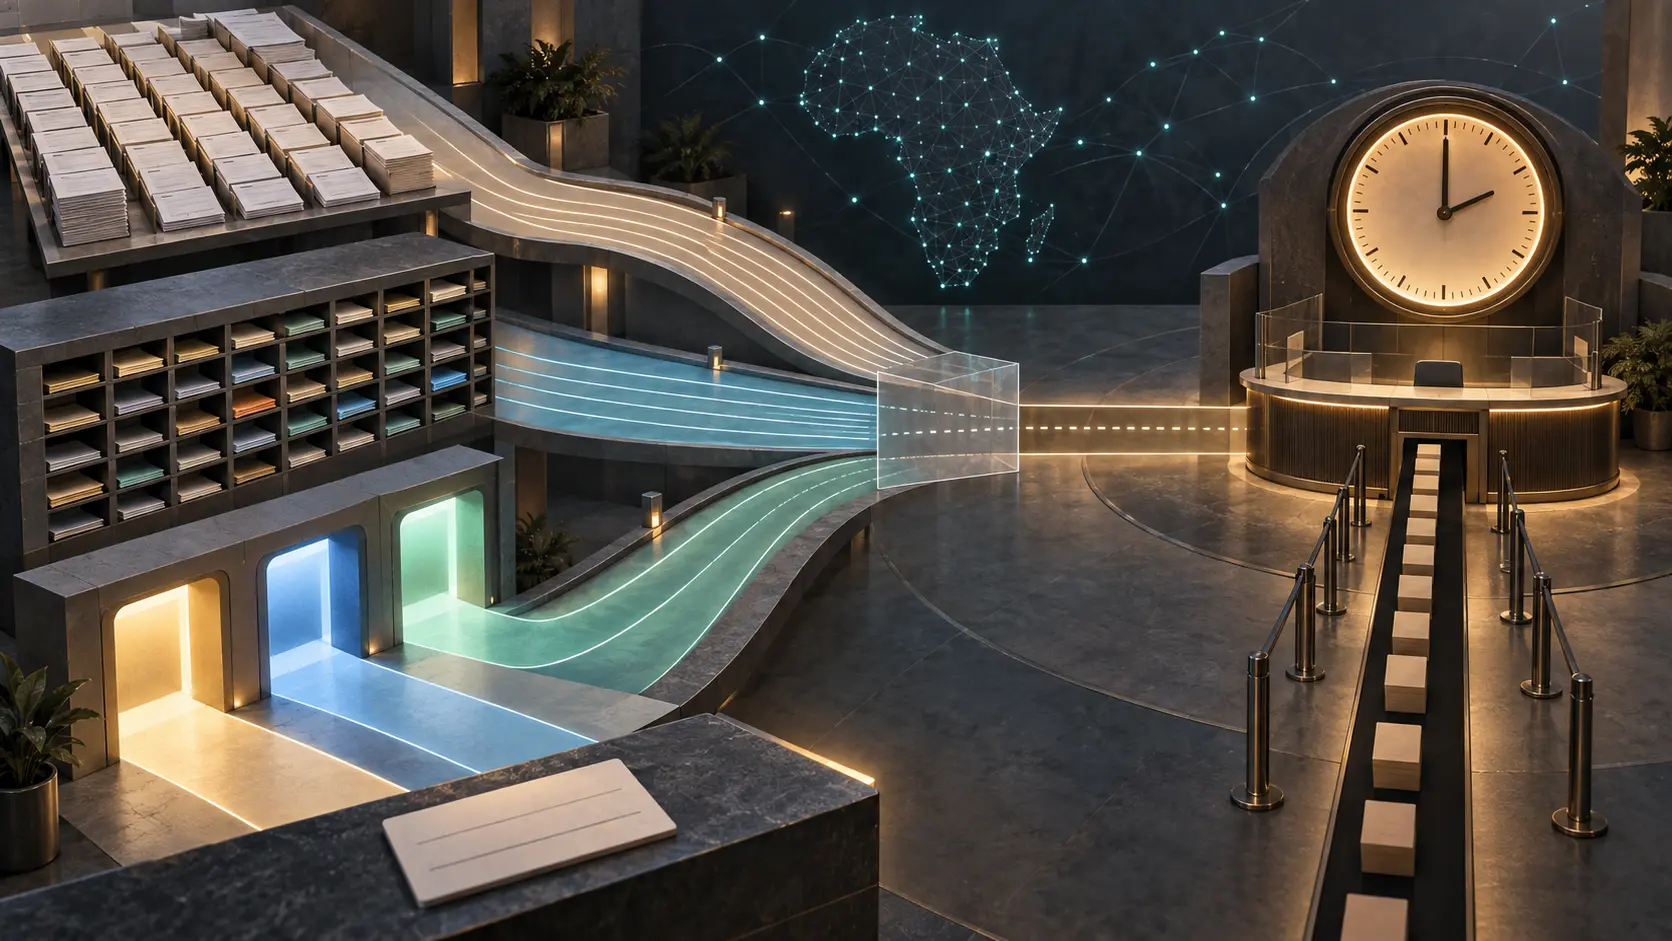
La promesse de réponse d’AFRINIC a trois portes d’entrée
Le délai annoncé est précis: deux jours ouvrables pour une réponse effective. Le chemin qui mène à cette horloge l’est moins. Entre les douze files de l’engagement de service, les seize adresses spécialisées et les trois contacts de la page principale, il manque une table qui…
IETF
Mark Crispin et le drapeau \Seen qui ne prouvait pas qu’un humain avait lu le message
Un courriel cesse d’apparaître en gras et la boîte aux lettres enregistre silencieusement un fait: `\Seen`. L’interface parle de message lu. Le serveur, lui, peut prouver qu’un drapeau a changé. Entre les deux, le protocole de Mark Crispin pose une question décisive: qui a…
IETF
Une association NAT64 n’est pas une politique de filtrage
Un même couple IPv4 public peut réapparaître à chaque essai et pourtant ne rien dire des sources autorisées à l’emprunter en sens retour. Dans un traducteur NAT64 avec état, la stabilité de l’association et la décision de filtrage sont deux faits distincts — donc deux…
IETF
Partager un extrait, déplacer sa règle
Dans un rapport d’incident, les conditions de diffusion peuvent dépendre de l’endroit où figure une information. Une extraction commode ne doit pas transformer cette dépendance en décision invisible.