
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.
IETF
Jon Callas et l’identifiant OpenPGP qui n’a jamais désigné une clé unique
Seize caractères hexadécimaux tiennent dans un ticket d’incident. Ils ne suffisent pas à distinguer à coup sûr une clé, encore moins à prouver l’identité ou le pouvoir de son détenteur.
IETF
Une suite TLS dépréciée n’est pas un point de terminaison désactivé
Avec le RFC 10015, plusieurs échanges de clés hérités ne doivent plus être proposés ou choisis en TLS 1.2 et DTLS 1.2. Mais le passage d’une ligne IANA à l’état `D` ne recharge aucun processus et ne visite aucun frontal oublié. La fermeture opérationnelle doit encore être…
Histoire d'Internet
Aucun mémo ne pouvait commander au réseau : RFC 1958 et le droit de changer
Un texte intitulé « Principes architecturaux de l’Internet » aurait pu se prendre pour une constitution. RFC 1958 fit le contraire: avant d’énoncer ses règles, il organisa leur droit à devenir caduques.

Tendances FAI régionaux Europe et Moyen-Orient
Digi au Portugal : le lancement est réel, son effet concurrentiel reste à démontrer
L’entrée commerciale de Digi au Portugal a produit davantage qu’une annonce: les services ont commencé le 4 novembre 2024 et l’acquisition de Cabonitel, qui contrôlait Nowo Communications et Oni Telecom, a ensuite été finalisée. Mais cette nouvelle capacité opérationnelle ne…

Tendances FAI régionaux Europe et Moyen-Orient
AS210837 : comment tester la continuité opérationnelle d’un réseau sans confondre les signaux
Le résumé de veille AS210837: comment tester la continuité opérationnelle d’un réseau sans confondre les signaux explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

IETF
Une entropie nouvelle entre dans la session ; la reprise reste à prouver dans les deux sens
Le KeyUpdate ordinaire de TLS 1.3 prolonge une chaîne de secrets déjà établie. Le projet Extended Key Update propose de refaire un échange de clés dans une session vivante et d'injecter un secret partagé neuf. Cette opération ouvre une possibilité de reprise après compromission…

Histoire d'Internet
L’URL transportait une requête, pas son autorité : RFC 1959
Une adresse que l’on peut copier donne une impression de stabilité. Pourtant, dans le cas de RFC 1959, ce qui voyageait n’était ni une fiche d’annuaire ni une décision d’accès. L’URL rassemblait les éléments nécessaires à la construction d’une recherche LDAP. Le serveur…

IETF
Un enregistrement `_for-sale` signale une offre, pas l’autorité du vendeur
Un domaine affiché comme disponible dans le DNS peut ouvrir une négociation. Il ne dit pourtant ni qui peut engager le titulaire, ni si le prix tient encore, ni si le transfert aboutira. La RFC 10023 rend l’annonce lisible par les machines; la gouvernance commence précisément là…

IETF
Nathaniel Borenstein et l'encodage Base64 qui n'a jamais promis la confidentialité
Deux chaînes Base64 peuvent cacher la même suite d'octets au regard humain, ou produire les mêmes octets malgré une forme différente. Aucune des deux ne dit qui avait le droit de les lire.

Récits
RIPE NCC a achevé la migration de RIS vers le bare metal. Le pipeline n’est pas clos pour autant
Un déménagement de données peut être terminé alors que le service qui les transporte, les transforme et les restitue continue de changer. Le plan trimestriel de RIPE NCC le dit presque ligne par ligne. Pour que cette précision résiste au temps, il faut remplacer le grand tampon «…

Dossier
Sirius Telecom : l’opérateur mondial que les sources publiques ne permettent pas encore d’identifier
Le répertoire présente Sirius Telecom comme un opérateur de réseau mondial et le relie au réseau PeeringDB 1283. Mais les vérifications disponibles ne suffisent pas encore à établir quelle entité contrôle ce nom, quels actifs réseau elle exploite, ni comment elle pourrait exercer…

Tendances institutionnelles mondiales
Utherverse Network Operations : ce que l’AS33169 permet — et ne permet pas — de conclure
Le résumé de veille Utherverse Network Operations: ce que l’AS33169 permet — et ne permet pas — de conclure explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

ICANN
Les recours d’ICANN ne sont pas interchangeables : qui peut contester quoi ?
Chez ICANN, une objection ne devient pas automatiquement un recours. Elle doit entrer dans un instrument précis, franchir ses conditions d’accès et atteindre l’organe auquel les statuts confient la décision. Cette architecture distingue le pouvoir de la communauté de rejeter…

IETF
Les standards de l’IETF deviennent une infrastructure opérationnelle — mais qui contrôle la continuité ?
Les standards de l’IETF ne font pas fonctionner directement les réseaux. Ils définissent plutôt les états, les échanges, les mécanismes de récupération et les dépendances de sécurité que les opérateurs doivent ensuite implémenter, maintenir et mesurer. Quand un chemin de routage…

Histoire d'Internet
Comment une norme IETF devient une frontière administrée de l’espace multicast IPv6
La révision de l’espace d’adresses multicast IPv6 ne se limite pas à une nouvelle classification technique. RFC 10028 montre comment un consensus de l’IETF, relayé par la gestion du registre IANA, transforme une convention normative en frontière administrative pour les…

Récits
Un scan a repéré 4 611 routeurs BGP exposés dans la région APNIC. Il n’en connaît pas la raison
À APNIC 62, une équipe de recherche a donné une mesure régionale à un problème discret du plan de contrôle: 4 611 routeurs rattachés à 1 343 systèmes autonomes ont répondu à un échange BGP OPEN non sollicité lors d’un scan IPv4 en février. Le signal est plus précis qu’un simple…
Société des ressources numériques
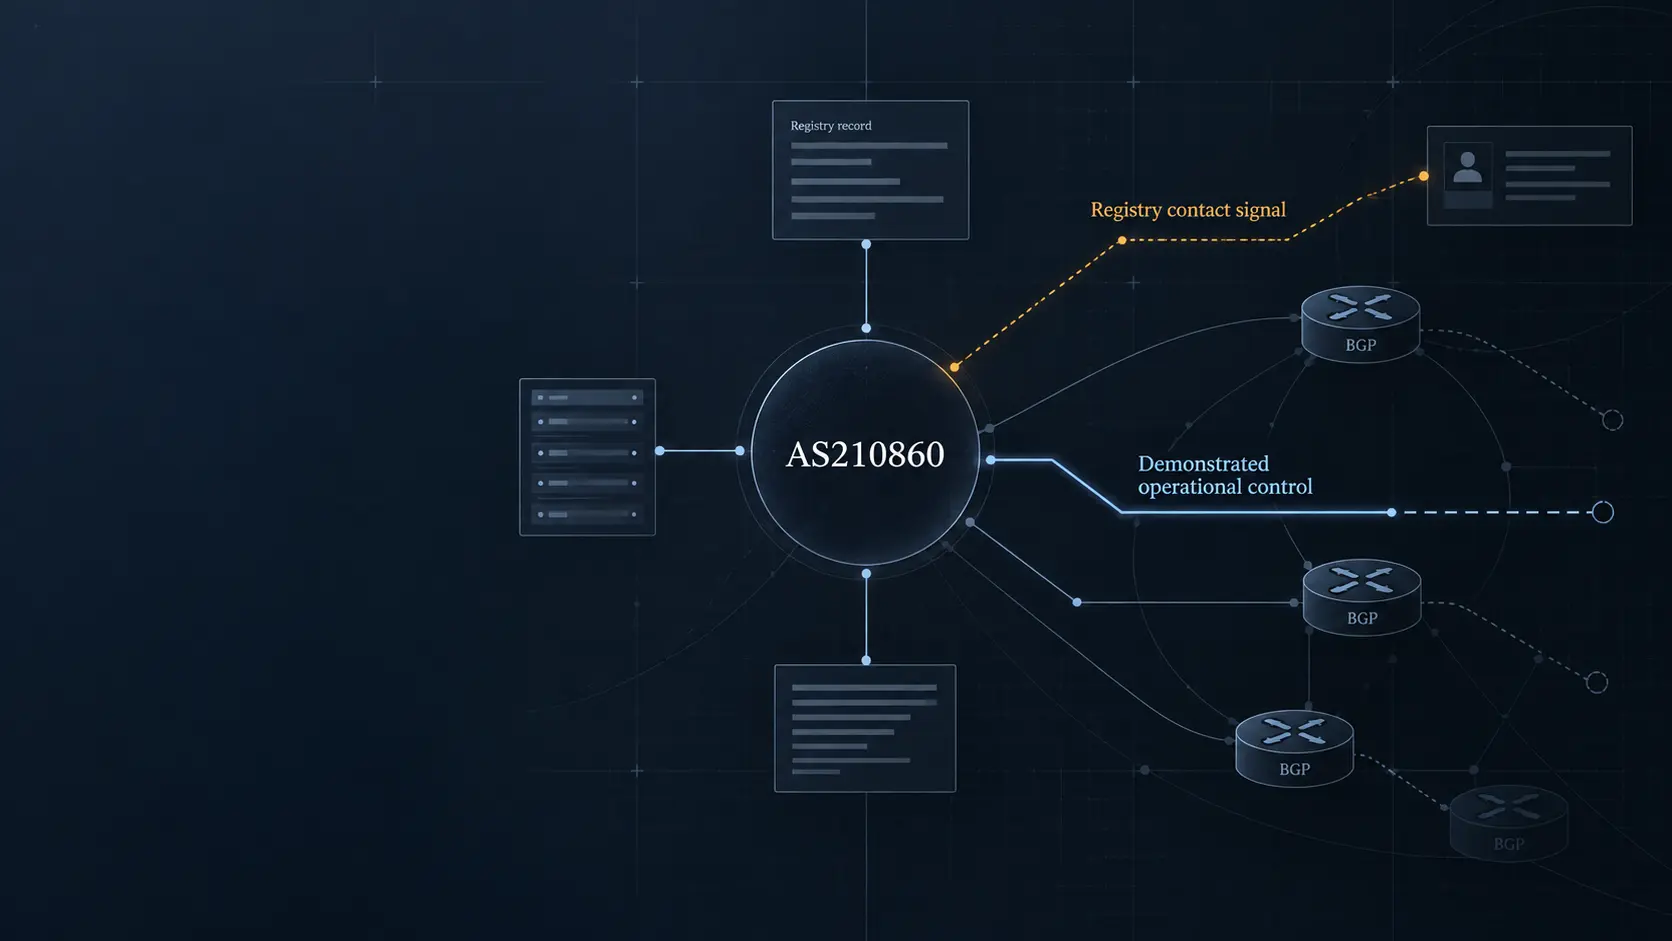
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

IETF
D-PATH ne bloque les boucles que si les passerelles s’accordent sur le domaine
Deux passerelles peuvent exécuter correctement la même RFC et pourtant ne pas protéger le même périmètre. Avec la RFC 10039, tout dépend d’une décision prise avant l’annonce BGP: quelles interfaces et quelles VRF appartiennent au même domaine, et quel identifiant commun en fera…

Dirigeants
Alexander Osipenko : ce que le dossier public permet d’établir — et ce qui reste invérifiable
Le résumé de veille Alexander Osipenko: ce que le dossier public permet d’établir — et ce qui reste invérifiable explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
IETF
RFC 10039 : D-PATH raconte les domaines traversés, pas la livraison accomplie
Dans une interconnexion EVPN ou IPVPN entre domaines, voir une suite de DOMAIN-ID dans une route change utilement la question du contrôle: le chemin déclaré devient observable. Mais cette visibilité ne certifie ni la cohérence de la configuration, ni la conservation des…