
Résumé
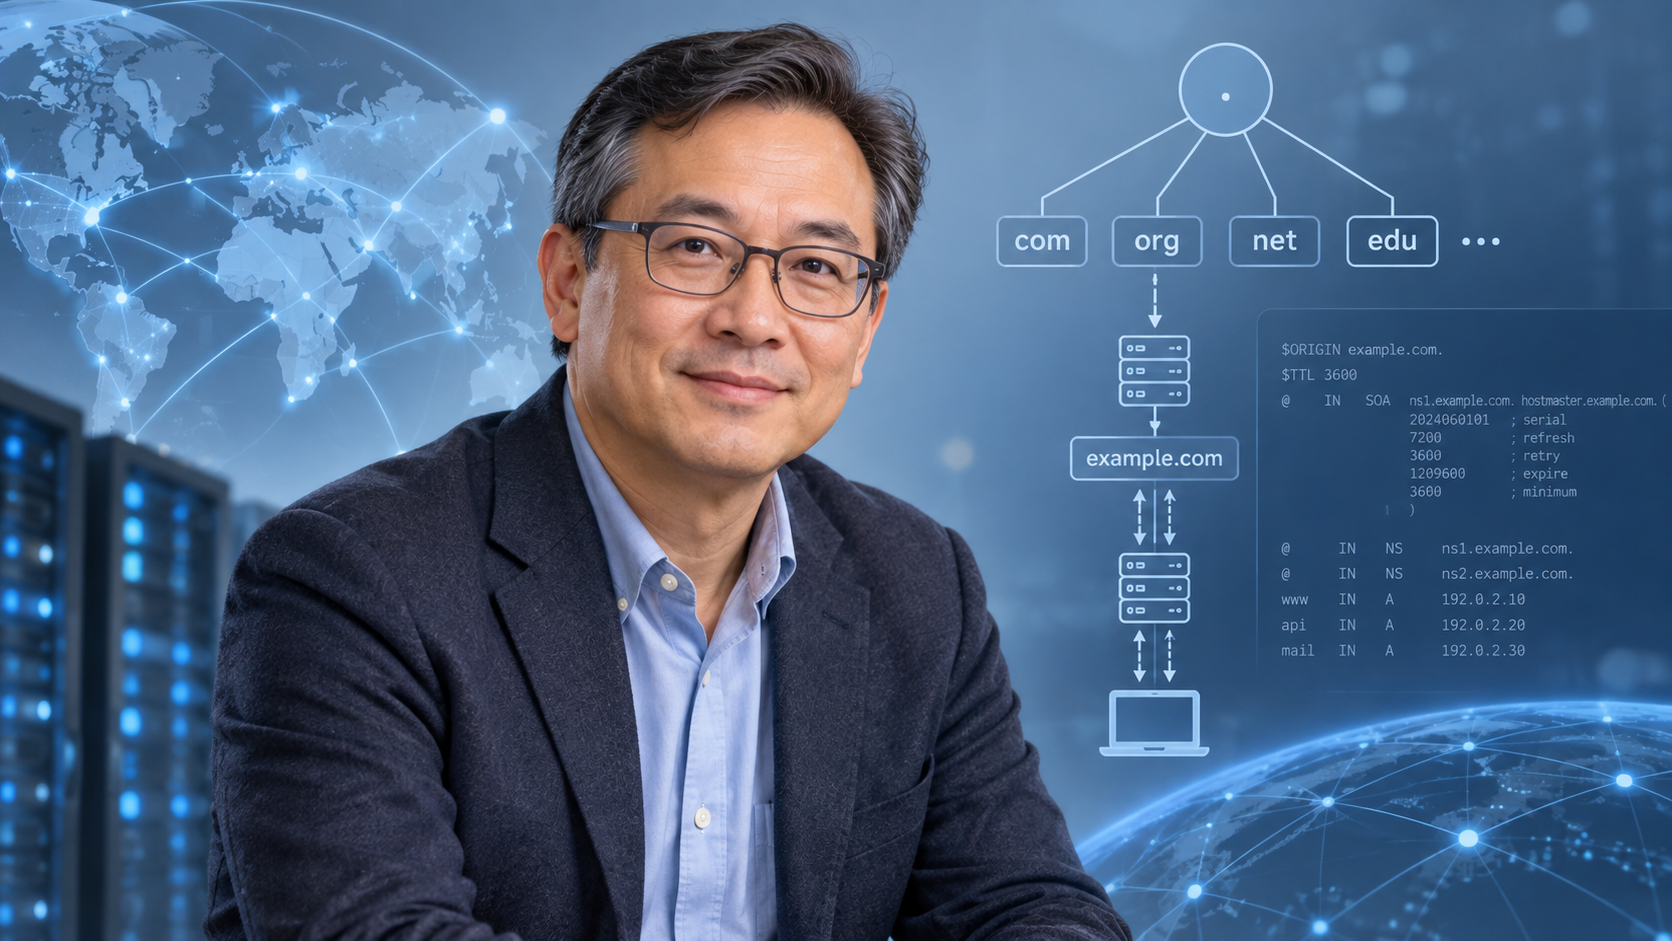
- Cricket Liu a construit sa légitimité publique comme opérateur et pédagogue, en commençant par la responsabilité du domaine hp.com plutôt que par la rédaction d’une norme fondatrice du DNS.
- DNS and BIND, coécrit avec Paul Albitz, a transformé les spécifications de protocoles et les manuels logiciels en un guide opérationnel pour des générations d’administrateurs.
- Son travail ultérieur chez Infoblox a contribué à présenter le DNS, le DHCP et la gestion des adresses IP comme un ensemble cohérent d’états réseau, tout en révélant les risques d’un plan de gestion concentré.
- Les recommandations du NIST de 2026 sur la sécurisation du DNS, dont Liu est coauteur, inscrivent le DNS protecteur et chiffré dans une défense en profondeur plutôt que de présenter le système de noms comme un produit de sécurité complet.
Un document de mars 2026 retrace l’arc de la carrière de Liu
Le 19 mars 2026, le US National Institute of Standards and Technology a publié la révision 3 de sa Special Publication 800-81, son guide du déploiement sécurisé du Domain Name System. Le document est signé par Scott Rose, Cricket Liu et Ross Gibson. Il traite d’un environnement DNS très différent de celui que connaissaient la plupart des administrateurs lorsque Liu s’est fait connaître.
Le guide moderne doit prendre en compte non seulement les serveurs faisant autorité et les résolveurs récursifs, mais aussi le DNS protecteur, les transports chiffrés, la confidentialité, les informations sur les menaces et l’utilisation du DNS comme une couche d’un système de sécurité plus large.
Cette publication offre un bon point de départ pour remonter le temps. Liu n’est pas entré dans ce domaine comme inventeur du DNS, de BIND, de DNSSEC, du DDI ou du DNS protecteur. Le profil IETF Datatracker consulté pour cette enquête ne recensait sous son nom aucune RFC ni aucun Internet-Draft actif.
Son influence a suivi une autre voie: exploiter un grand domaine d’entreprise, transformer son expérience pratique en livres et en formations, créer une société de conseil, rejoindre une entreprise vendant une infrastructure DNS intégrée et contribuer à expliquer comment le DNS est passé d’un service spécialisé à une dépendance à l’échelle de l’entreprise.
Cette distinction compte, car l’infrastructure Internet ne repose pas uniquement sur les auteurs originels des protocoles. Une norme peut définir le format des messages tout en laissant aux opérateurs des questions difficiles sur la délégation, la mise en cache, le choix des logiciels, la gestion des changements, les domaines de panne et la reprise. Un produit peut automatiser ces tâches sans dégager l’organisation de sa responsabilité envers sa propre architecture. Le travail de Liu s’est régulièrement situé dans cette couche de traduction entre spécification et exploitation.
Sa carrière conduit donc à une question plus utile que « qui a inventé le DNS? ». Elle invite à comprendre comment un système de noms distribué est devenu suffisamment intelligible pour que les entreprises puissent l’exploiter, l’acheter, l’auditer et le sécuriser. Ce processus a créé une véritable valeur opérationnelle. Il a aussi créé un marché dans lequel une plateforme intégrée peut détenir des noms, des baux, des adresses, des identifiants, des politiques et des données de télémétrie. L’intégration qui réduit les incohérences peut également amplifier les conséquences d’une erreur ou d’une compromission.
L’exploitation de hp.com a fait du DNS un problème de production plutôt qu’un schéma
Le fait le plus solide des débuts de Liu est concret: chez Hewlett-Packard, il administrait le domaine hp.com. Les biographies publiées par les éditeurs et les entreprises décrivent une période de près de dix ans chez HP, bien que les archives publiques disponibles ne fournissent pas une chronologie complète des projets ou des incidents. Ce qui compte est l’unité d’exploitation. Un domaine d’entreprise n’est pas un exemple scolaire.
Il relie les noms utilisés par les salariés, les clients, les systèmes de messagerie, les sites web et les applications à une infrastructure qui doit rester accessible pendant que les enregistrements, les serveurs et les délégations évoluent.
Le DNS est souvent présenté comme un carnet d’adresses, mais cette métaphore devient trompeuse à l’échelle de l’exploitation. Il s’agit d’une base de données distribuée, avec une autorité déléguée, des réponses mises en cache et un comportement dépendant du temps. Un enregistrement modifié à la source faisant autorité peut continuer d’être servi depuis des caches jusqu’à l’expiration de sa durée de vie. Une zone correcte peut néanmoins rester inaccessible si la délégation parente est erronée.
Un serveur de noms sain peut être neutralisé par la perte d’accès au compte du bureau d’enregistrement, des enregistrements glue défectueux, une panne de routage ou un compte de contrôle partagé. La simplicité apparente de l’interface utilisateur dissimule une coordination entre de nombreuses organisations.
L’exploitation de hp.com aurait rendu ces frontières impossibles à ignorer. Les sources publiques ne permettent pas d’attribuer à Liu chaque décision ou panne chez HP, et un profil rigoureux ne doit pas inventer des scènes dans une salle d’exploitation non documentée. Les éléments disponibles étayent une conclusion plus étroite: son enseignement ultérieur était ancré dans les problèmes d’un espace de noms d’entreprise en production.
Il ne s’agissait pas seulement de comprendre le protocole, mais aussi de préparer les changements, de maintenir un service secondaire, de diagnostiquer des réponses incohérentes et d’expliquer les pannes à des personnes dont l’activité s’était arrêtée alors même que les serveurs paraissaient sains.
Cette expérience d’opérateur distingue la légitimité de Liu d’une réputation purement universitaire. Elle ne rend pas ses jugements universellement justes et ne signifie pas que les pratiques de HP devraient être reproduites aujourd’hui. Elle explique pourquoi son travail public considère régulièrement le DNS comme un système à concevoir, surveiller et tester, plutôt que comme un fichier à modifier puis à oublier.
DNS and BINDa traduit les normes en travail quotidien
La réalisation publique la plus durable de Liu est le livreDNS and BIND, coécrit avec Paul Albitz. Sa cinquième édition, publiée par O’Reilly en mai 2006, compte 640 pages. Son importance ne tient pas au fait qu’il aurait remplacé les normes DNS ou la documentation de BIND. Il a organisé ces ressources autour des questions auxquelles les administrateurs sont réellement confrontés: zones, délégation, résolution récursive, mise en cache, configuration des serveurs, sécurité, dépannage et conséquences de la modification d’un espace de noms en production.
La coauteurité doit rester visible. Un profil centré sur Liu peut facilement transformer un titre connu en preuve de propriété individuelle, notamment parce que les pages d’éditeurs et les biographies de conférences ultérieures mettent souvent un seul auteur au premier plan. Le livre appartient à un travail éditorial partagé. Son autorité est également liée à une époque et à une édition. Les logiciels DNS, les modèles de déploiement et les recommandations de sécurité ont continué d’évoluer.
Le qualifier de référence largement utilisée est raisonnable lorsque cette appréciation est attribuée à des éditeurs ou à des institutions, mais aucun recensement public ne permet d’établir combien de réseaux ont appliqué une recommandation précise ni quelle part des pratiques actuelles découle du texte.
Malgré ces limites, le livre illustre une forme de création d’infrastructure qu’il est facile de sous-estimer. Un protocole devient utilisable à grande échelle lorsque les personnes peuvent s’en forger des modèles mentaux exacts. Les administrateurs doivent comprendre pourquoi une réponse mise en cache persiste, pourquoi un serveur faisant autorité n’est pas un résolveur récursif, pourquoi une délégation défaillante échoue de manière imprévisible et pourquoi la réduction d’une durée de vie après un incident n’efface pas la valeur déjà mise en cache ailleurs.
Une explication claire réduit le nombre d’erreurs commises par des personnes qui disposent autrement de commandes puissantes sans comprendre leurs conséquences.
Liu a ensuite écrit leDNS & BIND Cookbook, publié en octobre 2002, qui allait plus loin vers une pratique orientée vers les tâches. Le format d’un livre de recettes peut inciter les lecteurs à copier des procédures sans comprendre leur contexte, mais il répond aussi à la réalité de l’exploitation: beaucoup d’ingénieurs arrivent avec un problème concret et non avec le désir d’étudier un protocole depuis ses principes fondamentaux. Le meilleur enseignement technique leur donne une procédure sûre tout en rendant visibles les hypothèses sur lesquelles elle repose.
C’est le fil conducteur de la carrière de Liu. Il a régulièrement rendu le comportement caché de l’infrastructure suffisamment compréhensible pour que les administrateurs puissent raisonner à son sujet. Cette contribution diffère de l’écriture du code d’origine ou de l’adoption de la norme initiale, mais elle peut être tout aussi déterminante pour la fiabilité.
Acme Byte & Wire a fait de l’expertise DNS un service commercial
Après avoir quitté HP en 1997, Liu et Matt Larson ont cofondé Acme Byte & Wire. L’entreprise vendait du conseil et de la formation sur le DNS à une époque où les organisations se connectaient à l’Internet public plus rapidement qu’elles ne développaient leur expertise interne. Le nom de l’entreprise est mieux documenté que ses finances: les éléments disponibles ne révèlent ni liste complète de clients, ni historique des revenus, ni répartition du capital, ni gains personnels des fondateurs.
La logique opérationnelle est toutefois claire. L’administration du DNS était devenue suffisamment spécialisée pour faire vivre une société de conseil. Les organisations avaient besoin d’aide pour concevoir leurs zones, déplacer leur service faisant autorité, diagnostiquer les problèmes de délégation et former leurs équipes. Ce besoin reflétait une transition plus large de l’Internet. Des services jusque-là gérés par une petite communauté technique devenaient des dépendances pour des entreprises dont le cœur de métier n’était pas le réseau.
Network Solutions a acquis Acme Byte & Wire en juin 2000, et l’activité a été intégrée à VeriSign. Liu a ensuite travaillé dans la gestion de produits DNS chez VeriSign pendant environ un an, selon la biographie de l’éditeur. Ces faits montrent son passage d’opérateur à consultant, puis à une organisation de produits. Ils ne permettent pas d’établir le prix de l’acquisition, la part du capital détenue par Liu ni si la transaction l’a enrichi. Un profil qui comblerait ce vide par des suppositions remplacerait le travail journalistique par une mise en scène biographique.
L’acquisition révèle néanmoins une évolution du marché. Une expertise d’abord vendue sous forme de conseil pouvait être absorbée par une entreprise plus grande ayant des intérêts dans les registres, le nommage et la sécurité. Le savoir opérationnel devenait un élément de stratégie produit. Cette transition allait s’accentuer lorsque Liu a rejoint Infoblox en mars 2003.
Infoblox a relié le nom, le bail et l’enregistrement d’adresse
Chez Infoblox, Liu a rejoint une entreprise bâtie autour du DNS, du Dynamic Host Configuration Protocol et de la gestion des adresses IP. Le sigle utilisé par le secteur pour cette combinaison est DDI. Il est tentant de présenter le DDI comme une catégorie de produits inventée par un fournisseur ou un évangéliste. Les éléments disponibles étayent une lecture plus modeste et plus intéressante: de nombreuses organisations et de nombreux fournisseurs ont développé ces fonctions, tandis que Liu est devenu l’une des figures les plus visibles pour expliquer pourquoi elles devaient être réunies.
Le mécanisme est simple. Les enregistrements DNS décrivent des noms et des services. Le DHCP attribue des adresses et des paramètres associés aux clients. La gestion des adresses IP consigne l’espace d’adressage existant, sa répartition, les personnes ou les équipements qui l’utilisent et les allocations encore disponibles. Dans un réseau réel, ces fonctions n’appartiennent pas à des mondes séparés. Un appareil reçoit une adresse, cette adresse peut devoir être associée à un nom, ce nom peut être utilisé dans une politique et l’inventaire doit refléter le changement.
Lorsque chaque fonction est gérée dans une feuille de calcul ou une console distincte, l’organisation peut créer des états contradictoires.
Une plateforme DDI intégrée cherche à rendre ces relations explicites. Un workflow peut attribuer une adresse, créer ou mettre à jour l’enregistrement DNS correspondant, appliquer une politique et conserver une piste d’audit. Les équipes réseau et cloud peuvent exposer des API plutôt que de dépendre de tickets et de fichiers modifiés à la main. Le système qui en résulte participe à l’approvisionnement des centres de données, des sites distants, des réseaux utilisateurs et des charges de travail cloud.
C’est pourquoi le DDI se comprend mieux comme un plan de contrôle que comme un ensemble d’équipements. Il contient des informations de référence sur l’identité réseau et traduit des intentions approuvées en plusieurs services. Sa valeur commerciale vient de la réduction du travail manuel et de la vue cohérente offerte aux opérateurs. Le risque vient de cette même concentration. Si une plateforme, un système d’identifiants ou un modèle de politique contrôle l’attribution des adresses et la résolution des noms dans tout le parc, une mauvaise modification peut se propager plus loin et un attaquant peut acquérir davantage de pouvoir.
Le rôle de Liu chez Infoblox est public, pédagogique et commercial. La biographie actuelle de l’entreprise le présente comme Executive Vice President and Chief Evangelist et comme une interface entre Infoblox et la communauté DNS. Ce titre ne révèle pas ses droits de décision internes sur l’ingénierie des produits, la tarification ou la réponse aux incidents de sécurité. Il établit toutefois le contexte dans lequel beaucoup de ses affirmations sont formulées. Une explication éclairée peut également renforcer la position commerciale d’un fournisseur; ces deux réalités ne sont pas incompatibles.
Un état partagé réduit les contradictions, mais élargit le rayon d’impact
L’argument en faveur de l’intégration est particulièrement fort lorsqu’un réseau évolue rapidement. Les inventaires manuels prennent du retard sur les machines virtuelles, les conteneurs, les utilisateurs distants et les services cloud. Des équipes distinctes peuvent attribuer la même adresse, laisser subsister des enregistrements obsolètes ou perdre de vue la fonction prévue d’un sous-réseau. Une source d’état partagée peut réduire ces conflits et soutenir l’automatisation.
Pourtant, l’expression « source unique de vérité » dissimule souvent plusieurs sources d’autorité. La fiche IPAM peut décrire l’allocation prévue, le serveur DHCP montrer un bail en cours, le service DNS détenir un nom, l’API cloud signaler une interface active et la table de routage révéler ce qui est réellement accessible. Ces enregistrements peuvent diverger pour des raisons légitimes, notamment les délais, les pannes et les déploiements partiels. L’intégration n’est utile que si l’organisation sait quel système fait autorité pour chaque décision et comment la réconciliation fonctionne lorsque les observations sont contradictoires.
Le plan de gestion doit également disposer de sa propre résilience. La réplication, la sauvegarde et la reprise après sinistre comptent, mais il en va de même pour l’identité, les accès, l’approbation des changements et la capacité à fonctionner pendant une panne partielle. Une erreur parfaitement répliquée reste une erreur. Une sauvegarde qui ne peut pas être restaurée dans le délai requis n’assure pas la continuité. Une paire d’équipements hautement disponible ne protège pas contre un défaut logiciel partagé, un administrateur compromis ou un problème en amont chez le bureau d’enregistrement.
C’est ici que le cadre opérationnel de Liu reste utile. La fiabilité du DNS ne résulte pas de la présence d’une étiquette produit. Elle vient de la séparation des domaines de panne, des tests de reprise et de la compréhension des dépendances extérieures au produit. Le DDI peut rendre le travail plus cohérent. Il ne supprime pas la nécessité de demander qui contrôle les données, qui peut les modifier et ce qui reste exploitable si le système de gestion est indisponible.
Le DNS faisant autorité commence par une chaîne de responsabilités déléguées
Un serveur DNS faisant autorité publie les enregistrements d’une zone. Cette phrase paraît simple jusqu’à ce que l’on examine la chaîne de délégation. Un résolveur part d’une racine connue, suit les renvois à travers une zone parente et atteint finalement les serveurs responsables du nom demandé. Le parent doit publier les bons enregistrements de serveurs de noms et, lorsque cela est nécessaire, les adresses glue. L’enfant doit servir des données cohérentes. Le routage et le transport doivent permettre d’atteindre les serveurs.
Les relations avec le bureau d’enregistrement et le registre qui contrôlent la délégation doivent rester accessibles aux opérateurs autorisés.
L’architecture est volontairement distribuée. Aucune entreprise ne possède à la fois la racine, son domaine de premier niveau, tous les résolveurs récursifs et chaque chemin réseau. Cette distribution limite le contrôle unilatéral, mais elle signifie aussi qu’un détenteur de domaine peut subir une panne extérieure à son propre logiciel faisant autorité. Une entreprise peut exploiter des serveurs sains et néanmoins disparaître parce qu’une délégation parente a été modifiée de façon erronée ou qu’un compte chez un bureau d’enregistrement a été compromis.
La conception opérationnelle exige donc davantage que plusieurs adresses IP. Une véritable diversité peut impliquer des sites, fournisseurs, logiciels, identifiants et chemins de contrôle indépendants. Deux serveurs installés dans le même site derrière le même routeur ne constituent pas deux domaines de panne indépendants. Deux fournisseurs administrés depuis un même compte compromis peuvent ne pas l’être non plus. L’anycast peut distribuer le service entre plusieurs sites, mais il ne garantit pas que les routes, les données ou les systèmes de contrôle soient corrects.
Les écrits et les interventions de Liu insistent depuis longtemps sur cette chaîne de responsabilités. Leur valeur est explicative: ils aident les organisations à voir pourquoi une « panne DNS » peut provenir du routage, de la délégation, du contrôle d’accès ou de la configuration d’une application. Leur limite est tout aussi importante. Expliquer l’architecture ne signifie pas exploiter les zones des clients, et aucune recommandation générale ne remplace les tests de la conception exacte.
Le DNS récursif échange du travail répété contre une confiance partagée
Les résolveurs récursifs remplissent une autre fonction. Ils reçoivent les requêtes des clients, suivent les délégations, valident les réponses lorsque cette fonction est configurée et mettent les résultats en cache pour les réutiliser. La mise en cache réduit la latence et la charge en amont, mais elle fait du temps une composante du modèle opérationnel. Un résolveur peut continuer de servir une ancienne réponse jusqu’à l’expiration de la durée de vie de l’enregistrement. Une réponse négative peut également être mise en cache.
Pendant une migration ou un incident, différents utilisateurs peuvent donc voir des états différents sans qu’aucun serveur soit « en panne » au sens ordinaire.
C’est l’une des raisons pour lesquelles les modifications DNS doivent être préparées. Un opérateur qui prévoit de déplacer un service peut réduire une durée de vie à l’avance, attendre que les anciennes valeurs expirent, effectuer le changement et surveiller la transition. Réduire cette valeur après que l’ancienne réponse a déjà été mise en cache ne permet pas de revenir en arrière dans les autres résolveurs. Le protocole fait ce qui lui a été demandé, même si l’entreprise perçoit le résultat comme une incohérence.
Le service récursif crée également une relation de confiance. Le résolveur peut voir les noms demandés par un client et influencer les réponses renvoyées. Il peut valider DNSSEC, appliquer une politique parentale ou d’entreprise, bloquer des domaines malveillants, journaliser l’activité ou transmettre les requêtes à un autre service. Le fait qu’il soit exploité par une entreprise, un fournisseur d’accès à Internet, une société cloud ou un service public détermine qui peut observer et contrôler ce trafic.
Le travail ultérieur de Liu sur la sécurité s’appuie sur ce point d’observation. Un résolveur récursif intervient tôt dans de nombreuses tentatives de connexion. Cela le rend utile pour la défense, mais pas omniscient. Les applications peuvent utiliser des adresses mises en cache, des connexions IP directes, des tunnels chiffrés ou leurs propres choix de résolveurs. Une activité malveillante peut s’appuyer sur des domaines légitimes. Le résolveur fournit un signal et un point de contrôle importants, non un relevé complet du comportement des terminaux.
L’anycast améliore la portée et absorbe les pannes uniquement si le système qui l’entoure fonctionne
L’anycast permet à plusieurs sites d’annoncer la même adresse de service afin que le routage dirige les clients vers un chemin disponible. Cette technique est largement utilisée pour le DNS, car les requêtes sont généralement de courte durée et parce que la distribution d’un service faisant autorité ou récursif peut réduire la latence et absorber des pannes locales ou du trafic d’attaque.
La technique est souvent décrite comme si elle envoyait automatiquement chaque utilisateur vers le site le plus proche ou le meilleur. La politique de routage n’est pas la géographie. Un client peut atteindre un site plus éloigné, mais privilégié par les réseaux concernés. Une fuite de route, une mauvaise annonce ou un déséquilibre de capacité peut attirer trop de trafic vers un seul emplacement. Un site peut rester accessible tout en servant des données anciennes ou erronées. Les mécanismes de vérification de l’état et de retrait des routes peuvent échouer de manière à maintenir l’annonce après la dégradation du service.
L’anycast illustre donc une leçon récurrente de l’enseignement opérationnel de Liu: la redondance doit être évaluée au regard du comportement complet en cas de panne. Plusieurs sites ne sont utiles que si la distribution des données, la politique de routage, la surveillance et la gestion des incidents sont cohérentes. Une diversité qui partage la même version, le même système d’automatisation ou les mêmes identifiants peut encore échouer simultanément.
Ce point importe pour le marché commercial du DNS, car des fournisseurs peuvent vendre une résilience mondiale comme service. Ces offres peuvent apporter une profondeur d’ingénierie que des entreprises isolées ne pourraient pas reproduire économiquement. Elles créent aussi une dépendance envers le plan de contrôle, les relations réseau et le processus de gestion des incidents du fournisseur. Le choix n’oppose pas résilience et dépendance; il porte sur les dépendances qui sont comprises, encadrées par contrat et testées techniquement.
La télémétrie DNS a transformé un service opérationnel en capteur de sécurité
Les équipes de sécurité se sont intéressées au DNS pour une raison simple: de nombreuses attaques ont besoin de noms. Les logiciels malveillants contactent des infrastructures de commande, les pages d’hameçonnage utilisent des domaines et les systèmes compromis produisent souvent des motifs de requêtes avant que d’autres outils ne disposent d’une vue complète. Un résolveur peut consigner le nom demandé, le client, l’heure et la réponse. Combinées à des informations sur les menaces et à d’autres données de télémétrie, ces données peuvent soutenir une enquête.
Leur valeur est temporelle autant que descriptive. Un domaine peut avoir été enregistré récemment, apparaître sur plusieurs hôtes infectés ou changer rapidement d’adresse. Un système de sécurité peut utiliser ces signaux pour hiérarchiser son attention. Les données DNS historiques peuvent aider les analystes à reconstituer quels appareils ont tenté de contacter un domaine identifié avant que l’incident soit compris.
Mais la télémétrie DNS ne constitue pas une vérité absolue. Une requête ne prouve ni qu’une connexion a réussi ni que l’utilisateur en avait l’intention. Les résolveurs partagés, la traduction d’adresses réseau et les contrôles de confidentialité peuvent compliquer l’attribution. Les flux d’informations sur les menaces peuvent être incomplets, tardifs ou erronés. Un service légitime peut partager une infrastructure avec une activité malveillante. La conservation des journaux de requêtes crée des obligations de confidentialité et de sécurité, car ces données peuvent révéler des comportements sensibles.
L’importance de Liu dans cette transition tient à sa contribution au rapprochement des perspectives opérationnelle et sécuritaire. La même infrastructure DNS qui doit être disponible et exacte peut également produire des éléments utiles sur les menaces. Cela ne signifie pas que le résolveur devient un système de détection sur les terminaux ni que chaque événement DNS doit déclencher une mesure coercitive. Cela signifie que la résolution des noms fait partie de la chaîne de preuves défensive.
Le DNS protecteur est un contrôle précoce, pas un bouclier universel
Le DNS protecteur applique des politiques et des informations sur les menaces au niveau du résolveur. Lorsqu’un client demande un domaine connu ou soupçonné d’être dangereux, le service peut refuser la réponse, rediriger la requête vers une adresse contrôlée, renvoyer une réponse de politique ou journaliser l’événement pour enquête. L’intervention peut se produire avant que le terminal ne se connecte au service visé, ce qui lui confère une valeur pratique.
Les limites sont importantes. Les attaquants peuvent utiliser de nouveaux domaines qui ne figurent pas encore dans un flux, des sites légitimes compromis, des adresses IP directes ou des canaux contournant le résolveur géré. Un blocage peut aussi interrompre un travail légitime si la classification est erronée. La réputation d’un domaine évolue et une règle adaptée à une organisation peut être inacceptable pour une autre. Les équipes de sécurité doivent pouvoir examiner, annuler et expliquer les décisions au lieu de considérer chaque entrée d’un flux comme une vérité incontestable.
Les documents de CISA sur le DNS protecteur et les recommandations du NIST de 2026 constituent des éléments publics montrant que cette catégorie ne relève pas uniquement du marketing des fournisseurs. Ils ne prouvent toutefois pas l’efficacité de chaque service commercial contre chaque catégorie de menace. Les résultats comparatifs dépendent des sources d’information, de la vitesse de mise à jour, des politiques, de la visibilité, du comportement des terminaux et du reste de l’arsenal de contrôle.
Liu a contribué à défendre cette couche dans le cadre de son rôle chez Infoblox et de la publication du NIST. Un profil rigoureux ne doit ni écarter son expertise parce qu’elle s’inscrit dans un contexte commercial, ni reprendre les affirmations d’un fournisseur comme des faits indépendants. Il faut identifier l’émetteur, décrire le mécanisme et conserver la limite: le DNS protecteur peut interrompre certaines résolutions de noms malveillantes et produire des éléments utiles, mais il n’authentifie pas chaque destination et ne sécurise pas chaque application.
Le DNS chiffré déplace l’observateur au lieu de supprimer l’observation
DNS over HTTPS et DNS over TLS protègent les requêtes en transit entre un client et un résolveur. Ils peuvent empêcher les réseaux locaux ou les observateurs passifs de lire ou de modifier le trafic DNS ordinaire sur ce segment. Il s’agit d’une amélioration importante de la confidentialité et de l’intégrité, en particulier sur les réseaux d’accès non fiables.
Le chiffrement modifie également la visibilité de l’entreprise. Un réseau géré peut s’être appuyé sur l’observation du trafic DNS pour le dépannage, les politiques et la détection des menaces. Si une application envoie des requêtes chiffrées à un résolveur externe, les contrôles locaux peuvent perdre ce point d’observation. La requête n’est pas devenue invisible pour tout le monde. Le résolveur choisi peut encore la voir, et la destination atteinte par l’application reste visible par d’autres signaux. La confiance s’est déplacée du chemin local vers le résolveur et ses pratiques de gestion des données.
Cela crée un débat de politique qui ne peut pas être résolu en déclarant la confidentialité ou la sécurité absolue. Une entreprise peut exiger une résolution gérée pour des raisons réglementaires, opérationnelles ou de protection. Un utilisateur peut raisonnablement vouloir préserver la confidentialité de ses requêtes vis-à-vis des fournisseurs d’accès et des intermédiaires locaux. Les éditeurs d’applications peuvent choisir des résolveurs pour améliorer la cohérence ou les performances. Chaque choix modifie qui peut observer, conserver et influencer la requête.
Le rôle de Liu est encore celui d’un traducteur entre les systèmes. Un déploiement sécurisé exige que les organisations définissent les résolveurs autorisés, le transport chiffré, la journalisation, les exceptions et les mécanismes de repli, plutôt que de traiter DoH ou DoT comme un interrupteur binaire. Les recommandations du NIST placent le DNS chiffré dans une architecture. Elles n’affirment ni que le chiffrement élimine les risques pour la confidentialité, ni que la surveillance de l’entreprise l’emporte automatiquement sur les intérêts des utilisateurs.
NIST SP 800-81r3 fixe une limite publique dans un débat fortement commercial
La révision 2026 de NIST SP 800-81 est importante parce qu’elle distingue la contribution actuelle de Liu du propre discours produit d’Infoblox. Le NIST a publié le document dans le cadre d’un processus fédéral, et Liu en partage la paternité avec Scott Rose et Ross Gibson. Le guide n’est ni une norme Infoblox, ni une certification de produit, ni la preuve qu’un fournisseur applique toutes ses recommandations.
Son périmètre montre combien le problème opérationnel s’est élargi. La sécurisation du DNS comprend désormais le déploiement faisant autorité, le service récursif, DNSSEC, les contrôles protecteurs, le transport chiffré, la journalisation et l’intégration à la réponse aux incidents. Le document traite ces éléments comme des composantes d’une défense en profondeur. Cette expression compte. Elle rejette l’idée qu’un mécanisme unique puisse supporter toute la charge de la sécurité.
La publication fournit également un point d’ancrage actuel à une carrière souvent décrite à travers des livres plus anciens. La pertinence de Liu n’a pas pris fin lorsqueDNS and BINDest devenu un ouvrage de référence habituel. Il a continué à traduire le fonctionnement du système pour les opérateurs contemporains alors que la confidentialité, la sécurité et le contrôle des entreprises entraient en tension autour du résolveur.
L’attribution exige néanmoins de la prudence. Un guide du NIST signé par trois auteurs ne révèle pas qui a écrit chaque paragraphe ou décidé de chaque recommandation. Il ne fait pas de ses auteurs les inventeurs des technologies abordées. Il montre que l’expertise opérationnelle de Liu a été reconnue dans un processus actuel de recommandations publiques. C’est une affirmation substantielle, qui se suffit à elle-même.
L’évangélisation peut produire des connaissances utiles tout en servant une entreprise
Le titre d’« évangéliste en chef » est inhabituellement explicite sur la dimension persuasive. La fonction publique de Liu chez Infoblox consiste notamment à expliquer le DNS, le DDI et la sécurité aux clients ainsi qu’à la communauté technique au sens large. Ce travail peut améliorer la compréhension, stimuler la demande de produits et influencer la manière dont les organisations définissent leurs problèmes.
Il n’est pas nécessaire de choisir entre le voir comme un pédagogue et le considérer comme un dirigeant de fournisseur. Il est les deux. L’obligation éditoriale consiste à rattacher chaque affirmation à son contexte. Une déclaration sur un produit Infoblox, une part de marché ou un flux d’informations sur les menaces doit rester une déclaration de l’entreprise tant qu’elle n’est pas étayée indépendamment. Une explication technique sur la mise en cache ou la délégation peut être évaluée à l’aune des normes publiques et de l’expérience opérationnelle.
Une recommandation du NIST appartient au document du NIST, et non automatiquement à l’employeur.
L’intérêt commercial peut affiner l’expertise, car une entreprise observe de nombreux environnements clients et finance des travaux spécialisés. Il peut aussi resserrer le cadre autour des problèmes que l’entreprise vend des outils pour résoudre. Le lecteur bénéficie de la visibilité de ces incitations, plutôt que de leur traitement comme des éléments disqualifiants ou sans importance.
La question non résolue est celle de l’autorité interne de Liu sur les produits. Les biographies publiques établissent son titre et son rôle de communication, mais pas l’organigramme qui encadre les décisions d’ingénierie. Un profil ne doit pas en déduire un contrôle sur les versions, les prix ou la recherche sur les menaces. Son influence documentée est la plus forte dans l’explication, la promotion publique et le cadrage opérationnel.
Les affirmations les plus importantes sont celles que les preuves n’étayent pas
Un récit rigoureux de la carrière de Liu doit résister à plusieurs mythes séduisants. Il n’a pas inventé le DNS. Le protocole précède sa carrière publique et a été développé par une vaste communauté de normalisation et d’exploitation. Il n’a pas inventé BIND; il a écrit sur son exploitation. Il n’est pas l’unique auteur deDNS and BIND. Il n’a inventé ni le DDI ni le DNS protecteur, qui ont tous deux émergé grâce à de nombreux fournisseurs, opérateurs et organismes publics.
L’absence de RFC sous son nom ne le rend pas pour autant insignifiant. Les histoires de la normalisation privilégient souvent les noms figurant sur les documents de protocoles et négligent les personnes qui transforment ces documents en pratiques fonctionnelles. Le parcours de Liu montre une autre forme d’influence: former les administrateurs, contribuer à créer des marchés du conseil et des produits, et faire entrer des idées opérationnelles dans les recommandations publiques.
Les affirmations relatives à sa situation financière personnelle ne sont pas davantage étayées. Acme Byte & Wire a été acquise, mais les sources disponibles n’établissent ni la répartition du prix d’achat, ni la participation des fondateurs, ni les gains de Liu. Son ancienneté chez Infoblox ne permet pas d’estimer sa fortune. Écarter ces affirmations ne prive pas le profil de substance; cela maintient l’attention sur les éléments qui expliquent réellement son importance pour l’infrastructure.
La même discipline doit s’appliquer à l’impact des produits. Aucune mesure indépendante ne peut attribuer une part de l’adoption mondiale du DDI à une seule personne. Aucun recensement public des audiences ne montre combien d’ingénieurs ont modifié leurs pratiques à la suite d’un livre ou d’une conférence. La conclusion sûre est plus étroite: Liu est devenu un traducteur important et durable de l’exploitation du DNS, et ce travail a coïncidé avec l’intégration du système à l’automatisation et à la sécurité des entreprises.
L’explication fait partie du plan de contrôle parce que les humains prennent encore les décisions
Les débats sur les infrastructures modernes présentent souvent l’automatisation comme l’opposé de l’éducation. En réalité, l’automatisation accroît le besoin de modèles exacts. Un script peut modifier des milliers d’enregistrements plus vite qu’une personne ne peut les vérifier. Une API peut attribuer des adresses dans plusieurs clouds et centres de données. Un moteur de politiques peut bloquer un domaine pour l’ensemble des salariés. Lorsque le modèle mental de l’opérateur est erroné, le logiciel rend l’erreur reproductible.
Les livres, conférences et recommandations de Liu appartiennent à ce que l’on pourrait appeler l’infrastructure humaine. Ils aident les administrateurs à comprendre l’état qu’ils contrôlent, les délais créés par la mise en cache et les dépendances externes produites par la délégation. Cette compréhension influence la conception des fenêtres de changement, du retour arrière, de la surveillance et de la réponse aux incidents.
Cette forme d’influence est difficile à quantifier. Elle ne laisse pas de simple compteur d’installations. Elle est partagée avec des coauteurs, des éditeurs, des formateurs, des responsables d’implémentation et des communautés. Elle reste néanmoins visible dans la persistance des questions abordées par Liu. Le DNS demeure l’un des premiers services accusés lorsque des applications échouent, en partie parce qu’il se trouve sur le chemin de tant de services et en partie parce que son comportement distribué n’est pas intuitif.
Un profil doit donc éviter le faux choix entre « créateur » et « communicateur ». L’infrastructure dépend des deux. Le protocole d’origine doit être robuste, le logiciel doit être maintenu et l’opérateur doit comprendre ce que le système peut ou ne peut pas garantir. La contribution la plus forte de Liu appartient à cette troisième catégorie, tout en touchant les deux autres par l’intermédiaire des produits et des recommandations.
Le test actuel consiste à savoir si le DNS intégré peut rester résilient sans devenir un goulet d’étranglement
Le long arc de la carrière de Liu aboutit à une tension plutôt qu’à un verdict. Les entreprises ont de bonnes raisons d’intégrer le DNS, le DHCP et la gestion des adresses. Un état partagé peut réduire les conflits, révéler les dépendances et accélérer l’approvisionnement. Les politiques et la télémétrie des résolveurs peuvent ajouter une première couche de défense. Le transport chiffré peut améliorer la confidentialité et l’intégrité.
Chaque amélioration modifie également le contrôle. Une plateforme DDI centrale devient un système privilégié. Un résolveur protecteur décide quels noms sont accessibles. Un résolveur chiffré externe reçoit des données auparavant visibles sur le réseau local. Un fournisseur mondial de DNS faisant autorité peut accroître la résilience tout en concentrant la dépendance envers un fournisseur. Ce ne sont pas des arguments contre ces technologies. Ce sont des raisons d’intégrer la responsabilité et les possibilités de sortie à la conception.
La méthode opérationnelle de Liu fournit le bon test. Il faut demander quel composant fait autorité, quelles pannes sont indépendantes, comment l’état est restauré, comment une mauvaise politique est annulée et ce qui reste disponible lorsque le plan de contrôle est perdu. Il ne faut pas confondre une liste de fonctions avec la résilience, le chiffrement avec la disparition de la confiance, ni les informations sur les menaces avec la certitude.
L’importance à long terme de Liu apparaîtra plus clairement si le marché conserve ces distinctions. Si le DDI et le DNS protecteur deviennent des services opaques que les clients ne peuvent ni auditer, ni migrer, ni contourner en exploitation, l’intégration aura créé une nouvelle fragilité. S’ils restent des systèmes testables, avec des limites explicites, des dépendances diversifiées et un état récupérable, le plan de contrôle d’entreprise qu’il a contribué à expliquer aura mûri sans trahir le service distribué sur lequel il repose.
DNSSEC authentifie les données, mais ne change ni la conception du service ni les politiques
Les DNS Security Extensions ajoutent des signatures et une chaîne de confiance aux données DNS. Un résolveur validant peut vérifier qu’une réponse a été signée par le détenteur de la clé de zone correspondante et que la chaîne issue d’une ancre de confiance configurée reste intacte. Cela répond à un problème important: un attaquant ne devrait pas pouvoir falsifier un enregistrement simplement parce que le protocole reposait historiquement sur des réponses non authentifiées.
La protection est précise plutôt qu’universelle. DNSSEC peut montrer que les données sont authentiques relativement à la zone signée. Il ne prouve pas que la destination est sûre, que le serveur web n’est pas compromis ou que le détenteur du domaine a fait un choix de configuration judicieux. Un opérateur malveillant peut parfaitement signer des données malveillantes. Un opérateur légitime peut signer un enregistrement erroné. La disponibilité dépend toujours des serveurs, du routage, de la délégation et de la gestion des clés.
La charge opérationnelle est également réelle. Les clés doivent être générées, protégées, renouvelées et publiées. Les enregistrements parents et enfants doivent correspondre pendant les modifications. Les validateurs ont besoin d’une heure exacte et d’ancres de confiance à jour. Une erreur peut transformer un service non signé et fonctionnel en un service signé correctement rejeté. L’automatisation réduit le travail manuel, mais peut aussi diffuser rapidement une erreur de gestion des clés.
La valeur pédagogique de Liu apparaît le plus clairement lorsque ces distinctions sont conservées. DNSSEC appartient au déploiement sécurisé du DNS, mais ne doit pas devenir un raccourci pour « domaine sécurisé ». Le mécanisme répond à une question sur l’origine et l’intégrité des données. Le DNS protecteur, le contrôle d’accès, le chiffrement du transport et la sécurité des terminaux répondent à d’autres questions. Les opérateurs ont besoin de la carte complète, car des contrôles voisins dans une console de produit ne sont pas interchangeables.
Les bureaux d’enregistrement et les registres sont hors de la console d’entreprise, mais dans la chaîne de panne
Une organisation peut gérer parfaitement ses serveurs faisant autorité tout en dépendant d’institutions qu’elle n’exploite pas. Un bureau d’enregistrement détient la relation client par laquelle la délégation d’un domaine et ses coordonnées sont administrées. Un registre maintient la base de données faisant autorité d’un domaine de premier niveau. La racine et les zones parentes publient la chaîne de délégation qui guide les résolveurs vers les serveurs de l’entreprise.
Ces relations sont souvent invisibles en fonctionnement normal. Elles deviennent décisives lors d’une compromission, d’un litige ou d’une défaillance de compte. Si un attaquant prend le contrôle du compte du bureau d’enregistrement, modifier le propre logiciel DNS de l’entreprise peut ne pas rétablir la bonne délégation. Si un registre ou un bureau d’enregistrement bloque une modification, l’organisation peut disposer de preuves techniques sans avoir de voie de contrôle immédiate. Si les coordonnées et les informations de récupération ne sont plus à jour, un problème administratif ordinaire peut devenir une panne prolongée.
C’est un exemple de la différence entre exploiter un service et contrôler toutes ses dépendances. Les produits DDI peuvent gérer les enregistrements internes à l’organisation. Les fournisseurs de DNS géré peuvent exploiter l’infrastructure faisant autorité. Aucun ne contrôle automatiquement la couche contractuelle et institutionnelle située au-dessus de la zone. Les plans de résilience doivent inclure la propriété des comptes, l’identité juridique, l’approbation par plusieurs personnes, les contacts de récupération et des preuves indépendantes de contrôle.
La carrière de Liu s’est principalement déroulée du côté technique et de l’entreprise, non comme régulateur ou opérateur de registre. Un profil ne doit pas lui attribuer d’autorité sur ces institutions. Il doit montrer pourquoi les frontières qu’il explique sont importantes: le système de noms traverse des produits, des entreprises et des couches publiques de coordination, et une architecture n’est récupérable qu’à la mesure de son chemin de contrôle le plus faible.
Le cloud et le DNS privé multiplient les espaces de noms qu’une entreprise doit réconcilier
Le DNS public reste essentiel, mais les entreprises modernes exploitent aussi des zones privées dans des plateformes cloud, des centres de données, des maillages de services et des réseaux d’entreprise. Un même nom peut être résolu différemment selon l’emplacement, la politique du résolveur ou le rattachement au réseau. Les architectures split-horizon peuvent être intentionnelles, permettant à un utilisateur interne d’atteindre une adresse privée tandis qu’un utilisateur externe reçoit un point de terminaison public.
Cette flexibilité peut résoudre des problèmes de routage et de sécurité, mais elle complique les preuves. Un intervenant qui teste un nom depuis l’Internet public peut ne pas voir la réponse transmise à une application dans un réseau virtuel. Un développeur peut créer une zone privée qui masque un domaine public. Une fusion peut mettre en conflit deux espaces de noms internes. Le DNS d’un fournisseur cloud peut être étroitement lié à des identités, à des réseaux virtuels et à des mécanismes de découverte de services qui n’existent pas hors de cette plateforme.
Les fournisseurs DDI soutiennent qu’une couche de gestion commune peut cartographier ces environnements. L’attrait est clair: un inventaire et un modèle de politiques uniques peuvent réduire les adresses en double, les enregistrements abandonnés et les incohérences de nommage. La limite tient aux différences entre les API et la sémantique des services cloud, ainsi qu’à la génération dynamique de certains états. Une plateforme centrale peut collecter et orchestrer les informations sans devenir la source incontestable de chaque fait observé à l’exécution.
La tâche stratégique consiste à séparer l’intention de nommage de la résolution observée. Les équipes doivent savoir où une zone fait autorité, quelle vue de résolveur utilise une application, comment les changements se propagent et ce qui se produit lorsque l’intégration cloud échoue. L’insistance de longue date de Liu sur la compréhension de la délégation et de la mise en cache reste pertinente précisément parce que l’infrastructure est devenue plus stratifiée, et non moins.
Les incidents DNS révèlent la différence entre rétablissement et explication
Lorsqu’un nom ne fonctionne plus, la pression immédiate consiste à rétablir le service. Les opérateurs peuvent modifier un enregistrement, retirer une route, changer de fournisseur ou prolonger une solution de contournement temporaire. Le travail d’analyse vient ensuite: déterminer quelle couche a échoué, pourquoi la surveillance ne l’a pas détectée plus tôt et si la correction a créé de nouvelles incohérences.
Le DNS complique cette séquence parce que les anciennes réponses persistent. La correction d’un enregistrement faisant autorité ne remplace pas immédiatement toutes les réponses mises en cache. Un résolveur peut avoir mis en cache une réponse négative. Les applications peuvent conserver leur propre cache au-delà du comportement attendu de la bibliothèque DNS. La surveillance depuis un réseau peut montrer un rétablissement alors que des utilisateurs situés derrière un autre résolveur continuent de subir la panne. Le rétablissement exige donc des preuves tenant compte du temps, et non une seule requête réussie.
Une plateforme intégrée peut aider en conservant l’historique des changements et en exposant les baux et adresses associés. Elle peut aussi masquer le problème si les équipes supposent que le tableau de bord représente la totalité du système. Des sondes externes, des preuves issues des paquets, les journaux des résolveurs, les données des bureaux d’enregistrement et la télémétrie applicative peuvent être nécessaires pour reconstituer le chemin. Le meilleur processus d’incident compare l’état prévu, l’état servi et l’état observé par les utilisateurs.
C’est une autre raison pour laquelle le parcours de Liu, d’opérateur à pédagogue, compte. Une explication claire n’est pas un luxe rétrospectif. Elle façonne la procédure utilisée pendant l’incident. Les ingénieurs qui comprennent les couches peuvent choisir une intervention réversible et expliquer pourquoi certains utilisateurs se rétabliront plus tard que d’autres. Ceux qui traitent le DNS comme une simple entrée de base de données risquent d’effectuer d’autres modifications avant que la première ne se soit propagée.
L’économie du DNS favorise les services partagés, mais rend la responsabilité plus difficile à voir
La plupart des organisations ne souhaitent ni construire un réseau mondial faisant autorité, ni écrire un logiciel de résolution, ni entretenir une activité d’information sur les menaces. Les fournisseurs mutualisés peuvent répartir entre de nombreux clients le coût de l’infrastructure, des spécialistes et de la capacité d’absorption des attaques. Le DDI intégré peut réduire le travail consacré à la réconciliation de feuilles de calcul et de tickets. L’argument économique en faveur de l’achat plutôt que de la construction est souvent solide.
L’acheteur conserve toutefois les conséquences commerciales de la panne. Un fournisseur peut exploiter les serveurs, mais le client doit décider quels enregistrements sont corrects, qui peut les modifier et comment la continuité est testée. Les crédits de service équivalent rarement au coût d’une panne prolongée. Un contrat peut répartir les obligations sans rétablir physiquement l’accessibilité. Les achats doivent donc évaluer les preuves opérationnelles, les modalités de sortie et l’autorité du support, et pas seulement la disponibilité annoncée.
Le rôle public de Liu s’inscrit dans ce marché. Ses explications peuvent aider les acheteurs à comprendre le problème et rendre l’approche intégrée d’Infoblox plus persuasive. L’absence de données publiques sur son influence au niveau des produits empêche un profil de calculer les revenus ou l’adoption générés par son travail. Il peut montrer le mécanisme par lequel l’expertise acquiert une valeur commerciale: une entreprise transforme un savoir opérationnel complexe en plateforme, en formation et en promesse d’assurance.
Ce mécanisme n’est ni suspect ni neutre. Il aligne l’investissement sur un besoin réel, tout en donnant au fournisseur intérêt à définir ce besoin en fonction des problèmes que ses produits peuvent résoudre. Le lecteur doit pouvoir voir les deux dimensions. L’expertise mérite l’attention parce que le système est difficile; le contexte commercial mérite d’être déclaré parce que l’explication contribue à façonner le marché.
Les compétences et la succession comptent parce que la connaissance de l’infrastructure peut se concentrer entre quelques personnes
Les systèmes DNS survivent souvent aux équipes qui les ont conçus. Les structures de zones, les conventions de nommage, les politiques d’adressage et les exceptions s’accumulent au fil des années. Une plateforme peut stocker la configuration, mais elle ne peut pas saisir entièrement pourquoi une décision a été prise ni quelle dépendance un opérateur a découverte par l’expérience. Lorsque les spécialistes partent, l’organisation peut hériter d’un service apparemment stable reposant sur une base de connaissances fragile.
Les livres et l’enseignement public de Liu répondent à ce problème à l’échelle du secteur. Ils créent des explications durables qui peuvent être transmises entre des générations d’administrateurs. La connaissance publiée ne supprime toutefois pas la dépendance locale envers quelques personnes. Chaque parc possède son histoire privée: délégations d’urgence, applications anciennes, compromis issus de fusions et scripts absents des références générales.
Un programme DDI mature doit donc considérer la documentation, l’examen par les pairs et les exercices comme des contrôles. Les changements à fortes conséquences ne doivent pas dépendre de la mémoire d’une seule personne. L’accès doit être dissociable de l’expertise afin que la personne qui comprend le système ne soit pas la seule à pouvoir le modifier. Les exercices de reprise doivent inclure des collaborateurs qui n’ont pas conçu l’architecture d’origine.
La question de la succession concerne aussi les experts publics. L’influence de Liu a duré parce que les problèmes fondamentaux persistent, mais un domaine sain ne peut pas dépendre d’un seul pédagogue ou d’une seule entreprise. De nouveaux mainteneurs, opérateurs et chercheurs doivent pouvoir remettre en question les hypothèses antérieures à mesure qu’évoluent la résolution chiffrée, la découverte de services cloud et les modèles de menaces. Un héritage devient une infrastructure uniquement lorsqu’il peut être utilisé et révisé par des personnes autres que son créateur.
L’Internet public dépend toujours d’affirmations modestes et vérifiables
Le DNS se trouve à une intersection délicate entre universalité et contrôle local. Presque tous les services Internet en dépendent, mais chaque détenteur de zone, opérateur de résolveur et éditeur de logiciel prend ses propres décisions. Ce système fonctionne parce que le protocole commun est relativement limité. Il ne décide ni quel modèle économique est acceptable, ni quel résolveur une entreprise doit acheter, ni quel flux d’informations sur les menaces mérite sa confiance.
Les systèmes commerciaux ajoutent de la valeur au-dessus de cette couche commune. Ils intègrent le workflow, les politiques, l’inventaire et l’analyse. Le danger commence lorsque la commodité opérationnelle est confondue avec une autorité sur l’ensemble du système. La vue d’un fournisseur sur un domaine n’est pas l’unique vérité du domaine. La politique d’un résolveur n’est pas un jugement mondial. Une base de données de gestion ne prouve pas que le réseau est accessible.
Le meilleur travail de Liu conserve cette modestie. Il explique ce qu’un mécanisme peut faire, à quel endroit il dépend d’une autre couche et pourquoi l’opérateur doit tester le résultat. La même norme devrait régir les affirmations relatives à sa carrière. On peut lui reconnaître d’avoir rendu le DNS exploitable et compréhensible pour de nombreuses entreprises sans en faire son inventeur. Infoblox peut être reconnue comme une entreprise influente du DDI sans que ses affirmations sur les produits deviennent des preuves universelles.
Cette retenue n’affaiblit pas le récit. Elle en constitue le cœur. Le Domain Name System fonctionne parce que des acteurs distribués coopèrent au moyen d’interfaces délimitées et parce que les opérateurs apprennent à respecter les limites de ce que chaque couche sait. La contribution de Liu a consisté à rendre ces limites compréhensibles à des moments où les entreprises étaient tentées de croire qu’une nouvelle console les avait fait disparaître.
Les noms et les adresses constituent des états liés, mais pas le même actif
Le sigle DDI peut donner l’impression que trois fonctions sont interchangeables. Elles ne le sont pas. Une adresse IP est un identifiant de routage et d’interface attribué dans le cadre d’un plan d’adressage. Un bail DHCP consigne l’utilisation temporaire ou réservée d’une adresse et peut fournir d’autres paramètres à un client. Un enregistrement DNS relie un nom à des données, qui peuvent inclure une adresse, mais aussi exprimer la gestion du courrier, la découverte de services, la délégation et des informations de sécurité.
Ces relations comptent parce qu’une modification dans une couche exige souvent une intervention dans une autre. Un serveur nouvellement provisionné peut nécessiter une réservation d’adresse, des enregistrements directs et inverses, une politique d’accès et une surveillance. Son retrait doit libérer ces objets dans un ordre contrôlé. Une acquisition peut apporter des adresses privées qui se chevauchent et des noms en double. Une charge de travail cloud peut apparaître et disparaître plus rapidement qu’un processus de changement traditionnel.
L’intégration est utile lorsqu’elle représente ces dépendances sans effacer leurs différentes autorités. Le plan d’adressage peut être approuvé par une équipe réseau; un responsable de service peut contrôler le nom de l’application; une équipe de sécurité peut décider de la politique de résolution; une plateforme cloud peut créer automatiquement des enregistrements éphémères. Une base de données unique ne peut pas résoudre toutes les questions de propriété institutionnelle simplement en stockant tous les objets.
C’est ici que la gouvernance devient une composante de l’architecture. L’organisation a besoin d’un modèle déterminant qui peut demander, approuver, créer et retirer chaque type d’état. Elle doit conserver l’historique sans permettre que d’anciens enregistrements redeviennent actifs par accident. Elle doit distinguer un objet découvert d’un objet autorisé. Le DDI est utile lorsqu’il rend ces relations explicites, et dangereux lorsqu’il donne l’impression qu’un seul rôle administratif devrait toutes les contrôler.
La carrière de Liu a contribué à populariser l’idée que ces systèmes appartiennent à une même conversation opérationnelle. La version mature de cette idée n’est pas « tout mettre dans une seule boîte ». Elle consiste à traiter les états liés comme un système coordonné tout en maintenant visibles les frontières de propriété, de panne et de reprise.
Le succès doit se mesurer à la reprise et à la qualité des décisions, non à l’absence d’alertes visibles
Un service DNS peut sembler sain alors que les utilisateurs reçoivent la mauvaise réponse. Une base DDI peut être cohérente en interne tout en décrivant un réseau qui n’existe plus. Un résolveur protecteur peut bloquer des milliers de domaines tout en manquant la campagne qui importe. La réussite opérationnelle ne peut donc pas se réduire à la disponibilité d’un tableau de bord ou au nombre de politiques activées.
Les mesures utiles commencent par l’utilisateur et la décision. Les clients autorisés peuvent-ils résoudre le bon nom depuis les réseaux qui comptent? L’organisation peut-elle expliquer quel serveur et quelle politique ont produit la réponse? Peut-elle détecter une divergence entre l’état prévu et l’état servi? Une mauvaise modification peut-elle être annulée avant que les effets de la mise en cache et l’automatisation en aval n’amplifient l’incident? L’équipe peut-elle restaurer l’espace de noms et le registre d’adresses à partir de données vérifiées indépendamment?
Les réponses exigent des tests extérieurs au système de gestion. Les requêtes doivent être effectuées par différents résolveurs et réseaux. La délégation doit être vérifiée depuis le parent vers le bas. La reprise doit être répétée avec des identifiants réalistes et des délais définis. Les blocages protecteurs doivent être échantillonnés pour repérer les faux positifs et étudiés pour détecter les contournements. La politique de résolution chiffrée doit être testée dans les applications qui choisissent réellement les résolveurs.
Ces mesures clarifient aussi la responsabilité commerciale. Un fournisseur peut présenter des preuves relatives aux délais de réponse, à l’historique des changements et à l’indépendance des sites de service. Le client peut présenter des preuves sur son propre processus d’approbation, la qualité de ses données et les dépendances de ses applications. Aucune des parties ne peut transférer toute la responsabilité à l’autre.
L’héritage le plus convaincant d’un pédagogue ne réside pas dans la répétition de son vocabulaire par les lecteurs. Il réside dans les meilleures questions opérationnelles qu’ils posent. La contribution de Liu est la plus forte lorsque les équipes cessent de considérer le DNS comme un service d’arrière-plan mystérieux et commencent à tester la chaîne exacte d’autorité, de données et de reprise dont dépend leur activité.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance