
Résumé
- Le projet IETF -05 affirme que des effets d’overlays sur la vidéo ont été observés en production, mais ne nomme aucun déploiement ni jeu de mesures.
- Il décrit une chaîne plausible entre tunnel, DNS et cache CDN ; cette explication ne constitue pas un résultat de terrain publié.
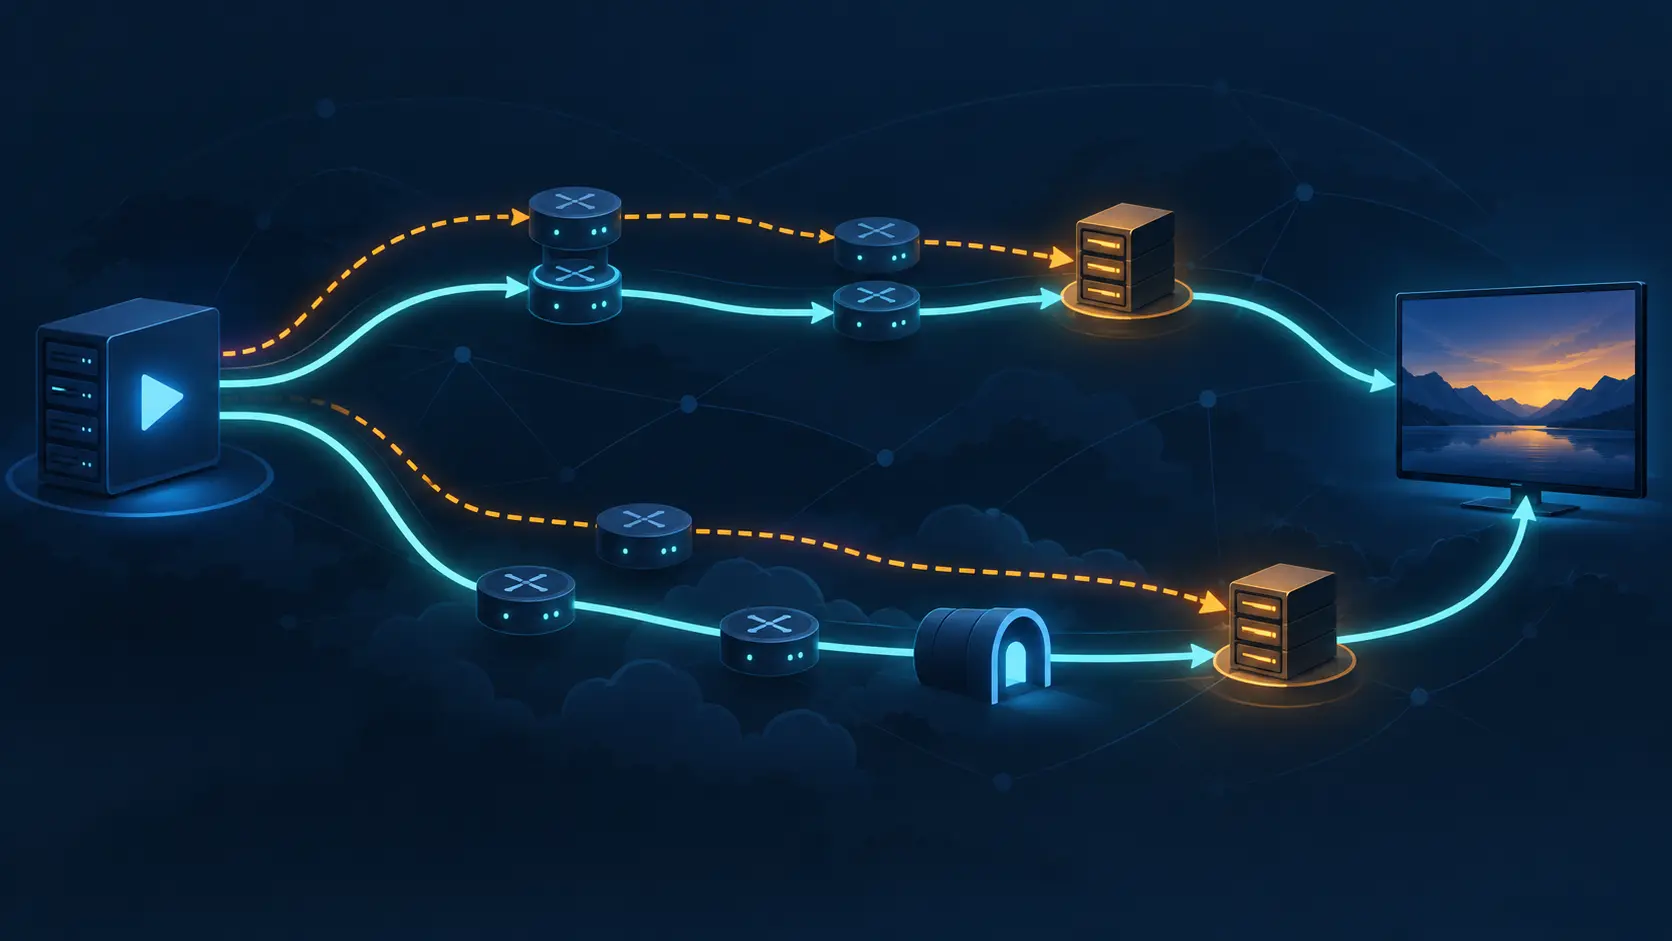
Pour diagnostiquer une vidéo qui charge mal, un opérateur doit savoir où le nom a été résolu, où le flux sort et quel cache a répondu. Le brouillon Network Overlay Impacts to Streaming Video, porté par le groupe MOPS de l’IETF, explique pourquoi ces points peuvent diverger.
Un tunnel complet peut transporter tout le trafic de l’appareil vers un point de sortie ; un tunnel partagé n’en détourne qu’une partie. Si la résolution DNS et les paquets vidéo suivent des chemins différents, un CDN qui choisit ses caches à partir du DNS peut placer le spectateur derrière un cache moins proche de son chemin réel. Le texte décrit le surcroît de transit et de latence qui peut en résulter. Il s’agit du mécanisme proposé par le brouillon, pas d’une mesure attribuée à un service identifié.
La révision -05 dit documenter des effets opérationnels « observés en production » et des problèmes vus dans plusieurs déploiements. Elle ne donne ni opérateur, ni échantillon, ni méthode, ni comparaison avant/après, ni distribution de latence, ni résultat de qualité vidéo. Elle précise aussi que ses catégories décrivent des pratiques observées, pas des classes définies par un protocole, et laisse les mesures correctives hors périmètre.
La comparaison avec -04 ne comble pas ce manque. L’ancienne version donnait des plages de débit pour la HD et la 4K ainsi que des volumes horaires. La révision -05 les supprime. Ces plages décrivaient une demande vidéo ; elles ne démontraient pas qu’un overlay avait modifié le débit. La nouvelle version cite RFC 9317 pour une estimation historique distincte : environ 75 % du trafic vers les utilisateurs finaux était de la vidéo en 2019. Ce chiffre situe l’enjeu, pas l’effet causal d’un tunnel ni la part actuelle.
Un dossier vérifiable suivrait un flux : politique de tunnel et point de sortie, résolveur et réponse DNS, adresse du client et de sortie, cache retenu, puis mesures appariées du chemin, de la latence, du débit et de la lecture. Le brouillon fournit la carte des mécanismes. Il ne publie pas le parcours mesuré.
Sources : projet IETF -05 texte intégral -05 ; révision -04 ; RFC 9317 ; RFC 7556.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Cercle stratégique
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre le Cercle stratégiqueRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance



