
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 613 articles
IETF
La politique était persistante. Elle n’était pas encore appliquée.
Le RFC 5324 expose, dans des tables différentes, le projet de politique FC-SP, l’opération d’activation, la politique active, les paires d’associations de sécurité, les sélecteurs de trafic et un historique borné. Confondre ces étapes transforme une configuration réelle en preuve…

Histoire d'Internet
DHCP a séparé les espaces d’options, sans en fixer le sens
En 2004, DHCPv4 a reçu un moyen de transporter les données de plusieurs fournisseurs dans un même échange, sans prétendre que leur vocabulaire privé devenait commun. RFC 3925 a élargi l’enveloppe; il n’a pas normalisé tout ce qu’elle contient.

IETF
Le fragment était un retour. Il ne certifiait pas le chemin
RFC 5320 transforme la fragmentation IPv4 externe en signal d'ajustement pour un tunnel expérimental. Ce signal peut justifier une nouvelle valeur de segment, mais ni localiser le lien contraignant, ni prouver le réassemblage, la remise à la couche supérieure ou l'autorité de…

IETF
Le résultat était classé, mais ce n’était qu’un sous-ensemble
RFC 5323 permet à un serveur WebDAV d’exécuter une recherche sur des collections. Une réponse peut respecter le tri demandé tout en restant tronquée, et le sous-ensemble partiel peut être choisi parmi n’importe quels résultats satisfaisant la requête. L’ordre visible ne prouve…

Histoire d'Internet
La session TLS s’arrêtait au serveur, pas au script CGI
CGI a rendu lisible le passage du serveur web à un programme applicatif, d’une implémentation à l’autre. Sa spécification de 2004 traçait aussi une frontière facile à oublier: le serveur détenait la session réseau authentifiée; le script ne la recevait pas en héritage.

IETF
Le 403 a révélé une liste que le réseau n’aurait jamais dû montrer
Dans RFC 5318, une réponse d’échec peut aider un serveur PoC à contourner une liste d’URI imbriquée qu’un autre serveur ne sait pas développer. Elle peut aussi révéler des membres d’un groupe. L’utilité opérationnelle et le risque de confidentialité naissent du même geste…

Histoire d'Internet
L’IAB demandait des financements de recherche, pas un rôle budgétaire
Dans le RFC 3869, le conseil d’architecture d’Internet réclamait un soutien durable à la recherche sur les infrastructures communes. Sa dernière précision fixait aussi une limite: ni l’IAB, ni l’IETF, ni l’IRTF ne demandaient à gérer ces fonds.
IETF
La base voyait un nouveau routeur ; le châssis, lui, n’avait pas changé
RFC 5311 permet à un même système IS de dépasser la limite de 256 fragments LSP grâce à des identifiants système additionnels. Ces identités virtuelles agrandissent l’espace de publication, sans créer de nouvelle machine ni de nouvelle autorité opérationnelle. Leur validité…

IETF
Le fragment était frais, mais son identité parente avait disparu
Un collecteur reçoit un fragment Extended LSP valide, avec une séquence récente et des attributs exploitables. Pourtant, le fragment zéro de cet ensemble n’existe plus. RFC 5311 impose alors de ne rien traiter. La fraîcheur cryptographique ou temporelle d’une page ne suffit pas…

Histoire d'Internet
Le délai avait expiré. SCTP pouvait encore attendre pour le vérifier.
RFC 3758 a placé la fiabilité partielle à la frontière entre le service demandé et le mécanisme de transport. L’application définit quand un message cesse de mériter des tentatives supplémentaires; le signal FORWARD TSN permet ensuite au pair de franchir l’espace de séquence…

IETF
Le graphe était commun ; le paquet IPv6 n’avait pas de chemin commun
Une adjacence IS-IS peut être parfaitement valide sans promettre la même capacité à IPv4 et à IPv6. RFC 5308 fournit les mots nécessaires pour annoncer une route IPv6, une adresse d’interface et la prise en charge du protocole. Le risque commence lorsqu’une exploitation réunit…

IETF
Deux routeurs se croyaient seuls ; le commutateur devait encore le prouver
RFC 5309 permet à un IGP de voir un média LAN comme une liaison point à point. Ce choix supprime l’élection et le pseudonœud du modèle de routage. Il ne supprime ni Ethernet, ni le VLAN, ni la résolution de l’adresse MAC. La simplicité topologique repose donc sur un contrat…
IETF
La carte annonçait de la capacité. Elle ne détenait aucune réservation.
Dans un réseau d’ingénierie de trafic, la carte paraît parler le langage des ressources: débit maximal, débit réservable, quantité non réservée, couleurs et coûts. RFC 5305 invite pourtant à lire chaque nombre avec son verbe exact. Le routeur *annonce* une valeur. D’autres…
IETF
La route descendue semblait locale ; la frontière l’a renvoyée vers le cœur
Le test avait tout d’un succès: calcul SPF terminé, préfixe installé, trajet raccourci dans la zone Level 1. Pourtant, il ne répondait pas à la question décisive. Une route venue de Level 2 ne devient sûre que si chaque routeur de frontière capable de la faire remonter conserve…
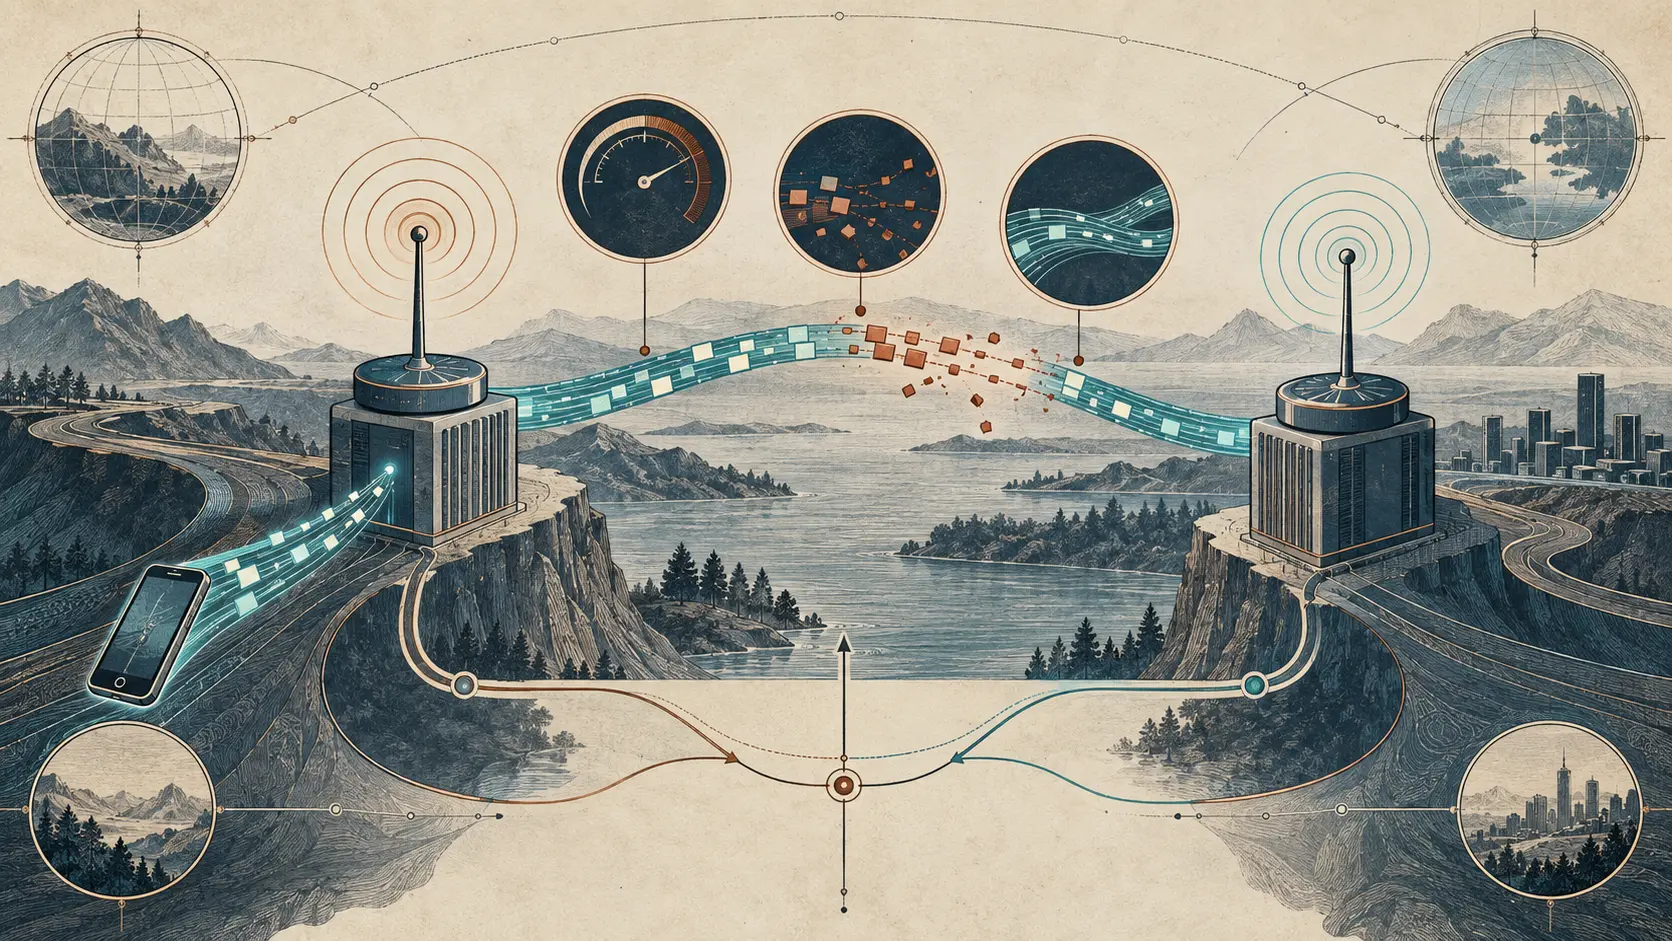
Histoire d'Internet
Rapide, fluide, sans rupture : RFC 3753 distinguait trois notions de handover
Avant de comparer deux transferts mobiles, encore fallait-il préciser ce que recouvrait le mot « handover ». En juin 2004, un glossaire de l’IETF sépara cinq questions de commande largement indépendantes et distingua latence, pertes de paquets et continuité perceptible par…

IETF
Le paquet portait une preuve. Le routeur pouvait encore choisir de ne pas la vérifier.
Une capture montre un TLV d’authentification et l’on conclut vite que le voisinage est protégé. RFC 5304 interdit ce raccourci. Un routeur peut, en mode de transition, produire HMAC-MD5 sans vérifier les messages entrants. Un système qui n’implémente pas le mécanisme peut même…

IETF
Le même nonce est revenu ; le chiffrement n’a pas promis le silence
Dans un service distribué, le premier signe d’un nonce répété n’est pas toujours une alerte rouge. Ce peut être une paire de valeurs chiffrées strictement identiques, apparue après le retour d’une machine virtuelle à un ancien instantané. RFC 5297 empêche cet accident de devenir…

IETF
Un voisin a répondu. Le circuit, lui, devait encore être prouvé.
Dans un réseau, « voisin établi » ressemble facilement à une conclusion. RFC 5303 en fait une étape intermédiaire. Entendre un IIH prouve une réception locale; apprendre que l'autre système entend le retour prouve une réciprocité; vérifier l'identité du système et du circuit…

IETF
Le serveur avait avancé le compteur avant que le réseau soit prêt
Le serveur ER accepta le numéro de séquence, dériva le rMSK et fit progresser son état anti-rejeu. La réponse protégée disparut avant d’atteindre le pair, tandis que l’acheminement AAA vers l’authentificateur suivait son propre destin. Une seule requête avait produit trois…

Histoire d'Internet
Un résultat de recherche n’était pas une identité : l’URL canonique de principal dans la RFC 3744
Dans le contrôle d’accès WebDAV, un nom lisible aidait une personne à choisir, mais une règle devait désigner un principal sans ambiguïté. La RFC 3744 associait une découverte humaine limitée à une URL canonique, tout en séparant ces deux fonctions de l’authentification et de…
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG