
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 609 articles
Histoire d'Internet
Une même Camellia, trois règles de paramètres : RFC 3657
Dans CMS, le nom d’un algorithme ne suffit pas à décrire une opération de chiffrement. RFC 3657 associe Camellia à des identifiants différents pour le contenu, l’encapsulation de clé et l’annonce de capacité — avec des règles de paramètres propres à chaque contexte.
IETF
Le calendrier était visible dans ENUM. Le droit d’y entrer ne l’était pas.
Un enregistrement `ical-access:https` peut conduire un client vers une ressource CalDAV ou un service de disponibilité. Le chemin est public parce qu’il passe par DNS. L’agenda ne l’est pas pour autant. Le RFC 5333 publie un point d’accès typé; il ne confère aucun droit de…
Histoire d'Internet
Le nom était réservé ; la boîte n’était pas encore prête : RFC 3656
Dans un service de messagerie réparti, empêcher deux serveurs de revendiquer le même nom ne suffit pas. RFC 3656 séparait cette réservation de l’état ultérieur où les clients pouvaient réellement accéder à la boîte.

IETF
Les deux trames étaient multicast. Leur EtherType ne disait pas la même provenance.
Une trame Ethernet multicast porte `0x8847`, une autre `0x8848`. Un tableau ancien les classe « unicast » et « multicast ». Le RFC 5332 impose une lecture plus précise: les deux peuvent transporter du MPLS multicast. La différence utile concerne l’assignation du label supérieur.…

Histoire d'Internet
Le même quatre-tuple, deux interfaces : pourquoi la table TCP d’IPv6 avait besoin d’un index de plus
Sur un même équipement, une adresse IPv6 peut exister dans plusieurs contextes d’interface. RFC 2452 a conservé les mesures TCP communes, mais a ajouté l’interface à la clé de la ligne de connexion pour éviter de confondre ces contextes.

IETF
Le lecteur a ouvert le fichier. Le contrat `application/ogg` restait incomplet.
Une lecture réussie ne répare pas une description absente. RFC 5334 exige un flux Ogg Skeleton pour `application/ogg`, précisément parce qu’un conteneur complexe ne peut pas déléguer son inventaire au hasard des décodeurs installés.
IETF
Le champ avait disparu. Le tableau de bord a affiché zéro.
Une case vide gêne les systèmes de supervision. Ils préfèrent un nombre, une courbe et une couleur. Pourtant, pour le sub-TLV défini par le RFC 5330, l’absence signifie précisément que l’on ne dispose pas d’information sur le lien. La remplacer par `0` ne nettoie pas les données…

Histoire d'Internet
Le numéro RFC ressemblait à une norme. L’IESG disait le contraire : RFC 3924
La RFC 3924 a inscrit une architecture fournisseur d’interception légale dans la série des RFC, tout en plaçant un avertissement sans détour au-dessus du résumé: document informatif, pas norme Internet, et sans examen IETF de sa sécurité ni de ses interactions protocolaires.

IETF
Le tunnel disait X, l’assignateur disait Y. Les deux preuves étaient valides séparément.
Une signalisation de tunnel désigne sa racine par une adresse IP. Un protocole de distribution de labels désigne l’assignateur par une autre. Chaque message peut être bien formé et signé par son propre canal; leur jointure reste fausse. RFC 5331 exige la même adresse, car cette…

Histoire d'Internet
La passerelle pouvait changer l’enveloppe, pas le message : RFC 3923
En 2004, la RFC 3923 a permis à XMPP de faire transiter des messages signés ou chiffrés vers d’autres systèmes de messagerie. Sa règle centrale était étroite: traduire l’enveloppe, jamais l’objet protégé.

IETF
L’identifiant de LSA avait l’air topologique. La norme dit qu’il est arbitraire.
Un inventaire peut afficher une paire très convaincante: routeur annonceur, Link State ID, attributs TE. Pourtant RFC 5329 retire précisément au second élément toute signification topologique. Ce nombre organise plusieurs LSA; il ne nomme ni un lien, ni un circuit, ni un voisin.…

Histoire d'Internet
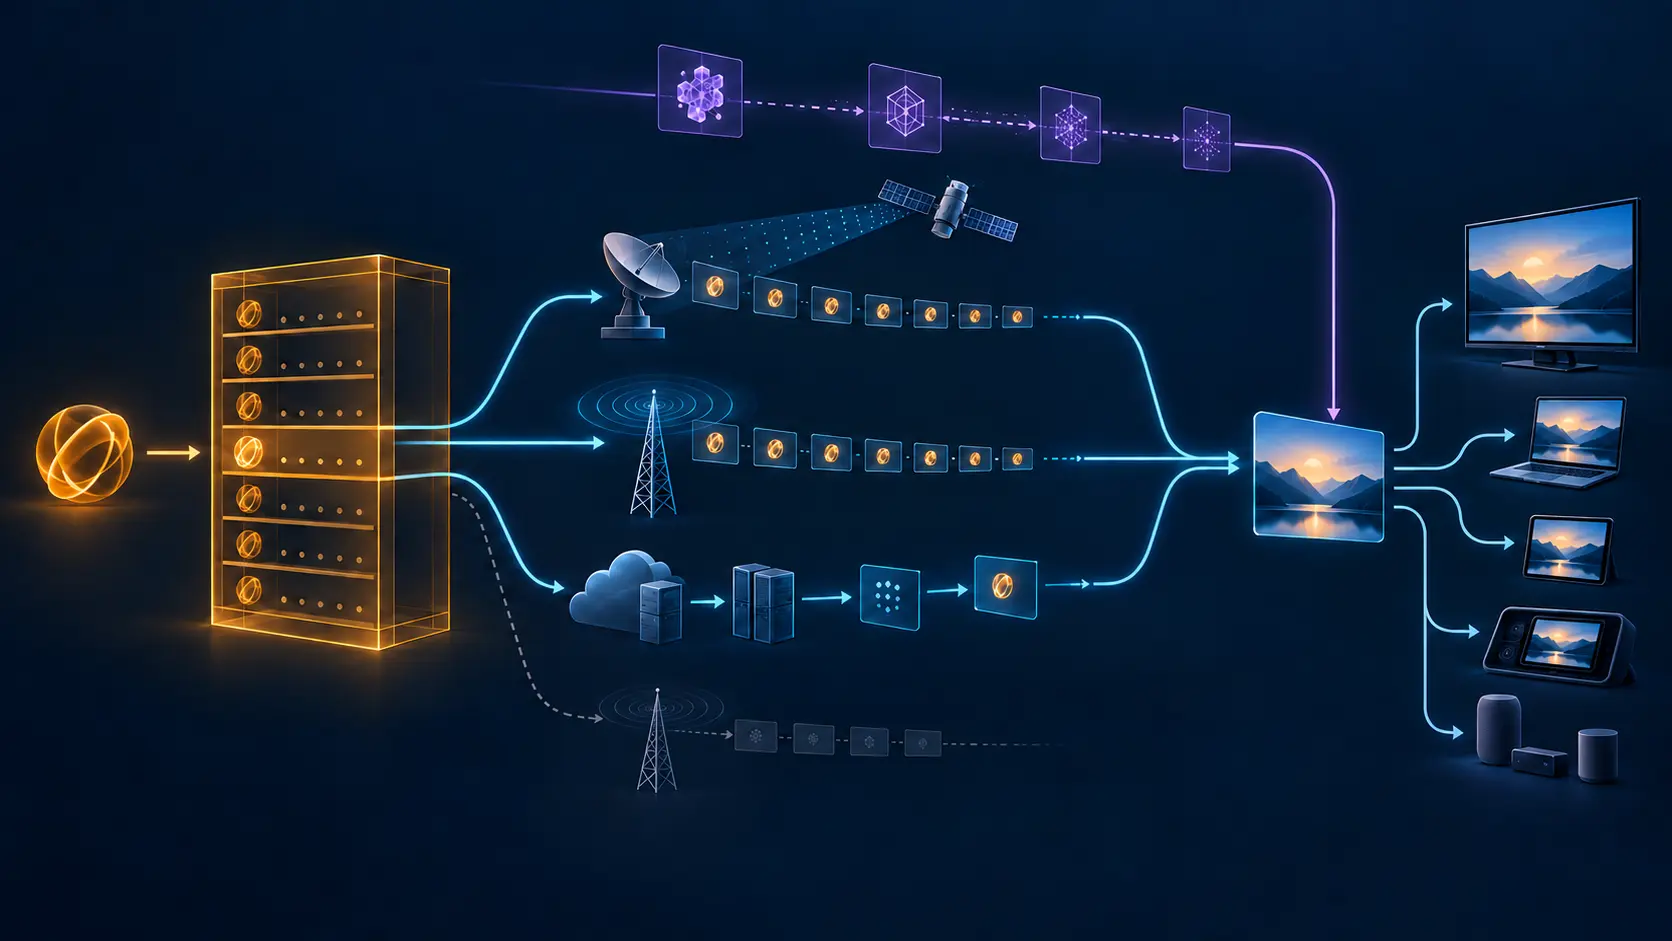
RMON pouvait nommer MPLS, pas ses protocoles fils : RFC 3919
Une sonde RMON pouvait distinguer deux formes d’entrée MPLS, mais la RFC 3919 ne lui donnait pas un arbre universel pour nommer tout ce qui suivait les labels. La comparaison avec IPv6 montre jusqu’où un identifiant peut aller — et où son sens doit s’arrêter.
IETF
Le catalogue validait le nom. Le téléviseur ne savait toujours pas où aller.
Dans le RFC 5328, la présence d’un `urn:dvb` dans un catalogue DVB indique que le nom est valide. Elle ne fournit pourtant ni le chemin de résolution d’un récepteur donné, ni l’adresse courante de la ressource, ni son authenticité. Un registre peut donc dire vrai sur le nom…
IETF
Le segment a été rejoué à l’identique. Son cookie n’était plus valable.
Sur une liaison à très long délai, le temps qui s’écoule entre un premier envoi et sa retransmission peut suffire à modifier l’état de sécurité de la session. RFC 5327 autorise l’allongement d’un cookie pendant ce temps. La charge utile reste la même, mais son enveloppe doit être…

Histoire d'Internet
Une trame balisée, plusieurs latences multicast
En multicast, une trame entre par une interface et ressort par plusieurs autres. RFC 3918 choisit de conserver chaque heure d’arrivée: une valeur unique ne dirait pas quelle branche a subi le délai.

IETF
« Session terminée » ne veut pas dire « bloc livré »
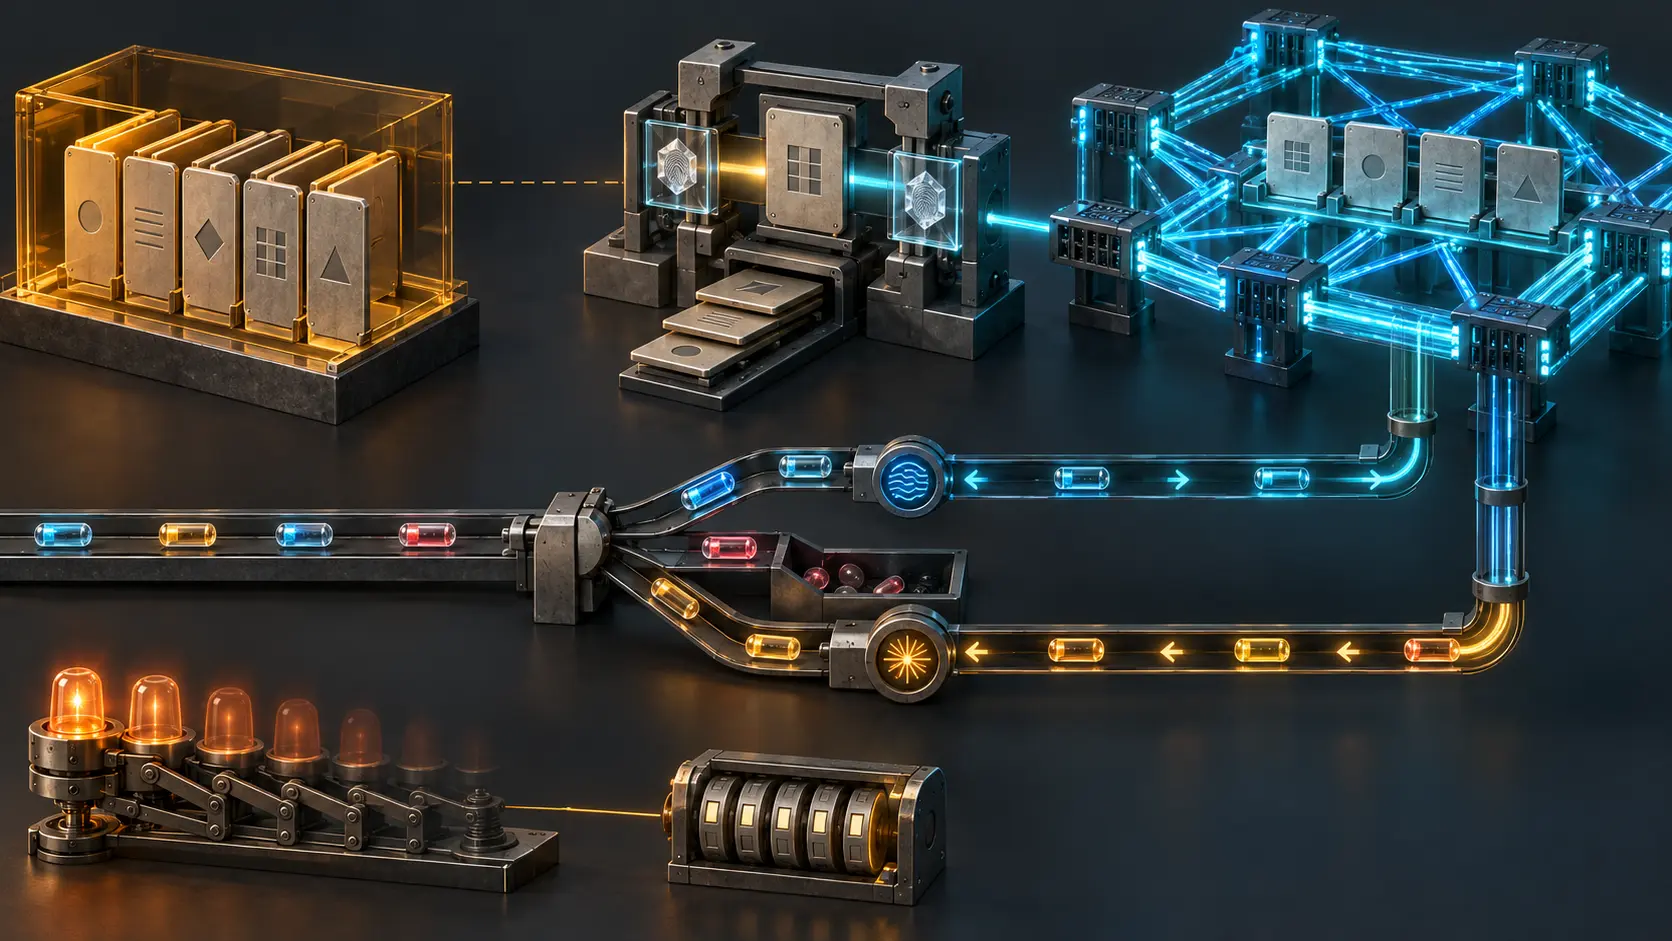
Sur une liaison où le silence peut durer des heures, chaque accusé de réception coûte du temps, de l’énergie et une occasion de contact. RFC 5326 permet donc de protéger un préfixe « rouge » et d’expédier une suffixe « vert » sans réparation. L’élégance du mécanisme disparaît dès…
IETF
La politique était persistante. Elle n’était pas encore appliquée.
Le RFC 5324 expose, dans des tables différentes, le projet de politique FC-SP, l’opération d’activation, la politique active, les paires d’associations de sécurité, les sélecteurs de trafic et un historique borné. Confondre ces étapes transforme une configuration réelle en preuve…

Histoire d'Internet
DHCP a séparé les espaces d’options, sans en fixer le sens
En 2004, DHCPv4 a reçu un moyen de transporter les données de plusieurs fournisseurs dans un même échange, sans prétendre que leur vocabulaire privé devenait commun. RFC 3925 a élargi l’enveloppe; il n’a pas normalisé tout ce qu’elle contient.

IETF
Le fragment était un retour. Il ne certifiait pas le chemin
RFC 5320 transforme la fragmentation IPv4 externe en signal d'ajustement pour un tunnel expérimental. Ce signal peut justifier une nouvelle valeur de segment, mais ni localiser le lien contraignant, ni prouver le réassemblage, la remise à la couche supérieure ou l'autorité de…

IETF
Le résultat était classé, mais ce n’était qu’un sous-ensemble
RFC 5323 permet à un serveur WebDAV d’exécuter une recherche sur des collections. Une réponse peut respecter le tri demandé tout en restant tronquée, et le sous-ensemble partiel peut être choisi parmi n’importe quels résultats satisfaisant la requête. L’ordre visible ne prouve…
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG