
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 653 articles
Histoire d'Internet
Deborah Estrin et l’intérêt qui n’a jamais été une adresse de destination
Dans un réseau de capteurs, la ressource rare n’était pas seulement la bande passante: c’était l’énergie nécessaire pour faire parler chaque nœud. À la fin des années 1990, Deborah Estrin et ses collègues ont donc posé le problème autrement. Plutôt que de chercher d’abord…
Histoire d'Internet
Le registre avait attribué le préfixe, pas la route mondiale : RFC 2008
Un routeur placé loin du client ne voyait ni son contrat ni sa fiche de registre. Il voyait un préfixe plus spécifique et décidait de le conserver ou de le filtrer. RFC 2008 a fait de cette distance institutionnelle le cœur de la politique d’adressage.

IETF
ALLDISPATCH : le point de bascule entre discussion et travail de normalisation
L’IETF-Wide Dispatch (ALLDISPATCH) n’est pas une fabrique de normes. C’est une surface de tri: les propositions y sont discutées, puis orientées vers l’autorité ou le cadre capable de les transformer en travail formel. La question opérationnelle n’est donc pas seulement ce qui a…
IETF
RFC 10041 fait de l'inaccessibilité OSPF une décision de zone
Une valeur de métrique n'a pas toujours un sens autonome. Avec RFC 10041, `0xffff` ne signifie « inaccessible » que si toute la zone OSPF parle le même dialecte. Un seul routeur ancien suffit à rendre l'ancienne interprétation de nouveau nécessaire.

Récits
Le honeynet d’APNIC a journalisé 1,27 million d’événements. Ce ne sont pas 1,27 million d’attaques
Une présentation d’APNIC 62 transforme un serveur volontairement exposé en poste d’observation utile. Mais son chiffre vedette change de nature selon l’écran: attaques, événements d’attaque, puis simples événements.

Récits
RIPE Atlas compte les sondes par préfixe BGP, mais ce groupe peut changer sans déménagement
Une sonde peut rester dans la même baie, chez le même hébergeur et sous le même compte, tout en changeant de voisins administratifs. Les limites anti-farming de RIPE Atlas utilisent en partie le préfixe IP « vu dans BGP ». Ce choix est compréhensible pour protéger une…

Histoire d'Internet
L’autorité pouvait certifier sans garder la clé : la frontière de RFC 1984
RFC 1984 ne demandait pas de choisir entre l’État et l’absence d’État. Le texte acceptait qu’une administration exploite une autorité de certification, tout en refusant qu’elle conserve la clé privée de l’usager. En séparant l’attestation publique de la capacité secrète, il a…

ICANN
ICANN : trois voies de recours, trois surfaces de contrôle
L’architecture de responsabilité de l’ICANN ne constitue pas un système d’appel unique. La réexamen, l’Independent Review Process et l’Ombudsman examinent des actes différents, à partir de déclencheurs différents, avec des effets pratiques qui ne se recouvrent pas entièrement.

IETF
Le premier paquet est parti avant la fin de l’image — pas avant la fin de la preuve : RFC 9828
Sur une console d’émission, un horodatage précoce peut donner l’impression que la bataille de la latence est gagnée. Côté réception, il reste pourtant à recevoir un en-tête exploitable, franchir les pertes, admettre le flux, décoder une qualité définie et afficher l’image.
IETF
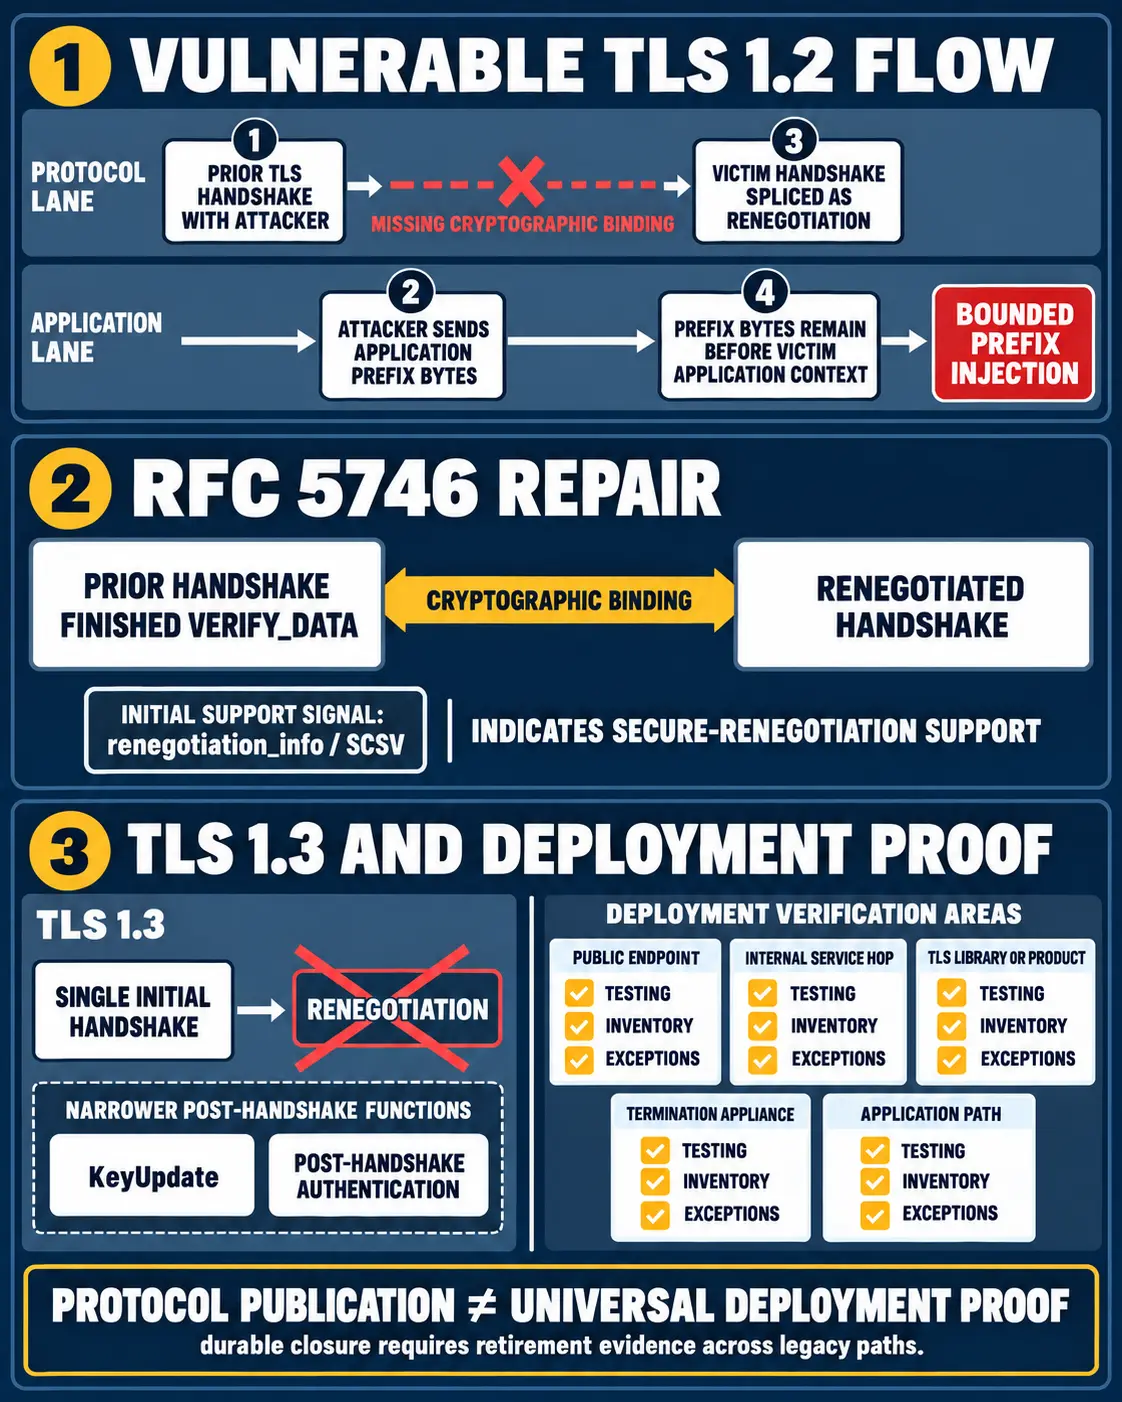
TLS : la réparation de la renégociation ne prouve pas la fermeture du risque
La renégociation TLS a été corrigée au niveau du protocole. La question restante est plus difficile: quelles preuves montrent que ce correctif a réellement atteint les bibliothèques, les équipements, les services internes et les chemins applicatifs qui utilisent encore des…
IETF
La fusion était propre, pas forcément la base : les candidats privés NETCONF
`draft-ietf-netconf-privcand-10` isole les modifications de chaque client et organise leur remise à niveau avant validation. Cette isolation évite un type d'accident collectif; elle ne transforme ni une comparaison vide ni un commit réussi en preuve de fraîcheur, d'intention…

Histoire d'Internet
Vern Paxson et le journal de connexion qui n’a jamais été une capture de paquets
Dans un dossier d’incident, une ligne de `conn.log` arrive souvent débarrassée de son capteur. Elle conserve des adresses, un état et des octets, mais perd le lieu, l’horloge et les conditions qui ont permis de les observer. L’architecture pensée par Vern Paxson donne une autre…
IETF
RFC 10003 fait du transport CMC une couche de preuve distincte
Un code HTTP 2XX peut confirmer qu'un échange CMC a trouvé son destinataire sans dire que l'autorité de certification a accordé la demande. RFC 10003 décrit le trajet du message; la réponse CMC décrit la décision. Les confondre revient à donner au coursier le pouvoir de signer le…
Récits
DAOport : l’adhésion au RIPE NCC ne suffit pas à prouver un réseau en activité
Le résumé de veille DAOport: l’adhésion au RIPE NCC ne suffit pas à prouver un réseau en activité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
Un nouveau PDU MOA peut retirer une autorisation. L’ordre de validation manque encore
La révision 01 d’un message proposé entre cache RPKI et routeur décrit enfin comment retirer une partie d’une autorisation de mapping, puis comment laisser expirer tout l’état MOA lorsque le cache ne répond plus. Mais elle renvoie à une future spécification l’articulation entre…

Dossier
Internet Society : où se trouve l’autorité, et qui peut la contester ?
Les statuts, les règlements internes et le droit des sociétés sans but lucratif ne donnent pas tous le même type de pouvoir à l’Internet Society. Leur articulation permet de distinguer l’autorité institutionnelle de la possibilité pratique de la remettre en cause.

Histoire d'Internet
Une route sans carte commune : le pari de Nimrod dans RFC 1992
En 1996, Nimrod proposait une réponse dérangeante au problème d’échelle: cesser d’exiger que chaque routeur voie le même réseau, puis empêcher ces visions divergentes de se transformer en boucle de transmission.

IETF
Le transform a été accepté. Le rejeu n’avait pas encore été rejeté : RFC 9827
En élargissant le Transform Type 5 d’IKEv2, la RFC 9827 remplace une étiquette trop étroite par un contrat vérifiable sur les numéros de séquence à l’entrée du réseau. Ce contrat ne dit pas si le récepteur a activé l’anti-rejeu, ce qu’il a effectivement reçu, ni si un mécanisme…
Récits
Le chiffre ASPA cité par LACNIC bouge sans conserver son instantané
Le 2,9 % publié par LACNIC et le 3,02 % désormais affiché par sa source peuvent être raisonnables tous les deux. Ce qui manque n’est pas un arbitre entre deux décimales, mais la photographie datée qui permettrait de refaire le premier calcul après que le tableau de bord a…
IETF
RFC 10011 intègre le terminateur TLS au périmètre de sécurité
Déporter TLS sur un répartiteur ne fait pas disparaître la sécurité: cela déplace son point de preuve. Avec RFC 10011, l'IETF fournit un modèle YANG pour ce montage RESTCONF et nomme sa conséquence décisive. Le terminateur, le trajet vers le serveur et la transmission de…
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG