
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
1 255 articles

IETF
Michael Prorock et l’identifiant d’algorithme qui ne choisissait pas une politique de confiance
Nommer correctement une clé et l’algorithme auquel elle appartient rend un échange interopérable. Cela ne dit pas pourquoi la clé est arrivée, quelle autorité l’a distribuée, quelles affirmations elle peut étayer ni quelle décision un vérificateur peut prendre. RFC 9964, coécrit…

IETF
L’IETF Trust a un président de clôture. Sa sortie exige encore un état final public.
Une transition peut être décrite avec exactitude et rester incomplète comme document public. Nommer une présidente de clôture identifie la personne qui porte une fonction résiduelle. Annoncer un transfert d’actifs atteste qu’une étape importante s’est produite. Aucune de ces…

IETF
Dan Harkins et la clé d’amorçage qui ne pouvait pas prouver sa propre garde
Une preuve cryptographique peut établir qu’un appareil tient une clé privée sans dire comment la clé publique correspondante est arrivée sur le serveur, ni qui était habilité à l’y inscrire. C’est la limite que RFC 9966 rend lisible. Elle organise une preuve d’amorçage; elle ne…
IETF
David Benjamin et le code de compatibilité qui ne devenait pas une autorisation générale
Un ancien dispositif cryptographique peut bloquer une migration moderne à un instant précis de l’échange. La solution ne reste sûre que si elle garde cette précision. RFC 9963 ménage une voie étroite pour une signature client ancienne; elle ne rétablit pas une permission générale…

IETF
Al Morton et le test de capacité qui ne devenait pas une promesse de service
Une mesure de débit peut éclairer une méthode, un chemin et un instant déterminés. Elle devient trompeuse lorsqu’on la transforme en promesse sur chaque session future, un abonnement, une application ou un réseau entier.

IETF
Muhammad Shahzad et l’enregistrement d’appareil qui ne révoquait pas l’accès
Supprimer un enregistrement d’appareil peut être un signal opérationnel important. Cela ne prouve pas, à lui seul, qu’un point d’application a retiré l’accès, que l’appareil s’est déconnecté ou qu’une tentative ultérieure a été refusée.

IETF
Cédric Fournet et le reçu qui ne rendait pas un journal complet
Une preuve signée peut établir une relation exacte entre une entrée et un état d’arbre. Elle ne transforme pas, par son seul format, un journal en histoire complète, digne de confiance et encore valable.

IETF
Christian Amsüss et le contexte de sécurité DoC qui ne protégeait pas le DNS amont
Une résolution DNS transportée par CoAP peut être protégée sans que toute sa chaîne le soit. La RFC 9953, écrite collectivement avec Christian Amsüss, limite clairement la portée: DTLS, TLS ou OSCORE protège l’échange entre les parties qui partagent le contexte. Le serveur DoC…
IETF
L’IETF peut borner la mention de pied de mail. Il lui faut encore un reçu de statut de contribution.
Une formule au bas d’un courriel envoyé à l’IETF peut paraître décisive: elle réserve des droits, interdit des œuvres dérivées ou répète une règle d’entreprise. La dernière version d’un projet consacré à ce sujet propose une limite précise: le mécanisme spécial de restriction des…
IETF
Paul Wouters et l’exigence IKEv2 qui n’était pas un reçu de négociation
« MUST implement » ressemble à une conclusion d’exploitation. Dans la RFC 8247, cosignée par Paul Wouters, cette formule a un sens plus étroit: établir un socle algorithmique commun entre implémentations IKEv2. Elle ne dit pas quel transform deux pairs ont proposé, sélectionné…

IETF
Bernie Volz et le déclencheur DHCPv6 qui n’avait pas encore configuré le client
Une ligne de journal peut transformer « Reconfigure envoyé » en changement achevé. La RFC 9915, dont Bernie Volz est l’un des auteurs, impose une lecture plus sobre: Reconfigure déclenche un échange ultérieur, authentifié et borné. Elle ne constitue ni l’accusé de réception du…
IETF
L’OAM CATS peut vérifier une politique d’aiguillage. Il ne peut pas choisir le remède.
Le projet OAM du groupe CATS part d’un problème concret: une instance peut rester joignable sur le réseau alors que le service applicatif est saturé, bloqué ou indisponible. Ajouter des mesures de lien, de chemin, d’instance et de service peut donc éviter de confondre une adresse…

IETF
Wassim Haddad et le préfixe qui n’autorisait pas encore le transfert
Un routeur mobile peut être enregistré auprès de son agent mère avant de connaître le préfixe de réseau mobile qu’il pourra employer. Dans la RFC 6276, coécrite par Wassim Haddad, le droit d’ajouter ce préfixe au cache de liaisons dépend ensuite d’un bail DHCPv6 Prefix Delegation…

IETF
L’enquête de l’IETF peut diagnostiquer un problème de gouvernance. Elle ne peut pas ratifier sa réparation.
L’enquête communautaire 2025 de l’IETF ne doit ni être réduite à un thermomètre décoratif ni transformée en constitution de substitution. Elle met à disposition une photographie méthodiquement limitée de la participation et des perceptions. Cette photographie peut obliger les…
IETF
Thomas Graf et le numéro MPLS qui ne disait pas quel plan de contrôle l’avait attribué
Dans une salle d’exploitation, un numéro de label peut vite devenir une histoire prête à l’emploi. Il apparaît en tête de pile, il est exporté, puis on le range sous le protocole que l’on s’attendait à trouver. RFC 9160, rédigé par Thomas Graf, impose une pause plus technique: la…

IETF
SCITT inscrit une déclaration. Il ne décide pas de la mise en production.
Une preuve SCITT peut rendre une affirmation de chaîne logistique traçable et vérifiable. Elle ne transforme pas pour autant cette affirmation en feu vert pour publier un logiciel. Entre le registre et le déploiement subsiste une décision que seule l’organisation exposée aux…

IETF
Formation IETF : livrer les fichiers ne suffit pas à passer la main
Les réponses publiées le 31 août précisent comment les futurs prestataires devront remettre sous-titres, transcriptions et scripts de narration. L'enjeu n'est pas seulement de posséder les éléments d'un cours: il faut pouvoir les faire évoluer sans dépendre de son premier…
IETF
Tommy Pauly et l’ACK QUIC qui ne prouvait pas le traitement applicatif
Dans une salle d’exploitation, l’accusé de réception est volontiers lu comme une fin de parcours. Pour un DATAGRAM QUIC, RFC 9221 impose une lecture plus sobre: le transport du destinataire a traité la trame; le traitement des données par son application reste une question…

IETF
DNSOP peut recommander une vérification de contrôle du domaine. Il ne peut pas gouverner le cycle de vie d’une identité applicative.
Le groupe DNSOP examine un texte utile pour les applications qui emploient un nom du DNS mondial comme identifiant. Le texte demande de vérifier qu’un titulaire ou une personne autorisée peut établir le lien. C’est une précaution nécessaire. Ce n’est pas une décision durable sur…
IETF
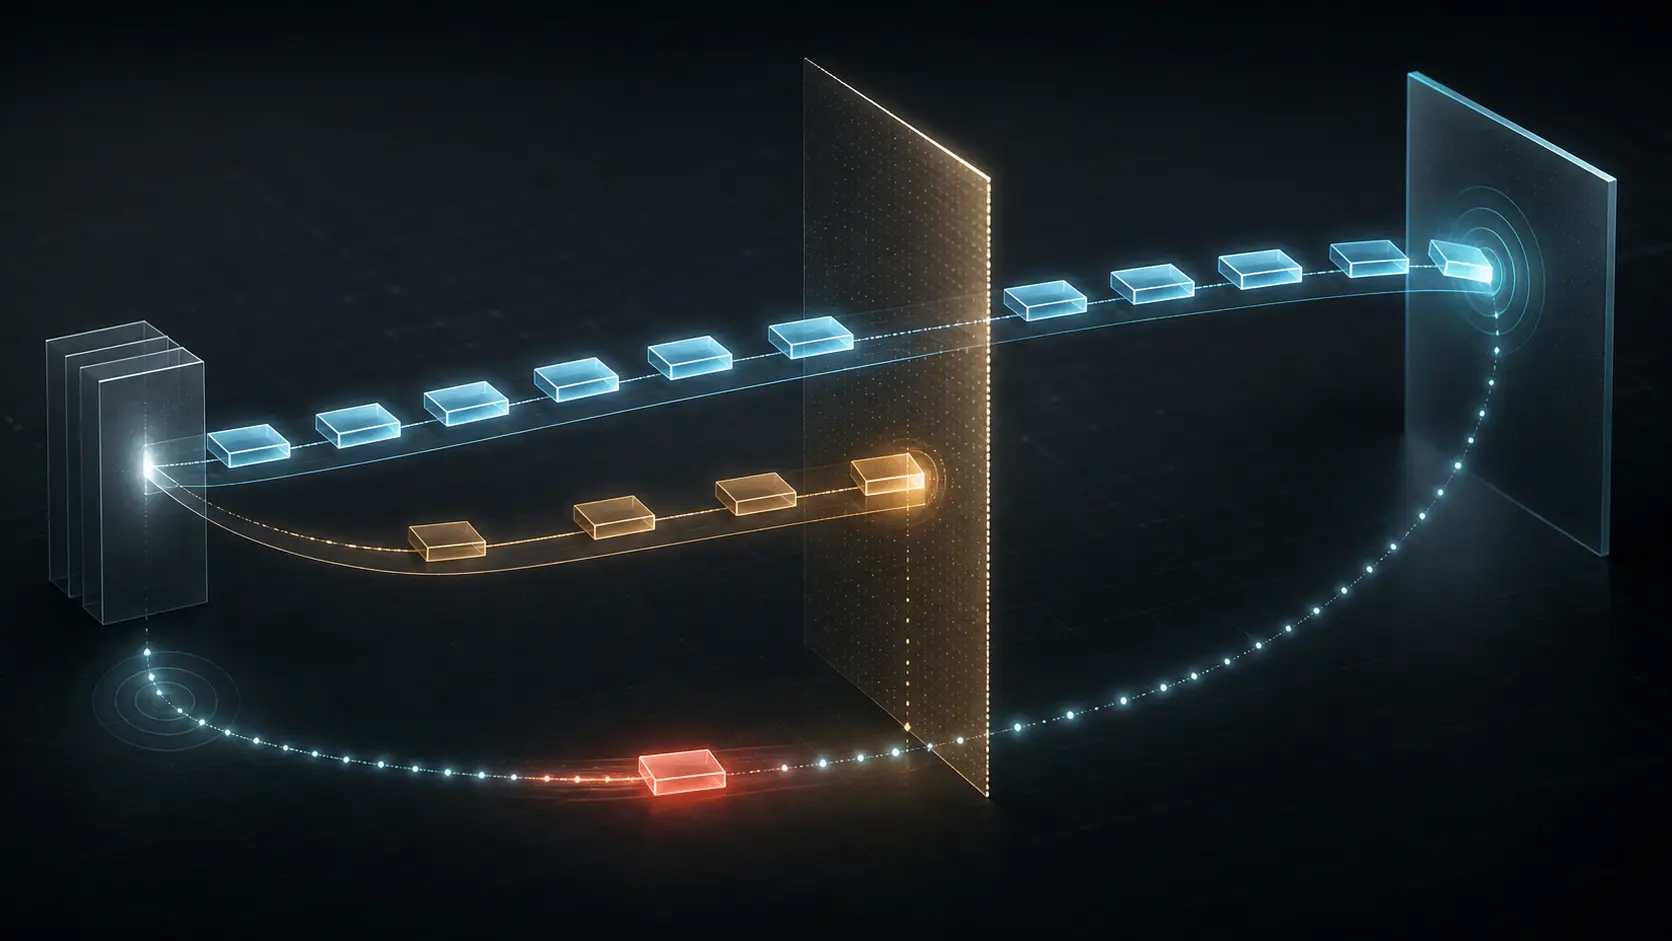
Le paquet le plus récent est arrivé en premier : comment TCP RACK détecte une perte grâce au temps
Avec RACK, l'émetteur TCP peut examiner l'instant d'émission des données dont la livraison est attestée, sans dépendre uniquement des écarts dans l'espace des numéros de séquence.
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance