Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégique
Gouvernance / IETF
L’IETF écrit les protocoles sur lesquels tourne chaque réseau. Nous suivons les projets de norme, les débats des groupes de travail et les normes publiées, et expliquons ce que chacune change pour les opérateurs avant son arrivée en production.
Articles récents
1 656 articles
IETF
FQ-PIE isole des flux au moyen d’une table finie: le hachage choisit une file, PIE règle son signal de congestion et un ordonnanceur distribue le service. Une collision reste pourtant possible. Le numéro de file décrit une décision locale, pas une identité commune ni une équité…
IETF
Un `200 OK` peut revenir jusqu’au téléphone et ne rien promettre sur la requête suivante. La RFC 3581 permet au serveur SIP de répondre vers l’adresse et le port source qu’il vient d’observer. Elle répare le trajet d’une transaction à travers la traduction d’adresses; elle ne…
IETF
Dans le format d’extension proposé pour Opus, la capacité déclarée ne vaut pas promesse d’exécution. Le son de base peut rester intact pendant que la fonction optionnelle n’atteint jamais la sortie.
IETF
La RFC 3573 traite un cas de l'ère du modem, mais sa frontière reste actuelle: signaler un état temporaire, décider quoi en faire et constater le résultat sont trois opérations distinctes. Le LAC peut dire que la ligne est en attente. Il ne peut pas certifier la politique du LNS…
IETF
Le client a vérifié le HMAC du répondant et reconnu le bon pair TLS. Quelques millisecondes plus tard, il retrouvait pourtant une file déjà acquittée, un curseur ancien et un état que l’application avait remplacé. L’échange avait authentifié les deux côtés; il n’avait pas…

IETF
Réduire le TTL devait rendre la réorientation plus réactive. Cela a aussi donné une durée de vie à une décision prise pour l’adresse d’un résolveur, puis réutilisée par tous ses clients. RFC 3568 révèle ainsi un problème de contrôle: le cache conserve le choix, mais rarement les…

IETF
Deux valeurs sur seize bits étaient égales: celle annoncée par le serveur faisant autorité et celle conservée près du RRset en cache. L’équipe en a déduit que la version était identique. Elle avait comparé les étiquettes, pas encore la provenance des objets.
IETF
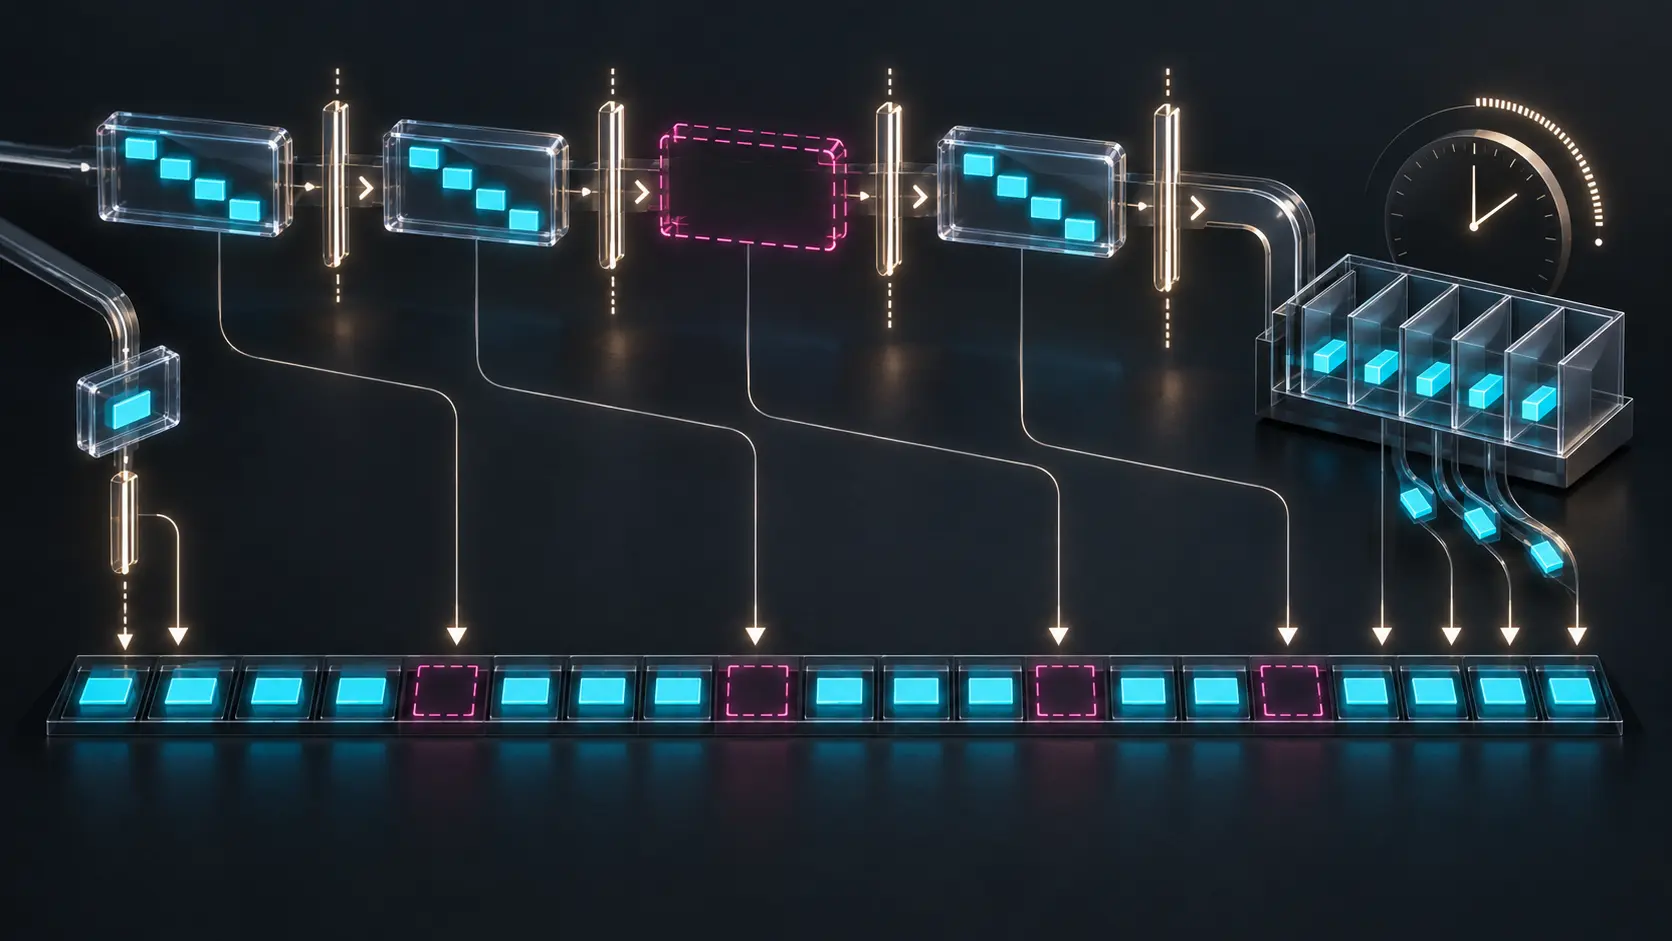
Une session peut annoncer qu’elle accepte un entrelacement de cinq. Cette valeur borne ce que l’émetteur est autorisé à envoyer; elle ne montre ni la mémoire réellement réservée, ni le moment où le groupe a été reconstitué, ni la parole finalement livrée. RFC 3558 rend la limite…

IETF
Le récepteur du parent avait authentifié la requête et renvoyé `NOERROR`. Pourtant sa phrase opérationnelle restait au futur: les nouvelles données de délégation devaient être publiées plus tard. Entre la réponse et le DNS public subsistait tout le pouvoir du système de…
IETF
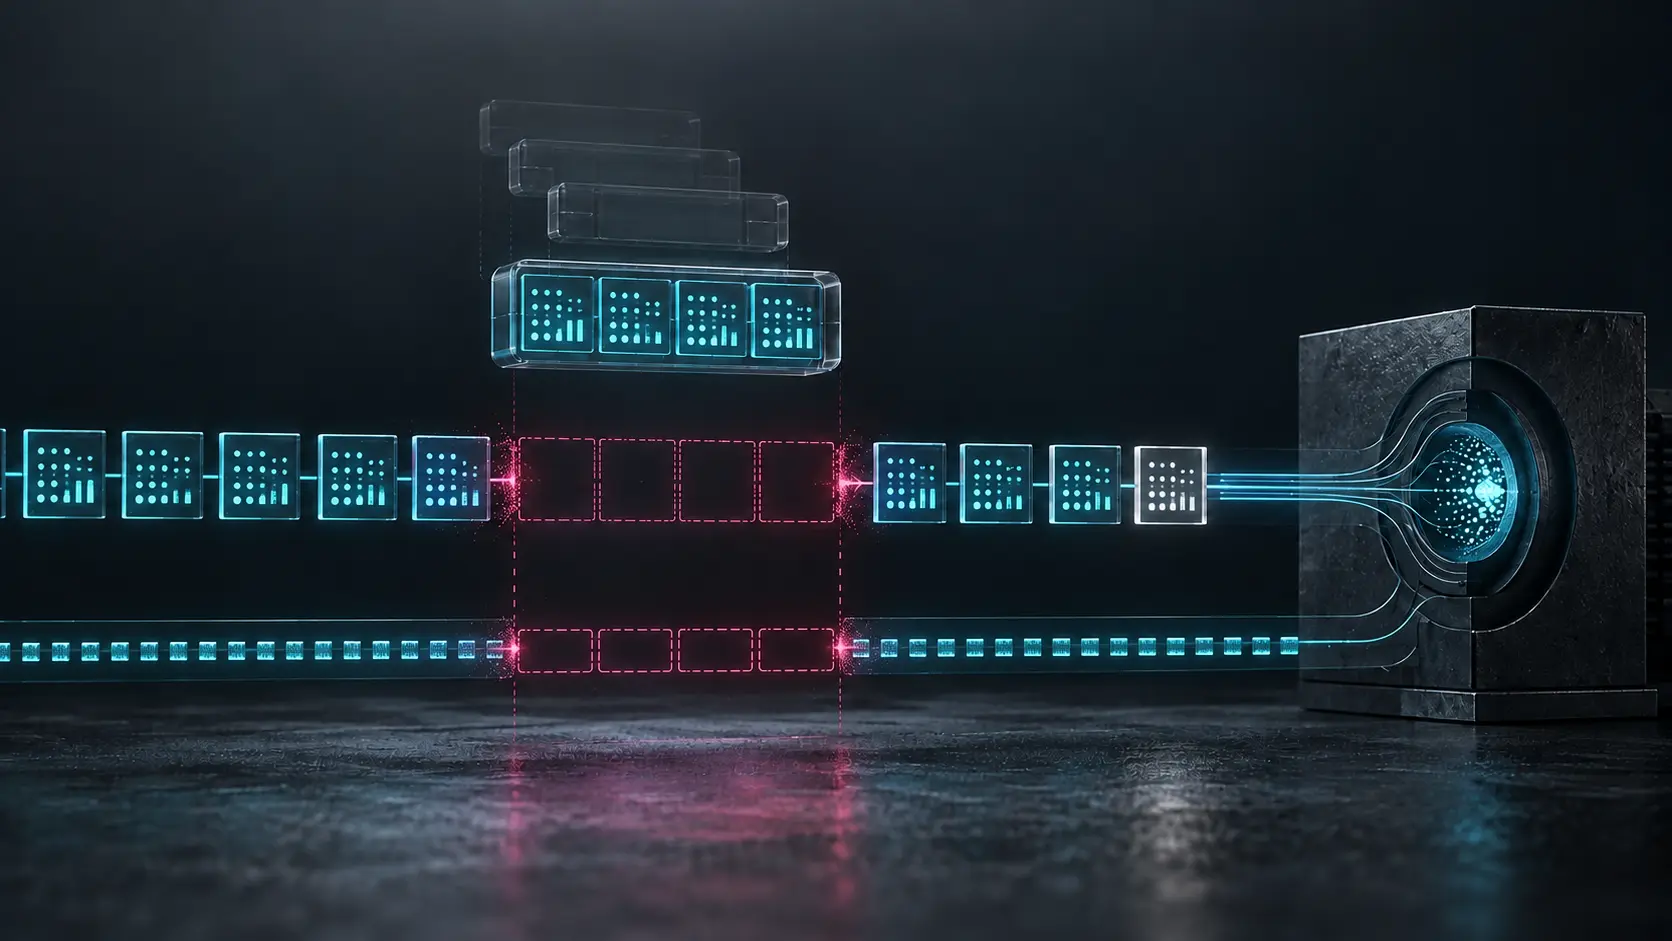
Le moteur reçoit trois paires de trames intactes, vérifie leurs CRC, puis voit un saut d’horodatage. La paire absente n’a pas échoué à son contrôle: elle n’est jamais arrivée pour être contrôlée. RFC 3557 oblige à séparer l’intégrité des unités reçues de la complétude de la…

IETF
Une association SCTP se présente comme une seule relation, mais elle peut offrir plusieurs chemins. Dès que cette pluralité entre dans IKE, chaque adresse devient une affirmation distincte. Publié avec le statut Proposed Standard, RFC 3554 pose la question que les tableaux de…
IETF
Dans un cas opératoire construit, trois signataires affichaient le même ensemble DNSKEY et le parent servait désormais le DS combiné. Le contrôleur annonçait pourtant deux heures d’attente déjà consommées. Son horloge avait démarré à l’envoi de la demande, pas à la première…
IETF
Deux horloges démarrent lorsqu’une mobilité est révoquée. La première s’arrête quand l’agent distant authentifie la révocation et renvoie son accusé. La seconde ne s’arrête que lorsque le terminal quitte effectivement l’ancien chemin. RFC 3543 organise la première avec précision…
IETF
Dans un cas construit, un ticket demandait d’ajouter un TXT « pour vérifier le domaine ». L’administratrice a contrôlé le nom, publié la valeur opaque et vu le ticket se fermer. Le service a ensuite activé une délégation persistante couvrant plusieurs fonctions. L’acte DNS était…

IETF
Le chien de garde n’a pas reçu sa réponse et le client AAA a basculé. Il a recopié sa file d’attente vers un autre agent. Ce geste rétablit un chemin, mais il n’efface pas les paquets déjà partis ni une décision qui pourrait être en train de revenir. La continuité crée alors une…
IETF
Dans un cas construit, deux fabriques de zone ont récupéré le même JSON `origin-svcb`. La première connaissait le paramètre et a produit un RRset; la seconde l’a rejeté. L’origine voyait deux requêtes HTTPS réussies et croyait sa rotation terminée. Les autorités avaient pourtant…

IETF
Dans un scénario construit, un tableau de performance a converti la baisse du nombre d’en-têtes TLS en gain de latence. Le grand enregistrement devait pourtant être reçu en entier puis authentifié avant de devenir du contenu fiable. L’économie sur l’enveloppe était réelle; le…

IETF
Le gestionnaire avait réduit l’allocation, l’élément de commutation affichait la nouvelle limite et la partition n’avait jamais redémarré. Le contrôleur, lui, continuait à planifier avec l’ancienne enveloppe. Ce n’est qu’à la requête suivante, rejetée, que les deux…
IETF
Le reçu local était exact: le dossier avait franchi le premier guichet. Mais les autres catalogues de la même portée continuaient, pendant un temps, à répondre selon leur état antérieur. Confondre ces deux moments transforme une preuve limitée en promesse fédérale.

IETF
Dans un cas construit, un flux multicast vérifiait l’authenticité seulement après avoir reconstitué chaque objet média. Un paquet injecté a suffi à faire échouer le contrôle final. Les récepteurs ont alors demandé une réparation en unicast: une petite falsification avait déjà…
Déverrouillage de l’accès membre
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiquePour les détenteurs d’actifs IP et les équipes de direction : synthèses de l’alliance, rapports privés et accès direct aux analystes.
Rejoindre Leadership Alliance