Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégique
Gouvernance / IETF
L’IETF écrit les protocoles sur lesquels tourne chaque réseau. Nous suivons les projets de norme, les débats des groupes de travail et les normes publiées, et expliquons ce que chacune change pour les opérateurs avant son arrivée en production.

Articles récents
1 656 articles

IETF
Externaliser le DNS d'un réseau résidentiel ne revient pas à céder une autorité unique. Le RFC 9526 laisse au domicile la fabrication et la signature de la zone, puis confie à d'autres acteurs sa diffusion, son rattachement au parent et sa visibilité publique.

IETF
Le serveur vient d’émettre un nouveau pseudonyme, mais le pair ne l’a peut-être jamais enregistré. Le RFC 5106 protège le dernier identifiant confirmé et oblige l’échange chiffré à réussir avant de faire du nouveau contexte une réalité partagée.
IETF
Le contrôleur avait reçu un accusé de réussite de chaque routeur. Pourtant, un paquet revenait vers un nœud de réplication déjà traversé et chaque passage produisait de nouvelles copies. Tous les états locaux étaient exploitables; leur assemblage ne formait pas un arbre. RFC 9524…

IETF
Un jeton ENUM peut traverser sans altération un chemin non fiable, porter une signature XML correcte et rester inutilisable pour la demande présentée. Le RFC 5105 oblige le registre à distinguer l’authenticité du document de l’autorité de déléguer.
IETF
Le rapport annonçait 2,1 millisecondes pour un agrégat de quatre liaisons. Ce chiffre ne disait pas si les quatre avaient été testées, ni laquelle avait transporté la requête et le retour. RFC 9533 construit précisément la preuve qui manquait entre l'interface logique et ses…
IETF
Dans la RFC 5104, un numéro de séquence FIR distingue une nouvelle commande de sa répétition. Il ne certifie ni l’arrivée complète du point de rafraîchissement, ni la remise à zéro du décodeur, ni l’image finalement présentée à l’utilisateur.
IETF
Le rapport d’incident affirmait qu’IANA avait attribué « l’EtherType 0042 ». La trame racontait autre chose: `88-B7` était l’EtherType, `00-00-5E` l’OUI confié à IANA par l’IEEE, et `00-42` un numéro de protocole réservé aux exemples. L’abréviation avait effacé toute la chaîne…
IETF
Avec le RFC 5098, l’opérateur pouvait inspecter la configuration de signalisation d’un MTA et l’état de sa relation avec le CMS. Le mot `operational` restait pourtant une preuve de mise en service et d’acquittement RSIP, pas le compte rendu d’une conversation.

IETF
La console d’assurance affichait une suite de tests sans rupture alors que l’application signalait une commande manquante. La contradiction n’était qu’apparente: la RFC 9546 donne au trafic OAM DetNet son propre espace de séquence, distinct de celui du flux applicatif observé.
IETF
Avec la RFC 5084, CMS sait nommer et paramétrer précisément le chiffrement authentifié. Mais l’enveloppe ne peut pas certifier, à elle seule, qu’aucune autre enveloppe n’a déjà employé le même nonce avec la même clé.
IETF
La RFC 9540 rend découvrables une cible Oblivious HTTP, sa passerelle et la configuration cryptographique de celle-ci. Cette commodité révèle aussi une frontière décisive: une annonce DNS exacte et un échange chiffré réussi ne prouvent pas qu’une clé, un chemin ou une redirection…
IETF
RFC 5072 ferme proprement une étape de contrôle sur une liaison PPP. Il n’autorise pas à transformer cette étape en certificat d’unicité globale, de routage ou de service rendu.

IETF
La RFC 9517 donne aux ressources de données de recherche un nom DDI de portée mondiale et une voie DNS vers des services possibles. Cette permanence est un contrat d’identification sous autorité déléguée, non une garantie de résolution, de disponibilité, d’authenticité ou de…

IETF
Le RFC 5014 permet à une application IPv6 d’exprimer une préférence de source sans promettre que cette source sera disponible, choisie ou utilisée. Pour le dirigeant, la différence entre souhait, sélection et résultat est précisément le contrôle à conserver.
IETF
La RFC 9507 construit un traceroute pour les réseaux qui acheminent des noms plutôt que des adresses. Elle révèle une branche vers un relais, une application ou un cache; elle ne transforme pas cette observation en preuve d’une origine unique, d’un trajet permanent ou d’une…

IETF
Le RFC 5007 permet d’interroger la mémoire d’un serveur DHCPv6. Après un redémarrage comme en exploitation courante, cette mémoire peut aider à reconstruire un état local; elle ne certifie ni la présence actuelle d’un terminal, ni l’identité d’un abonné, ni une autorisation.

IETF
La RFC 9506 ouvre une fenêtre minuscule dans les transports chiffrés: quelques bits exposent délai, perte ou congestion à un observateur sur le chemin. Cette fenêtre est utile, mais elle ne remplace ni le contrat de mesure, ni l’attribution de la cause, ni la preuve du service…
IETF
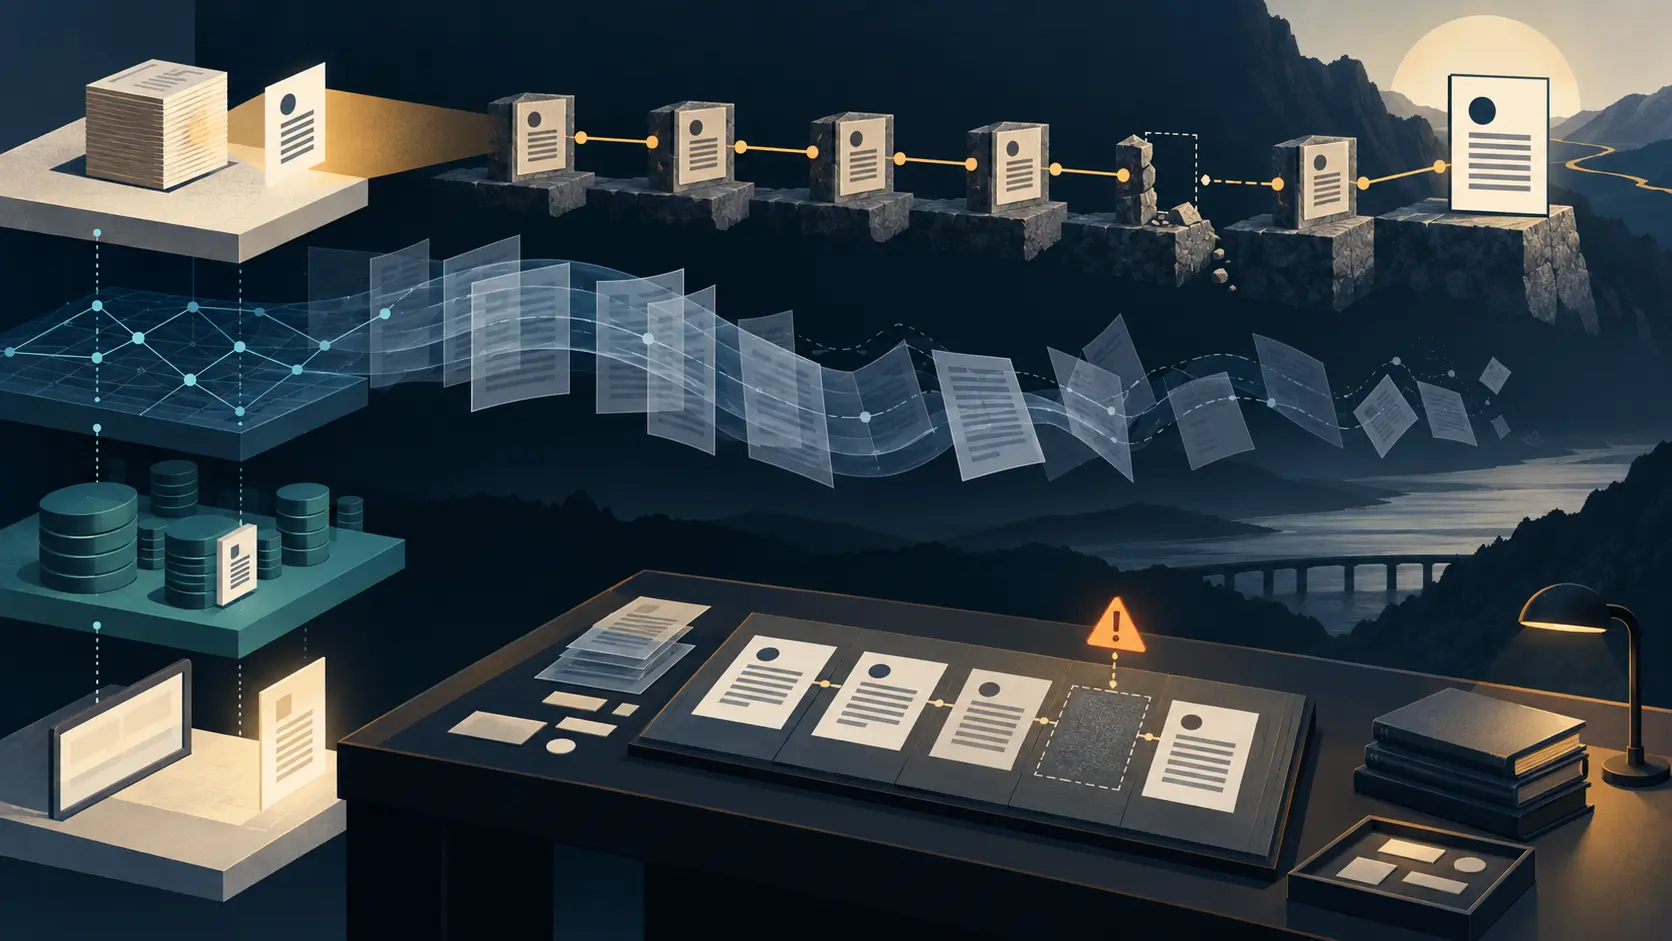
Le RFC 5005 distingue un flux complet, une pagination instable et une archive reconstructible. Pour une direction, cette distinction impose une règle simple: le chemin vers les documents anciens ne prouve ni leur collecte intégrale, ni leur conservation, ni ce que le lecteur a…

IETF
Un responsable éditorial déplace un document dans un recueil ordonné sans modifier son contenu. Tous les fichiers sont là, mais le parcours pédagogique n’est plus le même. Pour un MOVE au sein du même parent sans `Position`, RFC 3648 autorise la conservation de la place comme…

IETF
Avec RFC 9733, une demande de certificat conserve la preuve cryptographique de son origine malgré l’attente et les relais. Cette continuité rend l’enrôlement industriel plus robuste; elle ne remplace ni le consentement du registrar, ni la décision de l’AR, ni l’émission par l’AC…
Déverrouillage de l’accès membre
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiquePour les détenteurs d’actifs IP et les équipes de direction : synthèses de l’alliance, rapports privés et accès direct aux analystes.
Rejoindre Leadership Alliance