
Résumé
- Dans une URL
h323:, l’utilisateur est un alias sans information de localisation ; le hostport peut nommer un endpoint, un gatekeeper, un border element ou une autre fonction, sans prouver qu’elle possède l’alias. - La preuve doit relier la chaîne exacte : octets et comparaison, annuaire et fraîcheur, transport authentifié, fonction choisie, admission, signalisation, média, identité du destinataire et résultat.
Le nom DNS répondait, le port acceptait une connexion et le logiciel se présentait comme gatekeeper. Trois preuves de présence sont devenues une preuve de propriété de l’alias.
La confusion vient d’une lecture trop large du mot « adresse ». RFC 3508 décrit un objet qui aide à résoudre l’adresse d’une entité H.323. Il n’incorpore ni titre de propriété, ni inscription fraîche, ni reçu d’admission.
Publié en avril 2003 comme RFC informatif, le texte reproduit la définition de H.323 version 4 pour la rendre accessible et enregistrer le schéma auprès de l’IANA. Il précise qu’il ne définit aucune norme Internet. Son contrat est celui d’un espace de noms et d’une syntaxe.
L’enregistrement protège le nom du schéma
L’IANA répertorie aujourd’hui h323 comme schéma permanent, avec RFC 3508 comme référence. Le RFC explique que l’enregistrement évite qu’un autre schéma utilise le même nom.
C’est une coordination utile, mais limitée. Elle ne montre aucun logiciel installé, aucun alias provisionné, aucun service joignable et aucun appel réussi. « Permanent » qualifie l’entrée du registre, pas la disponibilité opérationnelle.
La gouvernance du schéma et la gouvernance d’un alias sont deux autorités. L’IESG peut contrôler la référence de l’entrée sans décider quelle entreprise ou quel gatekeeper détient service@example.
L’alias utilisateur ne porte pas sa localisation
La grammaire permet un utilisateur seul, @hostport ou les deux. Le RFC dit expressément que la partie utilisateur est un alias d’une personne, d’un équipement ou d’un service, sans information de localisation.
Un alias seul doit donc être interprété dans un contexte extérieur : zone de gatekeeper, annuaire d’entreprise, registre local ou table d’interfonctionnement. Deux contextes peuvent donner deux destinations légitimes selon leur politique.
Un journal qui conserve seulement l’adresse finale supprime l’autorité qui a fourni la liaison. Il faut le nom de la source, le propriétaire de la donnée, sa révision, sa durée de validité et l’identité authentifiée du répondant.
Le hostport nomme une fonction
La partie hostport peut désigner le domaine d’un Endpoint, d’un Gatekeeper, d’un Border Element ou d’une autre fonction vers laquelle l’appel est dirigé ou auprès de laquelle un service est demandé.
Atteindre un gatekeeper n’est pas atteindre le destinataire. Atteindre un border element n’est pas authentifier l’utilisateur. Une réponse DNS ne prouve pas que le processus joignable est autorisé à parler pour l’alias.
Le reçu doit garder le rôle attendu, l’adresse résolue, le protocole de transport, l’identité du pair et la politique de sélection. Une connexion réussie ne couvre toujours pas l’inscription, l’admission ou la signalisation.
La comparaison mélange deux régimes de casse
Le host est insensible à la casse. L’utilisateur est une chaîne Unicode encodée en UTF-8 puis échappée si nécessaire. Pour l’utilisateur, les caractères de valeur inférieure à 0x80 sont insensibles à la casse ; ceux de valeur supérieure ou égale sont sensibles.
Une normalisation privée qui met tout Unicode en minuscules peut fusionner des alias que le RFC distingue. Une comparaison octet par octet peut au contraire séparer deux formes ASCII équivalentes selon ce contrat.
Conservez les octets reçus, les séquences percent-encoded, le décodage UTF-8, la chaîne Unicode et la clé de comparaison produite par un algorithme versionné. Toute normalisation d’annuaire supplémentaire constitue une autre transformation.
Les paramètres avaient un emplacement, pas une signification générale
La syntaxe accepte des paramètres séparés par des points-virgules, mais leurs définitions précises restaient à étudier. Chaque définition décide de son jeu de caractères et de sa sensibilité à la casse.
Le parseur générique peut préserver un nom et une valeur. Il ne peut pas décider qu’un paramètre inconnu est obligatoire, sûr, ignorable ou autorisé à modifier le routage.
Le reçu indique la spécification du paramètre, sa version, le support déclaré, l’interprétation et l’effet. La conservation de la chaîne ne prouve pas que le destinataire l’a comprise.
Le transport fournit sa propre enveloppe de sécurité
Les URL H.323 peuvent être portées par H.225.0, SIP, TRIP, une page web ou des données XML. RFC 3508 renvoie à H.235 pour H.225.0 et au protocole correspondant pour les autres transports.
Une connexion SIP authentifiée peut prouver l’identité d’un pair SIP et l’intégrité de champs déterminés. Elle ne prouve pas automatiquement la propriété de l’alias H.323, la fraîcheur d’une table d’interfonctionnement ou l’identité du destinataire final.
Une affirmation de sécurité doit nommer le transport, le pair, les octets protégés, le domaine de confiance et la décision qui a consommé cette preuve. La syntaxe valide ne remplace aucun de ces éléments.
L’interfonctionnement choisit une autorité de traduction
RFC 4123 autorise une fonction SIP-H.323 à traduire les adresses à partir de tables alimentées par un gatekeeper, un registrar SIP ou une autre base, LDAP, DNS ou TRIP.
Cette liste ne rend pas les sources équivalentes. Une table locale peut être plus ancienne qu’un registre ; DNS peut indiquer une route sans connaître le propriétaire de l’alias ; TRIP peut annoncer une destination sans admission finale.
Il faut conserver l’URL d’entrée, la sortie, la source choisie, l’âge du record, les priorités et la règle. Une URL correctement transportée peut être correctement traduite selon une table devenue opérationnellement fausse.
Résoudre ne franchit pas la porte d’admission
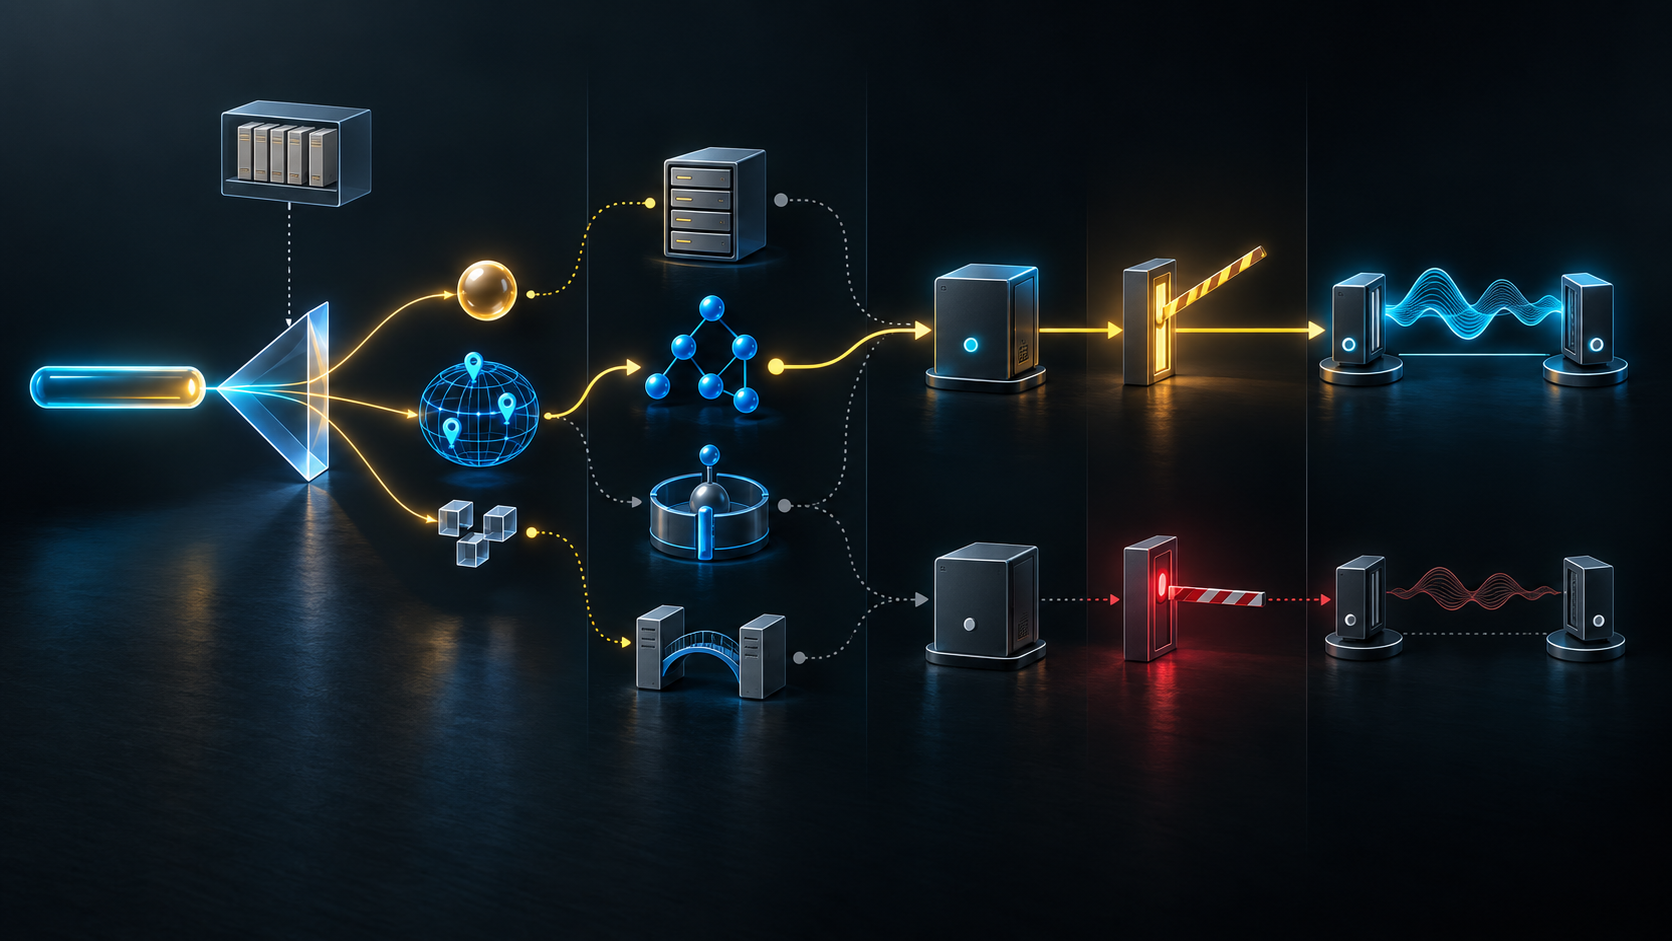
Après la résolution viennent la connexion, l’éventuelle inscription, l’admission par le gatekeeper, la signalisation, la négociation des capacités et des médias, l’authentification du destinataire, le résultat applicatif et la libération des ressources.
Chaque étape peut réussir sans la suivante. Un host est joignable et refuse l’admission. La signalisation aboutit mais aucun média ne passe. Un flux existe vers la mauvaise identité. Un humain répond sans que le service demandé réussisse.
Le tableau de bord doit afficher le dernier état prouvé : résolu, joignable, admis, signalé, média établi, destinataire confirmé, résultat obtenu.
La chaîne minimale de reçus
Gardez l’URL originale et son transport, les octets, escapes, décodage, champs et règles de comparaison. Ajoutez la version de spécification et l’état de registre seulement comme contexte de syntaxe.
Identifiez ensuite le pair de transport, l’annuaire, sa révision et sa fraîcheur, chaque interrogation DNS/TRIP/LDAP/registrar/gatekeeper, le rôle fonctionnel et la règle de sélection.
Conservez la connexion, l’admission, la transformation SIP-H.323, la réponse finale de signalisation, le média et ses clés, l’identité et l’autorisation du destinataire, le résultat authentifié, la fermeture et un rejeu par une autre source.
Limite de preuve
Cet article ne vise aucun produit, endpoint, gatekeeper, opérateur, utilisateur, appel ou incident actuel. Il ne mesure ni adoption, ni interopérabilité, ni qualité média. La permanence IANA reste une donnée de registre.
Il ne répète pas la taxonomie URL/URN de RFC 3305, la liaison tardive d’ipn, le graphe Gopher, le lancement VEMMI ou le routage de messagerie SIP. Il possède la séparation particulière entre alias, élément fonctionnel, comparaison mixte, paramètres ouverts et sécurité du transport.
Les principes de spécification initiale minimale et de code en fonctionnement de Heng Lu sont des angles éditoriaux déclarés. Ils privilégient un petit contrat partagé et les preuves du chemin exécuté ; ils ne mesurent pas H.323.
La conclusion est précise : un gatekeeper peut répondre sans que son rôle, sa fraîcheur ou son autorité sur l’alias soient encore prouvés.
Sources
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3508.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3508/?format=json
- https://datatracker.ietf.org/doc/rfc3508/
- https://datatracker.ietf.org/doc/rfc3508/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.iana.org/assignments/uri-schemes/uri-schemes.xhtml
- https://www.rfc-editor.org/errata_search.php?rfc=3508
- https://www.rfc-editor.org/info/rfc3508
- https://www.rfc-editor.org/rfc/rfc2119.html
- https://www.rfc-editor.org/rfc/rfc2234.html
- https://www.rfc-editor.org/rfc/rfc2279.html
- https://www.rfc-editor.org/rfc/rfc3219.html
- https://www.rfc-editor.org/rfc/rfc3261.html
- https://www.rfc-editor.org/rfc/rfc3263.html
- https://www.rfc-editor.org/rfc/rfc3508.html
- https://www.rfc-editor.org/rfc/rfc3508.txt
- https://www.rfc-editor.org/rfc/rfc3880.html
- https://www.rfc-editor.org/rfc/rfc3986.html
- https://www.rfc-editor.org/rfc/rfc4123.html
- https://www.rfc-editor.org/rfc/rfc4355.html
- https://www.rfc-editor.org/rfc/rfc7595.html
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance