
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Entreprises de services cloud en Amérique du Nord
Intercom: La Résolution Acceptée, Véritable Test du Support IA
L'affirmation la plus solide d'Intercom n'est pas qu'une équipe de support client peut ajouter une interface de chat IA. L'affirmation la plus exigeante est qu'une demande client en direct peut passer par la récupération de connaissances, les règles de politique, le contexte du…

Entreprises de services cloud en Amérique du Nord
Le test le plus difficile de Netskope est la décision d'accès que les utilisateurs ne voient jamais
On décrit souvent Netskope à travers le langage large du secure access service edge, du security service edge, de la sécurité d'accès au cloud, de l'accès zero-trust et de la protection des données. Le test le plus utile est plus étroit.

Entreprises de services cloud en Amérique du Nord
Le véritable test de Stripe: l'état après le paiement
Stripe est souvent jugé à la grâce de son interface développeur, mais la question de production la plus difficile commence après qu'un paiement semble terminé. L'entreprise gagne sa place dans une pile commerciale lorsque l'état du paiement, de la facture, des taxes, des risques…

Entreprises services cloud Europe et Moyen-Orient
Adyen à l’épreuve du paiement qui se règle effectivement
Adyen est devenue l’une des entreprises d’infrastructure de paiement les plus importantes pour les grands commerçants, car elle se situe au plus près de la décision qui compte le plus dans le commerce: celle de transformer une tentative de paiement d’un client en une transaction…

Entreprises services cloud mondiales
Le véritable test d’Oscilar: la décision de risque que l’on peut défendre
Oscilar évolue sur un marché où la rapidité n’est utile que si la décision peut résister à un examen. La plateforme de risque de l’entreprise est la plus forte lorsqu’elle aide les équipes de fraude, d’intégration, de conformité et de crédit à accepter davantage de bons clients…
Entreprises services cloud mondiales
Fingerprint est testé par la décision de confiance, pas par la correspondance du navigateur
Fingerprint propose une promesse trompeusement simple dans un environnement opérationnel difficile: identifier l'appareil ou le visiteur derrière une session numérique suffisamment bien pour qu'une entreprise puisse accepter, contester ou bloquer l'action avec moins de fraude et…

Entreprises de services cloud en Asie-Pacifique
Hitachi Systems: la réponse de sécurité acceptée par le client
Hitachi Systems se situe dans une partie difficile du marché de la cybersécurité: suffisamment proche du client pour être jugée sur le transfert, l’approbation et la remise en état, mais assez large pour que sa valeur soit décrite par la taille du groupe et l’intégration. Le…

Entreprises de services cloud en Amérique du Nord
Le véritable test d'EnStream: la décision d'identité mobile acceptée
EnStream se situe à un carrefour difficile de la confiance numérique canadienne: banques, fintechs, places de marché et autres services veulent savoir rapidement si un numéro de téléphone appartient toujours à la personne en face, tandis que les opérateurs mobiles détiennent des…

Entreprises services cloud mondiales
Fortinet est mis à l’épreuve lorsqu’une action de sécurité doit être acceptée et réversible
Fortinet, Inc. se situe là où les conseils de sécurité deviennent des changements en production: une règle de pare-feu, une quarantaine, une installation de politique, une étape de firmware, un playbook SOC, une requête générée ou une recommandation de remédiation. Le véritable…

Entreprises de services cloud en Amérique du Nord
Tailscale mis à l'épreuve lorsque le changement de politique de réseau privé doit être digne de confiance
Tailscale Inc. a rendu la mise en réseau privée suffisamment simple pour que de nombreuses équipes décrivent la configuration plutôt que le problème de contrôle. La question la plus difficile commence une fois les premières machines connectées: est-ce qu'un changement d'accès…

Entreprises de services cloud en Amérique du Nord
Rubrik et le test de la restauration acceptée
Rubrik Inc. ne se mesure pas vraiment au nombre de téraoctets protégés ni à la force de persuasion de son discours sur la cyber-résilience. Le critère le plus exigeant est la restauration acceptée: une récupération qui restitue les données, l’état des identités, l’ordre…
Entreprises de services cloud en Amérique du Nord
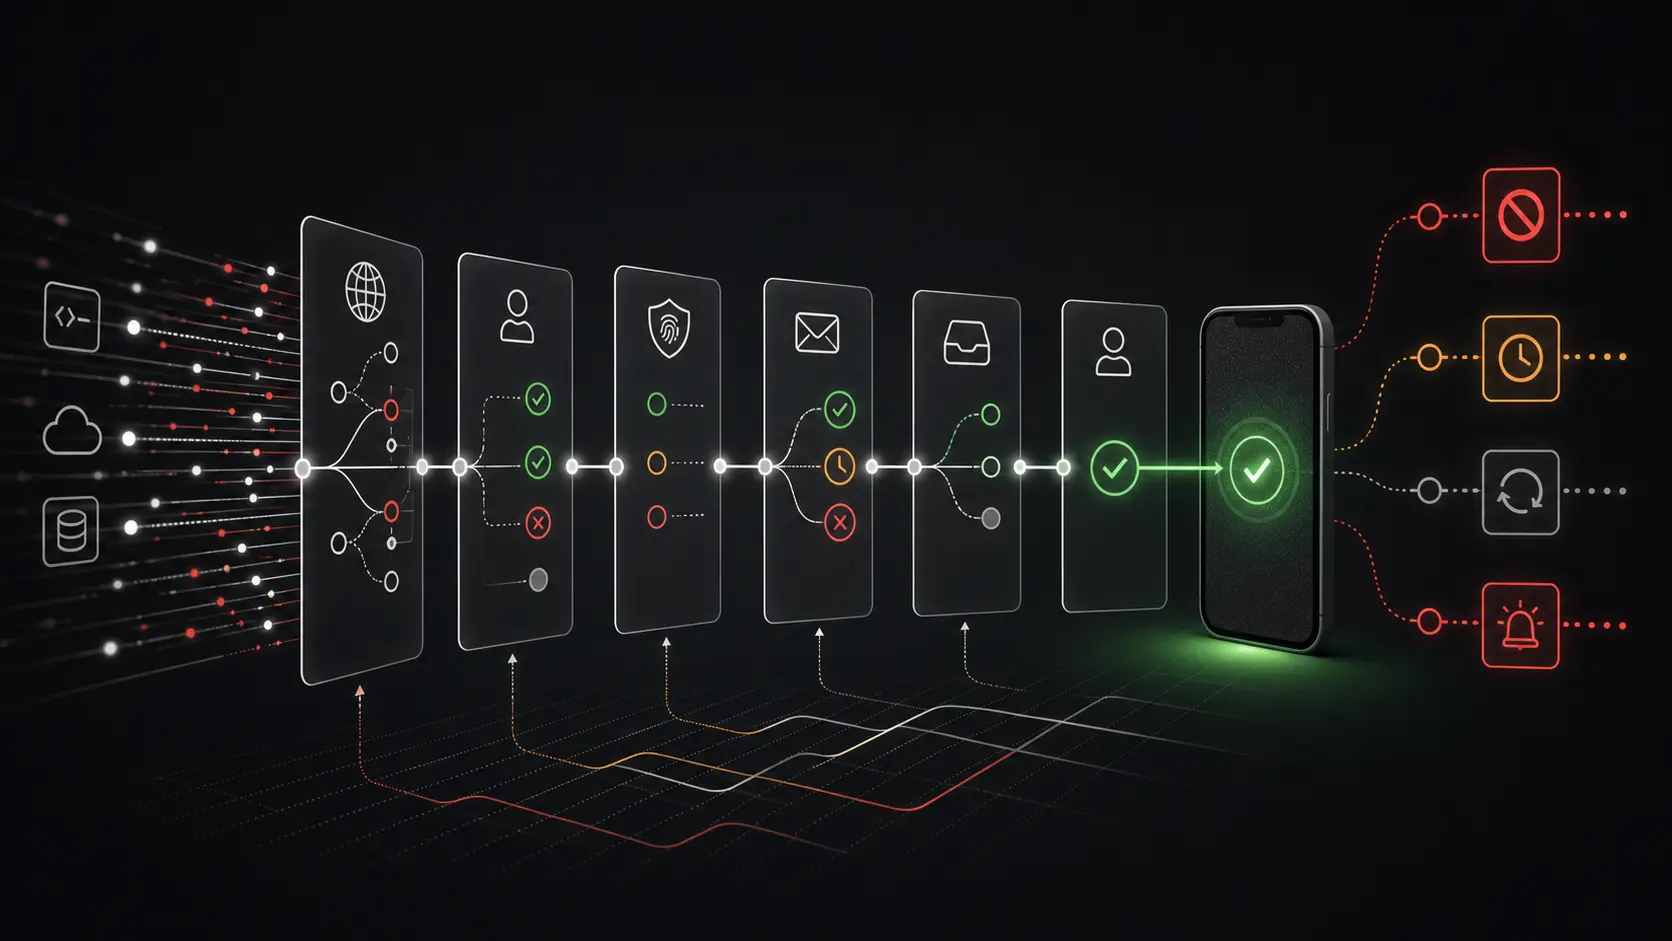
Twilio et le coût du message accepté
Twilio peut rendre les communications clients programmables, mais la véritable unité de valeur n’est pas une réponse API verte. C’est le message, la vérification ou l’email qui survit aux règles de consentement, au filtrage des opérateurs, aux preuves de livraison, à la pression…

Entreprises de services cloud en Amérique du Nord
Cloudflare: le test du contrôle edge est la réversibilité des règles
Cloudflare Inc a bâti une promesse commerciale sur un principe: rapprocher le trafic, la sécurité et le code des utilisateurs pour accélérer les changements. La question n'est pas l'utilité du plan de contrôle, mais de savoir si les règles WAF, les changements de cache et les…
Entreprises de services cloud en Amérique du Nord
Le test de confiance zéro de Zscaler: réversibilité des politiques, pas nombre d'utilisateurs protégés
ZSCALER, INC. a transformé la confiance zéro d’une architecture de sécurité en un contrat d’exploitation de service cloud à grande échelle: acheminez le travail via Zscaler, laissez l’identité, la posture des appareils, le contexte applicatif et les politiques décider de ce qui…

Entreprises de services cloud en Amérique du Nord
Splunk et le coût d'une détection acceptée
La valeur de Splunk ne réside pas dans le nombre d'événements qu'une entreprise peut déverser dans un index; elle se trouve dans la détection, l'enquête ou la réponse opérationnelle qui reste fiable après la dérive des sources, la rupture des champs, le ralentissement des…

Entreprises de services cloud en Amérique du Nord
Akamai et le coût d'un changement de périphérie accepté
Le réseau edge d'Akamai ne devient un levier opérationnel que lorsqu'un client peut mettre en production une règle de cache, une purge, un ajustement WAF ou une fonction EdgeWorkers sans contenu périmé, faux blocages, pression cachée sur l'origine ou course à la restauration.
Entreprises de services cloud en Amérique du Nord
Varonis peut supprimer des accès à grande échelle. Le test le plus difficile est de restaurer les bons accès.
Varonis propose une réponse convaincante à la prolifération des permissions: découvrir les données sensibles, déterminer qui peut y accéder et supprimer les accès qui semblent inutiles. La valeur n'est réelle que si cette dernière étape est précise, supervisée et réversible.
Entreprises de services cloud en Amérique du Nord
Rapid7 peut classer la file de remédiation. Il ne peut pas prouver qu'elle est complète
Le score Active Risk de Rapid7 est une tentative raisonnable d'améliorer le correctif basé uniquement sur la sévérité: combiner le CVSS avec la disponibilité des exploits, l'exploitation observée et les recherches de Rapid7, puis placer les découvertes les plus menaçantes en…

Entreprises de services cloud en Amérique du Nord
JFrog peut préserver le candidat de publication. Il ne peut pas fournir la provenance manquante
La proposition la plus forte de JFrog n'est pas qu'Artifactory peut contenir un nombre énorme de paquets, mais qu'une entreprise peut identifier un candidat de publication, conserver ses octets exacts et ses preuves à l'appui, et déplacer ce même candidat vers la production sans…

Entreprises institutionnelles mondiales
Cognizant a fait de la reprise après ransomware un test de responsabilité des services informatiques
Cognizant a fait de la reprise après ransomware un test de responsabilité des services informatiques parce que l'incident Maze de 2020 a obligé les clients, les employés, les investisseurs, les assureurs et les équipes de sécurité à se demander si l'environnement compromis d'un…