
Sujet
Peering et transit
Au sein de la facette Sujet, la veille thématique Peering et transit rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Entreprises services cloud mondiales
La panne BYOIP de Cloudflare en 2026 a transformé l’état des préfixes en test de responsabilité
Lorsqu’un opérateur annonce l’espace d’adressage de ses clients, l’autorisation administrative ne suffit pas à établir la disponibilité réelle. L’incident BYOIP du 20 février 2026 montre pourquoi la responsabilité doit relier les droits sur les préfixes, les objets IRR, les ROA…

Dirigeants
Ross Callon et la transition opérationnelle du routage mixte aux labels MPLS
Le dossier public de Ross Callon montre comment une transition de routage devient praticable lorsque les capacités, les limites de compatibilité et l’identité de transfert sont rendues explicites, depuis la coexistence IP-OSI consignée dans IS-IS jusqu’aux associations locales…
Entreprises institutionnelles mondiales
L'inondation du DNS racine de 2015 a fait de la télémétrie interopérateurs un test de responsabilité
Deux épisodes concentrés de requêtes ont révélé l’écart entre la continuité globale du système racine et la saturation locale, faisant d’une télémétrie partagée, horodatée et propre à chaque couche la base d’une véritable responsabilité opérationnelle.
Entreprises institutionnels Europe et Moyen-Orient
Le DDoS de Spamhaus en 2013 a fait de la récursion DNS ouverte un test de responsabilité réseau
La campagne de mars 2013 a montré comment la récursion DNS exposée, l’usurpation d’adresses source et les chemins d’interconnexion partagés pouvaient transformer des défauts de configuration dispersés en un coût collectif massif. La responsabilité se mesure en identifiant le…

Dirigeants
Dave Oran et les limites opérationnelles d’IS-IS à l’IP Anycast
Le parcours technique public de Dave Oran éclaire une question constante de l’infrastructure Internet: comment distinguer l’identité que l’on annonce de l’état qui permet réellement de maintenir le routage, une session ou une demande lorsque le chemin change ?

Dirigeants
Peter Psenak et les décisions d’état de liens derrière le Segment Routing et les algorithmes flexibles
Le dossier public attribué à Peter Psenak permet d’examiner une question centrale du routage moderne: comment transformer une intention de chemin en un état partagé que plusieurs systèmes peuvent interpréter, comparer et contester. Les RFC auxquelles il a contribué décrivent des…

Tendances mondiales des services cloud
À Istanbul, Cloudflare borne l’incident à quinze minutes sans en révéler le mécanisme
Entre 07 h 05 et 07 h 20 UTC le 1er août, Cloudflare dit avoir observé à Istanbul une latence accrue et des erreurs de connexion. Ce créneau très précis contraste avec un avis qui ne nomme ni produit, ni route, ni cause, ni ampleur et qui n’est apparu publiquement qu’après la fin…

Dirigeants
Hannes Gredler et les limites de défaillance derrière IS-IS et BGP-LS
Les travaux de normalisation cosignés par Hannes Gredler livrent une leçon précise sur l’automatisation du routage: une décision utile commence par des enregistrements qui identifient correctement la topologie, déclarent leur portée et ne prétendent jamais prouver davantage que…

Entreprises télécoms nationaux Asie-Pacifique
L’erreur de routage de KT en 2021 a fait de la validation des frontières de protocole un test national de responsabilité des réseaux
La panne nationale de KT montre pourquoi ni un plan de maintenance approuvé ni deux niveaux de relecture manuelle ne suffisent à prouver qu’une modification de routage est sûre: la responsabilité dépend des commandes réellement exécutées, des frontières entre protocoles, de la…

Entreprises services cloud mondiales
Le DDoS « Great Cannon » contre GitHub en 2015 a fait de l’injection sur le trajet un test de responsabilité des réseaux
L’attaque de 2015 contre GitHub a montré que la responsabilité d’un réseau se mesure d’abord aux octets effectivement reçus et exécutés par les usagers, et non aux seules adresses, inscriptions administratives ou promesses contractuelles associées à un service.

Dirigeants
Yakov Rekhter et les frontières opérationnelles intégrées au BGP et à l'adressage privé
Le parcours public de Yakov Rekhter dans les standards de l’Internet éclaire une idée simple mais exigeante: le routage interdomaines et l’adressage ne deviennent gouvernables que lorsque les permissions, les identités, les états et les limites de portée sont inscrits dans des…
Entreprises télécoms nationaux Europe et Moyen-Orient
Les incidents LON2 de LINX en 2023 ont fait de l’état réel du réseau un test de responsabilité
Lorsqu’un routeur quitte un laboratoire pour rejoindre un point d’échange Internet en production, la conformité de sa configuration déclarée ne suffit pas. Le récit publié par LINX sur les incidents de LON2 en 2023 montre que la responsabilité opérationnelle se situe dans l’état…
Entreprises services cloud mondiales
L’attaque de 2004 contre Akamai a transformé le basculement en périphérie en épreuve de responsabilité
Le récit circonscrit publié par Akamai après une attaque par déni de service en 2004 montre pourquoi la résilience d’un réseau distribué ne se démontre ni par son nombre de serveurs ni par son schéma d’architecture: elle doit être établie à partir de l’état réel du DNS, du…

Tendances mondiales des services cloud
À Ashburn, Cloudflare a résumé 256 minutes d’erreurs 5XX dans un unique avis rétrospectif
Cloudflare situe une hausse d’erreurs HTTP 5XX à Ashburn, aux États-Unis, entre 18 h 45 et 23 h 01 UTC le 31 juillet. Mais la page publique ne conserve qu’une mise à jour, publiée plus de deux heures après la fin indiquée. L’incident est clos; le produit, le volume et la conduite…

Tendances mondiales des services cloud
Des erreurs HTTP 5xx intermittentes ont touché le chemin us-east-1-aws de Cloudflare
L’incident a duré 2 heures, 18 minutes et 15,061 secondes dans le registre public de Cloudflare. Ouvert à 02 h 01 min 17,930 s UTC le 31 juillet, il concernait une hausse d’erreurs HTTP 5xx intermittentes chez des clients utilisant us-east-1-aws. La résolution est documentée; la…
Tendances mondiales des télécoms nationaux
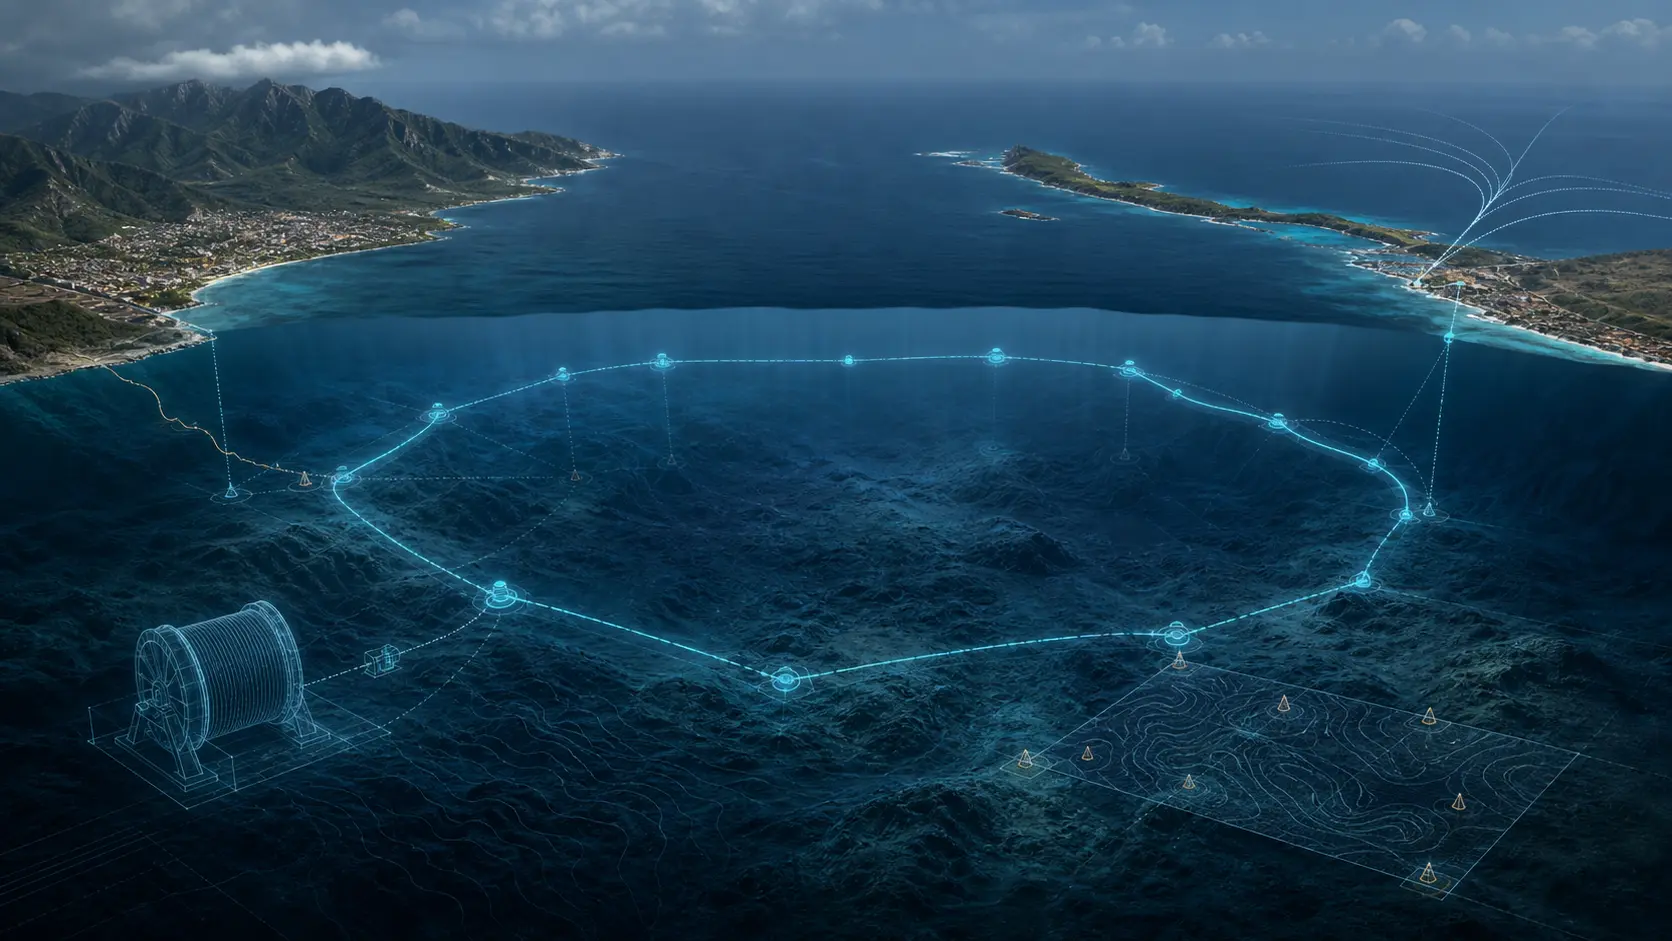
Fénix dessine un anneau Venezuela–Curaçao de 14 Tbit/s, sans être encore un câble en service
Liberty Networks et CANTV ont annoncé le 31 juillet Fénix, un projet de câble sous-marin de 378 kilomètres entre Camuri au Venezuela et Willemstad à Curaçao. Sa capacité minimale d’anneau est donnée à 14 Tbit/s. L’annonce fixe une architecture et une ambition régionale; elle ne…
Entreprises services cloud mondiales
En 2016, l’attaque Mirai contre OVH a transformé la capacité anti-DDoS en épreuve de responsabilité
Le pic supérieur à un térabit par seconde annoncé par OVHcloud ne prend toute sa valeur que relié à des preuves sur le débit de paquets, le déclenchement du filtrage, l’acheminement du trafic légitime et le rétablissement effectif des services.
Entreprises services cloud mondiales
GitHub en 2018 : l’attaque memcached qui a mis à l’épreuve l’anti-usurpation et le basculement vers la mitigation
La réponse de GitHub à une attaque culminant à 1,35 Tbit/s montre que la résilience face aux DDoS dépend autant de la validation des adresses sources, de l’autorité de routage et du transfert vers un prestataire de mitigation que de la capacité brute disponible.

Tendances services cloud Europe et Moyen-Orient
À Londres, l’incident HTTP de Cloudflare restait sans diagnostic public
Le 31 juillet à 19:06:19.068 UTC, Cloudflare a ouvert un incident mineur après avoir constaté une hausse des erreurs HTTP touchant une partie de sa clientèle. À 19:20:19, heure de clôture de la Wave 46, le dossier se limitait toujours à une phase d’investigation, d’analyse et…
Dirigeants
Enke Chen et le socle opérationnel du contrôle de routage BGP
Le dossier IETF attribué à Enke Chen relie trois questions pratiques du routage inter-domaine: comment un locuteur BGP contient les messages UPDATE malformés, comment il distingue plusieurs chemins pour un même préfixe, et pourquoi la redistribution nécessite des frontières de…