
Sujet
Peering et transit
Au sein de la facette Sujet, la veille thématique Peering et transit rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Entreprises télécoms nationaux Asie-Pacifique
AS18087 rend visible l’identité réseau de Toyo University, pas sa continuité
Le résumé de veille AS18087 rend visible l’identité réseau de Toyo University, pas sa continuité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Entreprises télécoms nationaux Asie-Pacifique
Hathway et Airtel ont transformé le filtrage des fuites de routes Google en test de responsabilité amont
Le résumé de veille Hathway et Airtel ont transformé le filtrage des fuites de routes Google en test de responsabilité amont explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Entreprises télécoms nationaux Amérique du Nord
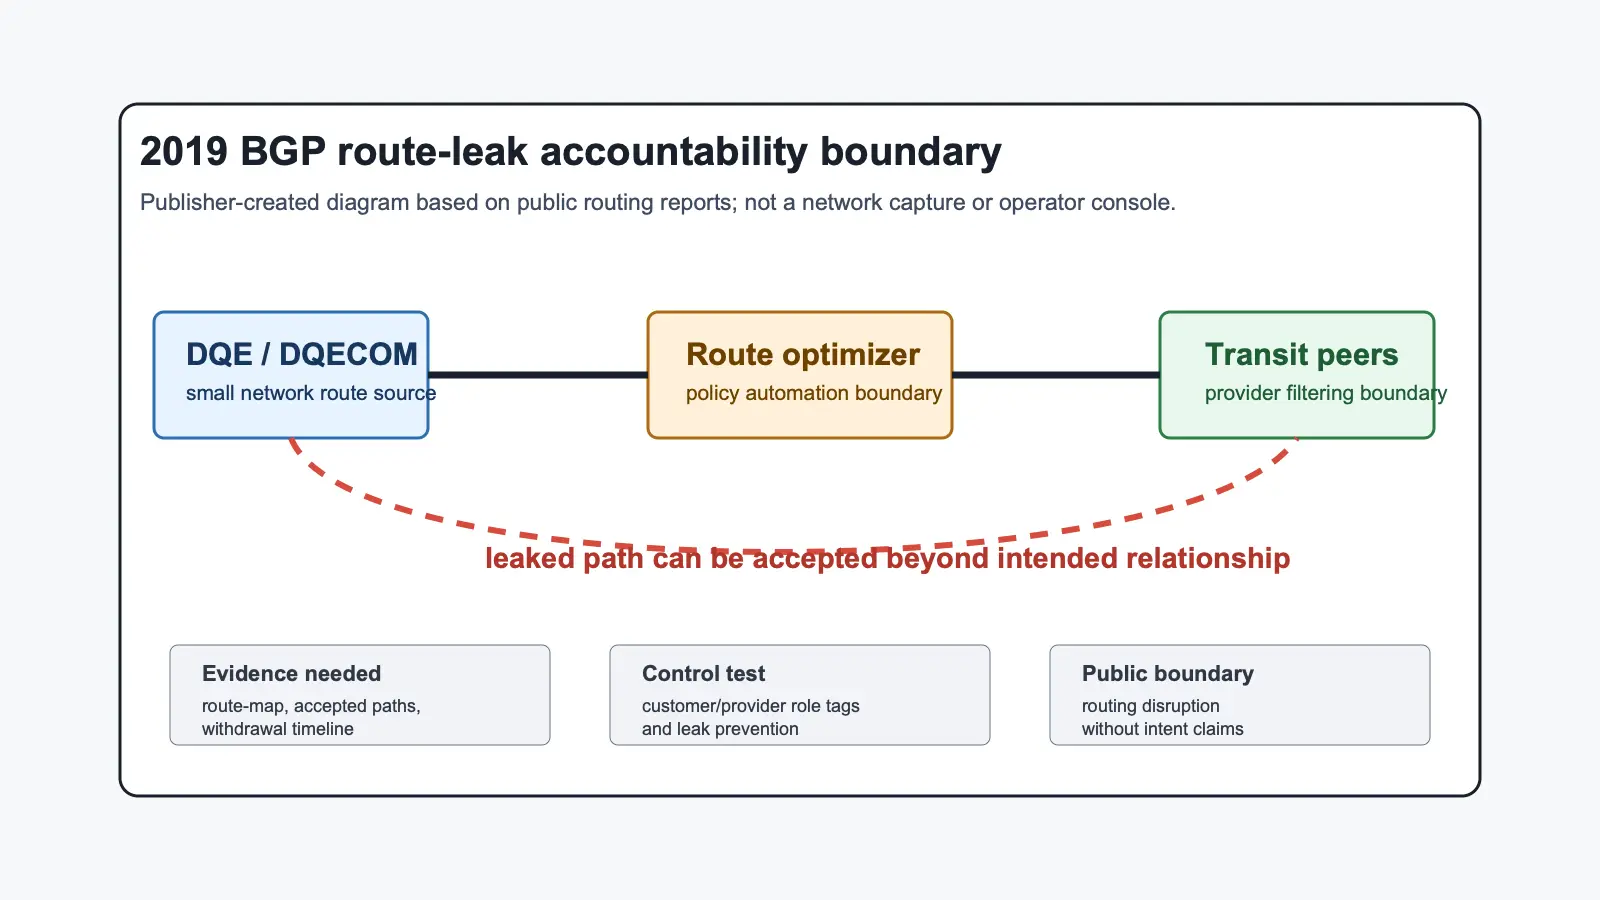
La fuite de routes DQE de 2019 a transformé le filtrage des préfixes clients en test de responsabilité
Le 24 juin 2019, un petit réseau de Pennsylvanie est devenu visible dans une chaîne de routage beaucoup plus large. Pour un lecteur non spécialiste, BGP est le système par lequel les réseaux annoncent quels blocs d'adresses IP ils peuvent atteindre. Quand une annonce incorrecte…

Dirigeants
Keyur Patel et le travail de modelisation BGP derriere les operations de routage
Les reseaux qui composent Internet ont besoin de plus qu'un protocole capable d'echanger des routes. Ils ont aussi besoin d'une maniere stable de decrire la configuration, les politiques et l'etat operationnel de ce protocole. Le dossier public de Keyur Patel le relie a cette…
Entreprises FAI régionaux Europe et Moyen-Orient
La remise de réseau européenne d’IIJ Europe est visible, mais ses frontières physiques ne le sont pas
IIJ Europe présente un point de responsabilité identifiable entre l’accès de ses clients européens et le backbone du groupe IIJ. Les traces publiques éclairent cette fonction à London ainsi que, dans une description datée de 2018, à Dusseldorf et Frankfurt. Elles laissent…

Entreprises télécoms nationaux Amérique latine et Caraïbes
Les fuites de routes AS8048 de CANTV ont transformé la politique d'export en test de responsabilité
Le résumé de veille Les fuites de routes AS8048 de CANTV ont transformé la politique d'export en test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Entreprises services cloud mondiales
La fuite de mitigation DDoS de 2025 a fait des rôles BGP un test de responsabilité
Le résumé de veille La fuite de mitigation DDoS de 2025 a fait des rôles BGP un test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Dirigeants
Jan Kayser et les arbitrages opérationnels derrière la migration de l’observabilité des serveurs de routes de LINX
Un compte rendu d’ingénierie signé collectivement par LINX situe Jan Kayser au cœur d’une migration où la maintenabilité, les fonctions de routage, la mémoire réellement consommée et la réutilisation d’équipements en service ont compté davantage que les préférences…
Entreprises de télécoms nationaux en Afrique
La fuite de routes d'Angola Cables en 2023 a fait de la validation des chemins un test de responsabilité
Le résumé de veille La fuite de routes d'Angola Cables en 2023 a fait de la validation des chemins un test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Télécoms nationaux dans le monde
La fuite de routes de Vodafone Idea en 2021 a mis à l’épreuve la responsabilité des opérateurs en amont
Le résumé de veille La fuite de routes de Vodafone Idea en 2021 a mis à l’épreuve la responsabilité des opérateurs en amont explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Tendances services cloud Europe et Moyen-Orient
L’incident Cloudflare à Londres montre pourquoi une résolution n’efface pas la chronologie du contrôle
Cloudflare a clos après 2 heures 17 minutes et 50 secondes un incident touchant l’accès à Internet public de clients utilisant des adresses IPv4 de sortie dédiées rattachées à Londres. Le journal public distingue cinq étapes: enquête, identification, mise en œuvre d’un correctif…

Dirigeants
Kyle Spencer et les décisions de continuité des serveurs de routes dans la croissance multisite de l'UIXP
Les rapports d'exploitation signés par Kyle Spencer pour l'Uganda Internet eXchange Point montrent comment un point d'échange peut transformer des contraintes de routage, la diversité des sites et les interruptions de services de contenu en décisions de continuité explicites…

Entreprises services cloud mondiales
L’incident 1.1.1.1 de Cloudflare en 2024 a transformé la propagation des routes en test de responsabilité
Le résumé de veille L’incident 1.1.1.1 de Cloudflare en 2024 a transformé la propagation des routes en test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Dirigeants
Chris Caputo et les décisions de serveurs de routes derrière le filtrage RPKI strict de SeattleIX
Le dossier public de Chris Caputo au Seattle Internet Exchange montre comment une politique de sécurité du routage devient une pratique observable: les preuves ne se valent pas toutes, les rejets modifient réellement la table, le logiciel de validation fait partie de la chaîne…
FAI régionaux d'Asie-Pacifique
AS9245 montre l’empreinte de routage IPv4/IPv6 derrière Compass, pas la résilience de ses services
Le résumé de veille AS9245 montre l’empreinte de routage IPv4/IPv6 derrière Compass, pas la résilience de ses services explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
FAI régionaux d'Asie-Pacifique
AS45637 rend visible le routage double pile d’UniFone, mais pas la résilience de son accès
Le résumé de veille AS45637 rend visible le routage double pile d’UniFone, mais pas la résilience de son accès explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Dirigeants
Kotikalapudi Sriram et les limites opérationnelles de la dépréciation d’AS_SET et de BGPsec
Le parcours documentaire attribué à Kotikalapudi Sriram relie deux problèmes souvent traités séparément: supprimer d’AS_PATH un état agrégé dont l’origine reste ambiguë, puis définir les conditions précises dans lesquelles une annonce BGPsec peut attester la propagation d’un…

Dirigeants
Jeff Tantsura et les limites opérationnelles rendues visibles par la signalisation de la profondeur SID maximale
Les travaux de normalisation auxquels Jeff Tantsura a contribué montrent pourquoi le calcul de chemins doit connaître, sous une forme typée et correctement située, le nombre de SID qu'un nœud ou une interface en fonctionnement peut réellement imposer.

Entreprises services cloud mondiales
Fuite de routes IPv6 chez Cloudflare : quand une politique d’export devenue trop large met l’automatisation à l’épreuve
Le 22 janvier 2026, la suppression d’une contrainte devenue obsolète a laissé subsister une règle d’acceptation plus générale dans une politique BGP générée. L’incident montre pourquoi la syntaxe valide, l’intention du code source et l’autorisation d’origine RPKI ne suffisent pas…

Entreprises services cloud mondiales
Panne de dorsale d’OVHcloud en 2021 : l’isolation entre BGP et OSPF comme épreuve de responsabilité
L’incident mondial IPv4 du 13 octobre 2021 montre qu’une modification de routage ne peut être déclarée sûre sur la seule base de son approbation ou de sa validité syntaxique. La responsabilité d’un opérateur de dorsale repose sur sa capacité à limiter chaque transition d’état, à…