
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
Un relais sans état ne supprime pas la charge
Le relais PANA allège le travail de mémoire à un endroit précis du réseau. Il laisse pourtant à d’autres composants les coordonnées de retour, la session d’authentification et une partie des risques de disponibilité. L’économie doit se juger à l’échelle de cette répartition.

IETF
Jonathan Rosenberg et le statut OPEN qui décrivait un service, pas une personne
Deux écrans consultent le même collègue. L’un affiche un point vert, l’autre signale une activité ancienne. Le désaccord n’est pas forcément une panne: le premier parle peut-être d’un service capable de recevoir, le second d’un appareil dont personne n’a touché le clavier…
Tendances institutionnels Europe et Moyen-Orient
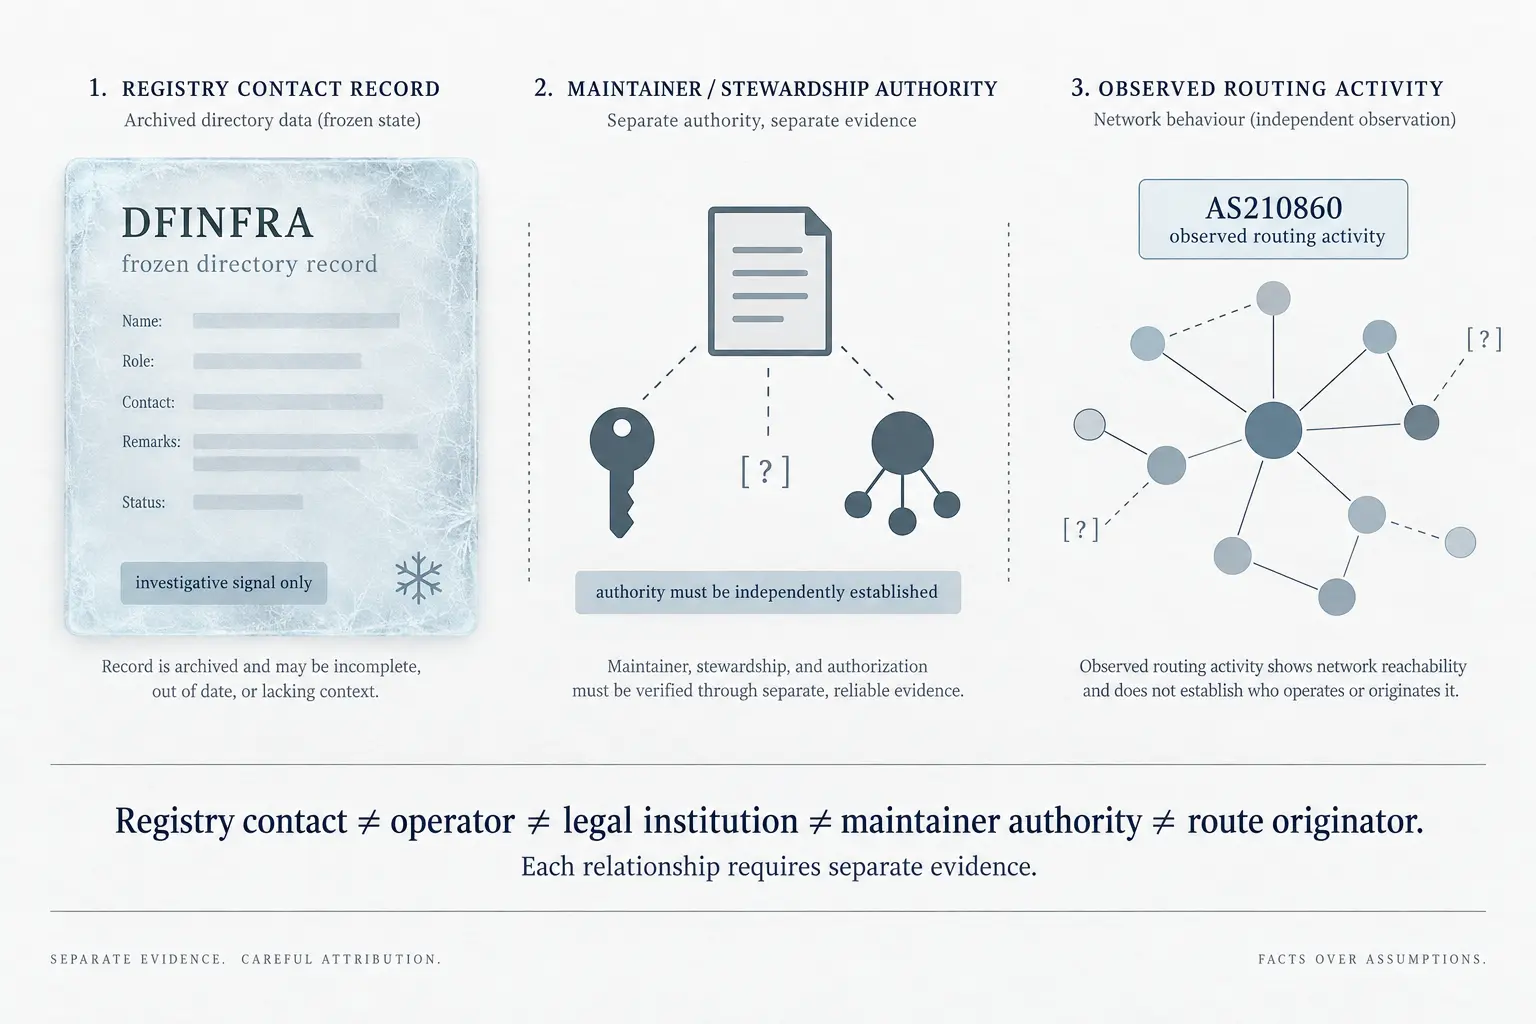
DFINFRA : un contact de registre ne suffit pas à prouver le contrôle d’un réseau
Le résumé de veille DFINFRA: un contact de registre ne suffit pas à prouver le contrôle d’un réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
IPv6 regroupe trois mesures derrière un seul booléen
Un opérateur peut vouloir automatiser la réponse à une adresse IPv6 dupliquée sans pour autant déléguer une sanction opaque. C’est pourtant la frontière que frôle `auto-resolve`, une feuille du modèle YANG consacré à Neighbor Discovery actuellement soumis au dernier appel de…

Histoire d'Internet
Le fichier était fini, puis il a continué : la frontière des membres de gzip
Un fichier gzip peut être complet sans être définitif. Après sa bande de fin, un second membre peut commencer, puis un troisième. Le décompresseur restitue leurs contenus dans l’ordre alors que les octets antérieurs demeurent intacts. RFC 1952 a ainsi placé l’extension non dans…

IETF
Un modèle converti ne reprend pas les commandes
Un objet peut rester modifiable dans sa définition SNMP et devenir une donnée d’état dans le modèle YANG qui en est issu. Ce n’est pas une incohérence à corriger à la hâte: RFC 6643 refuse précisément de faire passer une conversion de langage pour un transfert automatique du…

Tendances FAI régionaux Europe et Moyen-Orient
ROYA Communications : l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle
Le résumé de veille ROYA Communications: l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Récits
DATAMATIX et AS210973 : ce que les registres et le routage peuvent réellement prouver
Une enquête sur la différence entre une inscription publique, une déclaration de politique de routage, une observation BGP et une continuité opérationnelle démontrée.

IETF
Revenir aux réglages d’usine peut couper le chemin du retour
Le réglage d’origine n’est pas nécessairement celui qui permet encore d’administrer un équipement. RFC 8808 décrit une remise à zéro dont la destination peut rester invisible au contrôleur, tandis que certaines traces disparaissent et que l’identité installée en usine demeure.

IETF
Un incident « cleared » ne prouve pas quelle commande l’a clos
Dans le système de tickets, l’incident reste « en cours ». Dans le contrôleur réseau, il est déjà `cleared`. Entre les deux, une commande de résolution a bien été acceptée, mais personne ne peut relier avec certitude sa requête à la notification arrivée plus tard. Les trois…

Histoire d'Internet
Le centre de clés s’est dissous dans l’arbre, pas son autorité : RFC 1949
Un goulot d’étranglement peut disparaître sans que le pouvoir qu’il concentrait disparaisse avec lui. RFC 1949 proposait de confier aux nœuds déjà authentifiés d’un arbre multicast la capacité de distribuer les secrets du groupe aux arrivants suivants. Le calcul devenait plus…

IETF
Ben Campbell et la réduction de cent pour cent qui ne prouvait pas un trafic nul
Dans un compte rendu d’incident, « réduction: 100 % » ressemble à une mesure définitive. Dans la signalisation Diameter étudiée par Ben Campbell, c’est autre chose: un nœud demande à un autre de traiter tous les nouveaux messages qui entrent dans un périmètre donné. Entre cette…

IETF
Après le lancement IPv6, l’ancien plan d’adressage commande encore
Avec 6rd, un opérateur peut proposer IPv6 sans convertir d’abord tout son réseau d’accès. Mais le service hérite du découpage et des durées d’attribution d’IPv4. La rapidité du lancement ne solde pas cette dépendance.

IETF
Un catalogue de capacités ne décide pas d’un abonnement
Un orchestrateur interroge un équipement et reçoit une réponse rassurante: HTTPS est pris en charge, tout comme XML, JSON, TLS 1.2 et TLS 1.3. Cette description évite de négocier à l’aveugle. Mais elle ne choisit aucune combinaison, n’autorise aucun destinataire et ne crée aucun…

Histoire d'Internet
Le mot de passe n’était juste qu’une fois : RFC 1938 et l’état que le succès détruit
Un mot de passe réutilisable prétend décrire une vérité stable. RFC 1938 a proposé une vérité plus étrange: la bonne réponse cesse de l’être dès qu’elle est acceptée. Le serveur remplace alors son vérificateur par la réponse reçue. Cette mutation, plus que le simple calcul…

Récits
Le test de bascule RPKI d’ARIN n’a pas tranché la question des dépendances
Une heure d’indisponibilité provoquée, cinq minutes pour confirmer la redondance, puis quinze minutes pour revenir au niveau antérieur: ARIN a publié une chronologie rare par sa précision. Elle prouve qu’un chemin de reprise a fonctionné. Elle ne décrit pas encore les domaines de…

IETF
Un deuxième utilisateur change le contrat de sécurité
Un même canal IMAP peut servir successivement plusieurs utilisateurs. L’économie de connexions ne dispense pas de refaire les contrôles: elle oblige à distinguer la protection conservée, l’identité abandonnée et l’autorité à accorder de nouveau.

IETF
Adam Roach et l’abonnement terminé qui n’a pas mis fin à la ressource
Une console de présence reçoit `Subscription-State: terminated` et transforme aussitôt un contact en « disparu ». Le raccourci paraît naturel, mais la RFC 6665 d’Adam Roach porte sur un autre objet: l’abonnement n’est plus actif. La ressource observée peut avoir disparu, rester…

IETF
Qui finance une recherche qui ne s’arrête plus ?
Afficher un résultat puis le maintenir à jour sont deux services distincts. Avec IMAP, le premier peut réussir alors que le second est refusé. Cette séparation oblige le produit à rendre visible le coût de sa promesse de fraîcheur.
Histoire d'Internet
Cinq serveurs, un seul droit d’attribuer : la leçon de RFC 1931
La redondance rassure parce qu’elle se compte: une machine de plus, un chemin de plus, une panne de moins. Mais le service décrit par RFC 1931 posait une question moins confortable. Si plusieurs serveurs peuvent attribuer une adresse à une nouvelle machine, combien de versions de…