
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Récits
RIPE NCC a achevé la migration de RIS vers le bare metal. Le pipeline n’est pas clos pour autant
Un déménagement de données peut être terminé alors que le service qui les transporte, les transforme et les restitue continue de changer. Le plan trimestriel de RIPE NCC le dit presque ligne par ligne. Pour que cette précision résiste au temps, il faut remplacer le grand tampon «…

Dossier
Sirius Telecom : l’opérateur mondial que les sources publiques ne permettent pas encore d’identifier
Le répertoire présente Sirius Telecom comme un opérateur de réseau mondial et le relie au réseau PeeringDB 1283. Mais les vérifications disponibles ne suffisent pas encore à établir quelle entité contrôle ce nom, quels actifs réseau elle exploite, ni comment elle pourrait exercer…

Tendances institutionnelles mondiales
Utherverse Network Operations : ce que l’AS33169 permet — et ne permet pas — de conclure
Le résumé de veille Utherverse Network Operations: ce que l’AS33169 permet — et ne permet pas — de conclure explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Récits
Un scan a repéré 4 611 routeurs BGP exposés dans la région APNIC. Il n’en connaît pas la raison
À APNIC 62, une équipe de recherche a donné une mesure régionale à un problème discret du plan de contrôle: 4 611 routeurs rattachés à 1 343 systèmes autonomes ont répondu à un échange BGP OPEN non sollicité lors d’un scan IPv4 en février. Le signal est plus précis qu’un simple…
Société des ressources numériques
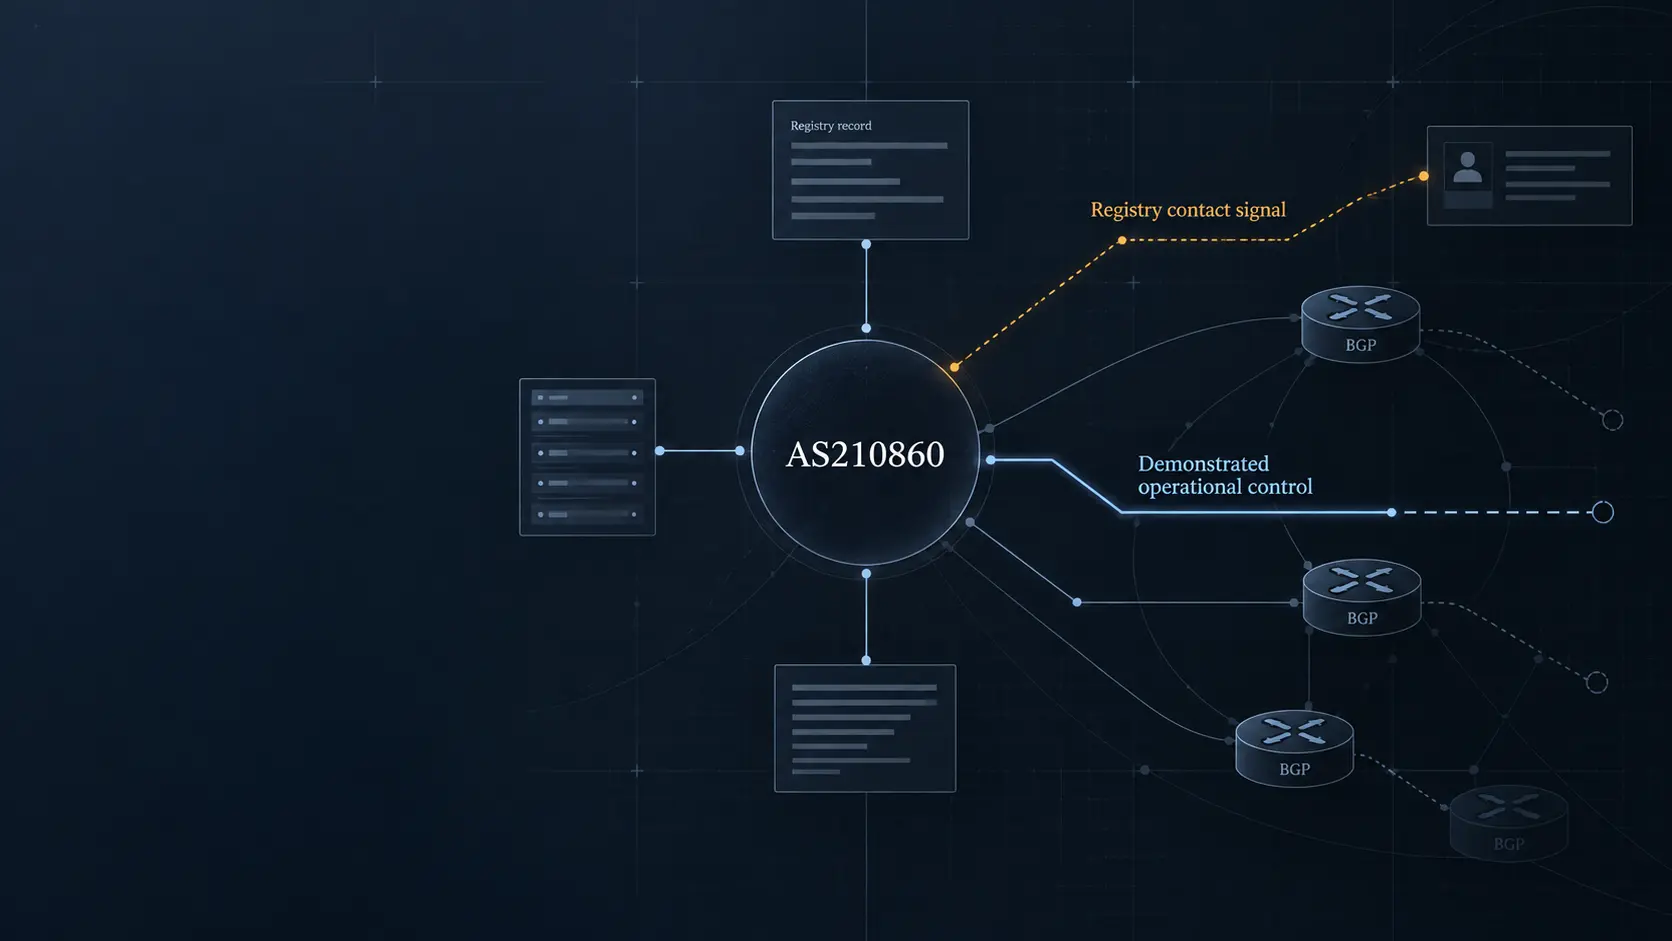
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

IETF
D-PATH ne bloque les boucles que si les passerelles s’accordent sur le domaine
Deux passerelles peuvent exécuter correctement la même RFC et pourtant ne pas protéger le même périmètre. Avec la RFC 10039, tout dépend d’une décision prise avant l’annonce BGP: quelles interfaces et quelles VRF appartiennent au même domaine, et quel identifiant commun en fera…

Dirigeants
Alexander Osipenko : ce que le dossier public permet d’établir — et ce qui reste invérifiable
Le résumé de veille Alexander Osipenko: ce que le dossier public permet d’établir — et ce qui reste invérifiable explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Tendances institutionnelles mondiales
INFINITYWIFI et AS210057 : ce que les traces de routage permettent — et ne permettent pas — d’attribuer
Le résumé de veille INFINITYWIFI et AS210057: ce que les traces de routage permettent — et ne permettent pas — d’attribuer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
IETF
RFC 10039 : D-PATH raconte les domaines traversés, pas la livraison accomplie
Dans une interconnexion EVPN ou IPVPN entre domaines, voir une suite de DOMAIN-ID dans une route change utilement la question du contrôle: le chemin déclaré devient observable. Mais cette visibilité ne certifie ni la cohérence de la configuration, ni la conservation des…

IETF
Cyrus Daboo et le PARTSTAT=ACCEPTED qui ne prouvait pas la présence
Un agenda peut conserver une réponse affirmative avec une grande précision, sans savoir si la personne a franchi une porte ou rejoint un appel. Les travaux de Cyrus Daboo permettent de voir exactement où finit la preuve.

Dossier
Le chemin de secours était prêt. Le service multicast restait à prouver : RFC 9860
En étendant MoFRR avec un chemin calculé par TI-LFA, la RFC 9860 réduit une attente importante. Elle ne supprime pas la nécessité de démontrer ce qui s'est passé entre l'état de routage, la bascule locale et les récepteurs.

IETF
La RFC 7506 est historique ; Router Alert 69 peut encore circuler
Dans un registre, la retraite est nette: RFC 7506 est classée historique et la valeur 69 porte la mention « DEPRECATED ». Sur un réseau, elle l’est beaucoup moins. Un ancien modèle de configuration peut encore émettre l’option, et un récepteur peut toujours la reconnaître. La…

Histoire d'Internet
La proposition ajoutait un en-tête. Elle refusait de réécrire l’adresse : RFC 1955
Enfouir un paquet sous un second paquet peut donner l’impression qu’on a évité de choisir. RFC 1955 faisait au contraire un choix très précis: conserver intactes les adresses IPv4 vues par les hôtes, mais confier aux routeurs de bordure et au DNS une nouvelle géographie de…
Histoire d'Internet
Quand le canal remplaçait l’en-tête : la frontière ATM de RFC 1954
Sur un lien ATM d'Ipsilon, l'étiquette d'un flux ne s'ajoutait pas simplement à un paquet IPv4. Elle choisissait un VPI/VCI et pouvait retirer du paquet jusqu'à seize octets d'informations répétées. RFC 1954 montre ainsi où l'optimisation devient dépendance d'état — et où doit…
IETF
Mark Crispin et le drapeau \Seen qui ne prouvait pas qu’un humain avait lu le message
Un courriel cesse d’apparaître en gras et la boîte aux lettres enregistre silencieusement un fait: `\Seen`. L’interface parle de message lu. Le serveur, lui, peut prouver qu’un drapeau a changé. Entre les deux, le protocole de Mark Crispin pose une question décisive: qui a…
IETF
Une association NAT64 n’est pas une politique de filtrage
Un même couple IPv4 public peut réapparaître à chaque essai et pourtant ne rien dire des sources autorisées à l’emprunter en sens retour. Dans un traducteur NAT64 avec état, la stabilité de l’association et la décision de filtrage sont deux faits distincts — donc deux…
IETF
Partager un extrait, déplacer sa règle
Dans un rapport d’incident, les conditions de diffusion peuvent dépendre de l’endroit où figure une information. Une extraction commode ne doit pas transformer cette dépendance en décision invisible.

Histoire d'Internet
Le raccourci venait du commutateur. Le routeur gardait le droit de dire non : RFC 1953
Dans RFC 1953, la voie rapide n’était pas une nouvelle autorité sur le paquet. Le voisin aval choisissait une étiquette dans son espace local et proposait au voisin amont de l’attacher à un flux IP défini. Celui-ci pouvait ne rien faire. Même acceptée, l’association expirait; en…

Récits
Le relevé AFRINIC du 8 septembre a remis quatre anciennes ressources en « allocated ». Il n’en donne pas la raison
Le résumé de veille Le relevé AFRINIC du 8 septembre a remis quatre anciennes ressources en « allocated ». Il n’en donne pas la raison explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres réseau établissent — et ce qu’ils n’établissent pas
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres réseau établissent — et ce qu’ils n’établissent pas explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…