
Sujet
Légitimité institutionnelle
Au sein de la facette Sujet, la veille thématique Légitimité institutionnelle rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
IETF
Un reçu de site peut être externe à l’émetteur — et rester sous le contrôle du propriétaire
La révision 03 d’un profil de reçu pour interventions physiques corrige plusieurs dépendances invisibles. Elle en révèle aussi une qui reste hors du reçu: le service de transparence peut ne rien avoir à voir avec l’émetteur, tout en appartenant au propriétaire du site observé. La…

Récits
Chez AFRINIC, les diapositives doivent rester fidèles au projet — sinon leur version ne peut pas compter
Une réunion publique ne suffit pas à rendre une décision traçable. Le projet de règles du PDWG d’AFRINIC exige que les diapositives correspondent au texte déposé et, en cas d’écart, qu’une version actualisée soit annoncée sur la liste — même si ses changements ne sont pas…

Histoire d'Internet
L’autorité pouvait certifier sans garder la clé : la frontière de RFC 1984
RFC 1984 ne demandait pas de choisir entre l’État et l’absence d’État. Le texte acceptait qu’une administration exploite une autorité de certification, tout en refusant qu’elle conserve la clé privée de l’usager. En séparant l’attestation publique de la capacité secrète, il a…

ICANN
ICANN : trois voies de recours, trois surfaces de contrôle
L’architecture de responsabilité de l’ICANN ne constitue pas un système d’appel unique. La réexamen, l’Independent Review Process et l’Ombudsman examinent des actes différents, à partir de déclencheurs différents, avec des effets pratiques qui ne se recouvrent pas entièrement.
IETF
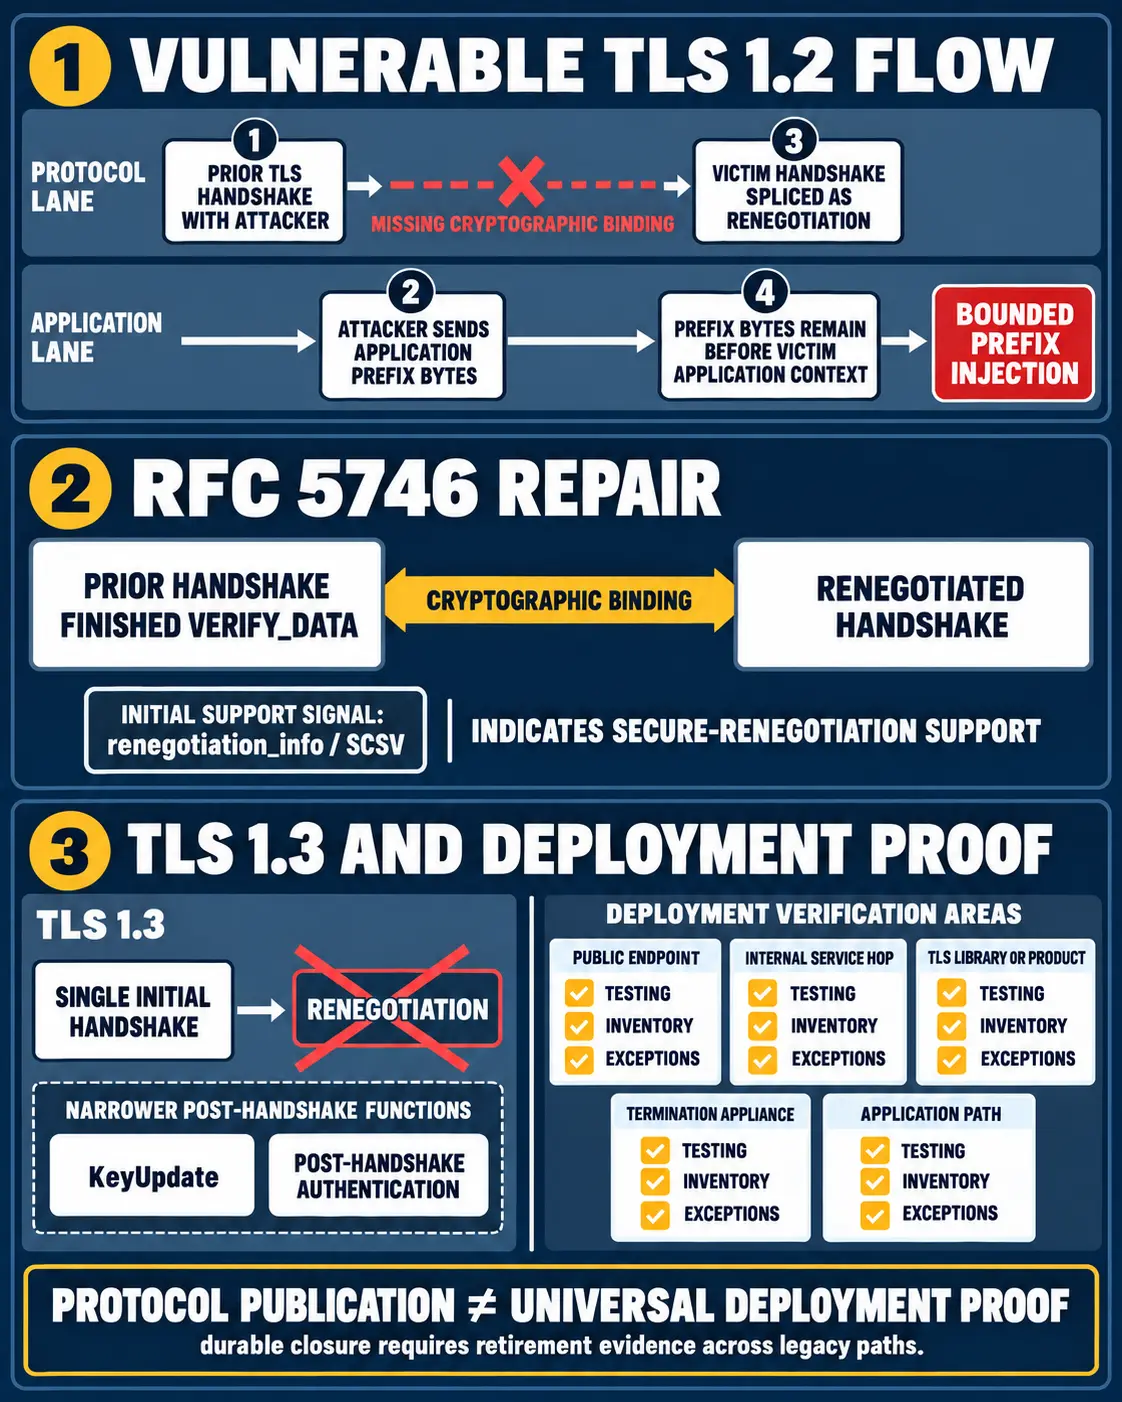
TLS : la réparation de la renégociation ne prouve pas la fermeture du risque
La renégociation TLS a été corrigée au niveau du protocole. La question restante est plus difficile: quelles preuves montrent que ce correctif a réellement atteint les bibliothèques, les équipements, les services internes et les chemins applicatifs qui utilisent encore des…

IETF
Un nouveau PDU MOA peut retirer une autorisation. L’ordre de validation manque encore
La révision 01 d’un message proposé entre cache RPKI et routeur décrit enfin comment retirer une partie d’une autorisation de mapping, puis comment laisser expirer tout l’état MOA lorsque le cache ne répond plus. Mais elle renvoie à une future spécification l’articulation entre…

Dossier
Internet Society : où se trouve l’autorité, et qui peut la contester ?
Les statuts, les règlements internes et le droit des sociétés sans but lucratif ne donnent pas tous le même type de pouvoir à l’Internet Society. Leur articulation permet de distinguer l’autorité institutionnelle de la possibilité pratique de la remettre en cause.

IETF
Un projet de l’IETF pointe un vide sur les conflits d’intérêts : c’est l’autorité qui doit déclencher la protection
Il existe déjà plusieurs politiques de conflits d’intérêts autour de l’IETF. Leur point commun n’est pas de classer tous les entités: elles encadrent une fonction institutionnelle et des décisions précises. La révision 07 d’un projet consacré aux lacunes du processus permet donc…
Saga AFRINIC
AFRINIC : la continuité opérationnelle ne prouve pas la gouvernance
Le fonctionnement visible d’un registre ne suffit pas à démontrer qui peut autoriser des changements sensibles, les détecter, les annuler et assurer la relève lorsque l’institution est sous pression juridique.

Histoire d'Internet
Le droit s’ouvrait sans demande, puis pouvait se refermer : RFC 1988
En 1996, un texte informatif de l’IETF a consigné une permission à la fois simple à activer et difficile à résumer: automatique pour un usage normalisé précis, inexistante pour les MIB propriétaires et révocable de façon définitive par un acte de riposte brevet.

Récits
Chez ARIN, quatre candidats pour trois sièges : la marge ne tient qu’à un nom
La liste 2026 du conseil d’administration d’ARIN respecte la règle: quatre personnes qualifiées briguent trois sièges. Mais elle se trouve exactement au seuil minimal. Un nouveau retrait ne changerait pas seulement l’affiche; sans autre ajout autorisé, il ferait entrer en jeu le…

Entreprises institutionnelles mondiales
AS210764 : ce que le routage rend visible, et ce qu’il ne permet pas de prouver
Le résumé de veille AS210764: ce que le routage rend visible, et ce qu’il ne permet pas de prouver explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
Les types DNS 69 et 70 délèguent le sens sans nommer la version du registre
Un archiviste reçoit un RRset correctement signé: le type, le code et la valeur sont intacts. Pourtant, pour expliquer une décision prise six mois plus tôt, il doit encore répondre à une question que la signature ne contient pas: quelle édition de la nomenclature externe était…

Dirigeants
Mohamed Awang Lah : ce que la continuité de MyCERT permet — et ne permet pas — d’attribuer à un dirigeant
La continuité de MyCERT raconte une histoire institutionnelle plus solide que le récit d’un fondateur unique. La fonction malaisienne de réponse aux incidents a traversé plusieurs cadres organisationnels: MIMOS, le NISER, puis CyberSecurity Malaysia. Les documents publics…
Récits
Chez APNIC, la règle de récusation du comité électoral reste enfouie dans un commentaire de blog
Une bonne pratique de gouvernance ne devient pas mauvaise parce qu’elle est difficile à trouver. Elle devient toutefois fragile lorsqu’un futur membre doit fouiller une conversation sous un billet pour savoir qui peut participer à la nomination de l’arbitre électoral. APNIC a…

Entreprises institutionnelles mondiales
ISC : de la commande opérationnelle à l’assurance vérifiable
Les pages publiques de l’Internet Systems Consortium décrivent des points de contrôle importants — logiciels, information d’état, opérations F-Root et références techniques sur les serveurs racine. Mais une surface de contrôle documentée ne constitue pas, à elle seule, la preuve…
Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…

Récits
AFRINIC dit appartenir à tous. L’avis de SGMM trace pourtant un périmètre sociétaire plus étroit
Le message anniversaire d’AFRINIC réunit membres, parties prenantes et communauté Internet dans un même « nous ». L’avis de la réunion qu’il annonce répartit ensuite l’accès, l’observation et le vote entre des statuts distincts. Ce n’est pas une contradiction: c’est une frontière…

IETF
Une passerelle peut refuser la finalité. Un proxy de transit ne parle pas au nom de l’origine
Le nouveau code proposé dit pourquoi une requête a été écartée, mais pas au nom de qui la décision a été prise. La révision 01 d’une draft HTTPbis trace désormais cette frontière: l’origine garde la politique, sa passerelle peut l’exécuter par délégation, tandis qu’un proxy…

ICANN
ICANN : de la coordination des identifiants à l’exécution contractuelle
L’autorité d’ICANN ne vient pas d’un pouvoir public général. Elle se construit par couches: objet social et statuts, règles élaborées par une communauté multipartite, contrats conclus avec les registres et bureaux d’enregistrement, puis opérations techniques qui maintiennent les…