
Résumé
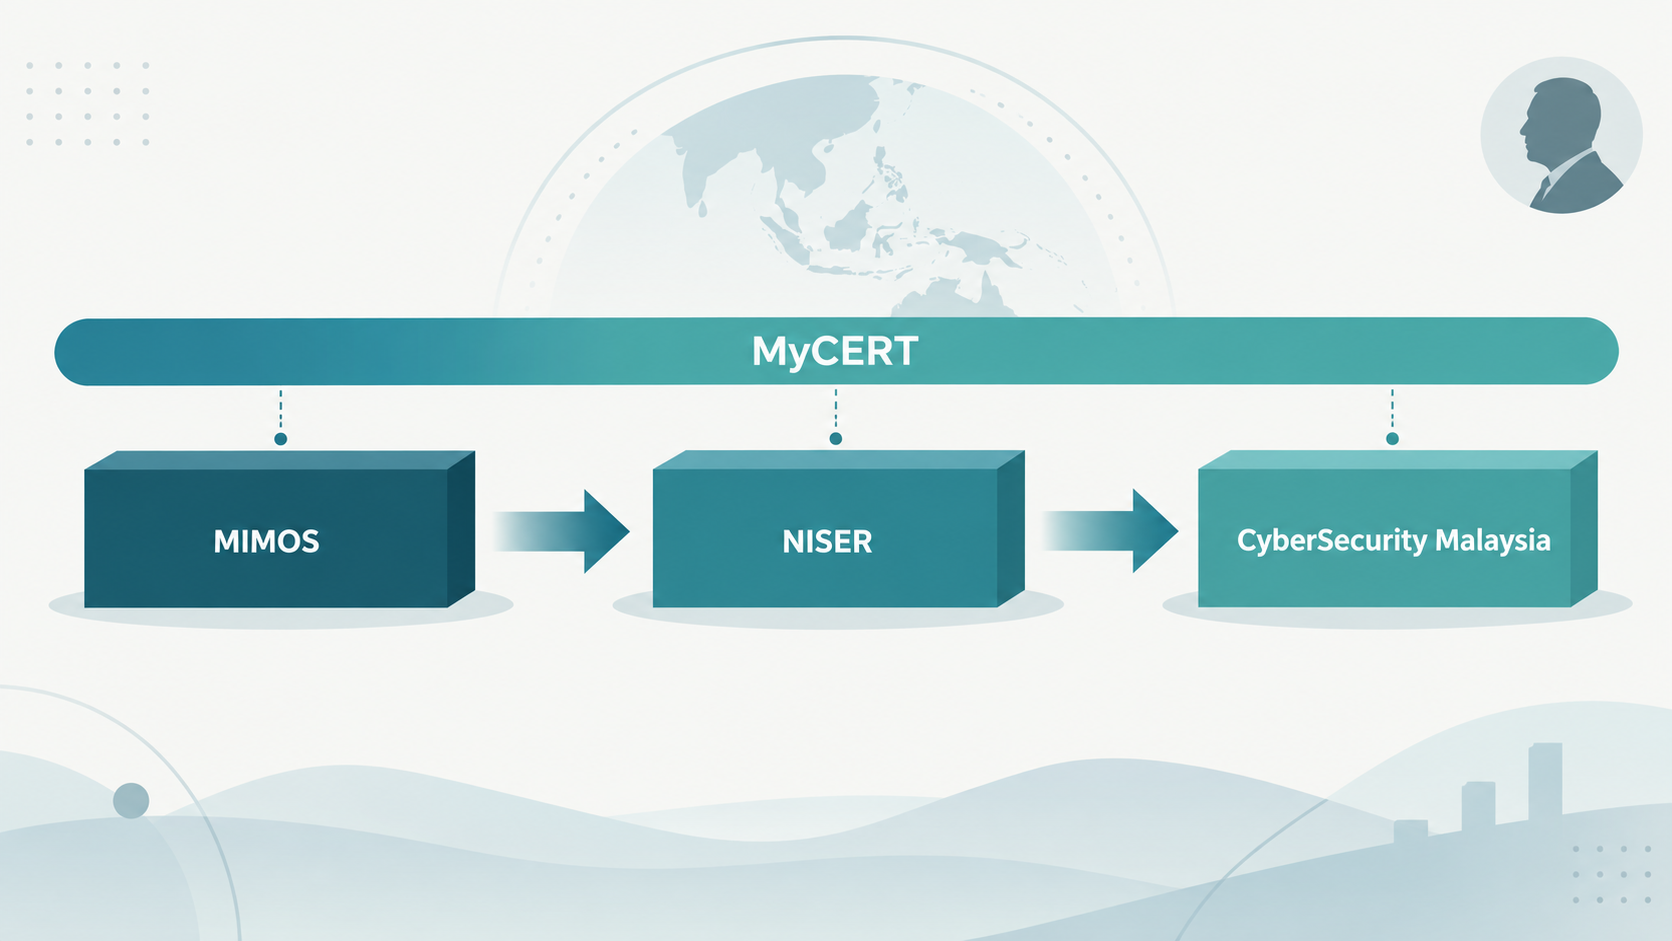
- MyCERT apparaît dans les sources publiques comme une fonction de réponse aux incidents ayant survécu à plusieurs changements de rattachement institutionnel, de MIMOS au NISER puis à CyberSecurity Malaysia.
- Les archives établissent mieux la continuité de l’organisation que le rôle personnel d’un individu : elles ne documentent pas de passation nominative de MyCERT à partir de Mohamed Awang Lah.
La question utile n’est donc pas simplement de savoir si Mohamed Awang Lah a compté dans l’histoire de la cybersécurité malaisienne. Elle consiste à distinguer trois niveaux souvent confondus : l’émergence d’une capacité nationale, les institutions qui l’ont portée et l’autorité personnelle détenue par un dirigeant à un moment donné.
Les documents institutionnels de CyberSecurity Malaysia décrivent MyCERT comme une fonction qui a commencé en 1997, puis qui a été placée dans le National ICT Security and Emergency Response Centre, ou NISER, lorsque celui-ci a été établi au sein de MIMOS en 2001. L’histoire officielle retrace ensuite la séparation du NISER de MIMOS et son évolution vers CyberSecurity Malaysia, dont l’officialisation est datée du 20 août 2007. Cette chronologie ne prouve pas qu’un seul responsable ait commandé chaque étape. Elle montre plutôt comment une capacité opérationnelle pouvait rester attachée à une fonction alors que son institution de rattachement changeait. CyberSecurity Malaysia décrit cette séquence dans son histoire institutionnelle.
Le site officiel de MyCERT présente aujourd’hui l’équipe comme le centre national malaisien de réponse aux incidents informatiques, intégré à CyberSecurity Malaysia. Cette description est importante pour comprendre le présent, mais elle ne suffit pas à reconstituer chaque étape historique. Une affiliation actuelle n’est pas, à elle seule, la preuve d’un transfert d’autorité en 2001 ou d’une passation personnelle entre dirigeants. La présentation officielle de MyCERT établit son rôle et son rattachement contemporains.
Une source extérieure apporte un repère différent. Le répertoire du Forum of Incident Response and Security Teams, FIRST, associe MyCERT à une adhésion datée du 13 mai 2003. Cette date ne correspond pas à la création de l’équipe : elle indique son admission ou sa reconnaissance dans un réseau international de centres de réponse aux incidents. Elle confirme néanmoins qu’au début des années 2000 MyCERT existait comme équipe identifiable dans l’écosystème international de la réponse aux incidents. Le profil de l’équipe MyCERT est publié dans l’annuaire de FIRST.
L’Asia Pacific Computer Emergency Response Team fournit un autre indice de présence institutionnelle régionale en identifiant MyCERT dans son réseau de membres. Là encore, ce type de registre est utile pour établir une participation organisationnelle, non pour prouver qui détenait une autorité personnelle sur l’équipe ou quand une structure administrative précise a été modifiée. Le registre régional d’APCERT constitue un élément de corroboration institutionnelle.
Le profil de la Malaisie publié par l’Union internationale des télécommunications replace également CyberSecurity Malaysia et la capacité nationale de réponse aux incidents dans le paysage public de la cybersécurité du pays. Il s’agit d’une source de contexte institutionnel : elle aide à comprendre la place nationale de la fonction, mais ne doit pas être utilisée pour attribuer à Mohamed Awang Lah une décision précise qui n’y serait pas documentée. Le profil national de l’UIT fournit ce contexte externe.
Une continuité organisationnelle, pas une biographie administrative
La séquence MIMOS–NISER–CyberSecurity Malaysia est le cœur du dossier. Selon l’histoire institutionnelle officielle, MyCERT a été formé en 1997 et a d’abord fonctionné sous MIMOS. En 2001, la création du NISER au sein de MIMOS a fourni un nouveau cadre à la fonction. Le NISER a ensuite été séparé de MIMOS avant d’être réorganisé et présenté comme CyberSecurity Malaysia, avec une officialisation datée du 20 août 2007.
Ces étapes ne sont pas interchangeables. « Création », « placement », « séparation », « renommage » et « officialisation » décrivent des opérations institutionnelles différentes. Les regrouper sous le mot vague de « fondation » efface précisément le mécanisme qui rend la continuité observable. Un service peut être créé à une date, rattaché à un nouveau département à une autre, puis continuer à fonctionner sous une organisation séparée et renommée plusieurs années plus tard.
Le dossier public permet donc de formuler une conclusion prudente : une fonction de réponse aux incidents a persisté à travers des changements de structure identifiables. Il ne permet pas de conclure qu’un responsable individuel aurait conservé, de manière ininterrompue, la propriété de la mission, la maîtrise des recrutements, le contrôle des budgets ou l’autorité sur les décisions prises en 2001 et 2007.
Cette distinction est particulièrement importante dans les récits consacrés aux personnes qui ont participé aux débuts d’une infrastructure nationale. La continuité d’un service peut dépendre de procédures, d’équipes, de mandats administratifs, de relations internationales et de documents de gouvernance plutôt que d’une seule personne. La survivance de MyCERT à travers plusieurs institutions est justement plus convaincante lorsqu’elle est analysée comme un mécanisme collectif et administratif.
Ce que les registres internationaux ajoutent
L’adhésion de MyCERT à FIRST, datée du 13 mai 2003, ajoute un marqueur indépendant de sa visibilité organisationnelle. FIRST n’est pas l’autorité qui a créé MyCERT et son annuaire ne démontre pas la structure malaisienne exacte de 1997 ou de 2001. Mais l’existence d’une inscription dans un registre international spécialisé donne une forme vérifiable à la continuité : MyCERT n’est pas seulement une appellation rétrospective utilisée par une institution actuelle ; l’équipe était reconnue comme une entité participant à la communauté internationale de la réponse aux incidents.
La présence dans le réseau d’APCERT fournit un signal régional comparable. Il faut cependant résister à la tentation d’additionner ces inscriptions pour produire une preuve plus forte qu’elles ne le sont réellement. FIRST et APCERT attestent une participation institutionnelle. Ils ne prouvent ni que Mohamed Awang Lah dirigeait encore l’équipe à la date de chaque inscription, ni que la fonction reposait sur une chaîne personnelle de succession.
Cette limite n’affaiblit pas l’article. Elle définit son objet. La question est de savoir comment une capacité de réponse aux incidents devient durable dans une administration et dans des réseaux professionnels. Les registres montrent qu’une équipe peut être reconnue au-delà de son organisation hôte. Ils ne transforment pas cette reconnaissance en attribution individuelle.
Où situer Mohamed Awang Lah
Les sources biographiques publiques associent Mohamed Awang Lah aux premières phases du développement des réseaux et d’Internet en Malaisie. La page qui lui est consacrée par l’Internet Hall of Fame constitue une source extérieure pour examiner cette place dans l’histoire technique du pays. Elle ne doit toutefois pas être lue comme un relevé complet des responsabilités administratives de MyCERT. La notice de l’Internet Hall of Fame documente son rôle plus large dans l’histoire des réseaux malaisiens.
Une présentation affiliée à MY.NeuTrans relie également Mohamed Awang Lah à des initiatives de sécurité réseau qui auraient conduit à la formation de MyCERT. Cette formulation peut être utilisée comme une attribution à une source intéressée : elle indique comment une organisation liée au sujet raconte sa contribution. Elle ne constitue pas, à elle seule, un procès-verbal contemporain de création, une liste de fondateurs, un organigramme historique ou la preuve d’un contrôle personnel sur l’équipe.
La frontière entre contribution et contrôle est ici essentielle. Un responsable peut avoir contribué à concevoir une initiative, à la défendre auprès d’une institution, à coordonner des travaux techniques ou à relier des équipes à une politique publique sans détenir ensuite la maîtrise de tous les recrutements, budgets et décisions de gouvernance. Les documents étudiés ne fournissent pas de preuve d’une passation nominative de MyCERT par Mohamed Awang Lah à un successeur identifié.
Ils ne démontrent pas non plus qu’il ait personnellement contrôlé les décisions institutionnelles qui ont placé MyCERT sous le NISER ou qui ont accompagné la transformation vers CyberSecurity Malaysia.
La conclusion la plus robuste est donc bornée : Mohamed Awang Lah peut être situé dans l’histoire des initiatives malaisiennes de réseaux et de sécurité, et certaines sources affiliées associent son activité à l’émergence de MyCERT. Mais la continuité documentée de MyCERT doit être attribuée à une chaîne institutionnelle — MIMOS, NISER, puis CyberSecurity Malaysia — et non personnalisée sans preuve supplémentaire.
Le mécanisme qui a survécu
Le mécanisme observable n’est pas une autorité personnelle transportée intacte d’une organisation à l’autre. C’est la conservation d’une fonction à travers des cadres administratifs successifs.
En 1997, MyCERT apparaît comme une capacité de réponse aux incidents. En 2001, son placement dans le NISER l’inscrit dans une nouvelle structure au sein de MIMOS. En 2003, son adhésion à FIRST indique que l’équipe est reconnue dans un réseau professionnel international. Plus tard, la séparation du NISER de MIMOS et sa transformation en CyberSecurity Malaysia offrent un nouveau cadre institutionnel à la fonction. Le 20 août 2007 marque, dans l’histoire officielle, l’officialisation de cette nouvelle identité organisationnelle.
Pris ensemble, ces éléments décrivent une forme de résilience institutionnelle. La capacité ne dépend pas uniquement de l’étiquette administrative du moment. Elle est également portée par une mission, une équipe, des pratiques professionnelles et des relations avec des réseaux régionaux et internationaux. Les sources publiques ne permettent pas de mesurer la part exacte de chaque facteur, mais elles rendent visible le passage d’une fonction entre plusieurs niveaux d’organisation.
Ce mécanisme est différent de celui traité dans les récits précédents sur Mohamed Awang Lah. La transition d’un réseau de recherche vers un fournisseur d’accès public concernait le passage d’une capacité technique vers un service plus largement utilisé. L’étude de JARING portait sur les limites de l’autorité technique, de la propriété et de la gouvernance. Le cas de MY.NeuTrans portait sur un choix de modèle d’infrastructure passive en gros. MyCERT soulève une autre question : comment une mission de réponse aux incidents conserve-t-elle son identité opérationnelle quand son institution d’accueil est restructurée ?
La réponse documentée est institutionnelle avant d’être biographique. Elle tient à la continuité d’une fonction et à sa reconnaissance par des organisations spécialisées. L’absence de preuve d’une transmission personnelle n’est pas une lacune à combler par hypothèse ; c’est une limite analytique à conserver.
Ce que l’on ne peut pas encore établir
Plusieurs questions restent ouvertes. Les sources consultées ne donnent pas le nom d’un successeur ayant reçu MyCERT de Mohamed Awang Lah. Elles ne fournissent pas de registre complet des personnels qui auraient assuré la continuité entre 1997, 2001, 2003 et 2007. Elles ne permettent pas non plus d’attribuer à une seule personne les décisions de rattachement, de séparation ou d’officialisation institutionnelle.
Elles ne mesurent pas la performance opérationnelle de MyCERT pendant ces transitions. La reconnaissance par FIRST ou APCERT ne suffit pas à établir les délais de réponse, le nombre d’incidents traités, les budgets, les effectifs ou l’effet de l’équipe sur la sécurité des réseaux malaisiens. De même, la présence de MyCERT dans un profil national ne quantifie pas son influence.
Ces inconnues empêchent les conclusions trop larges, mais elles n’annulent pas les faits établis. Les dates institutionnelles, les rattachements documentés et les inscriptions dans des réseaux professionnels fournissent un socle suffisant pour une analyse précise de la continuité. Ce socle est plus utile qu’une affirmation générale selon laquelle une personne aurait « créé » toute la capacité nationale.
La leçon pour l’analyse des dirigeants techniques
L’histoire de MyCERT montre pourquoi la responsabilité personnelle doit être séparée de la durabilité institutionnelle. Les dirigeants techniques peuvent ouvrir une voie, coordonner une équipe, défendre un mandat ou rendre une capacité visible. Mais une capacité ne devient durable que si des institutions l’intègrent, si des équipes la font fonctionner et si des réseaux professionnels la reconnaissent.
Pour les lecteurs qui évaluent la légitimité institutionnelle, le point important est donc la trace laissée par la fonction. MyCERT a été documenté dans plusieurs cadres, reconnu par des communautés internationales et maintenu dans l’architecture de cybersécurité malaisienne. Cette trajectoire constitue un résultat institutionnel observable. Elle ne justifie pas de convertir la contribution possible de Mohamed Awang Lah en propriété personnelle de la mission.
Pour les responsables actuels, la distinction a également une conséquence pratique. Lorsqu’une fonction critique change de ministère, d’agence ou de statut, la continuité ne peut pas être présumée à partir d’un nom connu. Il faut rechercher les mandats, les équipes, les procédures, les budgets, les relations externes et les documents de succession. Dans le cas de MyCERT, les sources publiques permettent de voir une partie de cette structure, mais pas encore la chaîne nominative complète.
La conclusion est donc double. MyCERT offre un exemple documenté de continuité d’une capacité de réponse aux incidents à travers MIMOS, le NISER et CyberSecurity Malaysia. Mohamed Awang Lah peut être reconnu comme une figure liée à l’histoire plus large des réseaux et de la sécurité informatique en Malaisie, avec une attribution spécifique rapportée par une source affiliée. Mais les documents disponibles ne démontrent ni un contrôle personnel continu, ni une fondation solitaire, ni une passation nominative.
La meilleure lecture de cette histoire n’est pas celle d’un héros unique dont l’autorité aurait survécu à toutes les réorganisations. C’est celle d’une fonction qui a survécu parce qu’elle a été portée par plusieurs institutions, inscrite dans des réseaux professionnels et suffisamment importante pour être reconstituée sous de nouveaux cadres. C’est précisément cette continuité, et non une biographie administrative imaginée, que les sources permettent aujourd’hui d’établir.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance