
Sujet
Pouvoir de délégation DNS
Au sein de la facette Sujet, la veille thématique Pouvoir de délégation DNS rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Tendances mondiales des FAI régionaux
Un accusé DNS NOTIFY ne prouve pas que la nouvelle zone est servie
Le primaire incrémente le numéro de série SOA et envoie DNS NOTIFY. Les secondaires répondent aussitôt et la file de relance se vide. Pourtant, une adresse faisant autorité renvoie encore l’ancien enregistrement. Le protocole a fonctionné; c’est l’interprétation du reçu qui a…

ICANN
Allison Mankin et l’échantillon de collision de noms qui ne prouvait pas sa cause
Un nom observé mille fois à la racine du DNS paraît raconter une histoire complète. Il ne livre pourtant ni l’application qui l’a formé, ni l’organisation responsable, ni la population exposée. Le rapport RFC 8023 cosigné par Allison Mankin apprend à ne pas confondre cette trace…

Dossier
La clé était connue, mais elle n'était pas encore digne de confiance
Le danger tient à un ordre d'exécution. Une mise à jour DNS auto-signée apporte une nouvelle clé et demande la suppression de l'ancienne. La signature établit la possession de la nouvelle clé; elle ne donne pas, à elle seule, le droit de modifier la délégation. Au terme annoncé…

Dossier
Un point final, et la frontière de confiance se déplace
Dans le DNS, `example.co.uk` et `example.co.uk.` peuvent conduire au même nœud. Dans une application, ces deux écritures peuvent pourtant ouvrir des périmètres différents. À la clôture, le 7 septembre, de l’appel à commentaires du groupe DNSOP, une faille récente de curl rappelle…
Dossier
Le réseau local a présenté un relais MOQT sans présenter son mandat
La nouvelle version du projet de découverte MOQT sait désormais conserver le bon nom lors du contrôle du certificat, même si le DNS déplace la connexion. Sur un lien local, une question plus ancienne reste ouverte: qui a autorisé l’appareil qui se déclare relais ?
Tendances services cloud Europe et Moyen-Orient
Genesis Cloud : ce que les traces de routage et de DNS permettent réellement d’établir
Le résumé de veille Genesis Cloud: ce que les traces de routage et de DNS permettent réellement d’établir explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
Histoire d'Internet
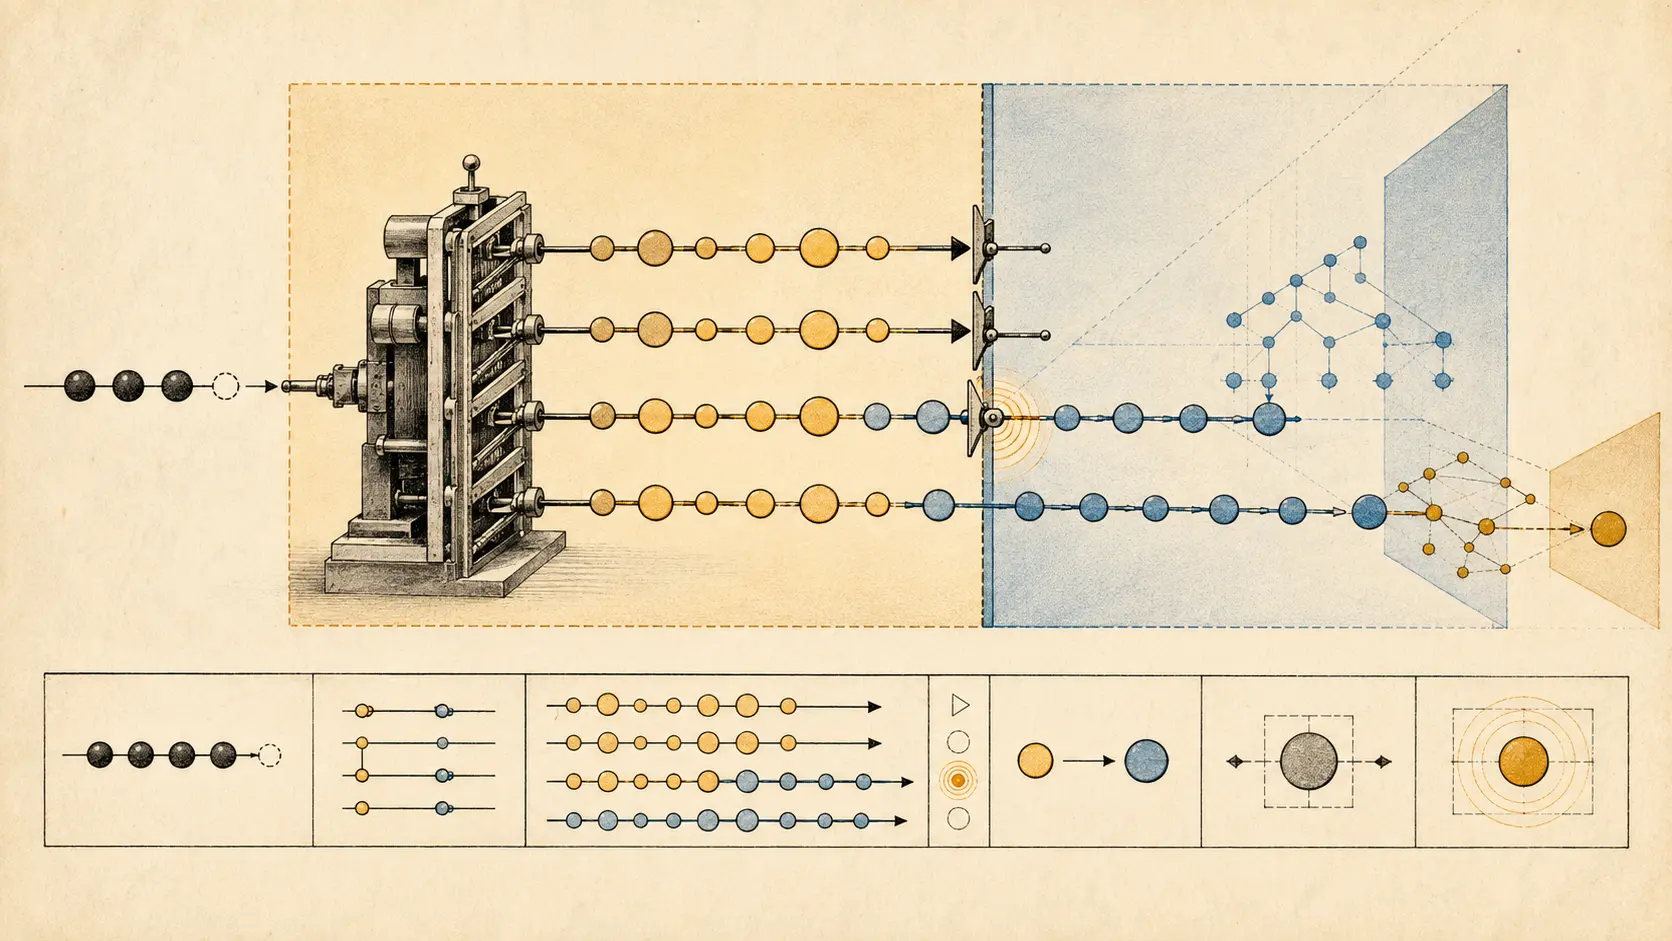
Le nom semblait complet. Le résolveur le réécrivait encore : RFC 1535
L’administrateur de `EDU.COM` n’avait reçu aucune instruction de l’utilisateur qui avait saisi `UnivHost.University.EDU`. Pourtant, un résolveur pouvait fabriquer `UnivHost.University.EDU.COM.`, interroger cette autre branche et accepter sa réponse avant de demander le nom…

Dirigeants
Warren Kumari et un DNS conçu pour survivre aux pannes
La résilience du DNS ne consiste pas à faire disparaître les pannes. Elle consiste à décider, avant qu’elles ne surviennent, ce qui peut continuer, pendant combien de temps, avec quelles preuves de fraîcheur et à quel moment le système doit cesser de prétendre qu’il sait. Le…

Tendances mondiales des FAI régionaux
Un enregistrement TLSA publié ne garantit pas l’acceptation du certificat
Un enregistrement TLSA peut exister dans le DNS sans qu’un client puisse l’utiliser, le faire correspondre ou accepter la connexion. L’assurance DANE n’apparaît que lorsque l’état DNSSEC, les paramètres, la chaîne servie, la politique du client et le temps concordent.
Tendances mondiales des FAI régionaux
Une preuve NSEC3 Opt-Out ne sécurise pas la délégation
Une réponse DNSSEC peut être correctement signée tout en laissant une délégation enfant non sécurisée. Avec NSEC3 Opt-Out, la preuve porte sur un intervalle de hachage précis; elle ne crée pas une chaîne de confiance pour chaque délégation couverte.

Tendances mondiales des services cloud
Le DNS chiffré déplace la frontière de la politique
Le chiffrement protège les requêtes DNS en transit, mais il déplace aussi le lieu où sont choisis le résolveur, la politique locale et la responsabilité en cas d’échec. L’enjeu opérationnel est de rendre ce déplacement observable.

Tendances mondiales des services cloud
Les quatre horloges d’un renouvellement de clé DNSSEC
Un renouvellement DNSSEC n’aboutit que lorsque la diffusion sur les serveurs faisant autorité, les caches des résolveurs, la délégation parente et les éventuelles ancres de confiance configurées se trouvent dans des états compatibles.
IETF
RDAP a supprimé deux champs DELEG. Le modèle d’écriture qu’il cite les conserve
Une réponse RDAP ne naît pas nécessairement dans le protocole qui la publie. Elle peut être le dernier état d’une chaîne partie d’une commande de registre, passée par une représentation DNS puis projetée en JSON. La révision du 4 septembre de l’extension RDAP pour DELEG vient…

Dossier
La parodie commençait après la barre d’adresse : PETA v Doughney
Le litige n’opposait pas simplement une association à un critique. Il portait sur l’ordre dans lequel un internaute recevait deux messages. `peta.org` évoquait d’abord l’organisation People for the Ethical Treatment of Animals; la page « People Eating Tasty Animals » ne révélait…

Récits
Le champ nslastaa du WHOIS de LACNIC date le dernier contrôle réussi, pas l’état DNS actuel
Une date affichée dans une réponse de registre ressemble facilement à une garantie au présent. LACNIC attribue pourtant à `nslastaa` un sens plus étroit: la dernière date à laquelle une configuration correcte de DNS inverse a été observée sur le serveur indiqué. Ce succès…
Tendances mondiales des services cloud
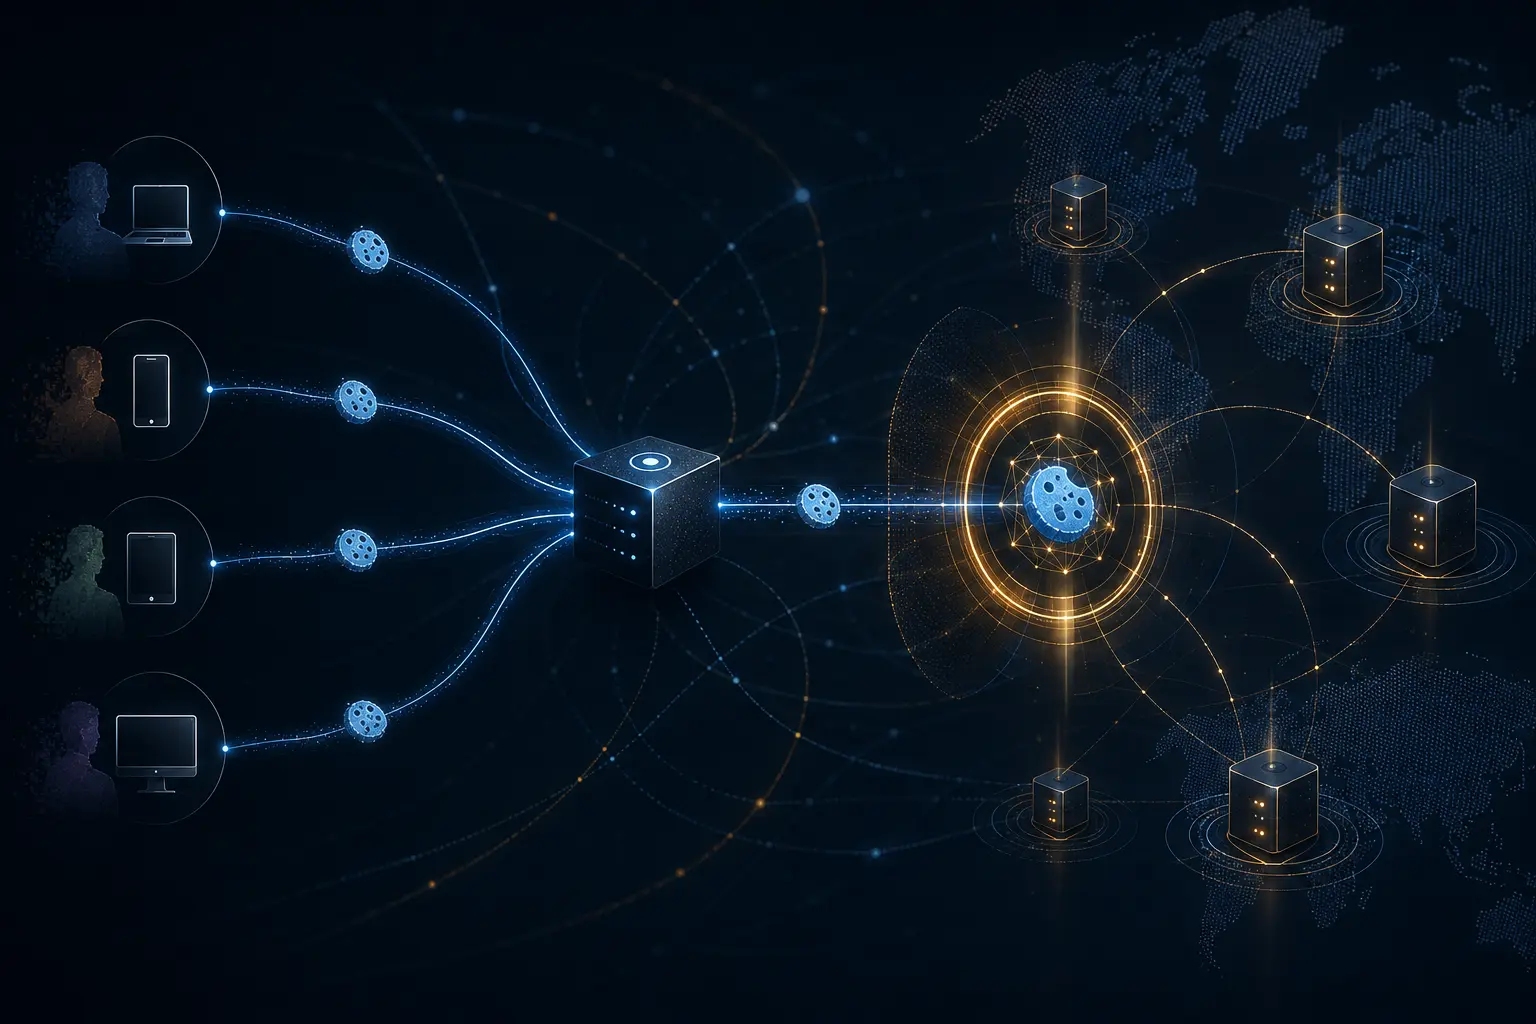
Un cookie DNS n’authentifie pas un client
Un cookie DNS aide un serveur à distinguer une requête qui restitue un état protocolaire déjà émis d’une autre qui se contente d’afficher une adresse source. Cette propriété freine plusieurs attaques hors chemin. Elle n’identifie ni la personne, ni l’abonné, ni l’appareil placé…

Récits
APNIC a compté 9,7 milliards de requêtes DNS sans pouvoir nommer la couche qui réessaie
Dans l’expérience publiée par APNIC Labs, seule la réponse changeait; la charge, elle, changeait d’échelle. Le silence a conduit près de 9,7 milliards de requêtes jusqu’au serveur faisant autorité. Le quotient se vérifie. L’identité du composant qui a décidé de recommencer, non.…

Récits
La rotation de la KSK racine fait de la préparation des résolveurs le véritable test de continuité
Le DNS peut fonctionner correctement tandis que des utilisateurs placés derrière un résolveur validant obsolète voient des échecs. C’est le paradoxe opérationnel d’une rotation de la KSK racine: la clé change au centre, mais la continuité se joue dans des parcs de résolveurs…

Dossier
Deux lettres ne faisaient pas toute l'affaire : Virtual Works c. Volkswagen et l'appel au sujet de `vw.net`
Vingt-quatre heures. C'est le délai que, selon le dossier décrit par la cour d’appel du quatrième circuit, Virtual Works a laissé à Volkswagen avant de menacer de céder `vw.net` au plus offrant. Ce délai n'a pas rendu les deux lettres illégales. Il a placé dans le temps une…
Récits
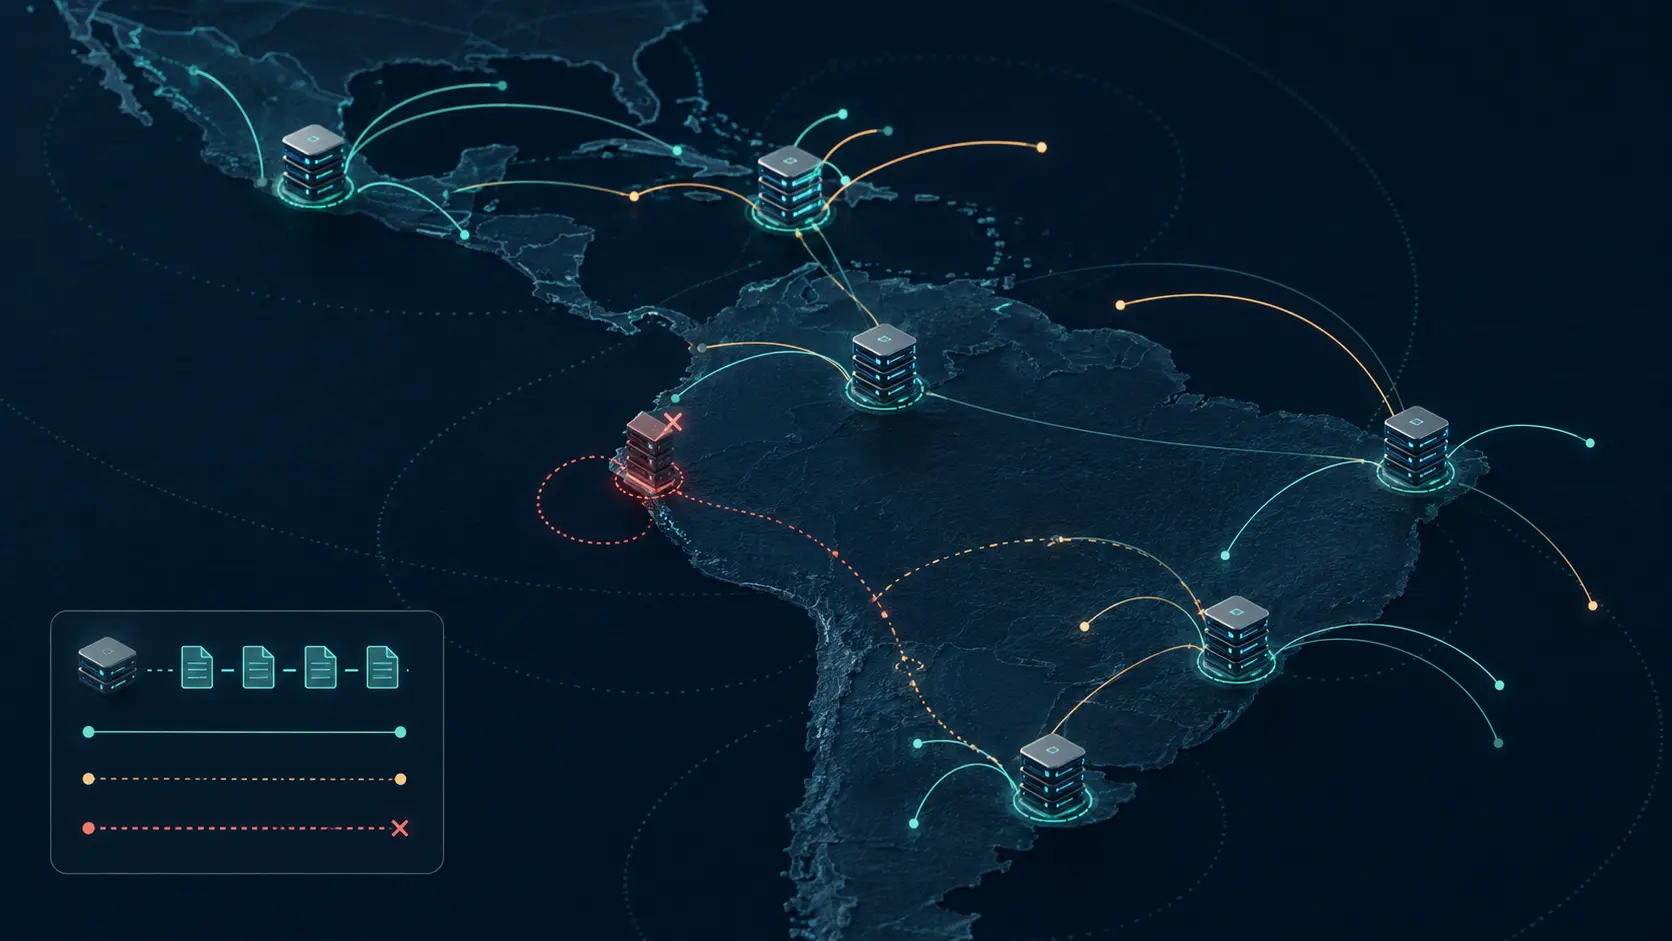
L’anycast DNS inverse de LACNIC transforme la continuité du registre en contrôle distribué
Le DNS inverse reste discret jusqu’au jour où il ne répond plus. L’architecture anycast de LACNIC montre que la continuité d’un registre ne repose pas sur un serveur unique, mais sur le placement, le routage, la synchronisation et l’observation.