
Sujet
Pouvoir de délégation DNS
Au sein de la facette Sujet, la veille thématique Pouvoir de délégation DNS rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Récits
Un plan DNS de secours n’est pas un second résolveur
Le récit publié le 9 septembre sur le blog d’APNIC transforme une panne domestique en règle d’infrastructure très concrète: un service de remplacement n’existe vraiment que lorsqu’il fonctionne, parvient jusqu’aux clients, passe une épreuve de basculement et permet un retour en…

Récits
Le renouvellement de K-root par le RIPE NCC exige trois procès-verbaux, pas un statut global
Une ligne de suivi peut être exacte et rester insuffisante. Le RIPE NCC indique que le renouvellement de trois sites centraux de K-root est en cours et qu’Amsterdam a déjà été renouvelé. Ce que l’on peut en conclure s’arrête là: pour savoir si chaque changement est clos, il faut…
Tendances institutionnelles mondiales
ISC : la chaîne de contrôle opérationnel, entre dispositifs conçus et fonctionnement démontré
Les pages publiques d’Internet Systems Consortium décrivent une chaîne complète: corriger BIND, concevoir la haute disponibilité de Kea, surveiller certains services et exploiter F-Root. Mais une architecture décrite, un test documenté ou une version publiée ne suffisent pas à…

IETF
Un enregistrement `_for-sale` signale une offre, pas l’autorité du vendeur
Un domaine affiché comme disponible dans le DNS peut ouvrir une négociation. Il ne dit pourtant ni qui peut engager le titulaire, ni si le prix tient encore, ni si le transfert aboutira. La RFC 10023 rend l’annonce lisible par les machines; la gouvernance commence précisément là…
IETF
Les standards de l’IETF deviennent une infrastructure opérationnelle — mais qui contrôle la continuité ?
Les standards de l’IETF ne font pas fonctionner directement les réseaux. Ils définissent plutôt les états, les échanges, les mécanismes de récupération et les dépendances de sécurité que les opérateurs doivent ensuite implémenter, maintenir et mesurer. Quand un chemin de routage…

IETF
DNSOP adopte le problème multi-algorithme, pas l’étiquette « UNIVERSAL »
Le 1er septembre, les présidents de DNSOP ont fermé un appel en laissant volontairement une porte ouverte. Le groupe prendra le document en charge, ont-ils constaté, mais la complexité du mécanisme reste à travailler. Cette réserve n’est pas une note de bas de page: elle définit…
Récits
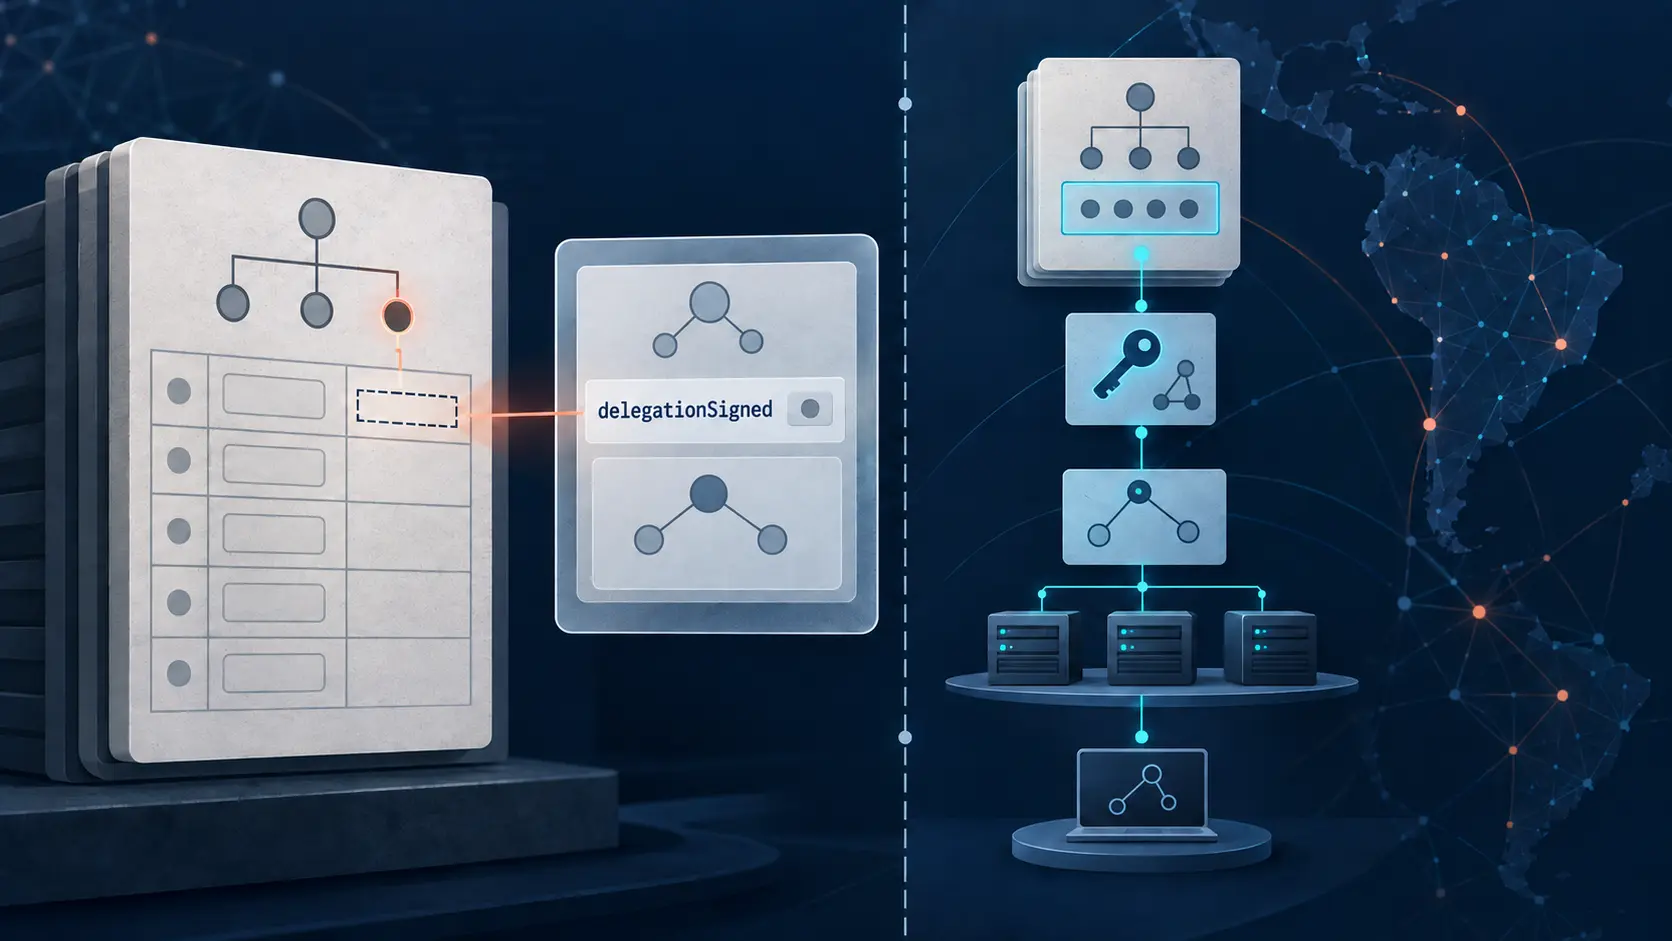
Chez LACNIC, delegationSigned indique la présence d’un DS parent, pas la validation DNSSEC
Un booléen dans une réponse de registre peut ressembler à un verdict sur la sécurité d’une chaîne DNS. Dans RDAP, le champ `delegationSigned` de LACNIC répond à une question plus étroite: la vue d’enregistrement signale-t-elle des enregistrements DS dans la zone parente ? Il…

IETF
Un serveur de noms commun teste la continuité, pas le contrôle de la délégation
Un changement de prestataire DNS ne ressemble pas toujours à une rupture. Trois nouveaux serveurs apparaissent dans la délégation, un ancien demeure, et le résolveur voit une intersection. Pour son cache, ce lien peut justifier la continuité. Pour l’équipe qui conduit la…

IETF
Le DNSSEC à blanc teste une cohorte de résolveurs, pas Internet
Un domaine peut être signé, un résolveur peut juger sa preuve invalide, et l’internaute recevoir tout de même une réponse. Le paradoxe est volontaire: le DNSSEC à blanc transforme d’abord l’échec en observation. Mais seuls les résolveurs qui comprennent l’expérience parlent. Leur…
IETF
La reprise DNSSEC dépend d’horloges qu’aucun signataire ne maîtrise seul
Une zone peut continuer à répondre correctement alors que son opérateur a déjà perdu la faculté de la signer. Ce calme trompeur est le point de départ du projet « DNSSEC Key Restore »: les anciennes signatures protègent encore les réponses, mais leur échéance avance pendant que…
IETF
Une mise à jour de délégation autosignée prouve une clé, pas son autorité
Une clé fraîchement créée sait parfaitement attester d’elle-même. C’est précisément pourquoi son autosignature ne suffit pas: elle démontre une possession, pas le droit de modifier la délégation DNS d’un tiers. Le projet examiné par DNSOP gagne en crédibilité parce qu’il refuse…

Dossier
Un quorum de verrouillage du registre compte des approbations, pas des autorités indépendantes
Deux réponses peuvent satisfaire un quorum tout en dépendant de la même boîte de récupération, du même administrateur et du même fournisseur d’identité. Le projet d’extension EPP consacré au verrouillage du registre sait compter des contacts; il ne démontre pas que leurs pouvoirs…

Dossier
Une validation serveur EPP réussie est un verdict daté, pas un certificat de santé
Un voyant vert peut rester affiché après la disparition des conditions qu’il observait. Le projet EPP transporte le verdict; il ne lui donne pas une validité éternelle.

Dossier
L’ensemble « même entité » d’EPP transforme une politique externe en frontière atomique
Une commande peut ne citer qu’un nom de domaine et pourtant déplacer ou supprimer une famille entière. Le message EPP est archivable; la règle qui décide jusqu’où il porte peut rester hors champ.
IETF
Un même nom d’AC, plusieurs portes d’émission
Une identité d’autorité de certification commune simplifie un contrat et une zone DNS. Elle engage pourtant davantage qu’une marque commune. Dès qu’une AC déclare reconnaître les restrictions `accounturi` ou `validationmethods` de RFC 8657, tous les systèmes d’émission placés…

Dossier
Un avis de filtrage DNS est une chaîne de trois décisions, pas une explication unique
Un lien censé expliquer le filtrage d’un nom paraît apporter une transparence immédiate. Or, avant d’arriver à l’écran, il a été choisi par un résolveur, accepté par une application, puis éventuellement consulté par l’utilisateur. Chacune de ces décisions doit rester visible.
Dossier
Le coût discret d’une exception DNS
Accorder à un résolveur local un périmètre stable évite de rouvrir un dossier à chaque nouveau service interne. Encore faut-il savoir ce que cette commodité délègue et ce qu’elle révèle. Le RFC 9704 permet de rendre l’autorisation vérifiable sans publier tout l’annuaire privé.
Histoire d'Internet
Le parent nommait le serveur. Le serveur n’avait toujours pas la zone
Une plaque avait été posée sur la porte avant que l’occupant accepte la fonction. Dans le DNS, cette plaque était un enregistrement NS publié par la zone parente. Elle indiquait aux résolveurs où poursuivre leur recherche; elle ne pouvait ni configurer la machine distante, ni lui…

IETF
La suppression, épreuve décisive du projet d’intégration DNS arrivé au terme du Last Call
Une intégration DNS se vend par la porte d’entrée: ajoutez un enregistrement, prouvez le contrôle du nom, activez le service. Sa qualité se mesure pourtant à la porte de sortie. Alors que le Last Call du groupe DNSOP atteint sa date limite annoncée, le projet soumis à examen pose…

IETF
Sara Dickinson et la promesse du résolveur que le chiffrement ne peut pas prouver
Le cadenas affiché à côté d’un résolveur DNS dit une chose juste: entre le client et un service identifié, la conversation est protégée. L’erreur commence lorsqu’on lui demande de témoigner sur la suite. Le RFC 8932, cosigné par Sara Dickinson, accompagne la requête au-delà du…