
Sujet
Pouvoir de délégation DNS
Au sein de la facette Sujet, la veille thématique Pouvoir de délégation DNS rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
Les requêtes racine se taisent, pas la facture réseau
Servir la racine localement réduit les requêtes envoyées au Root Server System. Mais le résolveur doit désormais alimenter une autre chaîne: découvrir une source, détecter les changements, transférer la zone, vérifier ZONEMD et DNSSEC, activer la copie puis revenir aux racines…

ICANN
L’ICANN a classé les demandes d’AFRALO sans les adopter
La lettre d’accompagnement contient la clé de lecture du dossier: la déclaration commune AFRALO-AfrICANN a été transmise au Conseil d’administration « pour information ». Le document formulait pourtant des demandes très concrètes. La réponse de deux pages les a rapprochées de…

Récits
RIPE NCC a maintenu les contrôles de délégation défaillante et arrêté les courriels
L’histoire ne raconte pas l’abandon d’une mesure technique. En 2009, RIPE NCC a continué ses contrôles périodiques des délégations DNS défaillantes tout en mettant fin aux alertes massives par courriel. Cette séparation oblige à mesurer, l’un après l’autre, le défaut détecté, la…
ICANN
Pour autistici.org, l’état est public mais la décision ne l’est pas
Le registre `.org` expose un `serverHold` daté du 28 août 2026. Ce fait technique ne révèle ni le chemin juridique suivi, ni la personne responsable du choix, ni la raison pour laquelle l’effet global sur le domaine a précédé de plusieurs semaines la fin de la licence américaine…

ICANN
Le pouvoir d’ICANN tient à sa chaîne d’exécution, pas à un mandat unique
Pour comprendre ce que l’organisation peut imposer — et ce qu’une contestation peut réellement interrompre — il faut suivre le passage des politiques communautaires aux contrats, puis des contrats au contrôle de conformité. Le dossier public établit cette architecture, mais ne…
Entreprises services cloud mondiales
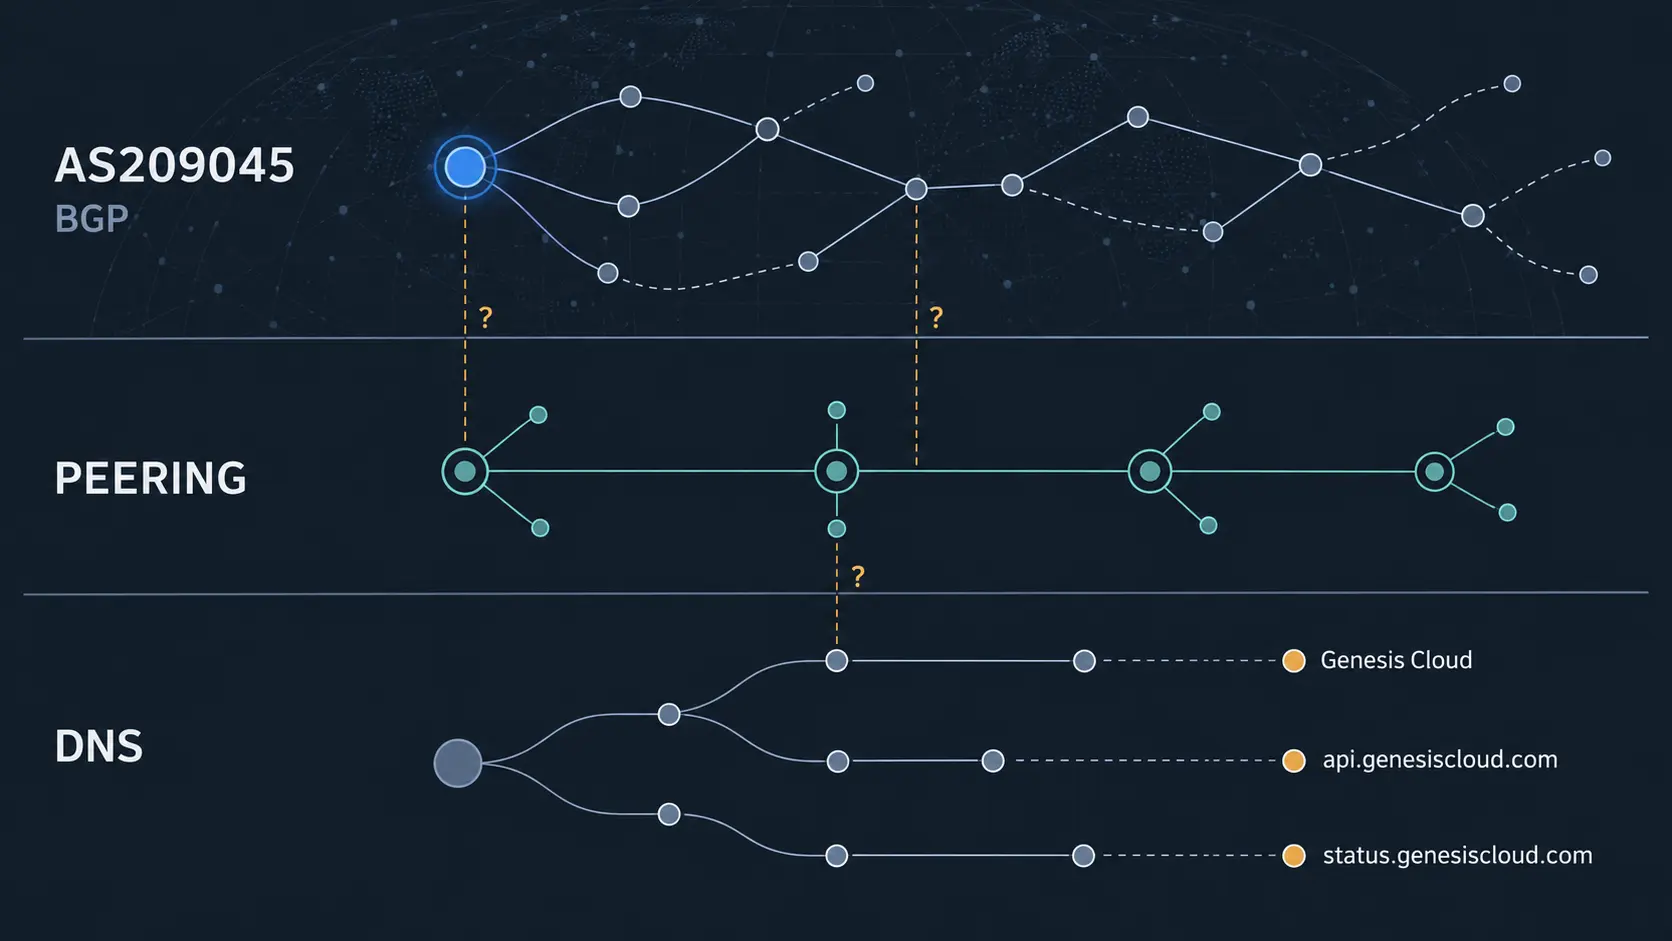
Genesis Cloud : le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée
Le résumé de veille Genesis Cloud: le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
ICANN
L’autorité de l’ICANN passe par plusieurs instruments — et les recours ne se superposent pas
L’ICANN n’exerce pas une autorité unique. Ses pouvoirs reposent sur une combinaison d’instruments constitutifs, de procédures de politique publique et de contrats conclus avec les opérateurs de registres et les bureaux d’enregistrement. Cette architecture explique aussi pourquoi…
Récits
L’essai d’APNIC à deux serveurs a produit moins de répétitions, mais il lui manque encore un reçu de reproduction
Lors d’un second essai utilisant deux serveurs de noms, APNIC a observé moins de requêtes DNS autoritatives que lors de son précédent essai à un seul serveur. L’écart est établi dans les agrégats publiés; sa cause ne l’est pas. Pour en faire un résultat de décision, les deux…

Histoire d'Internet
RFC 2065 : le serveur transportait la réponse, le résolveur jugeait la preuve
En janvier 1997, le RFC 2065 a proposé une façon singulièrement modeste de sécuriser le DNS: ne pas transformer chaque serveur intermédiaire en autorité de confiance. Un serveur ordinaire pouvait remettre des enregistrements signés; le résolveur conscient de la sécurité examinait…

Récits
Le nœud anycast d’AFRINIC en Ouganda recouvre deux services, pas un seul
Le résumé de veille Le nœud anycast d’AFRINIC en Ouganda recouvre deux services, pas un seul explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

ICANN
L’intégration de noms alternatifs d’ICANN exige un arrêt vérifiable
Prévoir l’arrêt d’un service ne prouve pas que toutes ses traces de contrôle disparaîtront au bon moment. Le rapport initial de l’ICANN sur l’intégration d’un gTLD avec d’autres systèmes de nommage recommande un plan d’arrêt obligatoire. Il faut lui ajouter une preuve d’exécution…

Récits
AFRINIC : le DNS du ccTLD ne fixe pas la limite de l’IPv6
Le contrôle des serveurs du registre apporte une information utile. Il ne suffit pourtant pas à déclarer tous les sites situés sous ce domaine inaccessibles en IPv6: le résolveur récursif peut emprunter une autre voie.
IETF
DNS ANY doit disparaître usage par usage, pas seulement par code de requête
Supprimer une réponse DNS ambiguë est une décision de serveur. Remplacer les raisons pour lesquelles des logiciels la demandaient est un travail de gouvernance. Entre les deux, il faut des usages identifiés, des solutions explicites et des exceptions dont quelqu’un répond.
IETF
Un basculement de serveur ULD doit prouver que les services locaux ont survécu
Lorsqu’un réseau local change de serveur de découverte, tout peut sembler normal: le nouveau routeur répond, les clients l’ont préféré et l’accès à Internet n’a jamais été interrompu. Pourtant, la caméra de la salle, une imprimante ou un automate peuvent avoir disparu du…

IETF
La zone répond encore. La clé, elle, ne reviendra pas
Après la perte d’une clé privée DNSSEC, des réponses « Secure » peuvent continuer à donner une impression de normalité. Elles ne signalent pourtant qu’un état ancien encore vérifiable: un délai compté pendant lequel l’opérateur doit reconstruire la fonction de signature et…

IETF
DANCE 14 ramène quatre résultats TLSA à une décision serveur binaire
Un serveur peut fermer la connexion parce que le nom du client n’existe pas, parce que ce nom existe sans TLSA, parce que la chaîne DNS n’est pas authentifiée ou parce que la validation échoue. La révision 14 du projet DANCE distingue enfin ces quatre observations, puis les…
IETF
EDE 33 peut signaler une NTA sans prouver qu’elle a changé la réponse
Le code 33 est déjà visible dans le registre IANA alors que le groupe DNSOP n’a pas encore clos son appel à l’adoption. Cette coexistence n’est pas contradictoire: le numéro coordonne les implémentations, la procédure décide qui portera le document. Mais le futur signal a…

Récits
Chez RIPE NCC, quatre glues IPv6 obsolètes ne sont plus que trois — car la racine ne se répare pas par lot
Le cas de `.ps` s’est résorbé tandis que ceux de `.ne`, `.sd` et `.tj` restent visibles. Cette différence n’est pas un détail de calendrier: elle montre que chaque délégation suit sa propre chaîne d’autorisation, même lorsque les quatre adresses proviennent du même renumérotage.

Histoire d'Internet
Gihan Dias, quand l’Internet sri-lankais a appris deux écritures
Un pays peut être relié au réseau mondial tout en restant mal nommé par celui-ci. Le parcours de Gihan Dias montre comment le Sri Lanka a dû prolonger la construction de ses liaisons par un autre chantier: faire une place au cingalais et au tamoul dans la racine du DNS.
Récits
LACNIC signe 150 fichiers DNS inverses, sans manifeste de lot
Le répertoire public de LACNIC protège chaque fichier séparément. Il ne publie toutefois aucun reçu signé indiquant au miroir qui télécharge l’ensemble où commence et où finit une génération complète.