
Résumé
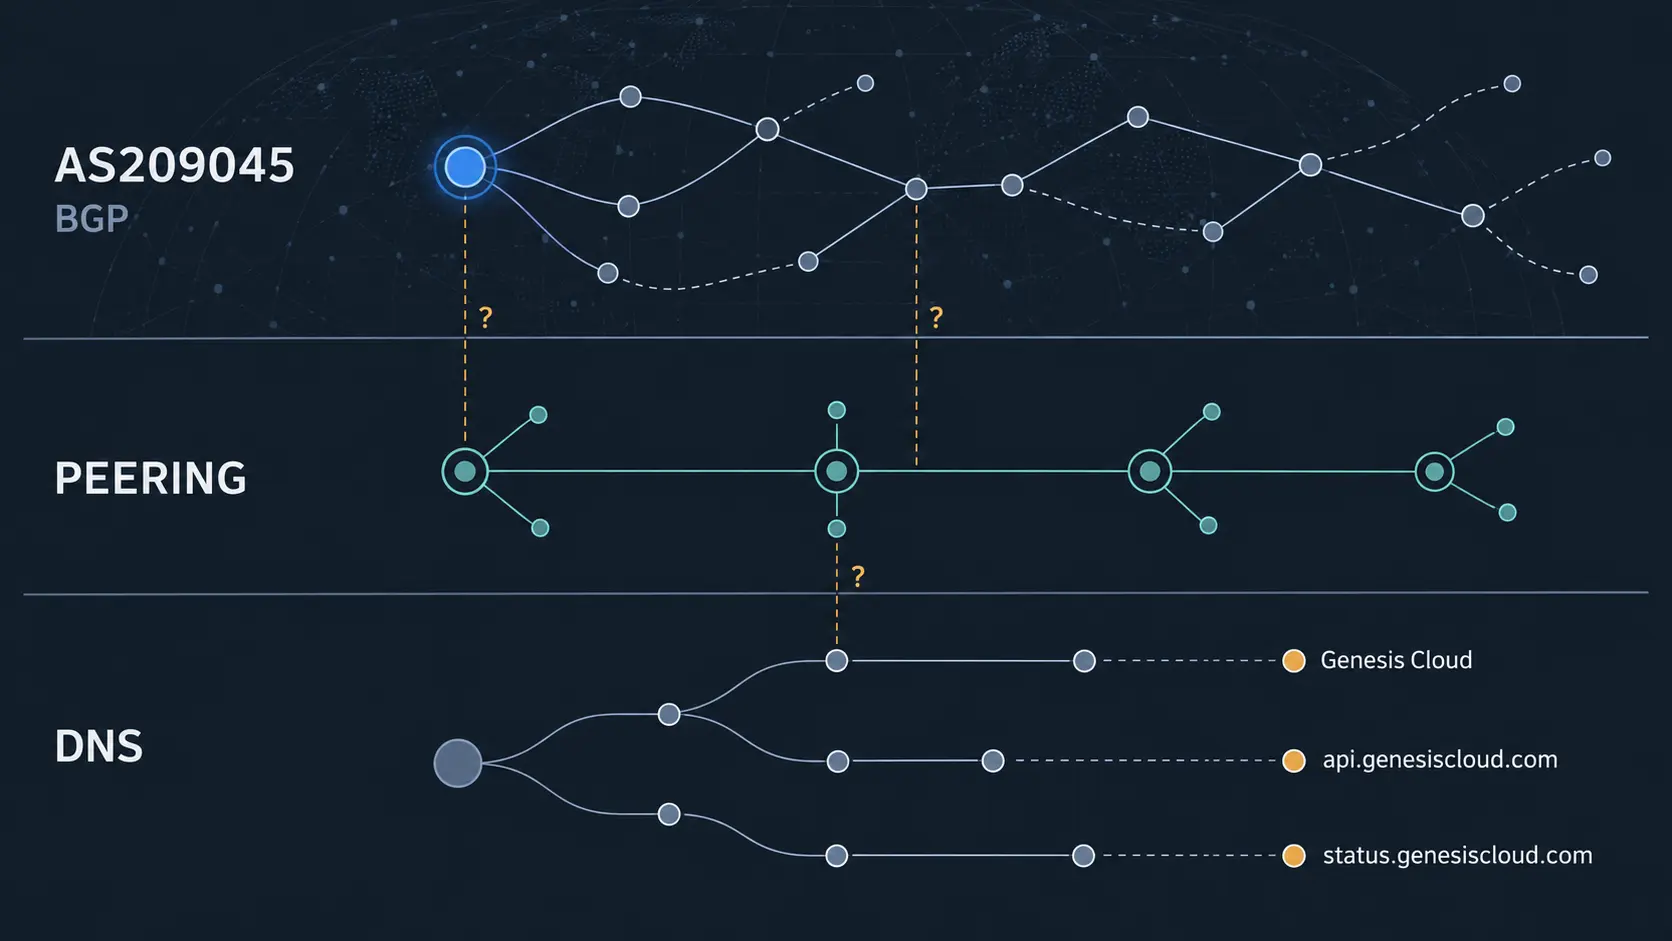
- Les sources publiques identifient des éléments distincts : l’AS209045, ses objets de registre, ses annonces observées, ses relations de peering, la délégation DNS de genesiscloud.com et des endpoints associés.
- La conséquence opérationnelle reste conditionnelle : seule une corrélation indépendante entre routes, DNS, hébergement des endpoints et comportement de l’API permettrait d’établir un risque de continuité client.
La différence essentielle est entre identité déclarée et chaîne observée
Le dossier public de Genesis Cloud présente plusieurs couches qui peuvent sembler constituer une architecture unique. L’AS209045 apparaît dans les bases de registre et les outils de visibilité BGP. Des données de peering décrivent des relations ou des points d’interconnexion. Le domaine genesiscloud.com possède une délégation DNS observable, tandis que des sous-domaines tels que api.genesiscloud.com et status.genesiscloud.com peuvent être résolus séparément. La documentation de l’entreprise et son fournisseur Terraform ajoutent une couche applicative et commerciale.
Le point économique n’est pas de savoir si chacune de ces traces existe. Il est de déterminer si elles s’enchaînent effectivement. Un registre peut attribuer un numéro d’AS sans prouver qu’il est aujourd’hui utilisé pour chaque service. Une entrée de peering peut documenter une relation sans prouver qu’elle porte le trafic de l’API. Une réponse DNS peut révéler une adresse ou un fournisseur sans identifier le compte qui contrôle la zone. Et la visibilité d’un préfixe par un collecteur BGP ne vaut pas preuve d’accessibilité mondiale.
Les objets d’autorité et les données de vue d’ensemble de l’AS209045 constituent donc un point de départ, non une preuve de contrôle opérationnel : registre RDAP de l’AS209045, objet aut-num RIPE et vue d’ensemble de l’AS.
Ce que le routage peut établir — et ce qu’il ne peut pas établir
La première condition de la thèse est l’existence d’annonces effectivement visibles. Les préfixes annoncés, l’historique de routage et les voisins observés peuvent montrer qu’un AS a été vu comme origine ou comme participant à certains chemins. Les résultats doivent cependant être lus avec leur périmètre : un collecteur ne voit qu’une partie de l’Internet et les périodes d’observation ne sont pas nécessairement synchronisées.
Il faut donc distinguer trois propositions. Premièrement, un objet de registre peut déclarer qu’un AS est autorisé à utiliser une ressource. Deuxièmement, un système de mesure peut observer une annonce depuis certains points. Troisièmement, des utilisateurs peuvent atteindre un service précis, à un moment donné, par cette infrastructure. Ces propositions sont liées, mais aucune ne remplace les deux autres.
L’examen des préfixes annoncés, de l’historique de routage et des voisins de l’AS devrait être complété par les routes enregistrées dans le registre RIPE, les données BGP de bgp.tools, les données RIS et les archives RouteViews. La concordance de ces sources indépendantes renforcerait la confiance dans une annonce ; leur divergence serait elle-même un résultat important.
Même une concordance ne suffirait pas à démontrer que l’AS209045 transporte le trafic de tous les services Genesis Cloud. Le chemin peut varier selon le préfixe, le fournisseur amont, la région, la politique de routage et le moment. La portée commerciale dépend alors de la distribution des routes et de la redondance réelle, pas seulement de la présence d’un numéro d’AS dans un annuaire.
Le peering décrit une possibilité d’interconnexion, pas une garantie de service
Les bases de données de peering peuvent relier un réseau à des installations, des échanges ou des participants. Elles sont utiles pour reconstruire la structure déclarée d’une interconnexion et pour comparer les opérateurs annoncés avec les chemins observés. Elles ne constituent pas, à elles seules, un journal de trafic ni un contrat de transit.
Les données réseau de PeeringDB et les données d’interconnexion peuvent ainsi répondre à une question limitée : quelles relations sont publiquement déclarées ou référencées pour l’AS209045 ? Elles ne répondent pas automatiquement à la question décisive : quelle relation achemine effectivement une requête client vers une API donnée ?
Le mécanisme de risque est néanmoins concret. Si un service dépend d’un petit nombre de chemins, d’un seul fournisseur ou d’une localisation particulière, une modification de politique, une panne de transport ou un filtrage de préfixe peut transformer une identité réseau apparemment distribuée en dépendance concentrée. Pour le démontrer, il faudrait relier chaque endpoint important à des observations de routage et tester plusieurs points d’accès, sur plusieurs périodes.
Le DNS ajoute une couche de contrôle différente
Le DNS peut orienter les clients vers des endpoints sans que la zone soit hébergée dans la même infrastructure que le réseau qui annonce les routes. La délégation de genesiscloud.com, son SOA et ses réponses A doivent donc être traités comme des indices de configuration, non comme une preuve de contrôle bénéficiaire ou de continuité.
Les sources publiques permettent d’examiner la délégation NS, le SOA et la résolution A du domaine. Les sous-domaines doivent ensuite être séparés : api.genesiscloud.com en IPv4, api.genesiscloud.com en IPv6 et status.genesiscloud.com peuvent pointer vers des opérateurs, des réseaux ou des systèmes différents.
Cette séparation est précisément ce qui empêche une conclusion trop rapide. Une zone DNS peut rester disponible alors qu’un endpoint applicatif est défaillant. Un endpoint peut répondre depuis une infrastructure tierce alors que le site principal est indisponible. À l’inverse, un changement DNS peut modifier l’exposition du service sans changement visible de l’AS principal. Le risque client apparaît lorsque ces couches deviennent corrélées : changement de délégation, déplacement d’adresses, modification de routes et dégradation de l’API dans une même fenêtre temporelle.
Les historiques DNS publics de genesiscloud.com et de api.genesiscloud.com peuvent aider à rechercher cette corrélation. Ils ne permettent pas d’identifier les identifiants d’accès ni le bénéficiaire effectif du compte DNS.
L’application est la condition finale de la continuité client
Une architecture réseau ne devient une dépendance commerciale que lorsqu’elle soutient un service que les clients doivent atteindre. La documentation développeur, l’endpoint public de l’API Compute et le fournisseur Terraform publié sur GitHub décrivent les interfaces et les modes d’intégration visibles publiquement. Ils ne prouvent ni la disponibilité permanente, ni la localisation de chaque composant, ni le chemin réseau emprunté par chaque requête.
Les données de synthèse de statut et d’incidents publiés offrent un autre point de comparaison. Une corrélation robuste exigerait des horodatages comparables, des réponses HTTP ou API capturées, des observations DNS et des mesures de routage indépendantes. Sans ces réponses et ces corps HTTP capturés par le dossier de recherche, les valeurs actuelles demeurent des candidats à vérifier, pas des résultats établis.
Le même principe vaut pour les certificats : les résultats de crt.sh peuvent révéler des noms associés à un domaine, mais pas prouver la maîtrise opérationnelle de l’infrastructure correspondante. La présence d’un nom dans un certificat ne démontre pas que le trafic, le DNS et l’application relèvent d’un même contrôle.
Le test falsifiable : observer la chaîne, pas seulement ses pièces
La thèse pourrait être renforcée par cinq observations convergentes. Les préfixes pertinents devraient être visibles par plusieurs collecteurs indépendants. Les voisins observés devraient correspondre, au moins en partie, aux relations déclarées. Les endpoints principaux devraient être cartographiés vers leur infrastructure d’origine, en IPv4 comme en IPv6. Les changements de routes ou de DNS devraient pouvoir être comparés aux réponses de l’API et aux incidents publiés. Enfin, les validations RPKI devraient être vérifiées pour savoir si un préfixe pertinent pourrait être filtré sélectivement.
L’absence de l’une de ces observations ne prouve pas l’absence de contrôle. Elle limite simplement ce que l’on peut affirmer. De même, une route valide ne prouve pas la santé de l’application, et une réponse HTTP ne prouve pas que le chemin restera disponible pour tous les clients.
La conséquence pour les clients et les investisseurs est donc bornée. Le risque le plus sérieux n’est pas qu’un registre ou une base de peering soit inexacte ; c’est qu’une chaîne de dépendances paraisse redondante alors que ses points de contrôle convergent vers peu d’opérateurs, de comptes ou de chemins. La prochaine condition observable est une corrélation indépendante et répétée entre origine des routes, résolution DNS, hébergement des endpoints et comportement du service.
Pour suivre le point de départ documentaire, voir la fiche de répertoire Genesis Cloud. Les sources de recherche comprennent également les données RDAP du domaine et les éléments publics de l’API de statut. La conclusion reste volontairement limitée : les couches sont documentées séparément, mais leur chaîne de contrôle opérationnel et leur portée mondiale ne sont pas établies par les seules données publiques disponibles ici.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance