
Horizon temporel
Court terme
Dans la facette Horizon temporel, les analyses à horizon temporel Court terme sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
L’expiration d’une clé d’idempotence n’autorise pas à répéter l’effet
Le serveur peut oublier une tentative alors que ses conséquences durent encore. Cette échéance clôt une garantie de reconnaissance; elle ne crée pas, à elle seule, une nouvelle décision du client. Les reprises tardives ont besoin d’un état vérifiable ou d’une intention…
IETF
DNS ANY doit disparaître usage par usage, pas seulement par code de requête
Supprimer une réponse DNS ambiguë est une décision de serveur. Remplacer les raisons pour lesquelles des logiciels la demandaient est un travail de gouvernance. Entre les deux, il faut des usages identifiés, des solutions explicites et des exceptions dont quelqu’un répond.
IETF
Les évolutions de protocole doivent tracer les preuves qu’elles retirent
Un protocole peut gagner en confidentialité, en efficacité et en interopérabilité tout en rendant impossible une détection ou une question forensique jusque-là banale. Ce choix ne devient gouvernable que si la preuve disparue, son éventuel remplacement et l’autorité qui accepte…

IETF
Le drapeau C de STAMP ne nomme pas la limite qui a modifié le test
Dans STAMP, une réponse unique peut être la trace correcte d’une protection locale et l’échec du scénario de mesure demandé. Pour savoir laquelle de ces deux vérités compte, il faut conserver la règle qui a agi, pas seulement le bit retourné.

IETF
Le préfixe de registre RPSL s’arrête après un saut, pas la politique
Un objet RPSL peut désormais désigner le registre où chercher l’ensemble suivant. Mais lorsque la politique se déploie récursivement, cette précision ne suit pas automatiquement le chemin jusqu’au dernier préfixe.

IETF
Le port 8738 ne peut pas nommer l’application multicast qu’il laisse entrer
Dans une demande de changement, une ligne paraît rassurante: « autoriser UDP/8738 ». Elle est courte, testable et facile à approuver. Pourtant, dans le modèle proposé pour le Multicast Application Port, cette ligne ne désigne aucune application précise. Elle ouvre un point de…

IETF
STAMP sur MPLS repose sur deux configurations locales, sans accord sur le fil
Dans une salle d’exploitation, une mesure revient avec le bon identifiant et des horodatages exploitables. Tout paraît cohérent. Pourtant, rien dans cette réponse ne reconstitue le contrat technique complet qui relie la configuration de l’émetteur à celle du réflecteur. Le projet…
IETF
La racine anycast a survécu, pas l’état multicast
L’adresse partagée répond de nouveau. La route RPF s’est recalée et les sondes de disponibilité sont au vert. Pourtant, certains sites récepteurs n’obtiennent toujours rien. Le nouvel ITR physique a repris l’adresse anycast, mais pas nécessairement la mémoire des flux `(S-EID,G)`…

IETF
Un défi de remédiation OAuth propose une autorité, pas une simple relance
Le bouton affiche « réessayer », mais l’opération qui suit n’est plus tout à fait la même. Après le refus d’une API, le serveur de ressources peut désormais décrire l’autorisation structurée qu’il estime nécessaire. Le client transmet cette proposition à un serveur…
IETF
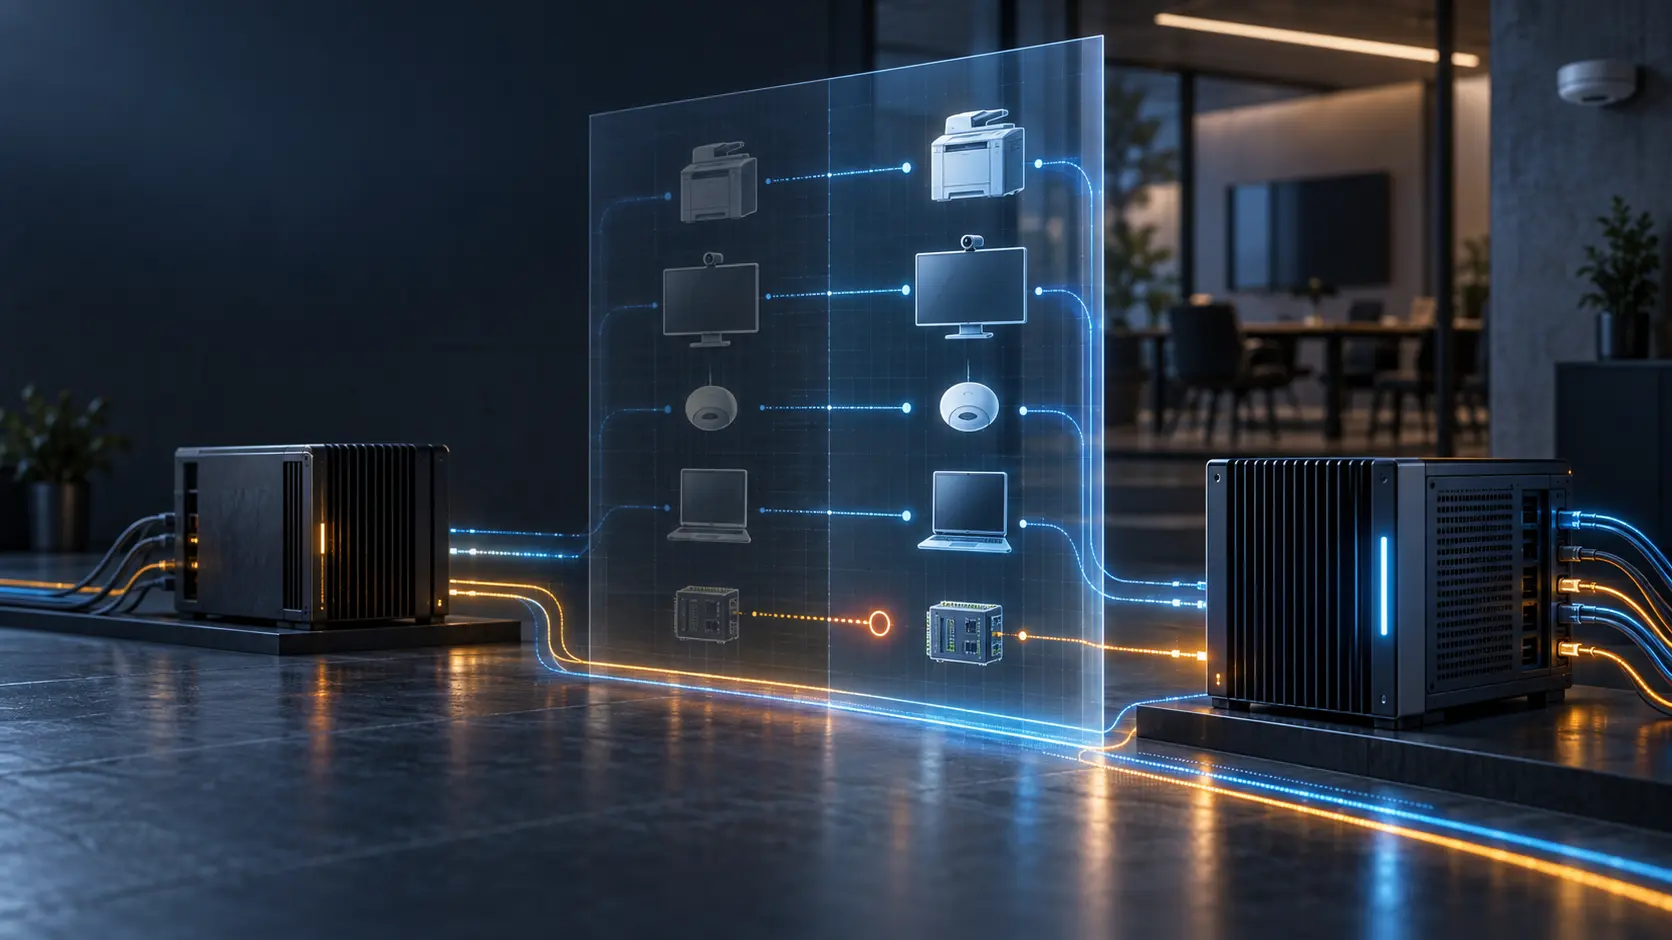
Un basculement de serveur ULD doit prouver que les services locaux ont survécu
Lorsqu’un réseau local change de serveur de découverte, tout peut sembler normal: le nouveau routeur répond, les clients l’ont préféré et l’accès à Internet n’a jamais été interrompu. Pourtant, la caméra de la salle, une imprimante ou un automate peuvent avoir disparu du…

IETF
Le QUIC interplanétaire déplace le contrôle de congestion vers le contrôle de mission
Sur l’Internet terrestre, l’émetteur apprend du réseau: les accusés de réception, la latence et les pertes lui indiquent quand ralentir. Entre la Terre et Mars, cette leçon arrive parfois après la fermeture du créneau radio. Le profil QUIC étudié par l’IETF propose alors de…

IETF
Le débit annoncé par DHCP n’est pas un résultat de test
Un projet de l’IETF propose d’inscrire les débits montant et descendant dans les réponses DHCP. Cette indication peut être utile pour régler une file d’attente ou renseigner l’interface d’un routeur, mais elle demeure une consigne issue d’une politique d’accès. Sans trace de son…

IETF
Trouver un fichier via NFS ne rend pas son nom portable
Le jour d’une migration, un nom de fichier cesse d’être une simple étiquette. Il devient une question posée à deux systèmes différents: « ces octets désignent-ils la même entrée ? » Le serveur de départ peut répondre oui, celui d’arrivée non, sans que l’un ou l’autre soit…

IETF
Une fiche de câble ne prouve pas que le câble est encore là
Sur l’écran du technicien, tout se tient: un câble optique, deux extrémités, un nombre de fibres, un emplacement et une succession ordonnée de tronçons. Sur le terrain, l’armoire porte encore l’étiquette d’un chantier ancien et une réparation d’urgence a déplacé une partie du…
IETF
Un registre exact ne peut corriger un module ASN.1 erroné
La panne tient dans une suite de nombres. Deux équipes mettent en œuvre la même RFC, mais l’une reprend l’identifiant d’objet imprimé dans le texte et l’autre consulte le registre de l’IANA. Chacune peut montrer une source officielle. Leurs logiciels, pourtant, ne se comprennent…

IETF
Un datagramme de rappel ne vaut pas autorité de l’équipement
Un routeur administré derrière un pare-feu ou un traducteur d’adresses doit parfois signaler sa présence avant que la plate-forme d’exploitation puisse le joindre. Le dernier projet du groupe NETCONF transpose Call Home à QUIC: l’équipement envoie un datagramme UDP vide, puis le…

IETF
Un horodatage en chemin rapide n’est pas une mesure authentifiée
Un horodatage peut être récent, précis et techniquement bien placé sans attester celui qui l’a produit. Les projets SPRING consacrés à STAMP sur SRv6 et SR-MPLS proposent justement de faire écrire l’heure de réception dans le chemin rapide, afin de multiplier les sessions et de…

IETF
Un indicateur FRR non activé ne dit pas quelle politique locale a prévalu
Dans un réseau RSVP-TE, l’ingress peut formuler une exigence très précise pour le chemin de secours et recevoir, en retour, un silence d’un seul bit. Ce silence n’établit ni l’absence de protection ni la cause de l’écart. Il signale surtout que la décision a changé de niveau: la…

IETF
Un contact RDAP vérifié exige un périmètre de diffusion, pas un badge universel
Le mot « vérifié » inspire une réponse binaire: oui ou non, vert ou rouge, fiable ou douteux. Or une donnée d’enregistrement n’est jamais vérifiée dans l’absolu. Un attribut précis a été contrôlé, à une date donnée, par un acteur donné et selon une méthode donnée. Il reste encore…

IETF
Une mise à jour BGP authentifiée n’est pas un registre d’admission de tunnel SD-WAN
Dans un réseau automatisé, le vert se propage plus vite que la preuve. Une session BGP protégée reçoit une annonce valide, le réflecteur la diffuse, puis l’interface résume toute la chaîne par un état rassurant. Pourtant, entre l’identité du pair, son droit à annoncer…