
Horizon temporel
Court terme
Dans la facette Horizon temporel, les analyses à horizon temporel Court terme sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
RFC 9019 : un manifeste de micrologiciel signé ne vaut pas autorisation d’installation
Dans une installation critique, l’image provient bien de son auteur et le manifeste est intact. Pourtant, l’équipement attend encore l’accord de l’opérateur. Ce délai n’est pas une défiance envers la cryptographie: il reconnaît que l’auteur du code et le responsable de son…
IETF
RFC 9608 : aucune voie de révocation ne signifie pas confiance permanente
Un certificat ne vit que six heures. L'émettre prend quelques secondes, mais constater un vol de clé, qualifier l'incident et diffuser un état de révocation en prendrait dix. Dans ce cas, supprimer la recherche de révocation peut être rationnel. La question décisive n'est…

IETF
RFC 9810 : le certificat a été accordé, mais pas comme demandé
Un équipement demande un certificat pour un usage et une durée déterminés. La réponse est authentique, le certificat est bien signé, mais sa durée a été réduite et ses usages ont changé. Dans CMP, ce résultat peut être positif sans être identique à la demande: `grantedWithMods`…
IETF
RFC 9775 : la règle est commune, mais l’autorité change selon le forum
Un atelier de l’IRTF est accueilli au sein d’une grande conférence. Les mêmes badges ouvrent les mêmes portes, mais la politique de l’hôte n’accorde pas nécessairement les mêmes pouvoirs ni les mêmes recours. Avec la RFC 9775, annoncer la règle applicable n’est pas une formalité…

IETF
RFC 9797 : une adresse MAC aléatoire réduit la traçabilité sans devenir une identité d’appareil
Le paradoxe apparaît lorsqu’une mesure de confidentialité fonctionne: l’adresse MAC change, le rapprochement automatique se brise, puis le réseau affirme que l’appareil n’existe plus. RFC 9797 montre que cet échec opérationnel ne prouve pas que l’aléa est fautif. Il révèle…

IETF
RFC 9818 : un préfixe délégué n’est utilisable que si le bail, la route et le filtre concordent
Une box peut recevoir un bloc IPv6 généreux et laisser pourtant le routeur situé derrière elle sans préfixe exploitable. RFC 9818 décrit cet écart sans confondre allocation et service: le bail donné sur le LAN doit rester lié à un prochain saut, à une route, au filtrage et au…

IETF
RFC 9862 : le drapeau de rejet est porté par un chemin candidat, mais ses effets engagent toute la politique SR
Dans la RFC 9862, l'instruction Drop-Upon-Invalid voyage avec un chemin candidat, alors que la décision qui en résulte appartient à l'ensemble de la politique Segment Routing. Confondre l'endroit où le bit est codé avec l'étendue de son pouvoir produit un journal exact au niveau…

IETF
RFC 9867 : une association de sécurité créée ne prouve pas que la PPK a été incorporée
Un échange IKEv2 peut aboutir et produire une nouvelle association de sécurité sans que la clé prépartagée censée la renforcer ait participé au calcul. La RFC 9867 autorise ce résultat lorsque la politique rend la PPK facultative. Un tableau de bord limité au mot « créée »…

IETF
RFC 9707 : être connecté ne signifie pas avoir accès — et un rapport d’atelier n’est pas un mandat
Une barre de réseau pleine peut coexister avec un formulaire qui refuse votre écriture, une page publique trop coûteuse à charger ou un tunnel qui laisse fuir le trafic qu’il devait protéger. RFC 9707 oblige à regarder l’accès après la connexion. Mais le document exige aussi de…
IETF
RFC 9812 : un contrôle plus strict n’alloue aucun espace IPv6
L’essentiel de l’espace IPv6 demeure « Reserved by IETF ». RFC 9812 remplace, pour une future mobilisation majeure de cette réserve, `IESG Approval` par `IETF Review`. La provenance d’une décision future devient plus exigeante et plus publique. Aucun préfixe ne change pourtant…
IETF
RFC 9998 : l’échec d’un contrôle d’âge ne vaut pas consentement à un contrôle plus intrusif
Un contrôle d’âge ressemble à une question binaire jusqu’au moment où la première méthode ne sait pas répondre. L’utilisateur peut alors voir apparaître une demande de document, d’image faciale, de numéro de téléphone ou d’historique. RFC 9998 explique pourquoi aucune méthode ne…

IETF
RFC 9876 : un numéro du registre CoAP ne garantit pas l’interopérabilité
Dans un protocole contraint, un petit entier peut finir par porter une promesse institutionnelle démesurée. Un identifiant CoAP Content-Format remplace sur le fil un type de média, ses paramètres et, le cas échéant, un codage de contenu. La RFC 9876 rend l’attribution de cet…
IETF
RFC 9874 : la suppression EPP d’un client peut casser le DNS d’un autre
Une commande de suppression peut être parfaitement autorisée pour le client qui l’envoie et dangereuse pour un domaine géré par un autre. RFC 9874 décrit ce décalage entre droit de commande et portée opérationnelle. La réponse EPP ne suffit donc pas: il faut un reçu qui conserve…
IETF
Le réseau a déclaré la racine hors service. Il n’a pas prouvé un crash : RFC 9866
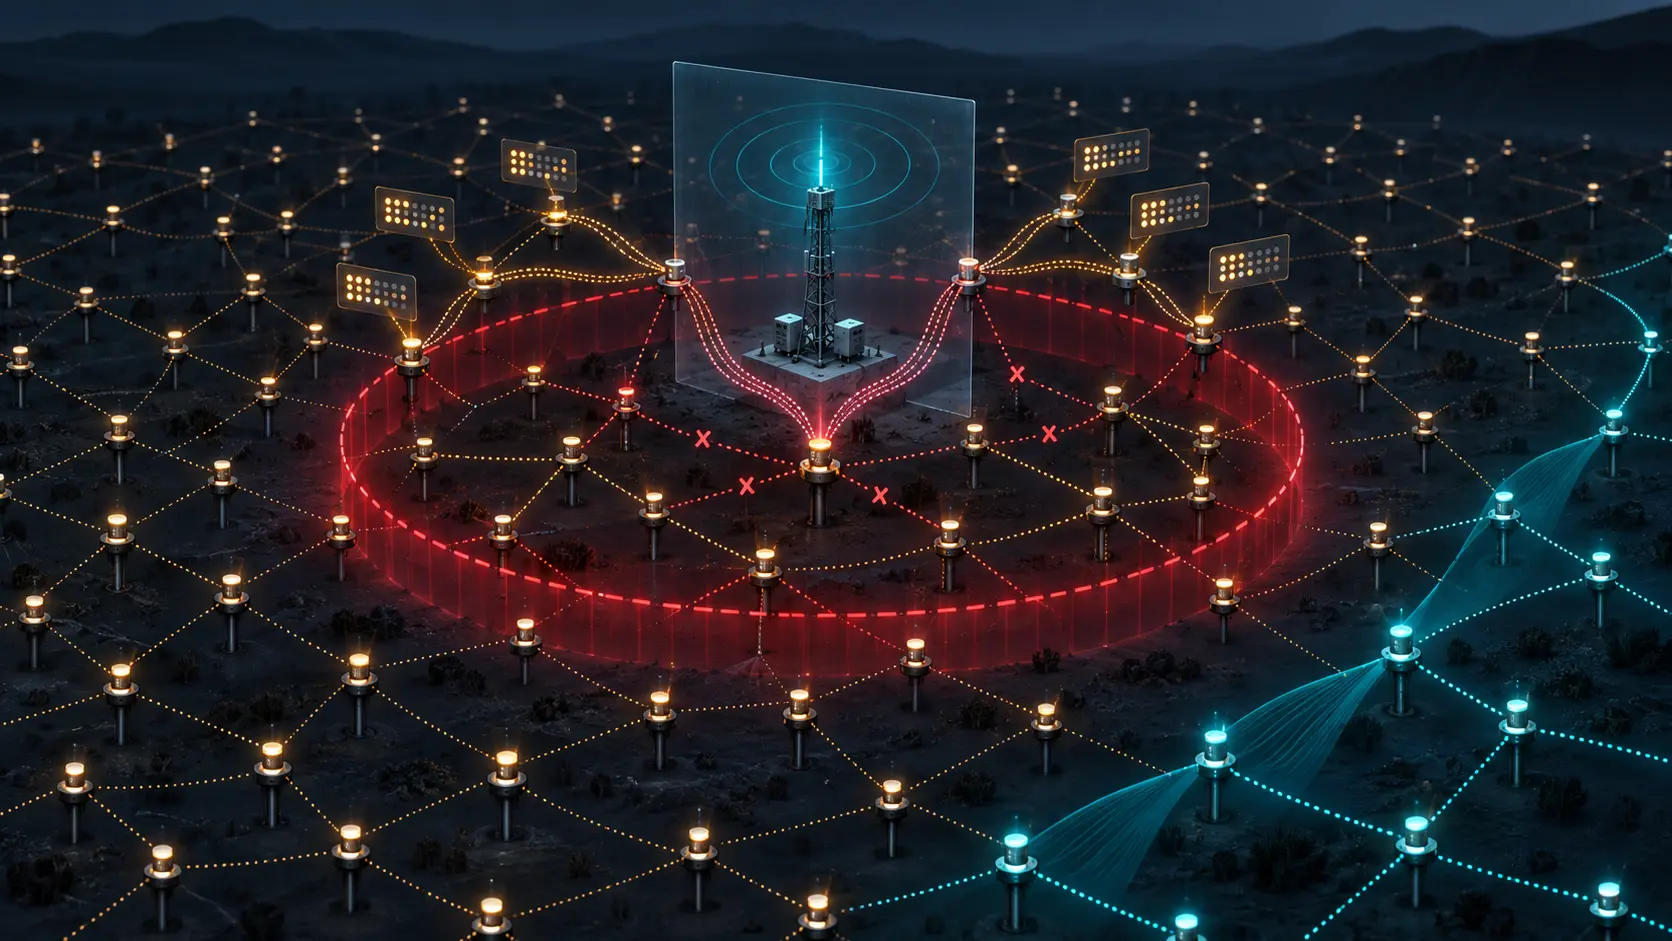
Dans un réseau RPL, une décision rapide peut être juste sans constituer un diagnostic matériel. RFC 9866 permet d’abandonner une version de DODAG devenue inutilisable; son état `GLOBALLY DOWN` ne dit pas, à lui seul, si le routeur frontière est éteint, isolé, brouillé, compromis…
IETF
Babel : une clé MAC illisible, un droit de test à décider
Imaginons un opérateur qui ne peut pas lire la valeur d’une clé MAC configurée pour Babel. Il peut néanmoins, si ses droits effectifs l’autorisent, soumettre une chaîne binaire et un MAC candidat à une action de test. L’équipement utilise la clé localement et lui répond seulement…
IETF
Une candidature acceptée à la présidence de l’IRTF ne vaut pas désignation
L’Internet Architecture Board a rendu public un seul nom pour le prochain mandat de présidence de l’IRTF: Dirk Kutscher, titulaire actuel, a accepté une nomination. Cette information décrit une candidature, pas encore une décision. Elle ne révèle ni le nombre de nominations…

ICANN
Un accord du GNSO n’est pas encore une règle
Rendu public en septembre, le compte rendu de la session stratégique de janvier du Conseil de la GNSO décrit plusieurs échéances déjà passées. Pour connaître l’état réel du travail, il faut distinguer un constat, un accord, une tâche attribuée, une cible temporelle et une règle…
ICANN
Pour autistici.org, l’état est public mais la décision ne l’est pas
Le registre `.org` expose un `serverHold` daté du 28 août 2026. Ce fait technique ne révèle ni le chemin juridique suivi, ni la personne responsable du choix, ni la raison pour laquelle l’effet global sur le domaine a précédé de plusieurs semaines la fin de la licence américaine…

IETF
EVPN peut sélectionner une source multicast, pas certifier la redondance
Deux sources peuvent émettre le service que l’exploitation considère comme identique, tandis qu’un récepteur n’en affiche qu’une copie nette. RFC 9856 organise cette sélection dans un EVPN. Il ne démontre ni l’équivalence des flux, ni la santé de la source retenue, ni une bascule…

IETF
Un test de retour DTLS n’est pas un reçu de migration
Un datagramme protégé porte le bon Connection ID mais arrive d’une nouvelle adresse source. La cryptographie retrouve le contexte de sécurité DTLS existant; elle ne décide pas encore s’il faut déplacer ce contexte, libérer les données applicatives vers la nouvelle adresse…