
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

Histoire d'Internet
La dernière ligne non compressée : quand IMAP changea le sens de tous les octets suivants
La réponse du serveur n'avait rien d'extraordinaire: une étiquette, `OK`, quelques mots, puis CRLF. Pourtant, c'était la dernière ligne lisible de cette manière. Après l'acceptation de COMPRESS, l'octet suivant ne relevait plus directement de la grammaire IMAP, mais d'un flux…
Dossier
Des canaux de confiance sans pouvoir de commandement : qui parle au nom de FIRST en pleine crise cyber ?
Lorsqu'un bulletin sensible circule sous TLP:RED, le silence du destinataire est visible; la chaîne d'autorité qui conduit à une action l'est beaucoup moins. FIRST peut définir l'accès au réseau, organiser sa parole et stabiliser le vocabulaire du partage. Il ne peut pas ordonner…

Histoire d'Internet
La salutation qu’il fallut répéter : STARTTLS et la remise à zéro de la confiance SMTP
La première présentation du client avait circulé en clair, tout comme la liste des capacités du serveur. Ajouter TLS au milieu de la même connexion ne pouvait pas rendre ces paroles antérieures fiables après coup. SMTP choisit donc une règle plus nette: une fois le tunnel établi…
Dossier
IGF Leadership Panel : de l’influence sans pouvoir de décision
Le pouvoir du Panel de direction de l’IGF se situe avant la décision: choisir les messages à porter, atteindre des responsables de haut niveau, chercher des financements et renvoyer leurs priorités vers le Forum. Les textes examinés ne lui donnent ni le programme annuel, ni le…
ICANN
Dans l’atelier des avis sur la racine : qui contrôle la chaîne du RSSAC Caucus ?
Un avis du RSSAC porte le nom du comité qui l’approuve, mais une grande partie du travail est effectuée par un cercle d’experts beaucoup plus large. Les règles actuelles organisent ce partage sans le confondre: le Caucus propose, enquête et rédige; les représentants des…
ICANN
Les experts en sécurité nommés par le Board : la frontière du pouvoir du SSAC
Le règlement du SSAC ne promet pas l'absence de conflits d'intérêts. Il dit presque l'inverse: dans un comité d'experts, la responsabilité première consiste à déclarer les intérêts, non à éliminer tous les conflits ni à exclure les personnes concernées. Toute la légitimité du…
Dossier
Une base gouvernée par ceux qui s'y inscrivent : qui vote chez PeeringDB ?
Le scrutin de 2026 donne un numérateur précis: 137 votants. Son dénominateur reste invisible. Pour comprendre l'autorité chez PeeringDB, il faut donc suivre une chaîne plus longue — l'accès au statut de membre, le regroupement des sociétés affiliées, l'élection du conseil, puis…
Histoire d'Internet
L’identifiant qui ne pouvait pas signer le message : comment SMTP AUTH borna l’identité de soumission
Un identifiant ouvrait la porte du serveur de soumission; il n’apposait aucune signature sur la lettre. SMTP AUTH rendit le courrier mobile praticable en conservant cette limite: le serveur savait qui avait établi la session et ce que ce compte pouvait faire, sans prétendre…

Tendances mondiales des services cloud
Quand 100 % conduit à 3,47 % : anatomie du recours cloud
Prenons le SLA Enterprise actuellement publié par Cloudflare et imposons-lui un cas volontairement simple: un mois de 30 jours, soit 43 200 minutes de disponibilité planifiée; une panne de 60 minutes; un *Affected Customer Ratio* de 100 %; aucune déduction pour interruption…

Histoire d'Internet
L’adresse qu’aucun relais ne pouvait rétrograder : comment SMTPUTF8 lia le nom à son chemin
Un nom d’affichage accentué pouvait traverser l’ancien courrier parce qu’il entourait une adresse ASCII. Un nom de boîte non ASCII était la destination elle-même. SMTPUTF8 obligea chaque relais à prouver qu’il pouvait transporter cette identité sans en inventer une autre.

Histoire d'Internet
Le récépissé qui ne pouvait promettre la livraison
Avec DSN, SMTP transforma le rebond en preuve structurée sans abolir sa limite: l’expéditeur pouvait demander un rapport, mais aucun rapport ne pouvait attester au-delà de ce que le système avait observé.
Dossier
Le tag était conforme, pas l’autorité : BGP Large Communities et l’espace de noms qui déclenche la politique
Trois nombres arrivent sur une session BGP et correspondent exactement au catalogue du fournisseur. Cette conformité donne au message une apparence officielle. Elle ne dit pourtant ni qui l’a posé, ni qui avait le droit de l’utiliser, ni si le réseau a réellement exécuté la…
Dossier
La route qui ne savait rien mais pouvait tout recevoir : BGP et le pouvoir du dernier recours
Une session BGP peut rester Established, `0.0.0.0/0` demeurer meilleure route et le matériel conserver le même next hop alors que le transit sous-jacent ne porte plus la majorité des destinations. Le défaut n’est pas une carte du monde: c’est une promesse faite à propos de tout…

Histoire d'Internet
Le huitième bit devait obtenir la permission à chaque relais : ce que 8BITMIME changea dans SMTP
Un courrier pouvait décrire correctement une lettre accentuée sans que tous les relais sachent transporter ses octets. 8BITMIME transforma ce doute en engagement local: annoncer la capacité, puis conserver chaque bit accepté.
Dossier
Le chemin était plus court parce que la preuve avait disparu : BGP ATOMIC_AGGREGATE et le droit de résumer
Le `/22` restait annoncé, son origine était valide et les sessions amont ne bougeaient pas. Un des quatre `/24` qu’il recouvrait n’existait pourtant plus dans la table utile. Au moment précis où la connaissance du réseau diminuait, sa représentation publique paraissait plus…
Télécoms nationaux dans le monde
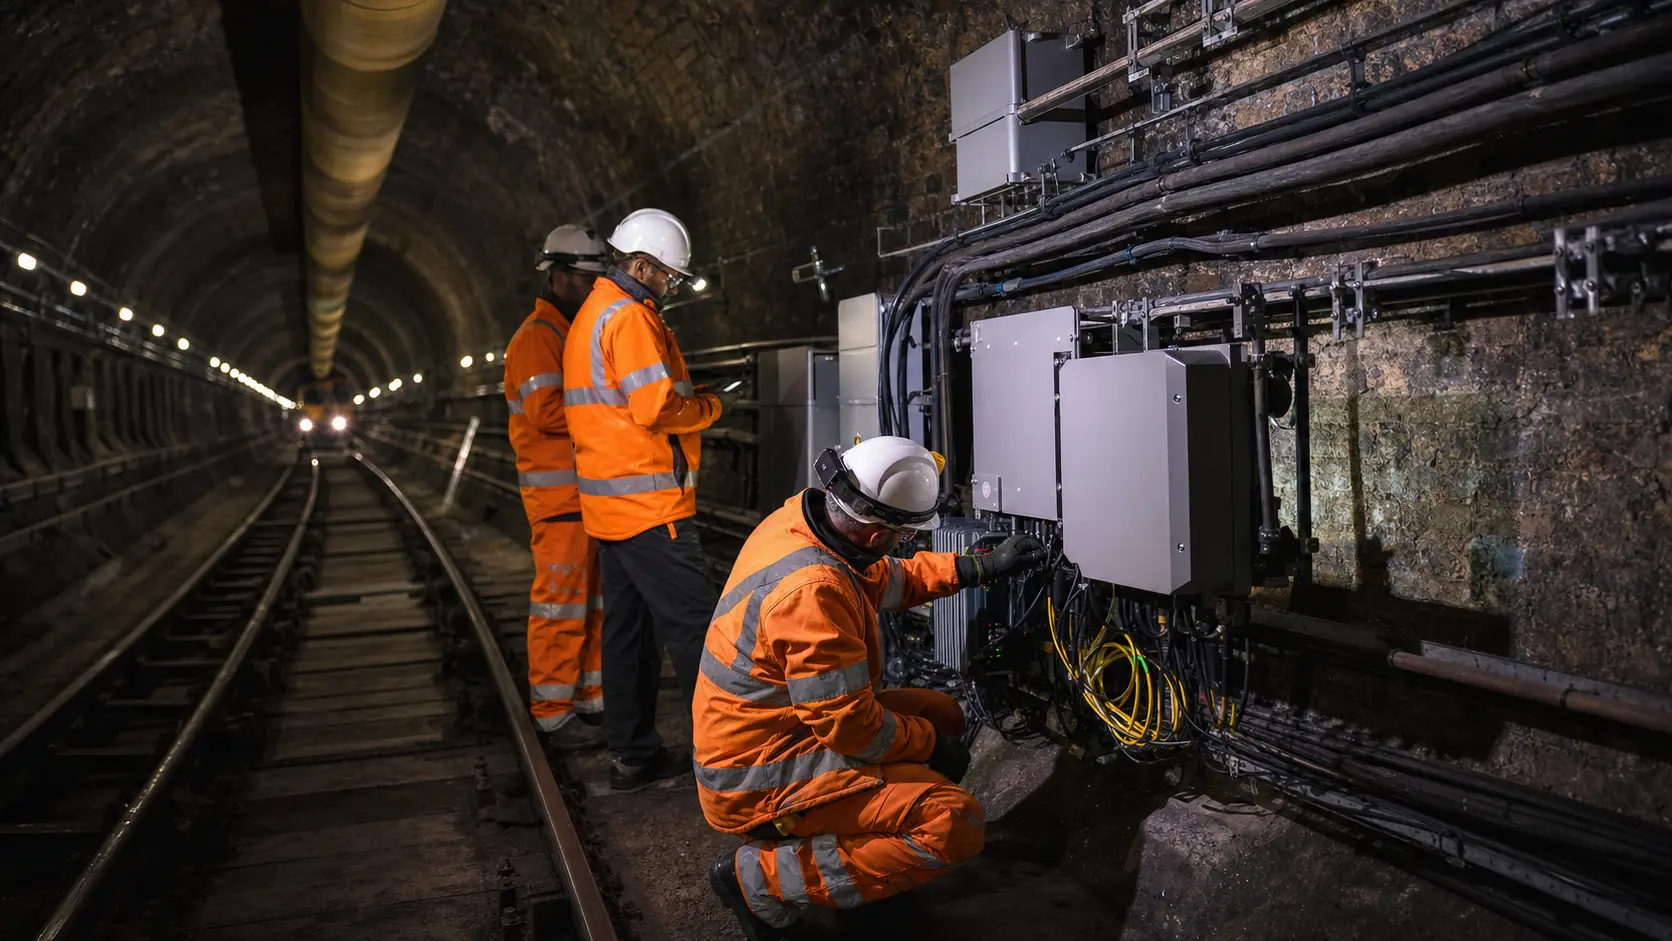
Boldyn doit rentabiliser vingt ans sous Londres
En 2025, la filiale britannique de Boldyn a levé 55 millions de livres en capital et tiré 165 millions d’un prêt intragroupe, pour 11,6 millions de chiffre d’affaires. Ce décalage n’est pas une anomalie dans un chantier d’infrastructure. Il indique simplement où regarder: non pas…

Histoire d'Internet
Les commandes parties avant leurs réponses : comment SMTP PIPELINING changea l’attente
Le SMTP des débuts imposait une pause après presque chaque commande. Sur une liaison lointaine, le silence entre deux lignes pouvait coûter davantage que leur transport. PIPELINING réduisit cette attente, au prix d’une discipline nouvelle: l’ordre devait rester le registre exact…
Dossier
TCCM à WSIS+20 : la voix des opérateurs, sans mandat général
Le dossier public permet de suivre une chaîne courte: des organisations techniques coordonnent un texte, certaines l’endossent, une personne le porte en consultation, puis les États négocient. TCCM a renforcé les trois premiers maillons. Rien ne montre qu’il ait reçu le…
Dossier
Internet ne voyait qu’un AS, l’exploitation en gérait douze : les confédérations BGP et l’autorité d’une topologie cachée
Le changement semblait invisible, donc réussi. Les transitaires continuaient à recevoir AS 64500, les sessions externes restaient établies et les collecteurs publics montraient le même chemin. Pourtant, derrière cette identité stable, un routeur venait de changer de Member-AS…

Histoire d'Internet
La méthode qui refusait le malentendu : HTTP 510
RFC 2774 empêchait qu’un serveur ignore une extension obligatoire tout en annonçant un succès. Le destin de 510 révèle le coût d’une sémantique vérifiable.