
Horizon temporel
Immediate and Ongoing
Dans la facette Horizon temporel, les analyses à horizon temporel Immediate and Ongoing sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.
Tendances mondiales des services cloud
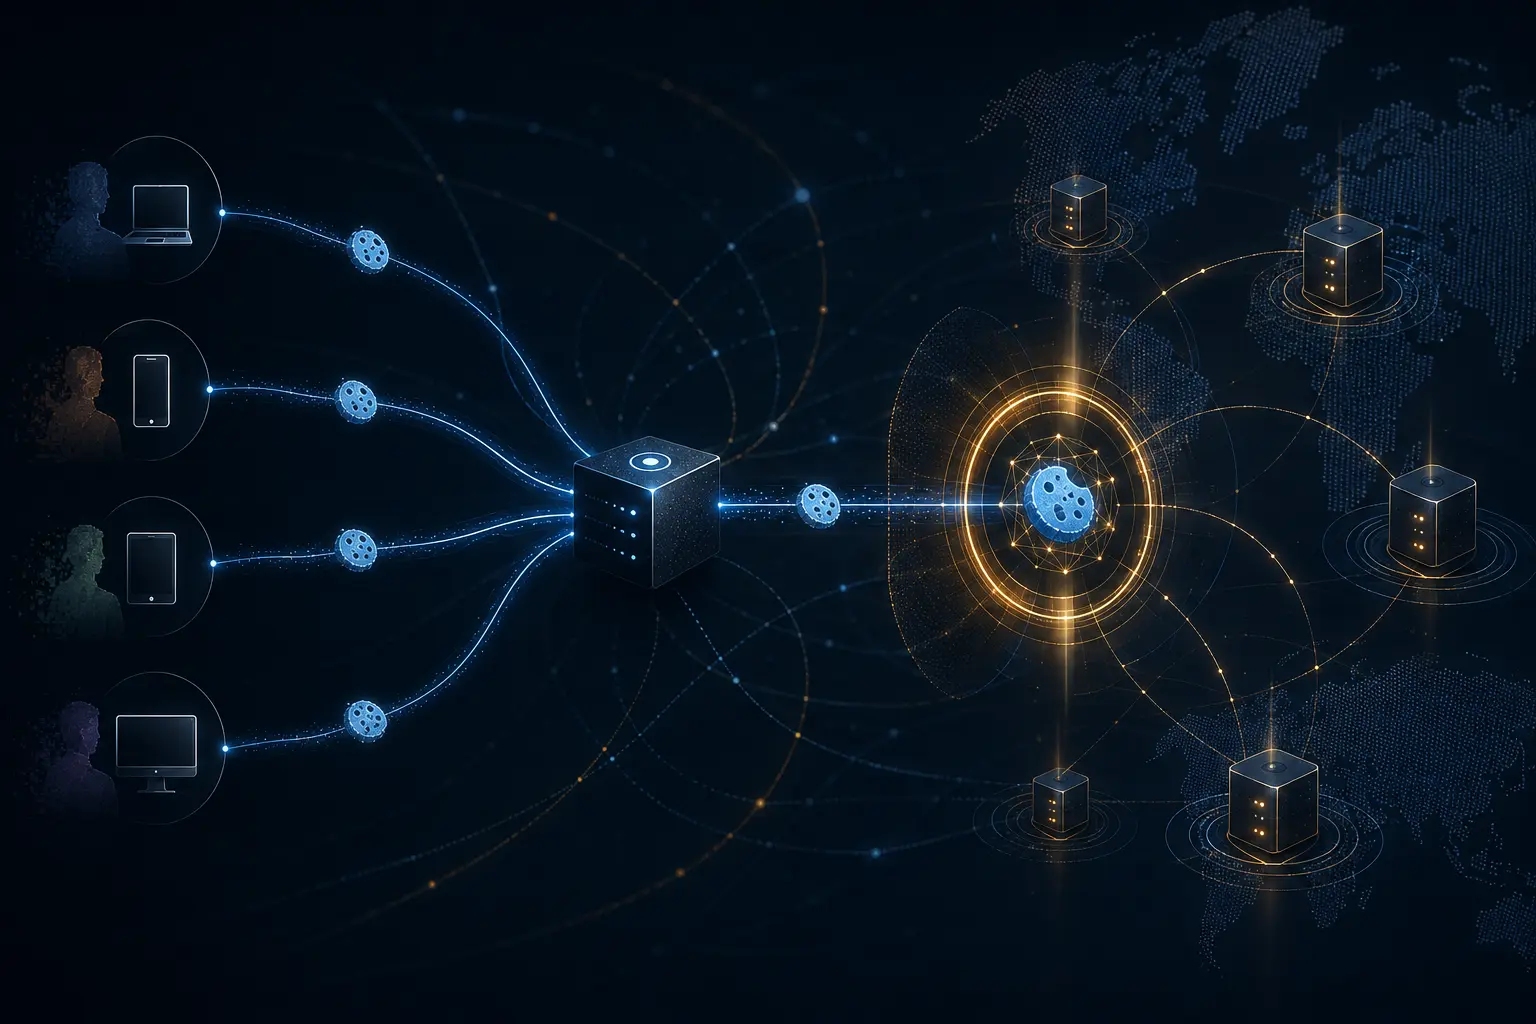
Un cookie DNS n’authentifie pas un client
Un cookie DNS aide un serveur à distinguer une requête qui restitue un état protocolaire déjà émis d’une autre qui se contente d’afficher une adresse source. Cette propriété freine plusieurs attaques hors chemin. Elle n’identifie ni la personne, ni l’abonné, ni l’appareil placé…

Tendances mondiales des services cloud
Une réponse OCSP jointe au handshake n’est pas une garantie de révocation en temps réel
Une réponse OCSP jointe au handshake évite au client d’interroger séparément un service de statut pendant la négociation TLS. Elle peut être signée, correspondre au bon certificat et rester dans sa fenêtre temporelle. Ces propriétés sont utiles, mais elles ne prouvent ni que…

Tendances mondiales des services cloud
Accepter du 0-RTT en TLS 1.3 ne décide pas si une opération résiste au rejeu
Les données précoces peuvent retrancher un aller-retour à une connexion reprise. Ce gain est réel. Mais le fait de déchiffrer et d’accepter les octets ne prouve ni que l’opération applicative peut être répétée sans dommage, ni qu’elle reste autorisée, ni qu’une décision de…

Tendances mondiales des FAI régionaux
Un identifiant de connexion QUIC ne permet pas d’établir durablement qui agit
Un identifiant peut maintenir une session QUIC joignable lorsque le chemin réseau change. Cette continuité est utile à l’exploitation, mais elle ne transforme pas l’identifiant en compte, en abonné ni en preuve durable de l’autorisation actuelle.
Tendances mondiales des services cloud
Une entrée de cache HTTP fraîche n’est pas une autorisation actuelle de l’origine
Un cache peut calculer correctement l’âge d’une réponse tout en se trompant sur l’autorité présente. La fraîcheur permet de réutiliser des octets stockés; elle ne prouve pas que l’origine veut encore les divulguer à ce demandeur.

Tendances mondiales des services cloud
Un jeton d’accès OAuth n’est pas une décision d’autorisation actuelle
Un jeton peut rester techniquement valide après la disparition du droit qui avait justifié son émission. L’enjeu est donc de savoir quelle autorité a confirmé l’accès au moment de la requête.
Tendances mondiales des services cloud
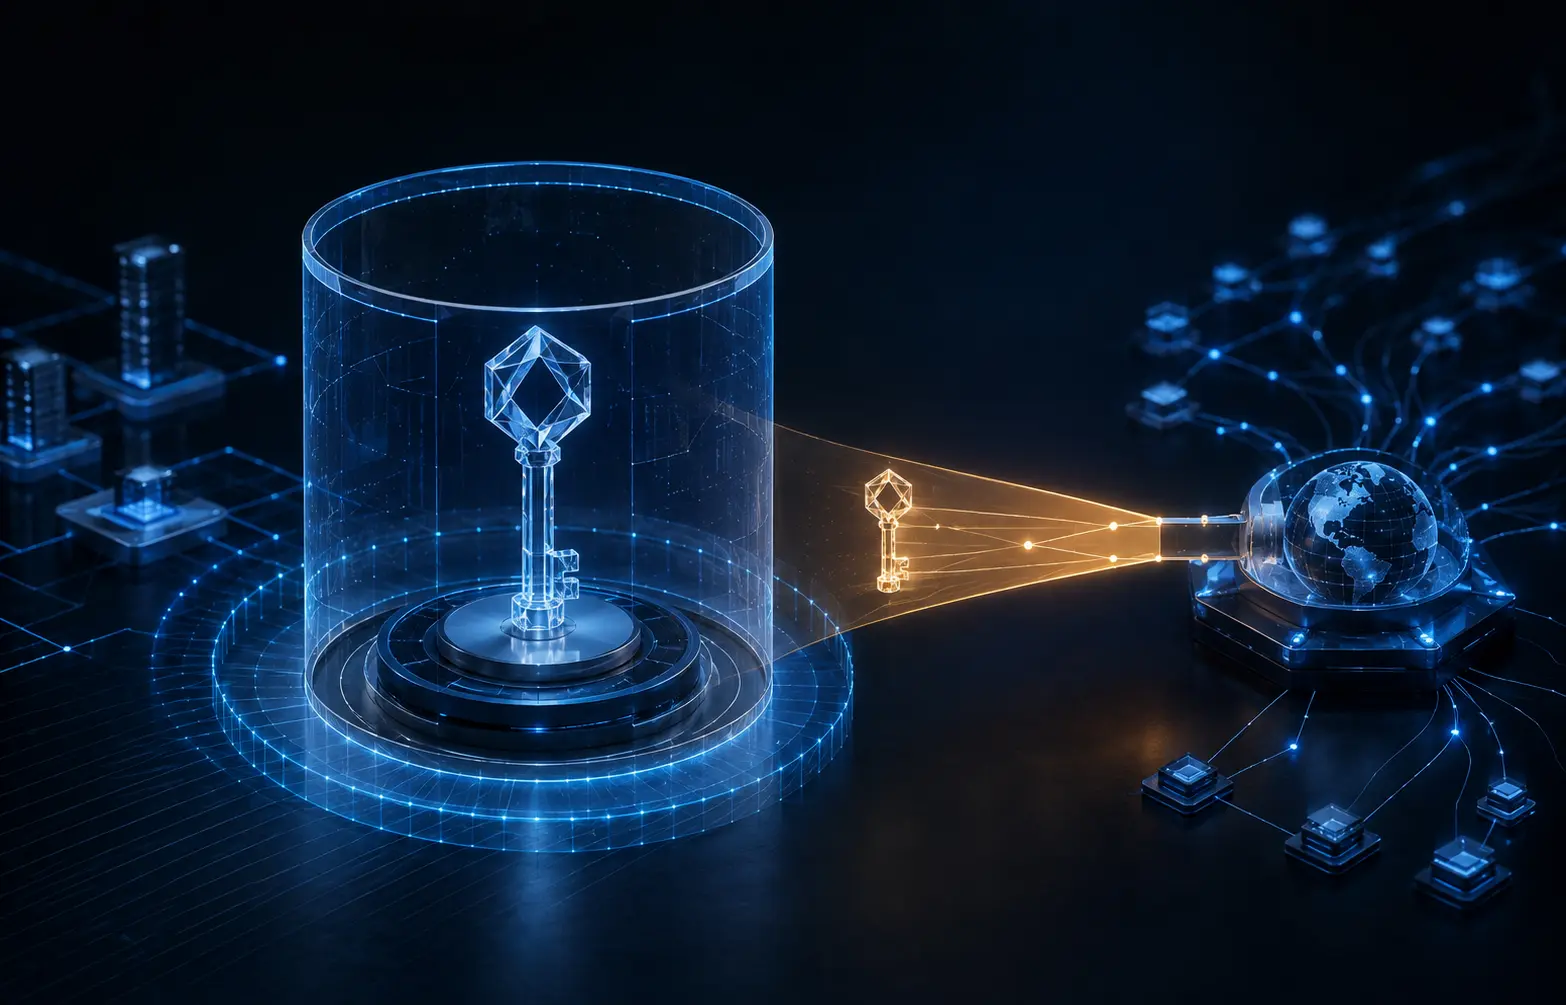
Les identifiants TLS délégués ne transfèrent pas le contrôle du domaine
Le mécanisme Delegated Credential (DC) de la RFC 9345 peut permettre à un nœud CDN de terminer une connexion TLS sans détenir la clé privée durable du titulaire du certificat. Cette délégation cryptographique est précise: elle ne transfère ni le domaine, ni le pouvoir d'émettre…

Tendances mondiales des services cloud
Un identifiant de connexion QUIC n’est pas une identité d’abonné
Une connexion QUIC peut survivre au passage du Wi-Fi au réseau mobile. L’identifiant qui aide les paquets à retrouver cette connexion décrit un état de transport; il ne prouve ni qui tient le terminal, ni quel compte agit, ni si une opération reste autorisée.

Tendances mondiales des services cloud
Une poignée de main 0-RTT rapide ne prouve pas une transaction unique
TLS 1.3 et QUIC peuvent gagner un aller-retour lors d’une reprise de connexion. Ce gain de latence ne prouve pas qu’une requête modifiant l’état a été reçue, validée et exécutée une seule fois par l’application.
Tendances institutionnelles mondiales
Une signature logicielle valide n’est pas une preuve durable d’autorité
Un résultat de vérification positif peut survivre au mandat qui rendait une publication légitime. La cryptographie reste correcte; la question manquante est de savoir qui pouvait publier, à quel moment et sous quelle règle.

Tendances mondiales des FAI régionaux
Un redémarrage BGP gracieux peut prolonger un trou noir
Graceful Restart vise à maintenir le trafic pendant le retour d’un processus BGP. Sa sûreté dépend pourtant d’un fait que la session survivante ne peut pas prouver seule: le routeur qui redémarre conserve-t-il réellement l’état de transfert nécessaire ? Si un voisin garde une…

Tendances mondiales des FAI régionaux
Un repli IPv4 rapide peut faire paraître IPv6 en bon état
Un service double pile peut réussir tous ses contrôles ordinaires alors que son chemin IPv6 est inutilisable. La disponibilité est réelle, mais la conclusion sur la famille de protocoles ne l’est pas: le client a pu terminer par IPv4 avant que le tableau de bord ne voie l’échec.

Tendances mondiales des services cloud
Retirer un certificat racine, c’est migrer tout un parc avant de mettre à jour un navigateur
Un programme de certificats racines peut retirer sa confiance dans une version tandis que de nombreuses applications continuent de décider à partir de magasins anciens, privés ou embarqués. Le changement de sécurité n’est achevé que lorsque les vérificateurs concernés prouvent le…
Tendances mondiales des télécoms nationaux
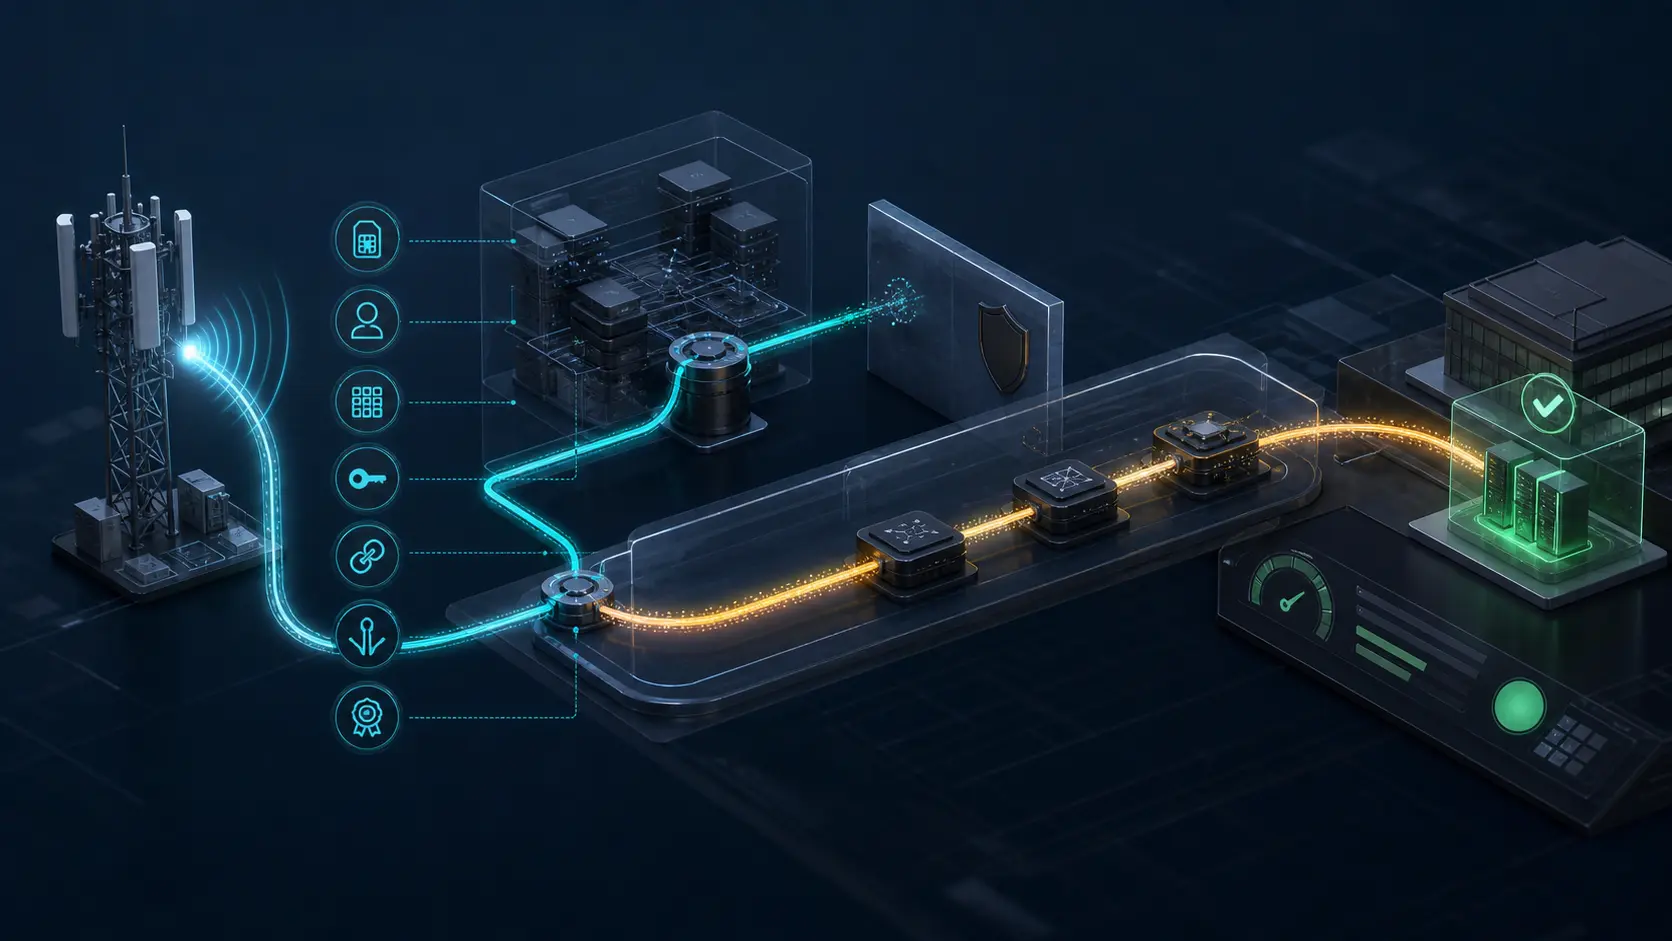
La tranche par défaut peut faire paraître un SLA 5G respecté
Une application peut rester accessible alors que le chemin réseau promis par son contrat 5G a disparu. Le voyant de disponibilité reste vert; il faut encore prouver que le terminal, la session et les paquets ont bien utilisé la tranche convenue.
Tendances mondiales des services cloud
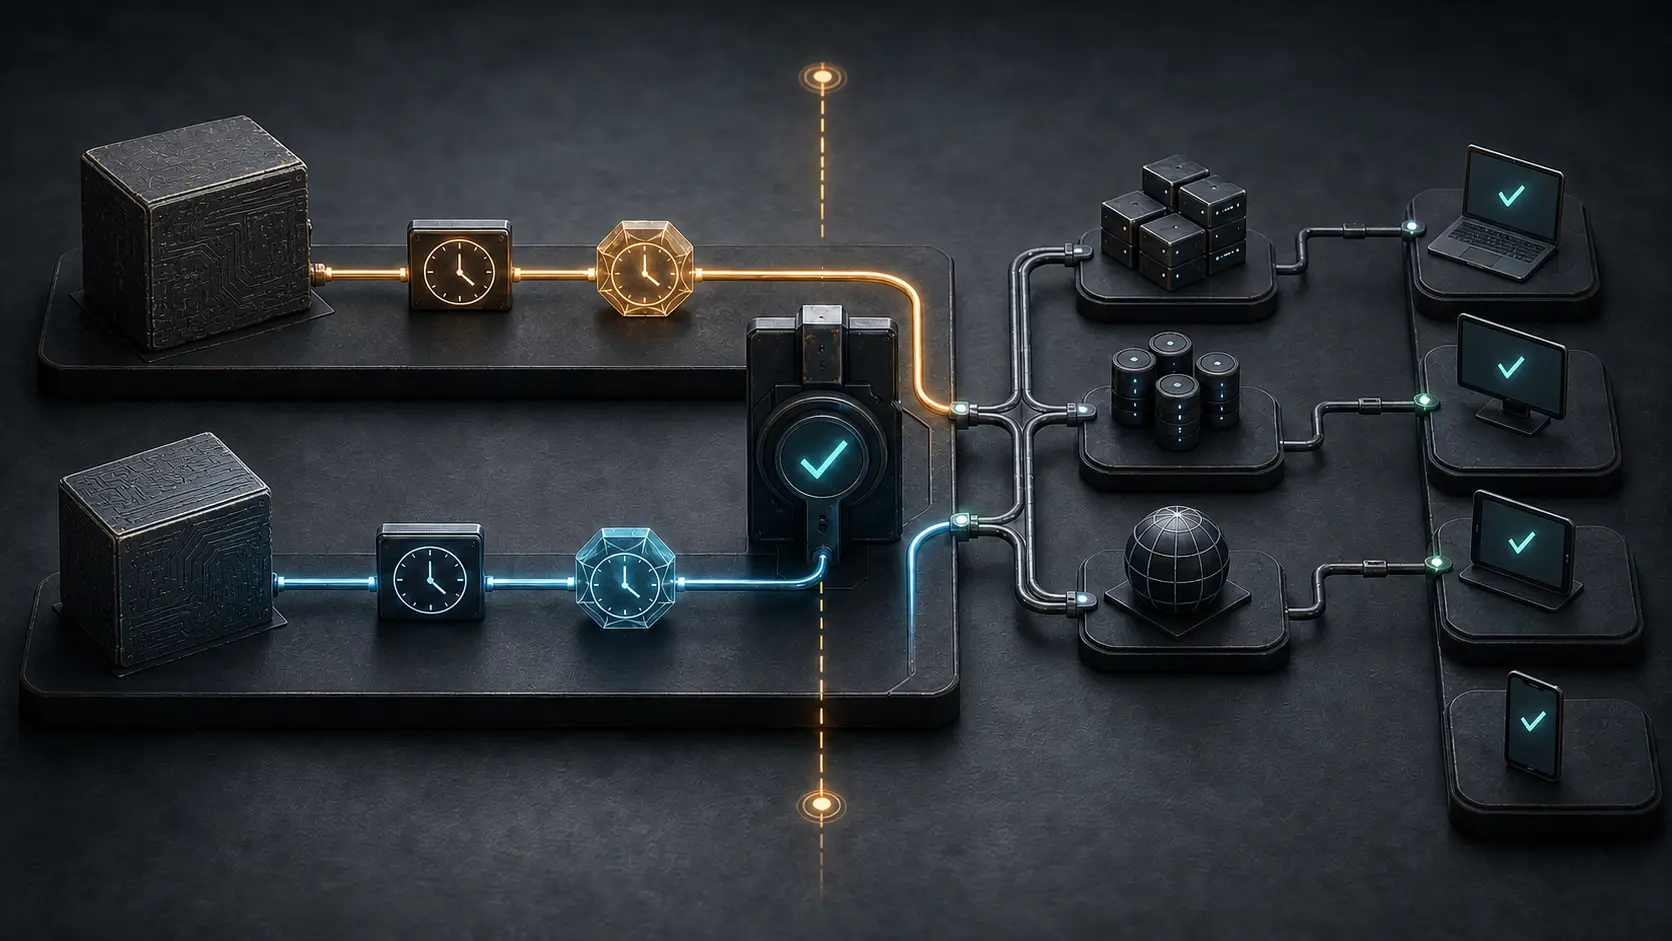
Un certificat de signature de code a deux dates de fin
Le certificat de remplacement change la prochaine compilation, mais un horodatage valide peut maintenir la confiance dans le binaire d'hier après l'expiration du signataire. La vraie bascule doit donc réconcilier artefacts, jetons d'horodatage, date de révocation et résultats de…
Tendances mondiales des services cloud
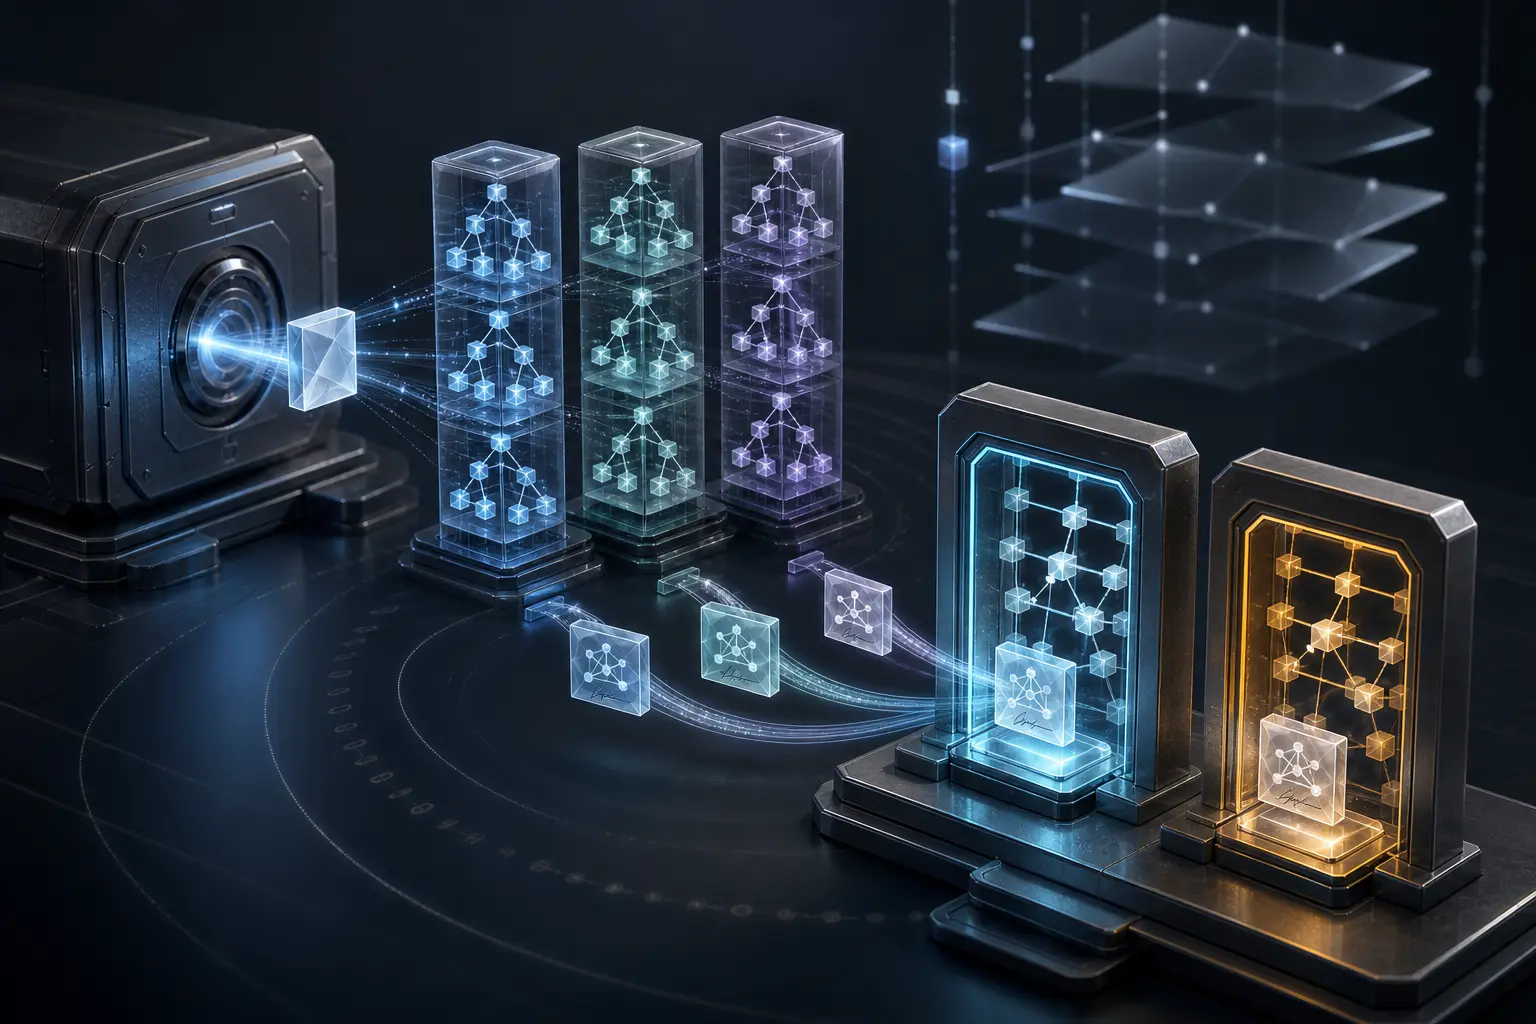
Un reçu de transparence des certificats ne vaut pas acceptation par le navigateur
Trois horodatages signés peuvent être parfaitement authentiques sans constituer une preuve de connexion. La décision utile se trouve à l’autre bout: dans la politique et la liste de journaux qu’applique réellement le navigateur du lecteur.

Tendances mondiales des services cloud
De 200 à 47 jours, le renouvellement TLS devient un état de production
La réduction de la durée des certificats TLS publics ne crée pas seulement davantage d’échéances. Elle oblige l’autorisation, l’émission, le déploiement et la preuve externe à fonctionner comme un même service de production observable.
Tendances FAI régionaux Amérique du Nord
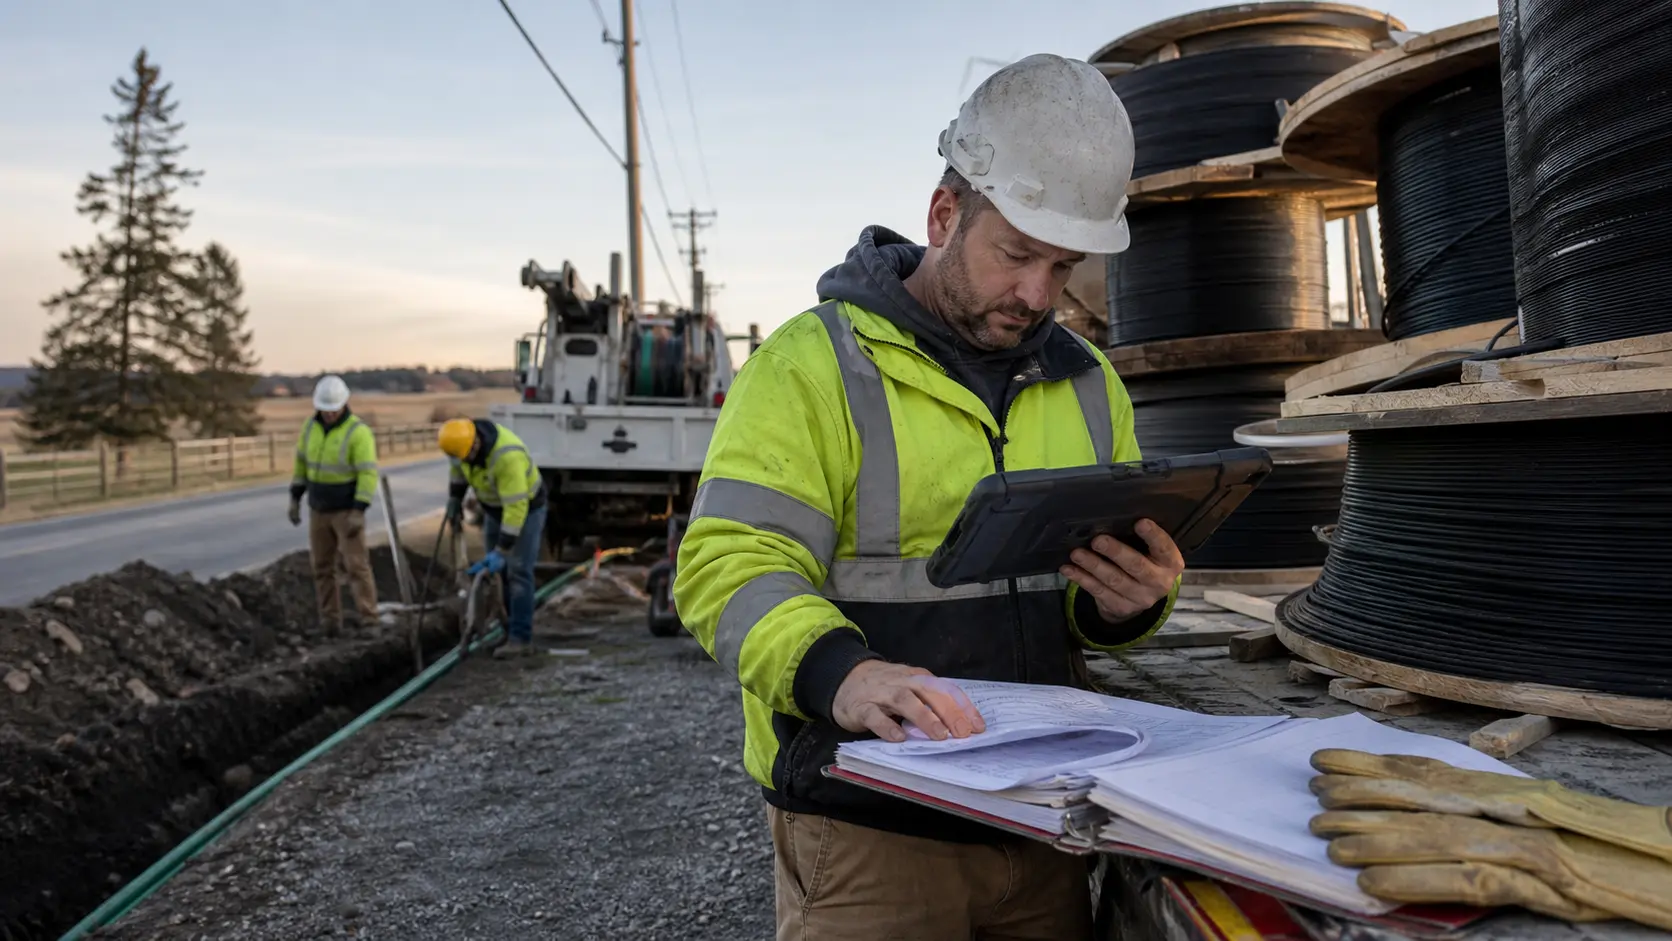
Une subvention BEAD n’est pas de la trésorerie tant que le remboursement n’est pas versé
Le chantier peut avancer sans que la caisse suive. L'équipe de pose a travaillé, le fournisseur de fibre réclame son paiement et la paie approche, alors que le prochain jalon BEAD attend encore sa validation. La subvention existe juridiquement; le besoin de financement, lui…

Tendances télécoms nationaux Amérique du Nord
L’horloge de la panne démarre avant que la cause soit connue
Le régime canadien des pannes majeures ne suspend pas ses délais pendant que l’équipe technique cherche une explication. Il impose une chaîne de preuves qui commence par le seuil de déclaration, se poursuit à chaque changement important et se termine par un rapport capable de…