
Publié
2026-07-29
La page 2026-07-29 analyse les articles reliés par le même Publié, offrant aux lecteurs un parcours plus complet à travers les reportages publics, la qualité des preuves, le contexte de marché et les conséquences pour l’infrastructure. Elle relie le sujet aux organisations concernées, aux personnes impliquées, aux régions, aux types de signaux, à l’exposition en matière de gouvernance, aux dépendances opérationnelles, aux pressions sur la continuité de service, aux risques pour les clients et aux implications financières ou réglementaires, plutôt que de présenter une simple liste d’articles correspondants. Elle explique ce que couvre la classification, pourquoi le signal compte, quelles sources publiques appuient le signal récurrent et comment comparer les évolutions à mesure que la base de preuves change. Opérateurs, investisseurs, clients, analystes et lecteurs de politiques peuvent utiliser la page pour comprendre où se concentre un thème, quels acteurs peuvent être exposés et quelles questions de suivi méritent un examen plus approfondi avant de considérer le signal comme durable.

Entreprises centres de données Amérique du Nord
Le Texas réoriente les coûts du réseau vers les développeurs de centres de données
Le Texas élabore des règles qui obligeraient les grands projets de centres de données à supporter davantage les coûts de raccordement au réseau avant le début des opérations.

Télécoms nationaux dans le monde
La fuite de routes d’Indosat en 2014 a érigé les contrôles d’export de table complète en test de responsabilité
Le résumé de veille La fuite de routes d’Indosat en 2014 a érigé les contrôles d’export de table complète en test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Entreprises télécoms nationaux Asie-Pacifique
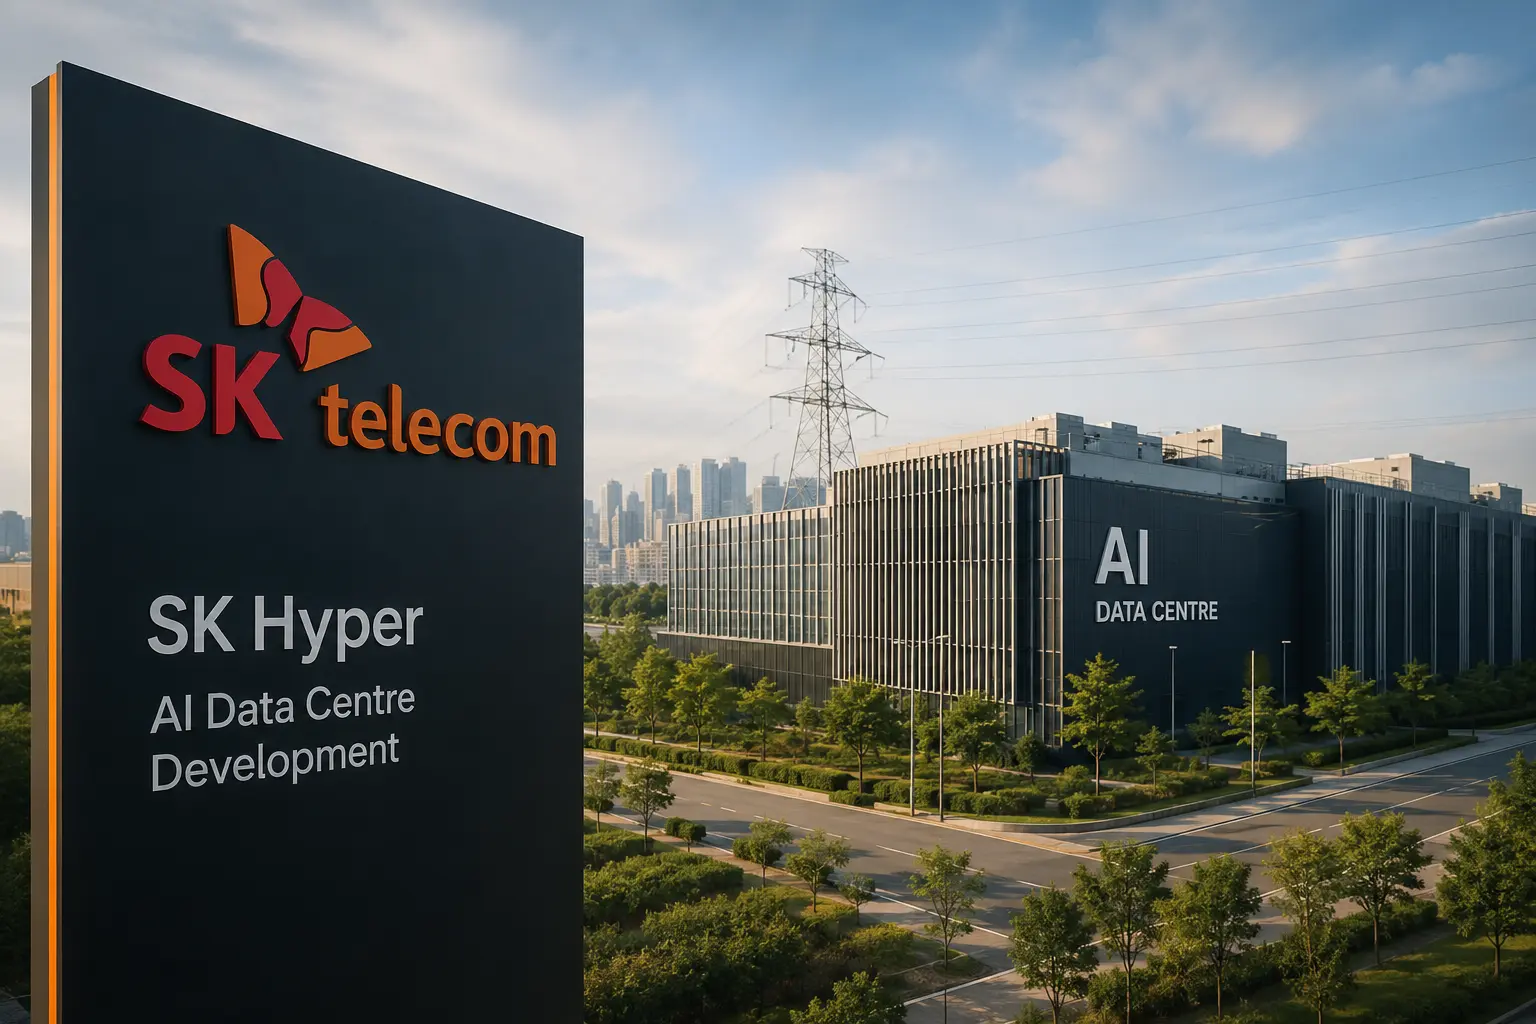
SK Telecom crée SK Hyper pour le développement de centres de données
SK Hyper préparera les sites, les sous-stations et les clients pour les futurs projets, mais chaque développement nécessite encore une capacité, un financement et des engagements commerciaux définis.
Entreprises de centres de données d'Asie-Pacifique
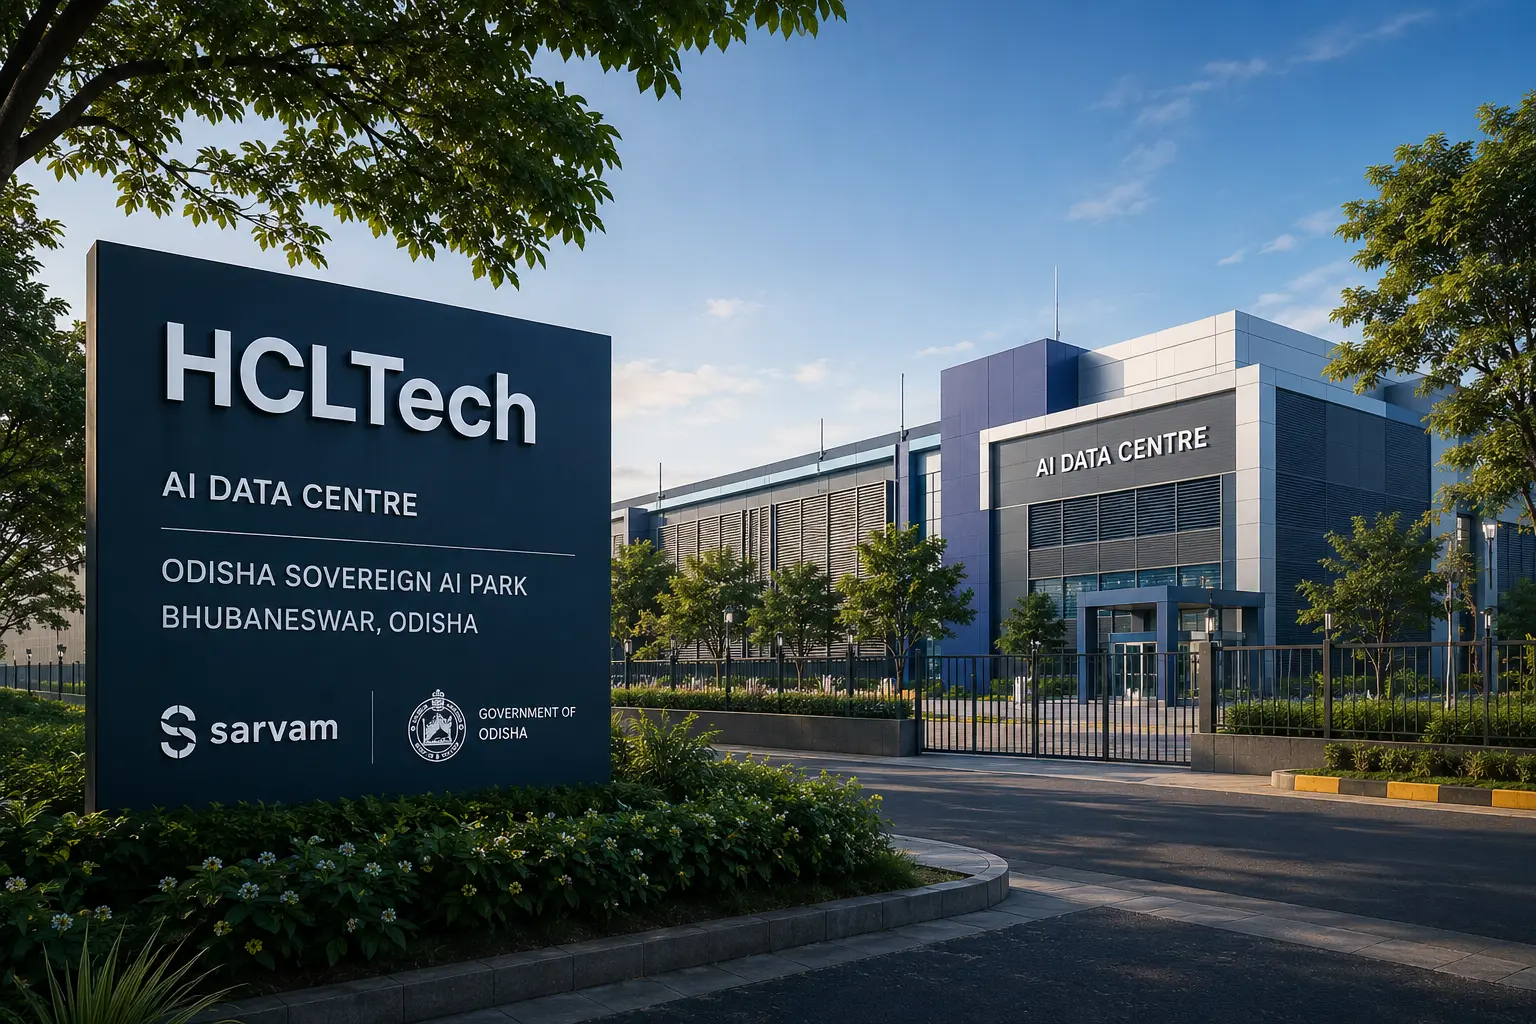
HCLTech prévoit un centre de données IA en Odisha
HCLTech a présenté un plan de centre de données en Odisha de ₹14 257 crore, mais n'a pas divulgué sa capacité, son alimentation électrique ni son calendrier de construction.
FAI régionaux d'Asie-Pacifique
AS207383 rend visible l’unique route IPv4 de GENERALSTELECOM, pas la frontière de service qui se trouve derrière
Le résumé de veille AS207383 rend visible l’unique route IPv4 de GENERALSTELECOM, pas la frontière de service qui se trouve derrière explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Tendances des centres de données en Asie-Pacifique
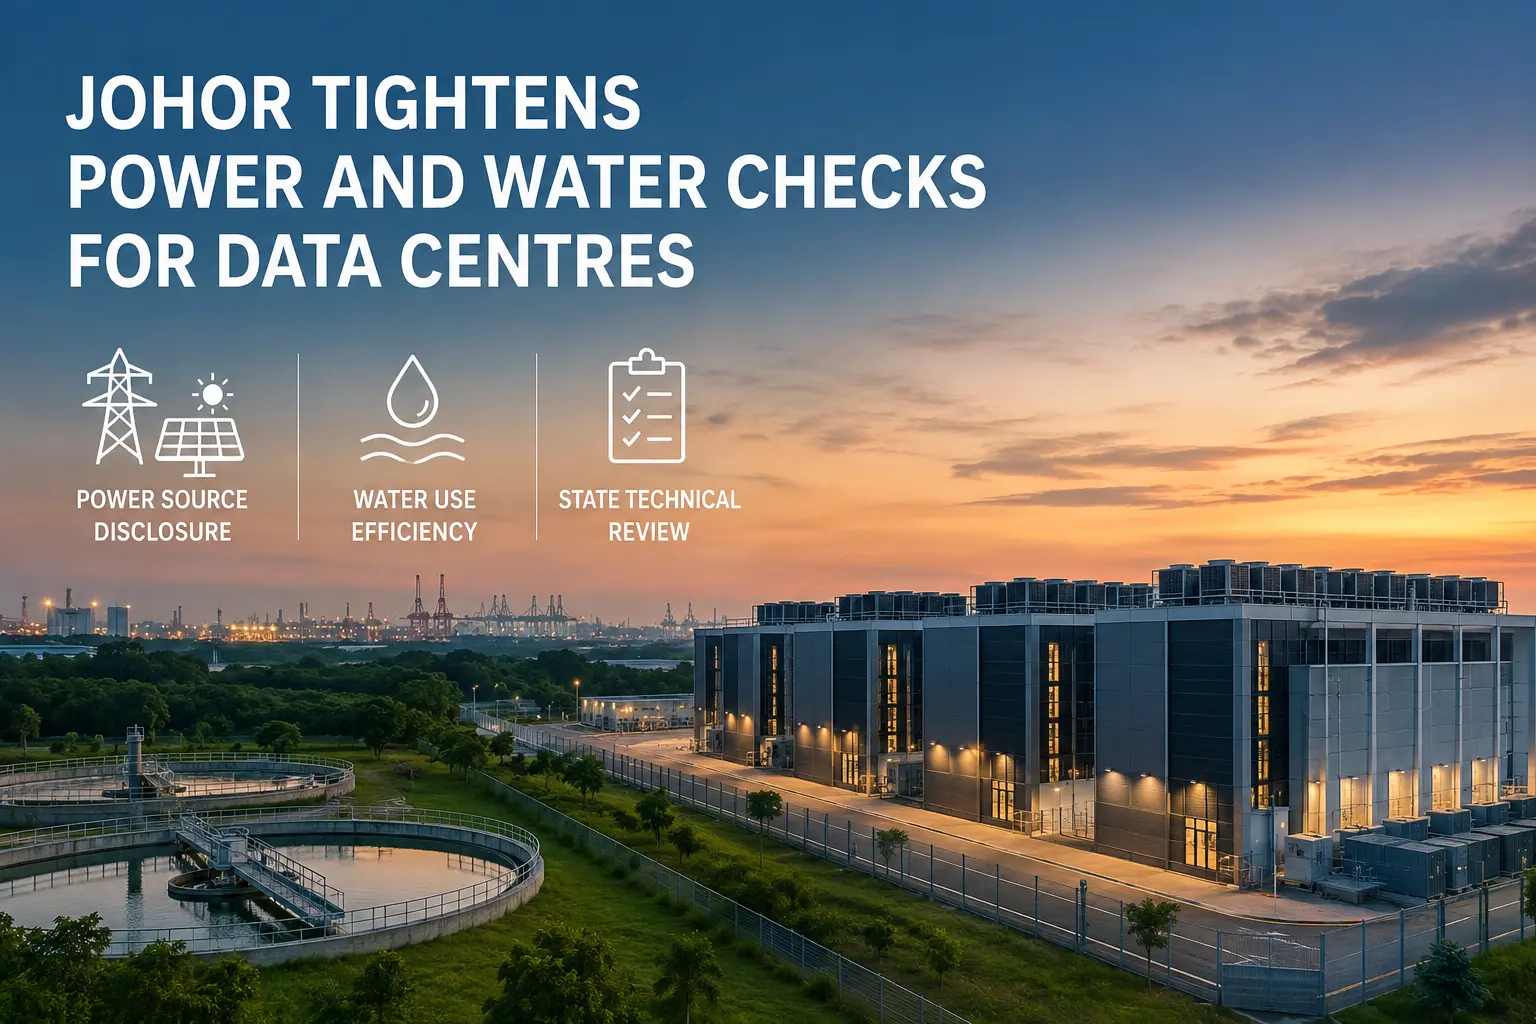
Johor resserre contrôles énergie et eau des centres de données
• Les nouveaux projets de centres de données à Johor doivent expliquer leur source d'électricité, l'énergie renouvelable devenant de plus en plus importante

Entreprises télécoms nationaux Asie-Pacifique
L'UIT-T débute les travaux sur la norme de données robotiques de SK Telecom
La proposition de SK Telecom lance les travaux sur des interfaces communes pour les données robotiques, mais l'interopérabilité dépendra de la norme finale et de l'adoption par les fournisseurs.

Entreprises télécoms nationaux Europe et Moyen-Orient
Les plaintes concernant le haut débit au Royaume-Uni auprès de l'Ofcom tombent à un niveau record
L'Ofcom a enregistré son taux de plaintes le plus bas, bien que TalkTalk soit resté le fournisseur majeur le plus plaint.

Entreprises institutionnelles Amérique du Nord
Surface de contrôle des trois TLD de marque de The Estée Lauder Companies: Spec 13, RDAP et coûts de continuité du registre
Les enregistrements de délégation, DNSSEC, RDAP, Specification 13 et continuité révèlent une interface de contrôle sur trois TLD, tout en laissant l’architecture privée, la fiabilité longitudinale et les résultats de production clients soumis à des preuves distinctes.
Entreprises centres de données mondiales
La fuite de routes de Safe Host en 2019 a fait du filtrage entre pairs un test de responsabilité transfrontalier
L’incident de routage de Safe Host du 6 juin 2019 a montré comment une erreur d’export peut devenir un événement d’infrastructure international lorsqu’un autre réseau accepte et propage des routes en dehors du périmètre de relation prévu.
Dirigeants
Juan Carlos Duarte Dure et le compromis d’allocation du spectre 5G au Paraguay
Le dossier de l’appel d’offres 5G du Paraguay pose une question d’infrastructure difficile en termes inhabituellement concrets: comment un régulateur doit-il comparer les recettes directes de licence avec les engagements d’investissement des opérateurs, les obligations de…
Entreprises institutionnelles Asie-Pacifique
Surface de contrôle des trois TLD de Sina Corporation: délégation IDN, RDAP et coûts de continuité du registre
Les enregistrements de délégation, de DNSSEC, d’IDNA, de RDAP et de continuité révèlent une surface de contrôle de trois TLD, tout en laissant l’architecture privée, la fiabilité dans la durée et les résultats de production clients soumis à des preuves distinctes.

Télécoms nationaux dans le monde
TTNet et la fuite de route de 2004 qui a fait du filtrage des préfixes clients un test de responsabilité
L’incident de routage TTNet du 24 décembre 2004 a exposé une faiblesse durable de l’infrastructure Internet: un réseau peut faire passer des routes au-delà de la frontière relationnelle prévue, mais le dommage devient systémique seulement lorsque d’autres systèmes autonomes…
Entreprises télécoms nationaux Amérique du Nord
La fuite AS7007 de 1997 a fait du filtrage de routes un test de responsabilité d’Internet
Le résumé de veille La fuite AS7007 de 1997 a fait du filtrage de routes un test de responsabilité d’Internet explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Entreprises institutionnelles Amérique du Nord
Citigroup Inc.: contrôle dual-TLD, délégation, RDAP et continuité
Les enregistrements de délégation, DNSSEC, RDAP et continuité montrent une double surface de contrôle TLD; ils ne suffisent pas à établir l’architecture privée, la fiabilité longitudinale ni les résultats opérationnels clients.

NANOG
Créer une organisation ne crée pas un mandat sur les opérateurs : ce que révèle la transition de Merit à NewNOG
Entre 2010 et 2012, les documents publics ont rendu visible un changement institutionnel précis autour de NANOG: après une longue période de coordination par Merit, une entité indépendante a été constituée, puis la marque NANOG, les archives des réunions et le domaine `nanog.org`…

NANOG
Une ligne de sponsor n’est pas une barrière d’agenda : ce que le dossier public de NANOG permet de voir
Les réunions techniques vivent de contributions qui ne sont pas toutes intellectuelles: du temps bénévole, des salles, une connectivité, des services, des déplacements, une organisation et, parfois, du sponsoring. La question sérieuse n’est donc pas de traiter toute présence…
NANOG
Un appel à contributions n’est pas un registre de sélection : ce que le dossier public de NANOG permet réellement d’établir
Entre l’invitation à proposer une intervention et l’ordre du jour finalement annoncé, il existe une zone de jugement, de préparation et de contrainte. Les documents publics de NANOG en éclairent plusieurs morceaux, mais pas la chaîne contemporaine tout entière. Les lire avec…

NANOG
Une place en atelier n’est pas une preuve de déploiement : ce que le dossier public de formation de NANOG permet de montrer
Une programmation de formation rend visibles des intentions, des formats et parfois des limites de capacité. Elle ne rend pas automatiquement visibles ce qui se passe après la salle, l’écran ou le créneau d’inscription. Pour discuter honnêtement de l’utilité publique de ces…

NANOG
Une archive ouverte n’est pas un registre de modération : ce que le dossier public de la liste NANOG permet de voir
Une liste de diffusion visible offre une promesse séduisante: celle de pouvoir regarder les règles, les messages et les traces institutionnelles, puis d’en déduire le fonctionnement de l’ensemble. Cette promesse est utile, mais elle devient trompeuse lorsqu’elle efface la…