
Résumé
- Sina Corporation est l’entité d’entreprise exacte actuellement répertoriée dans l’annuaire et l’organisation commanditaire enregistrée pour
.sina,.weiboet.微博; l’IDN chinois est représenté sous forme compatible DNS parxn--9krt00a. - Les enregistrements publics actuels de délégation, de DNSSEC, de RDAP, d’accord, de dépôt de garantie et d’opérations d’urgence établissent une capacité et une responsabilité réelles de registre, sans révéler l’architecture privée complète ni prouver une fiabilité dans la durée.
- L’IDN ajoute une frontière de conversion et d’affichage entre libellé U et libellé A, tandis que les trois TLD conservent des états distincts de racine, de contrat, de changement, de données d’enregistrement et d’exception.
- La supervision, l’intégration, la maintenance, la portabilité et la gestion autorisée des exceptions restent des coûts récurrents, même lorsque des fournisseurs spécialisés et l’automatisation exécutent les tâches courantes.
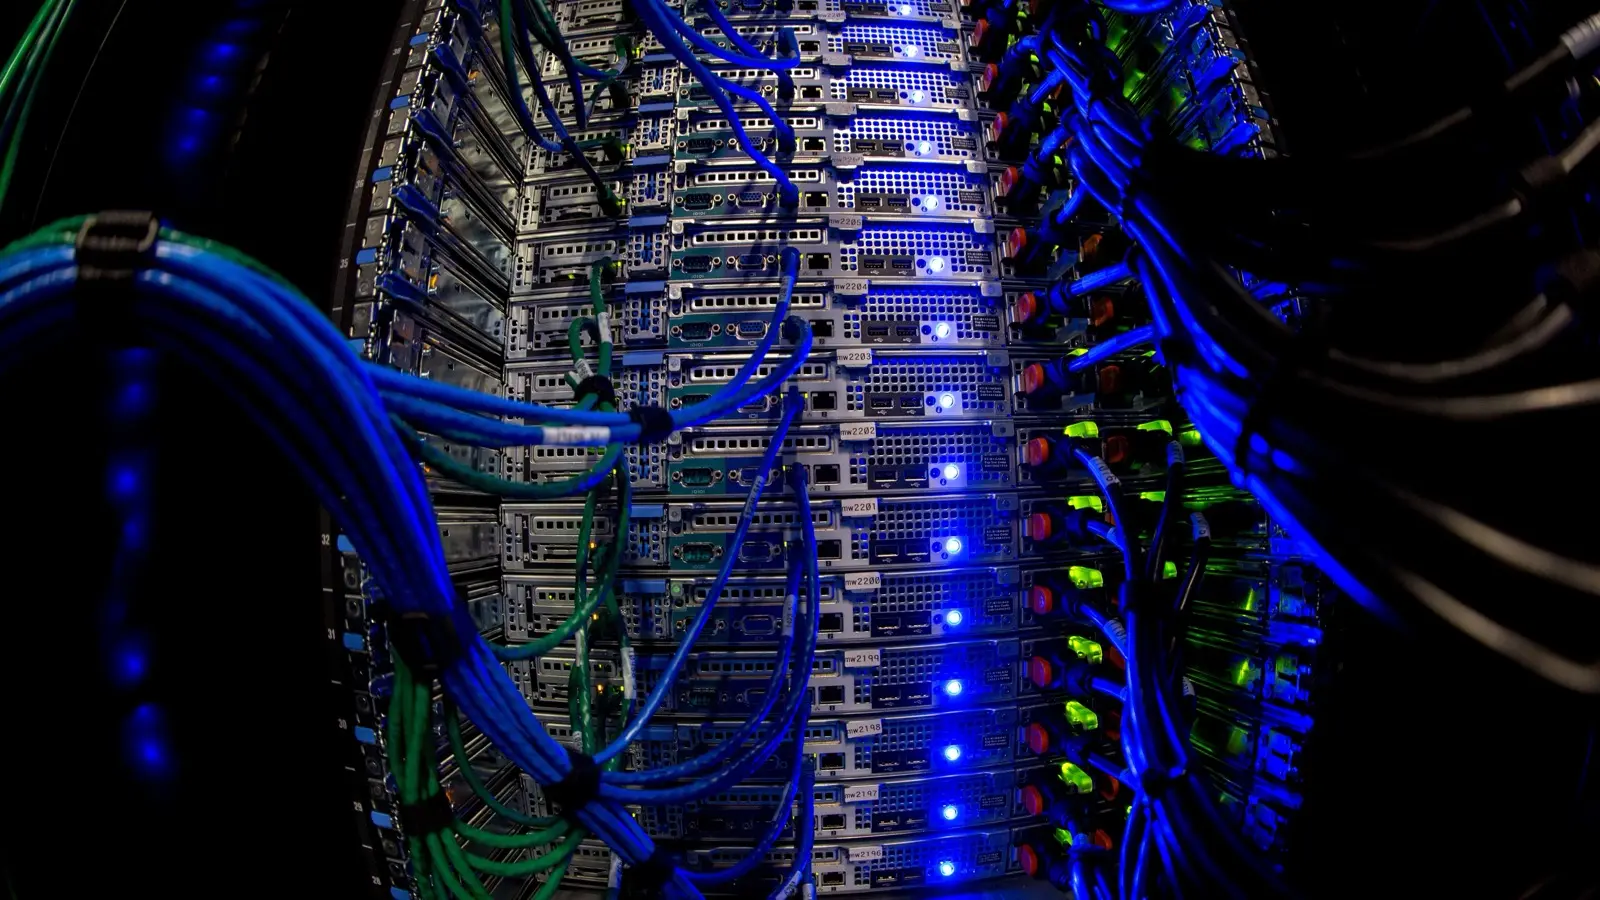
Note sur l’image:La photographie Creative Commons jointe montre le câblage réseau et les voyants d’état à l’intérieur de serveurs de la Wikimedia Foundation. Il s’agit d’un contexte d’infrastructure générique qui ne représente pas Sina Corporation, son personnel ou ses installations, aucun des trois TLD, un backend de registre, un opérateur DNS, des clients, des incidents, une architecture privée, une fiabilité mesurée ou des résultats de production.
Sina Corporation possède une responsabilité d’infrastructure Internet qui n’est visible que lorsque son identité d’entreprise est reliée aux enregistrements faisant autorité sur les espaces de noms. L’annuaire BTW actuel contient une entité d’entreprise existante pour Sina Corporation.[1] Par ailleurs, la base de données de la zone racine de l’IANA identifie l’entreprise comme organisation commanditaire de trois domaines génériques de premier niveau délégués: les deux libellés ASCII.sinaet.weibo, ainsi que le libellé internationalisé chinois.微博, représenté sous forme protocolaire DNS parxn--9krt00a.[2][3][4] Les enregistrements d’accords de registre de l’ICANN désignent le même opérateur pour les trois chaînes.[8][9][10] Ces enregistrements établissent une surface de contrôle concrète: une seule entreprise est enregistrée pour trois objets durables dans le DNS public.
Les libellés sont liés par le contexte de l’entreprise et de la marque, mais ils ne sont pas des identifiants techniques interchangeables..sina,.weiboet.微博ont des enregistrements de délégation, des contrats, des objets de données d’enregistrement, des métadonnées de sécurité et des historiques de changement distincts. Le libellé chinois possède également deux formes valides répondant à des objectifs différents: une forme Unicode destinée aux utilisateurs et une forme compatible ASCII utilisée par le DNS. Un résolveur, un client RDAP, un processus de certificat, une règle de surveillance, une demande de changement ou un enregistrement de continuité doit préserver exactement l’objet prévu.
Cette relation est plus étroite que la propriété de l’Internet et plus lourde de conséquences que le contrôle de trois étiquettes marketing. Sina Corporation n’est ni l’autorité racine du DNS, ni une autorité de régulation des noms de domaine, ni un souverain sur les mots représentés par les chaînes. L’IANA enregistre les données de délégation, l’ICANN administre les relations contractuelles, les opérateurs de services faisant autorité répondent aux requêtes, les résolveurs interprètent les réponses et d’autres parties exercent des fonctions techniques et de gouvernance distinctes.
Sina Corporation est l’opérateur de registre et l’organisation commanditaire enregistrés. Les sources publiques conservées ne montrent pas qu’elle met en œuvre personnellement chaque composant et n’identifient pas l’ensemble des accords privés avec les fournisseurs.
L’historique montre trois chemins de délégation liés mais distincts. L’IANA indique une date d’enregistrement au 29 février 2016 pour chaque TLD. Elle renvoie pour.weiboà un rapport de délégation daté du 25 mars 2016 et pour.sinaet.微博à des rapports datés du 28 mars 2016.[2][3][4][5][6][7] Les enregistrements de l’ICANN relient chaque chaîne à son propre accord de registre et à sa propre entrée d’opérateur.[8][9][10][11][12][13] La proximité de ces dates peut donner l’impression d’un portefeuille unique. Sur le plan opérationnel, cependant, chaque TLD reste un objet délégué distinct, avec une possibilité distincte d’état correct, de dérive ou de défaillance.
Les preuves publiques permettent d’analyser la capacité déclarée et les surfaces de contrôle observables. Elles n’établissent pas la topologie privée du backend, les effectifs, la répartition des fournisseurs, les budgets, l’historique des incidents, la disponibilité, le volume d’enregistrements, l’adoption par les utilisateurs, les performances d’acceptation universelle ou les résultats clients. Une réponse DNS ou RDAP réussie montre qu’un chemin a répondu à un moment donné. Ce n’est pas un historique de niveau de service. Un accord de registre consigne des obligations; ce n’est pas la preuve que chaque obligation a été parfaitement remplie.
La familiarité avec les noms Sina ou Weibo ne prouve pas que les TLD sont très utilisés ou résilients sur le plan opérationnel.
La question utile n’est donc pas de savoir si un TLD d’entreprise paraît innovant. Elle est de savoir ce que Sina Corporation doit maintenir unique, précis, sûr, récupérable et attribuable sur trois espaces de noms distincts, dont un libellé internationalisé. Cette question fait apparaître quatre catégories de coûts récurrents:
- Coût de supervision:établir qui peut autoriser un changement, comment le travail des fournisseurs est examiné et quelles preuves confirment l’état public prévu pour le TLD exact.
- Coût d’intégration:relier les données de délégation, le DNS, la DNSSEC, la conversion IDNA, la RDAP, les contrôles d’accès, les rapports, les certificats, la surveillance et les dispositifs de continuité sans fusionner trois identités.
- Coût de maintenance:maintenir à jour les clés, les contacts, les identifiants, les points de terminaison de service, les accords, les règles de conversion, les dispositions de dépôt de garantie, les procédures et les cartes de dépendances sur une longue durée de vie de l’espace de noms.
- Coût de gestion des exceptions:diagnostiquer les défaillances partielles, les données obsolètes, les autorités incohérentes, les erreurs Unicode ou de libellé A, les problèmes de transport, les chaînes de sécurité invalides, les transitions de fournisseurs et les incidents pour lesquels un simple contrôle de disponibilité est insuffisant.
L’image jointe montre des câbles réseau, des interfaces de serveurs et des voyants d’état dans une baie de serveurs de la Wikimedia Foundation. Il s’agit d’un contexte d’infrastructure générique. Elle ne montre pas Sina Corporation, aucun des trois TLD, une installation de Sina, un backend de registre, un opérateur DNS, des clients, un incident, une architecture privée, une fiabilité mesurée ou un résultat de production.
Identité, trois TLD et frontière de responsabilité
La précision sur l’entité vient en premier. L’entité d’entreprise examinée ici est Sina Corporation, identifiée par l’enregistrement actuel de l’annuaire.[1] Les pages de l’IANA pour.sina,.weiboet.微博désignent chacune Sina Corporation comme organisation commanditaire.[2][3][4] Les pages correspondantes de l’ICANN identifient l’opérateur et conservent des enregistrements d’accords distincts pour les trois chaînes.[8][9][10] Ces enregistrements indépendants confirment le lien entre l’entreprise et les TLD sans reposer sur des hypothèses fondées sur un nom de service familier ou une marque.
La distinction est importante car une entreprise, une marque commerciale, une filiale et un fournisseur de services techniques ne sont pas interchangeables..sinautilise le nom de l’entreprise, tandis que.weiboet.微博reflètent des libellés ASCII et chinois apparentés. Pourtant, l’enregistrement public de l’opérateur désigne Sina Corporation pour les trois. Si un serveur de noms, un nom d’hôte RDAP, un enregistrement de contact ou un certificat pointe vers une autre organisation, cette observation peut identifier un entité à une fonction technique. Elle ne transfère pas automatiquement la responsabilité contractuelle et ne révèle pas qui a conçu le système complet.
Les rapports de délégation de l’IANA fournissent un historique borné. Les trois rapports identifient Sina Corporation comme organisation commanditaire proposée et indiquent que les étapes d’éligibilité, de contact et de conformité technique ont été accomplies avant la délégation.[5][6][7] Ces rapports sont des preuves utiles des contrôles d’autorité et du processus de préparation à ce moment-là. Ils ne s’étendent pas à une référence de fiabilité.
Un TLD peut réussir l’examen de délégation tout en nécessitant une supervision continue lors des changements ultérieurs de clés, de points de terminaison, d’amendements contractuels, de personnel et de fournisseurs.
Les pages d’accords de l’ICANN ajoutent l’identité de l’accord, l’identité de l’opérateur et des enregistrements contractuels datés.[8][9][10] Les accords sous-jacents décrivent des obligations qui vont au-delà de l’hébergement web ordinaire, notamment les données de registre, la continuité, la notification, la sécurité, la transition et la coopération avec le système de nommage plus large.[11][12][13] Un enregistrement de zone racine indique où commence l’autorité déléguée. Un accord décrit les responsabilités liées à l’exploitation de l’espace de noms délégué. Aucun des deux ne décrit à lui seul l’implémentation opérationnelle complète.
C’est pourquoi un registre doit être compris ici comme une fonction de tenue de registres et d’exploitation, et non comme un souverain. Un registre conserve des données faisant autorité et participe à des changements contrôlés au sein d’une hiérarchie plus large. Il ne possède pas la racine DNS, ne contrôle pas tous les résolveurs et n’acquiert pas d’autorité générale sur la langue et les utilisateurs. La frontière devient plus claire lorsque chaque acteur est rattaché à un enregistrement, un protocole ou un droit de décision précis.
L’IDN ajoute une frontière d’identité supplémentaire..微博est la présentation Unicode du même libellé dont le libellé A compatible DNS estxn--9krt00a; la RFC 5890 définit la terminologie pertinente et la RFC 5891 décrit le protocole d’application pour la conversion et la validation des libellés.[28][29] Les deux formes sont des représentations liées d’un seul TLD, et non deux délégations supplémentaires. En même temps,.微博n’est pas un simple alias d’affichage de.weibo: l’IDN chinois et le.weiboASCII sont des TLD délégués séparément, avec des enregistrements de racine et de contrat distincts.[3][4][9][10][12][13]
Le portefeuille ne doit donc pas être réduit à un seul contrôle de « domaine Sina »..sina,.weiboet.微博ont des libellés et des enregistrements de registre distincts. Une autorisation qui nomme correctement l’un ne couvre pas nécessairement les autres. Un rapport, un dépôt, un point de terminaison, un changement de sécurité ou une étape de transition peut réussir pour l’un et échouer pour l’autre. Le commanditaire commun ne supprime pas le besoin de preuves par objet.
Un modèle de responsabilité viable comporte trois niveaux. Sina Corporation est l’entreprise enregistrée associée aux trois délégations et accords. Une ou plusieurs parties peuvent exécuter des fonctions techniques, mais le dossier public ne divulgue pas la répartition complète. Des enregistrements et des observations indépendants peuvent vérifier certains résultats publics sans révéler l’architecture privée. Maintenir ces niveaux séparés empêche à la fois l’insuffisance de responsabilisation et les attributions non étayées.
Enregistrements de délégation et surface de contrôle DNS opérationnelle
La délégation transforme un libellé en une partie joignable de la hiérarchie DNS. La base de données de la zone racine publie les informations de serveurs de noms faisant autorité associées à.sina,.weiboet.微博.[2][3][4] Un résolveur commence par la délégation parente et la suit vers le service faisant autorité. Ce processus dépend de plusieurs enregistrements et systèmes: le libellé du TLD, les noms de serveurs de noms, l’accessibilité des adresses, les réponses faisant autorité, le comportement de cache, le transport et toute chaîne de sécurité utilisée pour valider les réponses.
Les observations DNS actuelles conservées pour cette recherche ont montré cinq noms de serveurs de noms faisant autorité pour chaque TLD:ta.ngtld.cnàte.ngtld.cn. Le même ensemble visible a répondu pour.sina,.weiboet le libellé Axn--9krt00a.[2][3][4] Cela prouve que cinq noms d’autorité ont été publiés et observables. Cela ne prouve pas que toutes les entrées utilisent des réseaux, des installations, des plans de contrôle ou des équipes opérationnelles indépendants. Plusieurs noms peuvent toujours partager des dépendances que les données de délégation n’exposent pas.
La différence entre un signal de capacité et une preuve de fiabilité est fondamentale. Plusieurs noms faisant autorité sont un signal de capacité. Un ensemble de requêtes réussies est une observation bornée. La fiabilité exigerait des tests répétés dans le temps, depuis plusieurs réseaux, avec des réponses attendues explicites et une méthode de classification des défaillances partielles. Le dossier public utilisé ici ne fournit pas une telle série longitudinale. Il ne permet donc aucune affirmation sur la disponibilité, la latence, la capacité ou les performances de récupération.
La DNSSEC ajoute des métadonnées de sécurité au chemin de délégation. Les observations actuelles ont montré des enregistrements DS pour les trois TLD. Les formats d’enregistrements de ressources DNSSEC sont définis dans la RFC 4034, tandis que la RFC 4035 décrit le comportement de validation et les modifications protocolaires.[26][27] À haut niveau, le parent publie des informations permettant à un validateur de relier la zone enfant à une chaîne de confiance. Cette chaîne dépend d’un état coordonné.
Un enregistrement DS incorrect, une signature expirée, une rotation incomplète, un service faisant autorité injoignable ou une clé enfant incohérente peuvent amener les résolveurs validants à rejeter les données même lorsque les contrôles non signés ordinaires semblent fonctionner.
L’avantage de sécurité crée donc une discipline de maintenance. La génération, le stockage, la publication, le calendrier de rotation, les mises à jour parentes, la validité des signatures, la surveillance et l’annulation d’urgence des clés nécessitent tous des responsables. La procédure correcte ne peut pas être déduite d’un seul enregistrement DS. Un enregistrement DS public ne peut pas non plus prouver que la garde des clés, la séparation opérationnelle ou les pratiques de récupération sont solides. Il prouve que les métadonnées de sécurité sont présentes à la frontière observée.
Le transport DNS est une autre source de défaillance cachée. La RFC 7766 explique pourquoi les implémentations DNS modernes ont besoin d’un support TCP fiable en plus du comportement UDP.[30] Une petite requête peut réussir en UDP alors qu’une réponse plus grande est tronquée et qu’une nouvelle tentative TCP échoue. Les pare-feu, les limites de connexion, les problèmes de chemin ou la surcharge peuvent créer une panne spécifique au transport. Un contrôle de santé qui pose une question simple depuis un seul réseau peut donc manquer une condition qui affecte d’autres types d’enregistrements ou de clients.
La mise en cache complique également la vérification des changements. Un nouvel enregistrement correct peut coexister temporairement avec d’anciennes données en cache. Un changement ayant échoué peut paraître sain pour un résolveur qui détient encore la réponse précédente. Les opérateurs ont besoin d’enregistrements d’état attendu, d’hypothèses de synchronisation et de plusieurs points d’observation. La « propagation DNS » n’est pas une explication complète; elle doit avoir un début défini, une durée attendue et un seuil d’escalade. Passé ce seuil, les réponses incohérentes deviennent une exception nécessitant un diagnostic.
Un vocabulaire de rôles précis réduit les erreurs d’attribution de pannes. La RFC 8499 distingue des concepts tels que serveurs faisant autorité, résolveurs récursifs, zones, délégations, registres et bureaux d’enregistrement.[31] Un utilisateur qui dit qu’un « domaine est en panne » peut rencontrer un problème de délégation parente, de réponse faisant autorité, d’échec de validation DNSSEC, de cache récursif, de chemin réseau, de certificat ou de politique d’application. L’opérateur de registre est responsable de certaines parties de cette chaîne, pas de chaque composant de l’expérience utilisateur.
Les trois TLD rendent la vérification de portefeuille utile. Un contrôle peut comparer l’état approuvé et observé pour.sina,.weiboet.微博sans supposer qu’ils doivent être identiques. Les différences doivent être soit intentionnelles et documentées, soit traitées comme des exceptions. La comparaison doit inclure la délégation, les noms faisant autorité, les enregistrements d’adresse le cas échéant, les données DS, les codes de réponse, le transport et les chemins utilisés pour la découverte des données d’enregistrement. Un modèle partagé peut réduire le travail, mais il doit conserver l’identifiant distinct du TLD à chaque étape.
Le code en cours d’exécution et les enregistrements actuels doivent être examinés ensemble. Un contrat peut identifier l’opérateur responsable mais ne peut pas prouver qu’un point de terminaison répond. Une réponse de point de terminaison réussie peut prouver une accessibilité bornée mais ne peut pas à elle seule établir l’entité responsable correcte. Pour Sina Corporation, le dossier public et les observations actuelles concordent suffisamment pour montrer trois surfaces de contrôle déléguées réelles, dont un IDN représenté publiquement à la fois par un libellé U et un libellé A.
Ils ne révèlent pas la conception complète et ne démontrent pas une fiabilité durable.
RDAP, données d’enregistrement et risque de fausse santé
Les données d’enregistrement constituent une deuxième surface de contrôle publique. L’IANA publie un registre d’amorçage RDAP qui mappe les libellés DNS vers des URL de base de service.[14] Le mécanisme d’amorçage est important car un client RDAP doit découvrir le service faisant autorité plutôt que de deviner un point de terminaison à partir d’un libellé. La RFC 7484 décrit ce modèle de découverte et la structure utilisée pour localiser le service approprié.[25]
Les observations actuelles pournic.sina,nic.weiboetnic.xn--9krt00aont renvoyé des objets de domaine RDAP depuis le service actuelrdap.ngtld.cnrépertorié par l’IANA.[14][15][16][17] Les réponses comprenaient des noms d’objet, des valeurs d’état, des événements, des entités, des informations de serveurs de noms et des structures DNS sécurisées. Chaque objet observé portait des statuts d’interdiction de transfert de serveur, de mise à jour et de suppression. L’objet IDN exposaitnic.xn--9krt00acomme nom LDH etnic.微博comme nom Unicode. Ce sont des faits bornés issus de trois réponses publiques, et non une vue sur la base de données complète du registre, la politique d’accès, la conception de synchronisation interne ou la fiabilité dans le temps.
Le nom d’hôte visible est une preuve concernant le point de terminaison utilisé pour la requête observée, pas une carte complète des fournisseurs. Ce serait une extrapolation que d’attribuer une conception de backend privé, un événement opérationnel, un niveau de service ou une architecture à Sina Corporation ou à un opérateur de point de terminaison uniquement à partir de l’URL. L’énoncé correct est que l’amorçage public et les requêtes observées ont conduit à des services RDAP interrogeables pour les trois objets.
La santé RDAP comporte plusieurs couches. La RFC 9082 définit les formats de requête et les chemins de recherche.[23] La RFC 9083 définit les structures de réponse JSON, les avis, les liens, les événements, les erreurs et la sémantique associée.[24] Une requête peut atteindre un serveur et échouer à une autre couche: le statut HTTP peut être erroné, le type de média inattendu, le JSON mal formé, le nom d’objet non concordant, des champs requis absents, une erreur renvoyée comme succès apparent, ou les données obsolètes.
C’est pourquoi une réponse HTTP 200 n’est pas un verdict de santé complet. La surveillance doit valider l’objet demandé, le type de contenu, l’analysabilité, le schéma, les identifiants, les champs d’état attendus et la cohérence de l’amorçage. Elle doit également enregistrer si une réponse est un résultat ordinaire, une redirection, une réponse de limitation de débit ou une erreur. Pour les changements importants, un résumé lisible doit être accompagné de preuves lisibles par machine afin que les réviseurs puissent comparer les anciens et les nouveaux états.
Les événements RDAP nécessitent une interprétation prudente. Une réponse peut inclure des événements d’enregistrement, de dernier changement, d’expiration ou de mise à jour de base de données. Ces horodatages décrivent des champs de l’objet renvoyé; ils ne constituent pas un journal d’incidents ni un historique de niveau de service. Une valeur récente de « dernier changement » peut indiquer qu’un enregistrement a changé, mais elle n’explique pas qui l’a modifié, pourquoi, si c’était planifié ou si les systèmes dépendants sont restés corrects.
Ces questions nécessitent des enregistrements de changement et des preuves opérationnelles qui ne sont pas publiques ici.
Le WHOIS hérité et la RDAP actuelle peuvent également coexister dans les opérations de registre. Les pages racine publiques et les documents d’accord reflètent un écosystème de longue date dans lequel les exigences de découverte de service et de données d’enregistrement ont évolué.[2][3][4][11][12][13][20] Le profil opérationnel RDAP de l’ICANN fournit les attentes des parties contractantes pour le déploiement de la RDAP.[20] Les opérateurs doivent savoir quelle interface fait autorité pour quel usage, comment les anciens clients se comportent et comment les règles d’accès diffèrent.
Des enregistrements d’apparence similaire provenant de deux systèmes ne sont pas automatiquement équivalents.
L’exactitude des données crée un autre problème de contrôle. Un service de données d’enregistrement peut être joignable alors que certains contacts, statuts ou événements sont obsolètes. Inversement, une règle légitime de confidentialité ou d’accès peut supprimer des détails qu’un moniteur simpliste attend. Le test doit distinguer la défaillance technique, le comportement de politique, l’état spécifique à l’objet et l’erreur du client. Traiter chaque différence comme une panne crée du bruit; traiter chaque réponse analysable comme saine crée une fausse assurance.
Trois TLD d’entreprise multiplient ce travail. Les entrées d’amorçage, les URL de base, les certificats, les schémas, les identités d’objet et les statuts attendus nécessitent des tests explicites par TLD. Une surveillance partagée n’est efficace que si elle conserve des états attendus séparés. Un test qui reconnaîtnic.sinamais ignore silencieusementnic.weiboetnic.xn--9krt00apeut signaler un état vert alors que la majeure partie du portefeuille n’est pas observée. Un test qui suppose que les trois objets doivent contenir des événements identiques peut produire de fausses alarmes.
Les contrôles de données d’enregistrement recoupent également la continuité. Lors d’une transition de fournisseur ou d’opérateur, les clients doivent découvrir le bon service et le service doit disposer de données exactes dans un format utilisable. Les changements d’amorçage, de DNS, de certificats, de contrôles d’accès et de transfert de données peuvent avoir des calendriers différents. Un plan de transition doit donc tester le chemin complet de découverte jusqu’à la réponse, plutôt que de vérifier seulement si un processus de serveur de remplacement démarre.
Les preuves publiques établissent que des enregistrements de découverte pertinents et des objets interrogeables existaient au moment de l’observation.[14][15][16][17] Elles n’établissent pas une qualité de données complète, une disponibilité durable ou une pratique de transition réussie. Cette conclusion bornée est plus solide qu’une affirmation large car elle identifie exactement ce qui a été observé et exactement ce qui reste inconnu.
Espaces de noms ASCII et IDN, intégration du cycle de vie et risque de changement
Le portefeuille de Sina Corporation combine deux TLD ASCII avec un IDN chinois. Cela crée plus qu’une différence d’affichage. La RFC 5890 distingue un libellé U Unicode de son libellé A compatible ASCII, tandis que la RFC 5891 définit un processus d’application pour valider et convertir les libellés internationalisés.[28][29] Pour ce TLD,.微博est le libellé U etxn--9krt00aest le libellé A utilisé dans les contextes compatibles DNS et de nombreuses configurations. Un opérateur doit savoir quelle forme un système attend et ne doit pas traiter la similarité visuelle comme une égalité d’identifiants.
Le premier risque de cycle de vie est la perte d’identifiant. Une demande telle que « mettre à jour les domaines Weibo » n’est pas assez précise. Elle peut signifier le TLD ASCII.weibo, le TLD chinois.微博, les deux, ou un domaine de deuxième niveau ordinaire sans rapport avec un changement de registre. Une demande contrôlée doit indiquer le TLD exact, inclure le libellé A lorsque l’IDN est impliqué, nommer l’enregistrement ou le service affecté, enregistrer les valeurs actuelles et proposées, identifier l’autorité et l’exécutant, définir la vérification et fixer une condition d’annulation.
Le deuxième risque est l’incohérence de conversion. Une interface utilisateur peut accepter l’Unicode tandis qu’un fichier de configuration, un outil de certificat, un système de surveillance ou un journal stocke le libellé A. Un chemin de copier-coller peut normaliser le texte, rejeter un libellé ou afficher une représentation différente de celle que le système sous-jacent a interrogée. Cet article n’affirme pas qu’une telle défaillance s’est produite chez Sina Corporation. Il identifie une frontière de contrôle prévisible créée par les normes et l’existence d’un IDN délégué.
La conversion doit passer par des bibliothèques conformes aux normes et être testée aux frontières d’entrée, de stockage, de sortie, de comparaison et de journalisation. Un moniteur qui interrogexn--9krt00amais ne signale que.微博a besoin d’une connexion vérifiable entre les deux. Un enregistrement de changement qui ne stocke que la forme Unicode peut être difficile à comparer avec une trace DNS. Un tableau de bord qui ne stocke que le libellé A peut dérouter un réviseur qui a approuvé une chaîne chinoise destinée aux utilisateurs. La réponse n’est pas de préférer une forme partout; c’est de préserver la relation exacte et d’utiliser la forme correcte pour chaque interface.
Le troisième risque est la dépendance cachée. Un petit changement de point de terminaison ou de délégation peut affecter le DNS, les certificats, les données d’amorçage RDAP, les configurations clients, la surveillance, les règles de pare-feu, les enregistrements de contact, les contrôles d’accès et les instructions de récupération. Pour l’IDN, les composants de conversion et d’affichage ajoutent d’autres dépendances. La partie coûteuse n’est souvent pas la modification d’une valeur. C’est de prouver que chaque contrôle dépendant s’accorde sur le même objet après le changement.
Le quatrième risque est la dérive entre TLD. La propriété partagée et les relations de nommage visibles peuvent encourager un modèle unique pour.sina,.weiboet.微博. Un outillage partagé peut réduire les erreurs manuelles et rendre les contrôles cohérents. Il peut aussi envoyer une valeur incorrecte aux trois, ou omettre silencieusement l’IDN parce qu’un composant n’accepte que des entrées ASCII sans les convertir correctement. Un outillage séparé peut améliorer l’isolation mais augmenter la maintenance et la divergence. Les sources publiques ne révèlent pas quelle architecture est utilisée. Un modèle de contrôle défendable documente les dépendances partagées et vérifie trois résultats nommés.
Le cinquième risque est la dérive temporelle. Les TLD vivent longtemps. Le personnel, les fournisseurs, les chaînes de certificats, les contacts, les identifiants, les normes et les plateformes techniques changent. Un espace de noms peut continuer à résoudre alors que les personnes qui comprennent son chemin de récupération partent ailleurs. La gestion des IDN peut également régresser lorsqu’une bibliothèque, une interface utilisateur ou une politique de validation change. Une exploitation normale peut masquer un contact d’escalade obsolète ou un chemin de conversion non testé jusqu’à ce qu’une exception survienne.
L’acceptation universelle est une autre frontière de preuve. L’existence de.微博prouve un TLD internationalisé délégué, pas que chaque navigateur, système de messagerie, produit de sécurité, service d’analyse ou flux de travail d’entreprise le gère correctement. Démontrer la compatibilité applicative exigerait des cas de test définis sur des produits et versions réels. Les sources conservées ici ne fournissent pas une telle référence, donc aucun score d’acceptation universelle ni résultat client n’est revendiqué.
Les preuves peuvent se fragmenter entre les équipes. Les enregistrements contractuels peuvent être chez le personnel juridique, les changements DNS chez les équipes réseau, les clés chez les équipes de sécurité, les données d’enregistrement chez les fournisseurs, le comportement IDN chez les équipes applicatives et les communications publiques chez les équipes de marque. Pendant un incident, chaque groupe peut ne posséder qu’une partie du tableau.
Un registre de contrôle doit relier l’autorité, les identifiants exacts, l’exécution, la vérification, les dépendances et la récupération sans prétendre que chaque fonction appartient à une seule équipe.
L’intégration du cycle de vie doit également tenir compte des périodes de faible utilisation et de la transition éventuelle. Les preuves publiques ne montrent pas le volume d’enregistrement actuel ni la dépendance applicative pour aucun des trois TLD. Même un espace de noms peu utilisé conserve des obligations de délégation, de sécurité, de données, de contact et de continuité tant qu’il est actif. Une faible utilisation visible peut accroître le risque si la propriété et la surveillance se dégradent. Il ne faut pas supposer qu’elle réduit la responsabilité technique à zéro.
Les rapports de délégation historiques fournissent une leçon de processus durable.[5][6][7] Avant que la responsabilité racine ne commence, l’autorité et la préparation technique ont été vérifiées pour les libellés exacts. Les changements ultérieurs à fort impact doivent conserver la même discipline: confirmer l’entité et l’objet corrects, valider la cohérence technique, exécuter par le chemin autorisé, observer le résultat public et préserver les preuves. La décision de préparation initiale ne peut pas remplacer la vérification actuelle.
Les accords de registre font du cycle de vie plus qu’une administration web ordinaire.[11][12][13] Si l’exécution technique est externalisée, Sina Corporation doit encore disposer d’une visibilité et de droits contractuels suffisants pour comprendre l’état actuel, examiner les exceptions, tester la récupération et changer de fournisseur si nécessaire. Externaliser l’exécution n’externalise pas le besoin de supervision responsable.
Coûts de supervision, d’intégration, de maintenance et d’exceptions
Le coût de supervisioncommence par les droits de décision. Les changements de délégation, de DNSSEC, de services de données d’enregistrement, de dépôt de garantie, d’accès ou de répartition des fournisseurs peuvent affecter un espace de noms public. L’opérateur a besoin d’une chaîne d’autorisation documentée, d’une séparation entre la demande et la vérification, et d’un enregistrement de l’état cible approuvé. Pour trois TLD, les réviseurs doivent aussi savoir si une décision s’applique à une chaîne, à deux chaînes ou aux trois.
La supervision inclut les preuves des fournisseurs. Un fournisseur de services peut signaler qu’un changement est terminé, mais l’organisation responsable doit vérifier le résultat public pertinent de manière indépendante. Cela n’exige pas de dupliquer chaque système du fournisseur. Cela exige l’accès à suffisamment d’enregistrements et de tests pour confirmer la délégation, les métadonnées de sécurité, la découverte de service, l’identité de l’objet et les dépendances de récupération. Un changement n’est pas prouvé uniquement par le système qui l’a exécuté.
Le coût d’intégrationvient de la liaison de plans de contrôle distincts. La délégation racine, le DNS faisant autorité, la DNSSEC, l’amorçage RDAP, le service RDAP, les certificats, les contrôles d’accès, les dispositions de données de zone, les rapports, le dépôt de garantie et la réponse aux incidents peuvent être gérés par des systèmes différents. Chacun utilise des identifiants et des modèles temporels différents. L’intégration doit préserver ces différences tout en rendant les dépendances visibles.
Le service centralisé de données de zone de l’ICANN illustre une surface d’accès contrôlé entourant les données de registre.[21] Les rapports de registre fournissent un autre canal public de responsabilisation.[22] Ni l’un ni l’autre n’est une fonctionnalité de site web ordinaire. Les demandes d’accès, la publication des données, les calendriers de rapports et l’état des services techniques peuvent tous nécessiter des processus distincts. Une vue de portefeuille doit les relier sans traiter un flux de travail réussi comme la preuve que toute autre obligation est saine.
Le coût de maintenanceest le travail récurrent qui empêche la dégradation silencieuse. Les contacts doivent être examinés. Les identifiants et les certificats expirent. Les clés DNSSEC tournent. Les règles de surveillance doivent changer lorsque les points de terminaison ou les schémas évoluent. Les dispositions de dépôt de garantie et les instructions de récupération doivent être testées. Les contrats et les responsabilités des fournisseurs changent. Une configuration correcte au moment de la délégation peut devenir incomplète des années plus tard, même si personne ne la casse délibérément.
La maintenance doit inclure un inventaire des preuves, et pas seulement un inventaire des systèmes. Pour chaque TLD, l’opérateur doit savoir où l’autorité est enregistrée, quel état public est attendu, quelles observations le vérifient, qui possède les exceptions et quelles preuves démontrent la récupération. Une documentation sans propriétaire actuel est faible. Une propriété sans preuve reproductible dépend trop de la mémoire individuelle.
Le coût de gestion des exceptionsest généralement le moins prévisible. Une défaillance DNS partielle peut dépendre du type d’enregistrement, du résolveur, du réseau, du transport ou de l’état de validation. Un problème RDAP peut impliquer les données d’amorçage, le TLS, le HTTP, le schéma, la synchronisation des objets, la politique d’accès ou une hypothèse du client. Un changement contesté peut impliquer à la fois l’autorité d’entreprise et l’exécution technique. La réparation peut être rapide tandis que le diagnostic, la vérification, la communication et la prévention de la récurrence prennent beaucoup plus de temps.
La gestion des exceptions nécessite également une règle d’escalade. Une incohérence peut être attendue pendant une transition contrôlée, mais l’exception doit avoir un propriétaire et une date d’expiration. Sans limite temporelle, la propagation attendue devient une explication indéfinie d’un état obsolète. Le même principe s’applique aux lacunes de surveillance acceptées, aux travaux de clés retardés ou aux chemins de récupération non testés: l’acceptation doit être explicite, datée et réversible.
Ces catégories de coûts sont réelles même si les sources conservées ne divulguent aucun chiffre de personnel ou de budget. Il serait inapproprié d’attribuer des valeurs monétaires, des effectifs, des heures d’incident ou des frais de fournisseur à Sina Corporation sans preuves de l’entreprise. Le dossier soutient l’existence de classes de travail et de besoins de gouvernance, pas une estimation financière.
Le modèle de coûts révèle aussi où les économies d’échelle peuvent être trompeuses. Un outillage, des fournisseurs et des procédures partagés peuvent réduire le travail ordinaire sur.sina,.weiboet.微博. Ils peuvent aussi créer un mode de défaillance commun. Des contrôles séparés peuvent améliorer l’isolation mais augmenter la dérive et la charge de révision. Le bon équilibre dépend de l’architecture privée et de l’appétit pour le risque, qui ne peuvent pas être déduits des enregistrements publics de délégation.
Capacité, fiabilité opérationnelle et résultats de production clients
Trois niveaux de preuve doivent rester séparés.
La capacitéconcerne ce qu’un système est tenu, configuré ou visiblement capable de faire. Les preuves actuelles soutiennent des énoncés de capacité: Sina Corporation est enregistrée pour trois TLD délégués.[2][3][4][8][9][10] Des rapports de délégation historiques existent.[5][6][7] Plusieurs noms d’autorité et métadonnées DNSSEC étaient observables. L’IANA publie des données de découverte RDAP.[14] Les objets conservésnic.sina,nic.weiboetnic.xn--9krt00aétaient interrogeables.[15][16][17] Les accords de registre et les ressources de continuité de l’ICANN décrivent des mécanismes de données, de transition et d’urgence.[11][12][13][18][19]
La fiabilité opérationnelleconcerne la question de savoir si ces capacités fonctionnent de manière cohérente pendant le fonctionnement normal, les changements, les défaillances partielles et la récupération. Les preuves utilisées ici ne constituent pas une étude de fiabilité longitudinale. Elles contiennent des enregistrements actuels et des observations bornées, pas des séries temporelles multi-points de vue, des distributions de temps de réponse, des historiques de rotation de clés, des temps de récupération, des résumés d’incidents ou des taux d’échec de changement. Aucun score de disponibilité ou de résilience ne peut en être responsablement calculé.
Les résultats de production clientsconcernent la question de savoir si des utilisateurs, des bureaux d’enregistrement, des partenaires, des applications ou des unités commerciales ont atteint un résultat vérifié. Les sources publiques conservées ne documentent pas d’études de cas clients, de chiffres d’adoption, de cartes de dépendances, d’effets transactionnels ou d’avantages mesurés liés à.sina,.weiboou.微博. Elles n’établissent pas non plus de défaillance client. La classification correcte est que les résultats clients ne sont pas démontrés par ces preuves.
Cette distinction bloque plusieurs erreurs courantes. Plusieurs serveurs de noms ne prouvent pas une résilience indépendante. Les métadonnées DNSSEC ne prouvent pas une validation continue. Un succès HTTP ne prouve pas l’exactitude des données d’enregistrement. Un accord de marque ne prouve pas une utilisation élevée. Un cadre de dépôt de garantie ne prouve pas que le dernier dépôt était complet ou restaurable. Un enregistrement racine actuel ne prouve pas que chaque identifiant de récupération reste accessible.
Différentes méthodes de preuve sont nécessaires pour chaque niveau. La capacité peut souvent être évaluée au moyen d’enregistrements faisant autorité, de configurations et de réponses protocolaires actuelles. La fiabilité nécessite des mesures répétées, des changements contrôlés, des tests de défaillance, des preuves d’incidents et des exercices de récupération. Les résultats clients nécessitent des dépendances réelles documentées, des cas d’usage et des résultats. Mélanger ces méthodes convertit des faits bornés en conclusions non étayées.
Une évaluation de fiabilité plus solide demanderait des observations DNS et RDAP multi-réseaux dans le temps, des contrôles de cohérence DNSSEC parent-enfant, des preuves issues des changements de clés, des enregistrements de revue de service, l’âge des exceptions, des résumés d’incidents des fournisseurs, la validation du dépôt de garantie et des exercices de restauration. Elle définirait des états attendus séparément pour.sina,.weiboet.微博et enregistrerait la raison de toute différence.
Une évaluation des résultats clients demanderait un dossier différent. Il faudrait identifier les services ou communautés réels qui dépendent des espaces de noms, établir un comportement de référence, documenter les changements et relier les résultats aux TLD plutôt qu’à une activité de marque sans rapport. Rien de cela ne doit être déduit du nom de l’entreprise ou de la désignation de registre.
Tenir les niveaux séparés n’est pas un argument selon lequel les TLD ne sont pas fiables ou inutilisés. C’est un argument en faveur de la discipline de preuve. Le dossier public établit un rôle d’opérateur réel et des interfaces en cours d’exécution. Il laisse ouverte la fiabilité et l’impact client. C’est un résultat utile car il indique aux décideurs quelles preuves supplémentaires seraient nécessaires.
Dépôt de garantie, opération d’urgence et continuité au-delà de la disponibilité ordinaire
La continuité est plus large que le maintien en ligne des serveurs faisant autorité. Elle inclut la préservation des fonctions et des données critiques du registre lorsque le fonctionnement ordinaire ou une relation fournisseur ne peut pas continuer. Le cadre de dépôt de garantie des données de registre de l’ICANN existe pour placer les données requises dans un dispositif de dépôt indépendant selon des processus définis.[18] Les accords pour.sina,.weiboet.微博incluent des obligations de continuité et de transition.[11][12][13]
La qualité du dépôt dépend de plus que l’existence d’un dépôt. Les données doivent être complètes, ponctuelles, correctement formatées, protégées, accessibles sous la bonne autorité et utilisables pour la restauration. Un fichier qui ne peut pas être déchiffré, validé, interprété ou relié au service actuel est une preuve de récupération faible. Le matériel cadre public explique le mécanisme mais n’expose pas la qualité privée des dépôts pour ces trois TLD.
Le cadre d’opérateur de registre de secours d’urgence de l’ICANN décrit un chemin de continuité provisoire pour les fonctions critiques du registre dans des conditions d’urgence définies.[19] Ce n’est pas un substitut à la résilience ordinaire. C’est un mécanisme de dernier recours qui peut exiger des décisions d’autorité, l’accès aux données déposées, l’activation du service, des communications et une transition ultérieure. La préparation nécessite donc des contacts à jour, des données compatibles, des dépendances connues et un chemin de décision testé.
Le portefeuille de trois TLD rend important le périmètre de récupération. Un incident peut affecter un TLD tandis que les deux autres restent disponibles. Un fournisseur ou un plan de contrôle partagé peut affecter les trois. Une action contractuelle ou de transition peut s’appliquer différemment à chaque espace de noms. Un plan de récupération doit identifier les dépendances partagées et séparées afin que les opérateurs ne supposent pas un événement tout ou rien.
La portabilité fait partie de la continuité. L’entreprise peut utiliser des systèmes propriétaires ou des fournisseurs spécialisés, mais la direction responsable doit comprendre quelles données, identifiants, certificats, clés, formats, droits et approbations seraient nécessaires pour déménager. Une relation fournisseur peut bien fonctionner dans des conditions normales tout en imposant un risque de sortie inacceptable si ces actifs sont flous ou inaccessibles.
Les preuves de continuité expirent en pratique. Un exercice de restauration peut réussir puis devenir obsolète après des changements de schéma, des départs de personnel, des changements de fournisseur, le remplacement de certificats ou la rotation de clés. Les revues doivent être déclenchées par un changement matériel aussi bien que par le temps. L’objectif n’est pas de maintenir un classeur statique; c’est de maintenir un chemin actuel depuis la responsabilité enregistrée jusqu’au service critique restauré.
L’accès aux données de zone et les rapports de registre comptent également dans un contexte de transition.[21][22] Ils ne remplacent pas directement le dépôt de garantie ou l’opération d’urgence, mais ils font partie de l’environnement plus large de preuves et de responsabilisation. Une revue de continuité doit comprendre ce que chaque source de données peut et ne peut pas fournir, qui peut y accéder et si elle reste utile lorsque les systèmes ordinaires sont indisponibles.
La question de continuité la plus forte est pratique: l’organisation peut-elle démontrer un chemin autorisé depuis le dossier public et contractuel actuel jusqu’au rétablissement de la fonction essentielle? Ce chemin doit identifier les décideurs, les données, les identifiants, les fournisseurs, les contrôles de vérification, les communications et les critères de sortie. Les preuves publiques ne peuvent pas prouver que Sina Corporation a réalisé cet exercice privé. Elles montrent pourquoi l’exercice est nécessaire pour les trois TLD.
Modes de défaillance que le dossier public rend testables
Les modes de défaillance suivants sont des tests raisonnables dérivés de la surface de contrôle publique. Ils ne constituent pas des affirmations qu’une défaillance s’est produite.
1. Confusion entre entité et opérateur
Sina Corporation, une marque, l’ICANN, l’IANA, un opérateur de point de terminaison et un bureau d’enregistrement sont décrits comme un seul acteur. La responsabilisation devient alors inexacte. Le contrôle est une carte de rôles datée qui lie chaque décision et affirmation technique à l’entreprise, l’accord, l’enregistrement racine, le point de terminaison ou la responsabilité protocolaire pertinente.[2][3][4][8][9][10]
2. Dérive de changement entre TLD
Un changement prévu pour les trois chaînes atteint un TLD mais pas les deux autres, ou les atteint avec des différences inexpliquées. Le contrôle est une cible explicite par TLD et une vérification indépendante. L’automatisation de portefeuille doit produire trois résultats nommés, pas un succès générique.
3. Autorité d’entreprise erronée
Une personne ou un fournisseur techniquement compétent demande un changement à fort impact sans autorisation actuelle de l’entreprise. Le changement peut être techniquement valide mais procéduralement illégitime. Le contrôle est une chaîne d’autorisation actuelle reliée au TLD et à l’action exacts, avec suppression rapide des contacts obsolètes.
4. Inadéquation DNSSEC parent-enfant
Une transition de clé ou de DS laisse les données parent et enfant incohérentes, amenant les résolveurs validants à rejeter les réponses. Les RFC 4034 et 4035 décrivent les enregistrements et le comportement de validation impliqués.[26][27] Le contrôle est une rotation par étapes, une validation indépendante, un calendrier clair et un plan d’annulation exécutable.
5. Diversité apparente de serveurs de noms avec défaillance partagée
Plusieurs noms d’autorité sont listés, mais des dépendances partagées cachées provoquent une panne corrélée. Les données de délégation ne peuvent pas prouver l’indépendance. Le contrôle est une revue de résilience consciente de l’architecture, des tests multi-réseaux et des exercices qui mettent en échec les fournisseurs ou composants de contrôle partagés.
6. Angle mort du transport DNS
Des requêtes UDP simples réussissent tandis que des réponses tronquées ou des connexions TCP échouent.[30] Le contrôle consiste à tester des tailles d’enregistrements représentatives, le comportement de repli, la gestion des connexions et plusieurs réseaux plutôt que de s’appuyer sur une seule petite requête.
7. Divergence entre l’amorçage et le point de terminaison RDAP
Les données d’amorçage de l’IANA orientent les clients vers une URL de base obsolète ou incohérente avec le service déployé.[14][25] Le contrôle est une comparaison post-changement des entrées d’amorçage, du DNS, du TLS, du comportement HTTP et de l’objet RDAP attendu.
8. RDAP joignable mais sémantiquement invalide
Un point de terminaison renvoie un succès HTTP mais la réponse est mal formée, identifie le mauvais objet, omet des structures requises ou contient des erreurs inattendues. Les RFC 9082 et 9083 définissent le comportement de requête et de réponse.[23][24] Le contrôle est une validation consciente du schéma et de l’objet.
9. Écart de fraîcheur des données d’enregistrement
Le service répond correctement au niveau protocolaire alors que certains statuts, événements, entités ou références de serveurs de noms sont obsolètes. Le contrôle est un modèle d’état attendu approuvé et une réconciliation avec les enregistrements de changement faisant autorité, et non la seule surveillance de la joignabilité.
10. Dépôt de garantie obsolète ou inutilisable
Des dépôts existent mais sont incomplets, invalides, inaccessibles ou incompatibles avec l’outillage de récupération.[18] Le contrôle est une validation récurrente et une répétition de restauration utilisant les données, clés, formats et propriétaires autorisés actuels.
11. Lacune d’autorité d’urgence
Un événement grave survient, mais personne ne peut prouver rapidement qui peut libérer les données, activer le service d’urgence, coordonner les fournisseurs ou approuver la transition. Le cadre EBERO et les obligations d’accord rendent cela prévisible.[19][11][12][13] Le contrôle est un arbre de décision testé avec contacts et suppléants actuels.
12. Dégradation de l’espace de noms à faible attention
Un TLD reçoit moins d’attention commerciale, de sorte que les contacts, tests, identifiants ou instructions de récupération vieillissent même si la délégation reste active. Les sources publiques n’établissent pas l’utilisation actuelle, donc une faible utilisation ne peut pas être supposée. Le contrôle est une base opérationnelle minimale pour chaque espace de noms actif.
13. L’automatisation partagée propage l’erreur
Une erreur de modèle, d’identifiant ou de politique affecte les trois TLD à la fois. Le contrôle est un déploiement par étapes, une confirmation par TLD, une séparation des identifiants à haut risque le cas échéant, et une condition d’arrêt après le premier résultat inattendu.
14. Capacité présentée comme un résultat client
Une délégation, une réponse signée, un accord ou un nom de marque est présenté comme preuve de fiabilité, d’adoption ou de bénéfice utilisateur. Il s’agit d’une défaillance de preuve même si le dossier technique est exact. Le contrôle consiste à étiqueter séparément la capacité, la fiabilité et les résultats clients et à exiger la preuve correcte pour chacun.
Ces modes montrent pourquoi la gestion des exceptions nécessite une responsabilité nommée et un budget. La plupart ne sont pas résolus par un autre tableau de bord vert. Ils exigent des enregistrements d’autorité, une connaissance des protocoles, une cartographie des dépendances, des preuves actuelles, une coordination des fournisseurs et un processus capable de décider dans l’incertitude.
Contrôles de direction et tests de décision
Une revue de direction doit commencer par nommer l’objet. La décision concerne-t-elle.sina,.weibo,.微博ou les trois? Quel enregistrement, service, clé, ensemble de données, obligation contractuelle ou relation fournisseur est affecté? Un langage vague comme « les domaines de la marque » n’est pas adéquat pour un changement à fort impact.
La question suivante est l’état approuvé. Pour le DNS, cela peut inclure la délégation, les serveurs de noms, les adresses, la DNSSEC et les attentes de transport. Pour la RDAP, cela peut inclure les bases d’amorçage, les certificats, le comportement HTTP, le type de média, le schéma, l’identité de l’objet et la gestion des erreurs. Pour la continuité, cela peut inclure la récence du dépôt, la validation, l’autorité, les contacts, l’accès aux données et les dépendances de récupération.
La troisième question est de savoir comment l’état en cours sera prouvé. Les changements importants nécessitent des comparaisons horodatées lisibles par machine et une interprétation des différences. Une capture d’écran ou une requête réussie peut appuyer un contrôle, mais ne doit pas être la seule preuve d’une transition complexe. La vérification doit être indépendante de l’action lorsque c’est pratique.
La quatrième question concerne la défaillance partielle. Un plan doit distinguer les défaillances de délégation parente, de service faisant autorité, de DNSSEC, de transport, de découverte RDAP, de réponse RDAP, de chemin réseau, de certificat, d’accès, de données, de fournisseur et d’autorité d’entreprise. Cette classification accélère l’escalade et réduit le risque d’attribuer chaque symptôme à l’opérateur de registre.
La cinquième question est la réversibilité. Les changements de clés, la suppression de points de terminaison, la résiliation de fournisseur, la libération de données ou les mises à jour de contacts peuvent réduire les options de récupération. Les travaux à fort impact doivent préserver un chemin de retour vérifié lorsque cela est techniquement et légalement possible. Si un changement n’est pas réversible, le seuil de preuve et le niveau d’approbation doivent être plus élevés.
La supervision des fournisseurs doit mettre l’accent sur les droits de preuve et la portabilité. Sina Corporation n’a pas besoin de dupliquer chaque capacité spécialisée, mais elle a besoin d’un accès suffisant pour comprendre l’état public, examiner les incidents, vérifier les changements critiques, tester la continuité et effectuer une transition si nécessaire. Un service que seul le fournisseur actuel peut expliquer ou restaurer crée une concentration de connaissances.
Le rapport d’exceptions doit suivre l’âge, l’impact et la qualité de la clôture. Une incohérence de courte durée pendant un changement approuvé est différente d’une incohérence inexpliquée qui persiste. La clôture doit indiquer la cause, l’action corrective, l’état final vérifié et si les autres TLD nécessitent la même revue. Des exceptions répétées doivent déclencher un changement de contrôle, pas simplement plus d’alertes.
L’acceptation du risque doit être explicite. Une lacune de surveillance connue, un chemin de récupération non testé, une dépendance partagée ou un élément de maintenance retardé peut être accepté temporairement. L’enregistrement doit nommer le propriétaire, la justification, l’expiration et la condition de remédiation. Sinon, une acceptation temporaire peut devenir une conception opérationnelle permanente sans décision.
Enfin, toute affirmation publique sur l’adoption, les performances, la fiabilité ou la valeur commerciale doit être testée par rapport au niveau de preuve correct. Les enregistrements de délégation et de protocole soutiennent l’analyse d’infrastructure. Ils ne soutiennent pas un récit de réussite client. Cette discipline protège l’entreprise à la fois de l’exagération promotionnelle et des critiques non étayées.
Ce que les preuves établissent et ce qui reste inconnu
Le dossier public établit un rôle d’entreprise précis. L’entité d’annuaire existante identifie Sina Corporation[1]; l’IANA nomme l’entreprise comme organisation commanditaire pour.sina,.weiboet.微博et enregistre les trois délégations.[2][3][4] Les rapports de délégation documentent les étapes historiques d’éligibilité et de conformité technique.[5][6][7] L’ICANN identifie l’opérateur, le type d’accord de marque et la date d’accord pour les trois TLD.[8][9][10] Les accords publiés définissent des responsabilités au-delà de l’hébergement web ordinaire.[11][12][13]
Le dossier expose également des surfaces techniques en cours d’exécution. L’IANA publie des données de découverte RDAP.[14] Les requêtes conservéesnic.sina,nic.weiboetnic.xn--9krt00aont renvoyé des objets RDAP structurés.[15][16][17] Les observations DNS actuelles ont montré plusieurs noms d’autorité et des données de délégation DNSSEC. L’ICANN publie des documents sur le dépôt de garantie, l’opération de registre d’urgence, les attentes RDAP, l’accès contrôlé aux données de zone et les rapports de registre.[18][19][20][21][22]
Les normes protocolaires définissent les limites de ces observations. La RDAP exige une découverte, des requêtes, des réponses et des erreurs correctes.[23][24][25] La DNSSEC dépend d’enregistrements coordonnés et de règles de validation.[25][26] La fiabilité DNS inclut le comportement TCP ainsi que les réponses UDP simples.[27] Une terminologie précise est nécessaire pour séparer les rôles d’autorité, de résolution, de registre et de bureau d’enregistrement.[31]
Les preuves publiques n’établissent pas la topologie privée, la répartition des fournisseurs de backend, les effectifs, le budget, la couverture de surveillance, l’historique des incidents, les performances de récupération, la qualité du dépôt de garantie, le volume d’enregistrements, l’adoption de l’espace de noms, l’intégration applicative ou les résultats clients. Elles ne montrent pas si les TLD partagent chaque dépendance technique ou utilisent des systèmes séparés. Elles ne soutiennent ni une référence de service positive ni négative.
La conclusion défendable est opérationnelle. Sina Corporation possède trois identités réseau enregistrées dans la racine DNS, chacune avec des surfaces de délégation, de données d’enregistrement, de sécurité, de contrat et de continuité; l’IDN ajoute également une frontière de conversion et d’affichage régie par les normes. Leur similarité crée des opportunités de gouvernance partagée mais ne supprime pas les identifiants et les états de défaillance distincts.
Le coût pratique réside dans la supervision des changements, l’intégration des contrôles, la maintenance de preuves de longue durée et la résolution des exceptions à travers les frontières organisationnelles et techniques.
C’est la couche de réalité du rôle. Un libellé court dans la zone racine relie l’autorité d’entreprise, le comportement protocolaire, les dossiers publics, la supervision des fournisseurs, la garde des données et la récupération. L’analyse responsable commence par ce que les enregistrements et les interfaces en cours d’exécution montrent réellement, marque la capacité comme distincte de la fiabilité et refuse de déduire des résultats clients de l’existence d’une infrastructure. Cette approche rend les questions restantes plus nettes et donne aux dirigeants une base concrète pour demander les preuves encore manquantes.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance