
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.
ICANN
Pour autistici.org, l’état est public mais la décision ne l’est pas
Le registre `.org` expose un `serverHold` daté du 28 août 2026. Ce fait technique ne révèle ni le chemin juridique suivi, ni la personne responsable du choix, ni la raison pour laquelle l’effet global sur le domaine a précédé de plusieurs semaines la fin de la licence américaine…

IETF
RFC 9806 corrige l’étiquette, pas le déploiement
Le registre des normes désigne désormais sans ambiguïté les métadonnées d’enregistrement SIPREC par application/rs-metadata+xml. Cette correction relie deux RFC de 2016, un erratum, une mise à jour Standards Track et une inscription IANA. Elle ne dit toujours pas quels clients…

IETF
RFC 10050 donne une identité au profil, pas un verdict au protocole
Un nom et un numéro de version permettent de retrouver exactement les contraintes appliquées à une carte JSContact. Ils ne disent pas, à eux seuls, si cette carte est recevable dans un échange. RFC 10050 organise cette séparation entre identité du profil, conformité calculée et…
IETF
La sauvegarde était valide, pas l’état de signature : RFC 10033
Restaurer une clé de signature avec état ne revient pas à remettre un secret intact dans une machine neuve. Il faut aussi rétablir, sans retour en arrière, la mémoire des signatures déjà émises. RFC 10033 montre pourquoi une sauvegarde parfaitement authentique peut rouvrir une…

Histoire d'Internet
Barbara Liskov et Argus : ce qu'un commit prouvait, et rien de plus
Argus a placé la panne au niveau du langage: un guardian possédait les objets récupérables, un handler franchissait les nœuds et une action pouvait valider ou annuler une modification distribuée. La force du modèle tient aussi à sa limite. Le commit fixait l'état Argus entité; il…
IETF
Un code AEGIS n’est pas un reçu de négociation
Le nombre 34 peut désormais désigner `AEAD_AEGIS128X2` sans ambiguïté dans le registre IANA. Il ne dit pourtant pas si deux pairs ont proposé ce mode, s’ils ont retenu la même longueur de tag ni si le chemin vectoriel attendu a réellement traité le trafic. RFC 10032 nomme le…

Histoire d'Internet
Anita Borg et Systers : entrer dans un espace gouverné ne prouvait pas que l'égalité était acquise
Un message entrait dans Systers parce qu'une adhésion, une adresse et des règles de routage lui ouvraient un espace professionnel privé. Cette distribution rompait l'isolement de femmes de l'informatique; elle ne vérifiait pas toute identité, ne garantissait pas une occasion de…

IETF
Un bail DHCP n’est pas un reçu de topologie de relais
Un équipement IPv4 ancien peut recevoir une adresse parfaitement exploitable sans savoir qu’un relais a converti son échange en DHCPv6. La RFC 9928 résout cette incompatibilité, mais déplace aussi la charge de la preuve: le succès du bail ne suffit pas à démontrer que le serveur…

Histoire d'Internet
Andrew S. Tanenbaum et la capability d’Amoeba qui autorisait un objet, pas une personne
Dans Amoeba, l’autorité pouvait tenir dans 128 bits et passer d’un processus à l’autre sans registre central des détenteurs. Ce raccourci réunissait le service, l’objet, les opérations permises et une preuve de non-falsification; il ne disait pourtant ni qui portait le jeton, ni…
Dirigeants
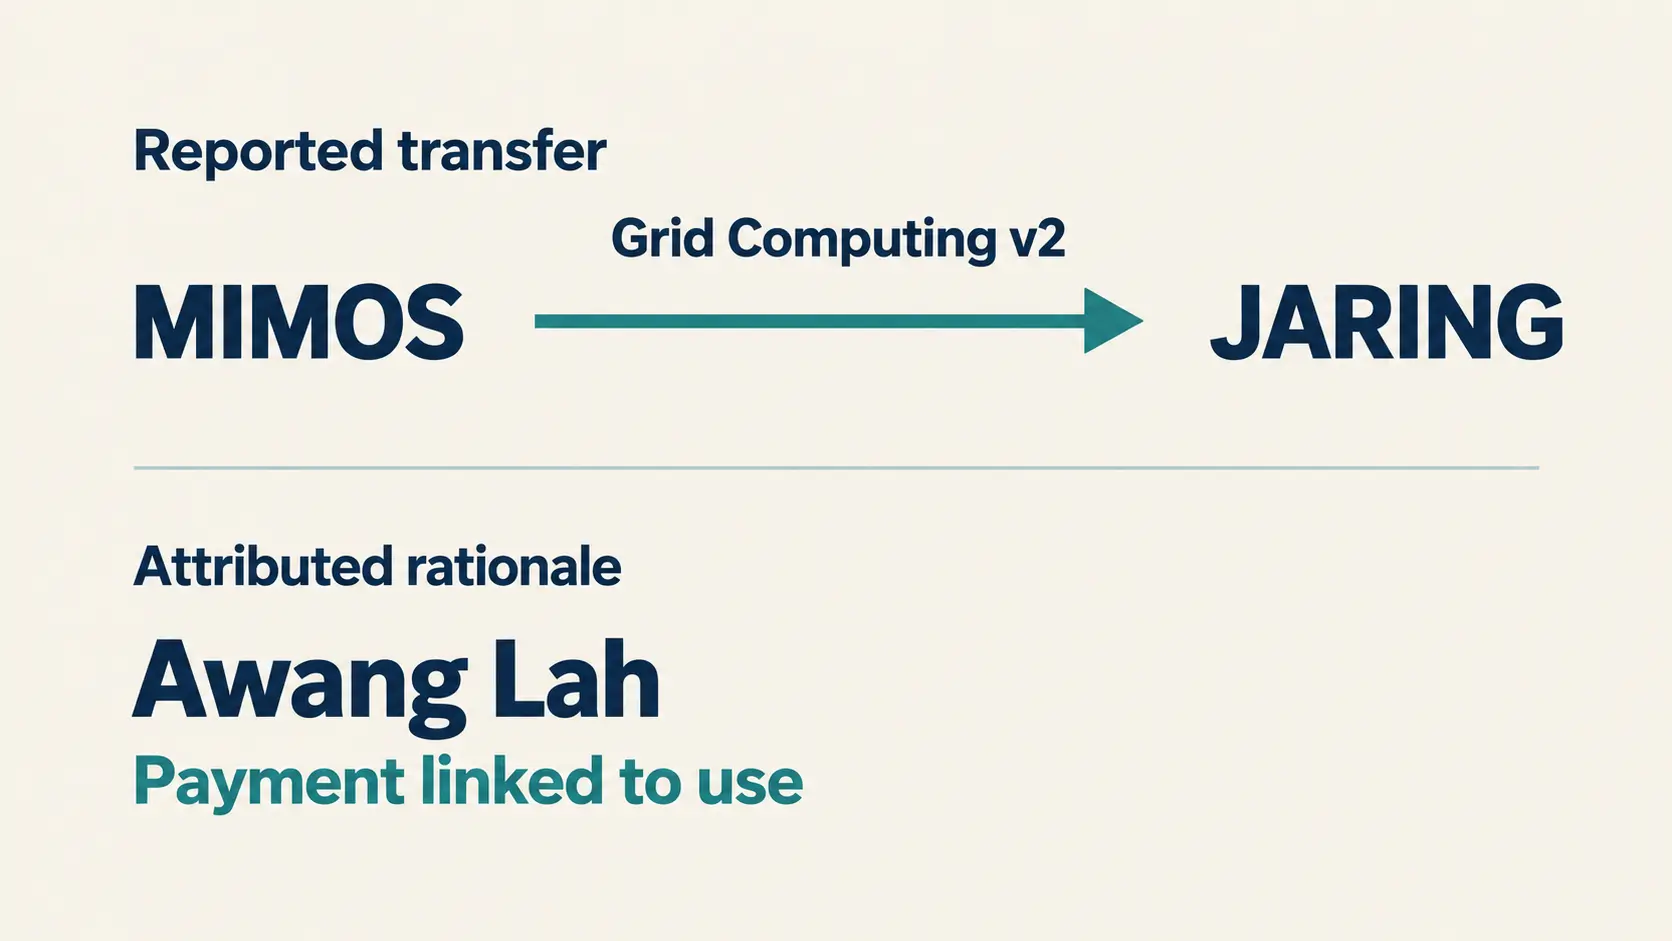
Mohamed Awang Lah et l’argument du calcul payé à l’usage
Un compte rendu hébergé par MIMOS attribue à Mohamed Awang Lah un argument de réduction des coûts fondé sur l’utilisation. Le rapprocher du transfert technologique à JARING permet de préciser son rôle, sans transformer une proposition commerciale en résultat acquis.

Entreprises services cloud mondiales
Cloudflare R2 : le prix de sortie ne mesure pas le coût du départ
Cloudflare affiche un transfert sortant gratuit pour R2 et décrit une procédure permettant d’en extraire des objets. Ces deux éléments comptent. Ils ne répondent pourtant pas à la même question que celle posée à une direction informatique: combien coûterait le remplacement du…

Entreprises institutionnelles mondiales
De DHCP d’ISC à Kea : le travail opérationnel caché après la conversion de configuration
Convertir un fichier de configuration ISC DHCP en JSON Kea réduit le travail mécanique de traduction. Cela ne prouve ni le transfert de l’état des baux, ni la reprise de la haute disponibilité, ni le fonctionnement de DNS-DDNS ou des extensions. La frontière critique est celle…

ICANN
Le pouvoir d’ICANN tient à sa chaîne d’exécution, pas à un mandat unique
Pour comprendre ce que l’organisation peut imposer — et ce qu’une contestation peut réellement interrompre — il faut suivre le passage des politiques communautaires aux contrats, puis des contrats au contrôle de conformité. Le dossier public établit cette architecture, mais ne…

IETF
Quand le consensus de l’IETF devient une décision contestable
L’IETF ne gouverne pas Internet par un titre de propriété sur le réseau. Son influence vient d’une chaîne plus précise: une communauté produit des textes, des groupes de travail les discutent, des responsables évaluent le consensus, puis des organes désignés autorisent leur…

Dirigeants
Mohamed Awang Lah : ce que la continuité de la cybersécurité permet — et ne permet pas — d’attribuer à un dirigeant
Le parcours de Mohamed Awang Lah relie deux récits souvent confondus: celui de la construction des premiers réseaux publics malaisiens et celui de l’institutionnalisation ultérieure de la réponse aux incidents informatiques. Les sources publiques permettent de documenter son rôle…

Entreprises FAI régionaux mondiales
AS210837 : ce que les preuves peuvent établir sur le contrôle et la continuité du réseau de ROYA Communications
Le résumé de veille AS210837: ce que les preuves peuvent établir sur le contrôle et la continuité du réseau de ROYA Communications explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Entreprises services cloud mondiales
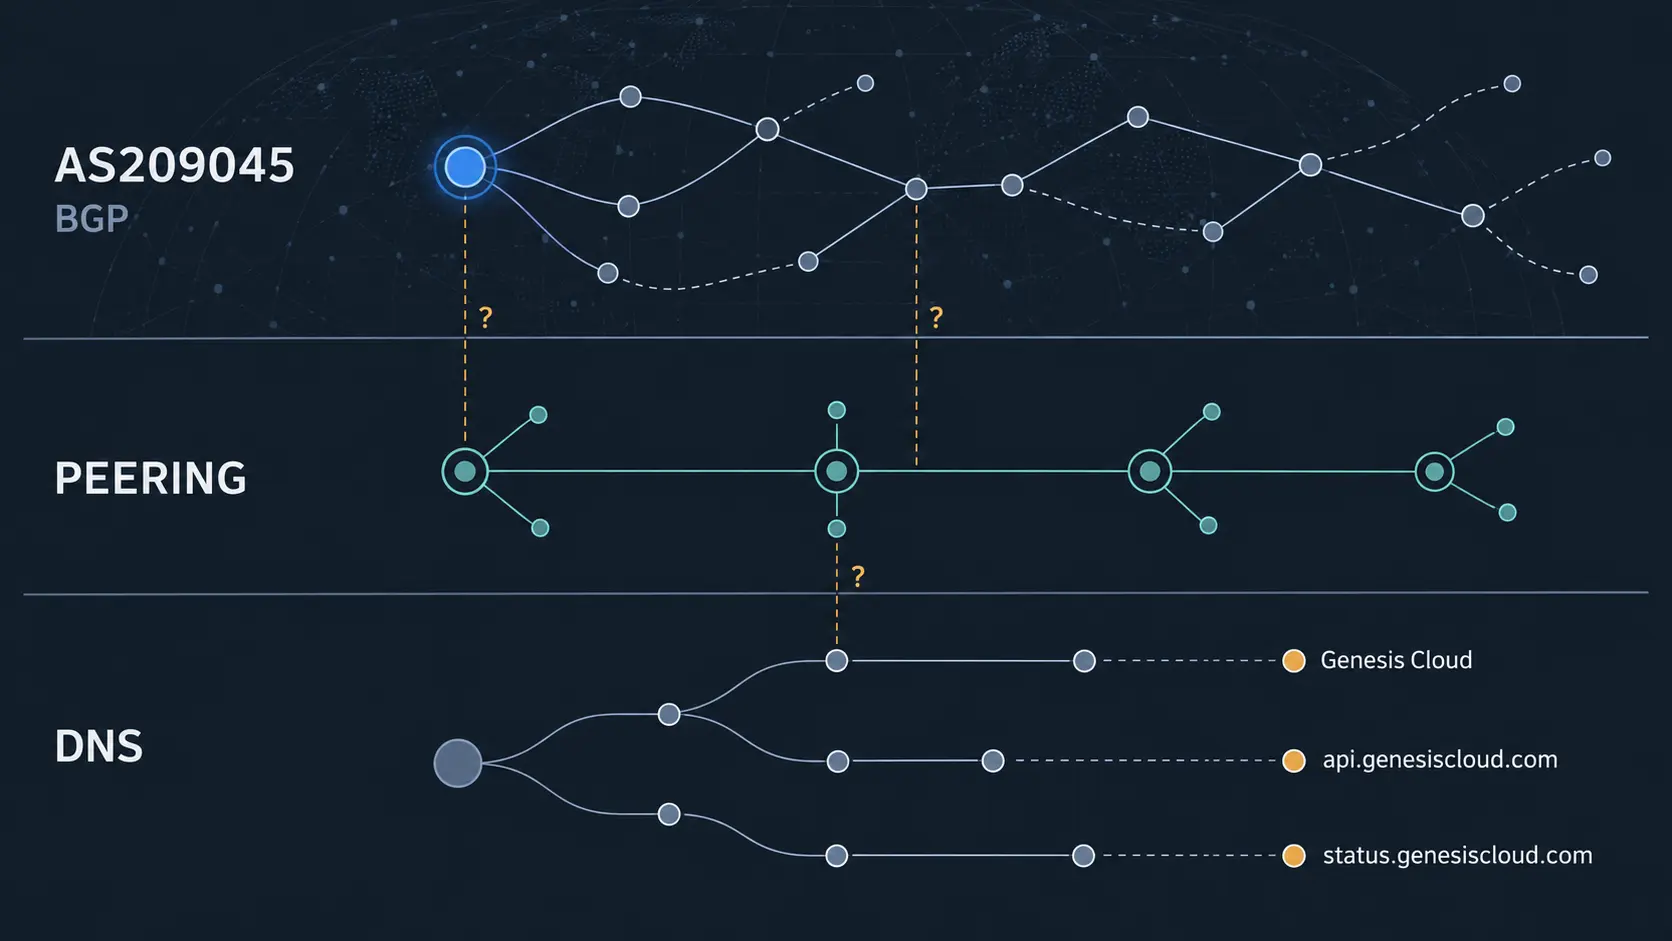
Genesis Cloud : le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée
Le résumé de veille Genesis Cloud: le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
Dossier
Le décompte SHA-1 de RFC 9919 n’est pas une preuve de retrait
Le journal d’un répondeur OCSP peut montrer que les requêtes SHA-1 se raréfient. Pour mettre fin à la compatibilité sans confondre silence et migration, l’opérateur doit encore établir qui pouvait être vu, par quel chemin et pendant combien de cycles.

Histoire d'Internet
Les octets changeaient, pas le caractère visé : la frontière du RFC 2070
Un navigateur de 1997 pouvait recevoir deux fichiers HTML dont les octets ne se ressemblaient pas, puis rencontrer dans chacun le même caractère abstrait. Le RFC 2070 expliquait pourquoi: l’encodage externe appartenait à la ressource concrète et au décodeur, tandis que le jeu de…

Histoire d'Internet
Le même Digest a ouvert deux fois la porte : la frontière anti-rejeu du RFC 2069
Deux lignes identiques apparaissent dans un journal: même utilisateur, même nonce, même URI, même réponse hexadécimale. Toutes deux sont valides. La première a-t-elle autorisé l’action et la seconde l’a-t-elle rejouée ? Le calcul du RFC 2069 ne peut pas répondre seul. Il faut…