
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Histoire d'Internet
Le livre était sur une étagère. Le résolveur ne pouvait offrir qu’une notice : RFC 3187
Une résolution réussie ne livrait pas toujours un fichier. Si l’ouvrage n’existait qu’en version physique, RFC 3187 estimait que la meilleure réponse pouvait être une notice bibliographique et l’emplacement d’un exemplaire en bibliothèque. Le nom persistait; l’accès restait une…
IETF
L’agent s’est tu. Le score a sanctionné ce que le vérificateur ne voyait plus.
Le projet NBTP transforme l’absence de battements et le silence corrélé en décroissance de confiance, puis en états SUSPECT ou QUARANTINED. Cette mécanique peut aider l’exploitation, à condition de ne pas confondre un angle mort d’observation avec le comportement de l’agent.

Histoire d'Internet
RFC 1180 expliquait TCP/IP, puis renvoyait aux normes
En janvier 1991, T.J. Socolofsky et C.J. Kale proposèrent aux professionnels des réseaux un parcours concret: suivre un datagramme IP d’un hôte à l’autre en passant par un routeur. Ils posèrent aussi une limite nette: le mémo expliquait TCP/IP, il ne le définissait pas.

Histoire d'Internet
Le client voyait une liaison directe. L’opérateur détenait la paire d’adresses cachée : RFC 3186
Un voyant physique pouvait rester allumé alors que le protocole de ligne était déjà mort. Cette formule — « link up, line protocol down » — révèle mieux RFC 3186 que le mot tunnel: le client observait une liaison PPP apparemment simple, tandis que la cause, le chemin et le…
Histoire d'Internet
Retirer un nom de l’enveloppe ne révoquait pas l’ancienne clé : RFC 3185
Une nouvelle enveloppe chiffrée pouvait omettre trois destinataires et pourtant rester lisible par eux. Leur nom avait disparu de la représentation; le pouvoir reçu avec la clé précédente, lui, n’avait pas été repris. RFC 3185 exposait cette différence sans détour: réduire la…

IETF
La clé a changé. La continuité de l’instance dépendait encore d’un registre.
Reconnaître une clé actuelle et reconnaître la même instance au fil du temps sont deux opérations différentes. Le nouveau profil OAuth rend visible l’autorité qui les relie: l’attesteur, son dossier d’enrôlement et ses décisions sur le cycle de vie.
Histoire d'Internet
Le domaine a signé le message. La personne restait sans nom : RFC 3183
Entre « ce domaine a laissé partir ce message » et « cette personne en est l’auteur », il existe un espace probatoire que l’interface moderne efface volontiers. RFC 3183 plaça précisément son mécanisme dans cet espace: une organisation pouvait authentifier quelqu’un en interne et…
Histoire d'Internet
Le pare-feu pouvait refuser. Il ne devait pas briser la conversation : RFC 2979
En octobre 2000, un RFC à valeur informative a posé une distinction que les filtres de paquets brouillaient souvent: un site pouvait refuser un trafic pour des raisons de sécurité, mais un pare-feu ne devait pas faire échouer par accident un échange légitime conforme aux normes.…

IETF
Le contrôle d’intégrité a réussi. La vérité du chemin restait ouverte.
Une chaîne GMAC valide peut démontrer que certains champs IOAM protégés n’ont pas été modifiés. Elle ne démontre ni que tous les éléments attendus sont arrivés, ni qu’un nœud compromis a dit vrai sur lui-même, ni que la décision prise ensuite a rendu le service meilleur.

Histoire d'Internet
Le nom est entré dans RSVP. L’autorité devait encore décider ce qu’il signifiait : RFC 3182
Un localisateur de politique ressemble à une permission quand on le lit trop vite. Il n’en est pas une. Dans la RFC 3182, ce localisateur indiquait où chercher une règle; un identifiant, un ticket Kerberos ou un certificat apportait une preuve d’identité d’une qualité variable…

Histoire d'Internet
Un lien sécurisé pouvait encore relayer une revendication MASC douteuse : RFC 2909
MASC répartissait les plages multicast en revendications temporaires et imbriquées. Sa section sécurité de 2000 signalait une autre frontière: protéger le pair voisin ne rendait pas fiable chaque mise à jour relayée.
IETF
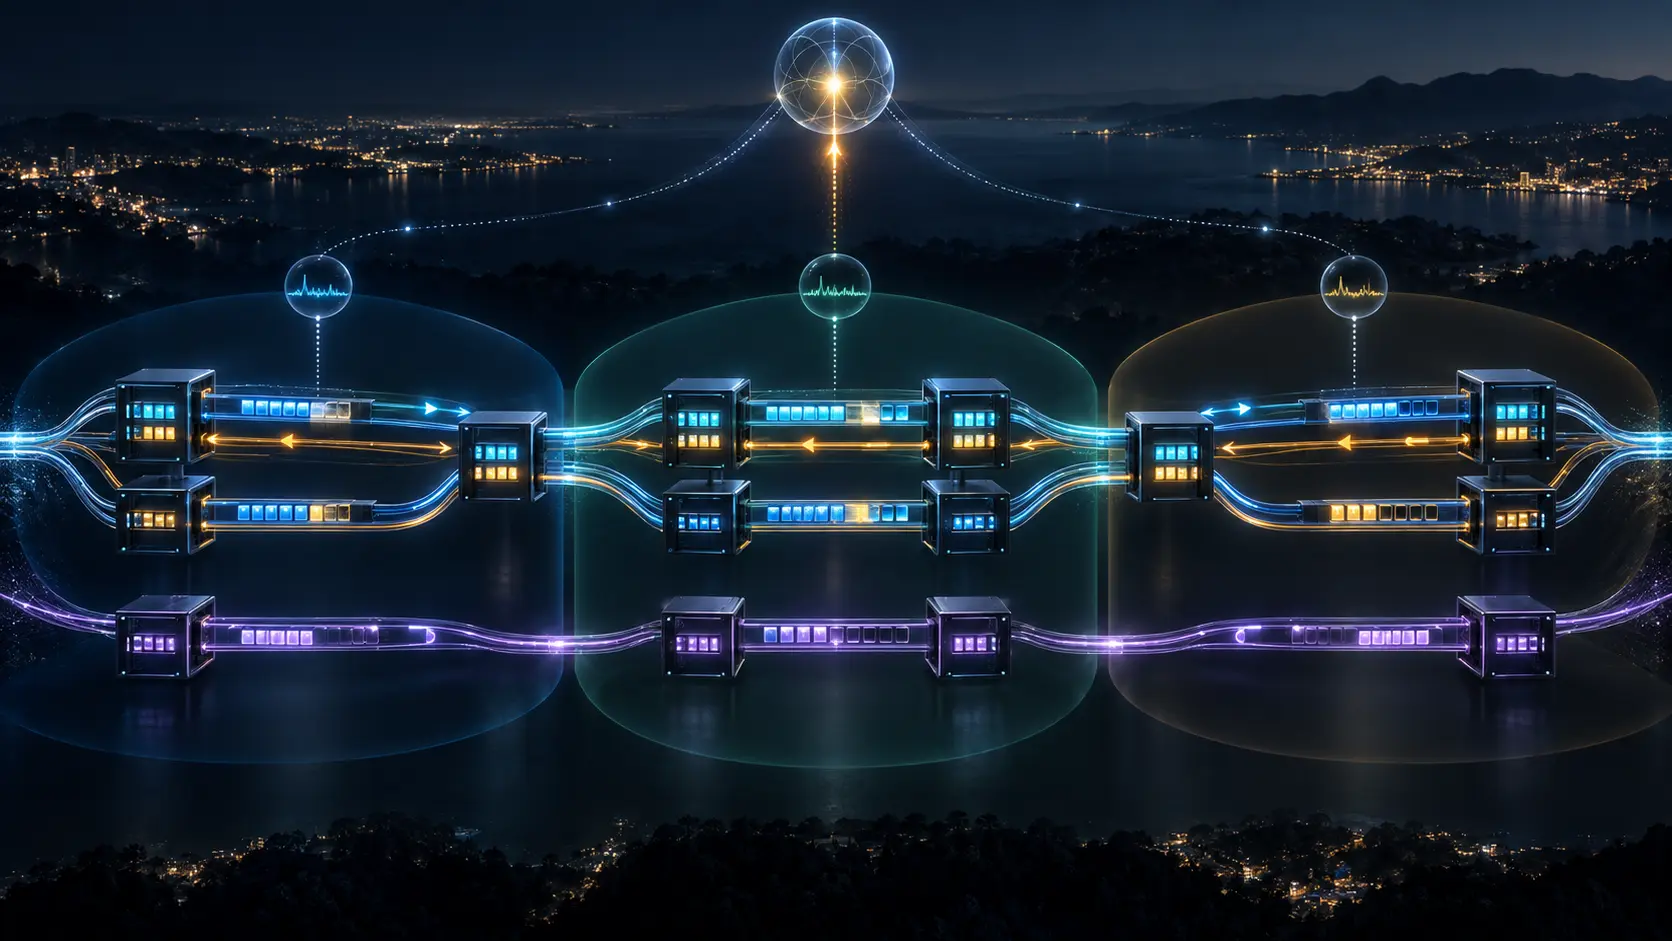
Le contrôleur a annoncé la fin. Le réseau n’avait pas prouvé l’absence de coupure
Dans un redimensionnement optique distribué, un état final simplifie la conduite. Il ne résume pourtant pas toutes les réalités qu’il prétend fermer: les deux sens, chaque domaine, les chemins de travail et de protection, les créneaux physiques et le trafic du client gardent…
Tendances centres de données Amérique du Nord
Géorgie : 96 MW de capacité ne font pas 96 MW d’électricité réservée à Google
Georgia Power associe un abonnement de Google à environ 900 millions de dollars d’avantages projetés pour les clients. Entre la capacité ajoutée au réseau, les crédits environnementaux attribués à l’acheteur et les coûts laissés aux autres usagers, la démonstration reste à faire.

Histoire d'Internet
Le nouveau flux a obtenu l’admission. Sa priorité de défense devait encore survivre à l’arrivée suivante : RFC 3181
Dans un réseau saturé, arriver le premier n’était plus une garantie, et arriver le dernier n’était plus une condamnation. La RFC 3181 permit à une nouvelle demande de supplanter une réservation antérieure, mais elle refusa de confondre l’autorité d’entrer avec celle de rester.…

Récits
APNIC relie une panne touchant huit services à une erreur de drainage sur son répartiteur de charge
Selon APNIC, une opération de drainage des connexions prévue pendant la maintenance d’un nœud a été exécutée sur l’autre, provoquant une panne qui a touché huit services. L’avis parle de 15 minutes, alors que les heures de début et de fin affichées couvrent 17 minutes.

Histoire d'Internet
Un AS, 256 adresses multicast, puis une limite à quatre octets
GLOP a rendu un bloc multicast statique calculable à partir d’un numéro de réseau déjà attribué. Le compromis était simple à comprendre, mais dépendait d’un champ AS sur deux octets.

IETF
La preuve du lot est valide. Combien de jetons avez-vous vraiment reçus ?
L’émission groupée de Privacy Pass économise des échanges et mutualise un calcul de preuve. Elle ne tient pourtant pas le livre de stock à la place du client: entre la réponse de l’émetteur, la finalisation cryptographique, l’écriture durable et l’usage ultérieur, plusieurs…

Histoire d'Internet
Le moteur répondit 231. Le script devait encore un reçu de fin : RFC 3179
Dans un système d’administration, la première réponse rassurante arrive souvent trop tôt. La RFC 3179 avait prévu ce piège. Le code 231 attestait qu’une commande avait conduit le moteur à un état précis; d’autres messages portaient les résultats provisoires, les erreurs et la fin…

IETF
La commande ACME a nommé un profil ; le certificat devait encore faire ses preuves
ACME Profiles donne aux autorités de certification un sélecteur propre pour leurs politiques d’émission. Ce nom améliore la coordination, mais il ne transforme ni la commande, ni le tableau de bord d’automatisation, en preuve des champs du certificat, de son déploiement ou de son…

Histoire d'Internet
Le /48 IPv6 était un point de départ, pas une taille pour tous les sites
Le débat sur le /48 ne s’est pas achevé quand l’IPv6 a manqué d’espace. Il a changé lorsque les organismes chargés des politiques ont dû transformer une recommandation nette en règles applicables à des sites dont les usages et les réseaux ne se ressemblaient pas.