
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.
Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la chaîne de preuve du contrôle opérationnel reste à construire
Le résumé de veille DFINFRA et l’AS210860: la chaîne de preuve du contrôle opérationnel reste à construire explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
Même couleur, chaîne de preuve incomplète : lire RFC 9832 au-delà du numéro
Un opérateur peut recevoir trois occurrences de la valeur 100 et exécuter trois décisions différentes. RFC 9832 ordonne la sélection d’une classe de transport; il ne transforme ni un entier privé en définition mondiale du service, ni une route résolue en preuve de l’expérience…

IETF
RFC 9983 : le fanion anycast signale une intention, pas l’état du service
Dans un protocole de routage, un bit bien défini vaut mieux qu’une déduction fragile. Avec le fanion AC, la RFC 9983 permet à OSPFv2 d’indiquer qu’un préfixe a vocation à être annoncé par plusieurs nœuds. Cette précision ne transforme pourtant pas le routage en supervision…

Entreprises FAI régionaux mondiales
AS210837 : ce que les traces publiques permettent — et ne permettent pas — d’établir sur ROYA Communications
Le résumé de veille AS210837: ce que les traces publiques permettent — et ne permettent pas — d’établir sur ROYA Communications explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

Dossier
AlmazCloud Network : l’empreinte opérationnelle d’AS210328 reste-t-elle vérifiable ?
Une enquête fondée sur les registres, le routage, le DNS et la présence web distingue ce qui est administrativement enregistré de ce qui est effectivement observable — et ce qui pourrait encore être démontré sur la fourniture de services cloud.

Entreprises FAI régionaux mondiales
AS33169 : ce que le routage public révèle — et ne révèle pas — sur la surface opérationnelle d’Utherverse Network Operations
Les registres attribuent des ressources. Le routage montre parfois qu’un système annonce ces ressources. Entre les deux se trouve la question la plus difficile: quelle partie de l’infrastructure est réellement observable, par qui, et avec quel degré de continuité ?

IETF
RFC 9845 : les watts baissent, la preuve reste à construire
Une courbe électrique descend vite. Démontrer qu’un réseau a réellement réduit son empreinte, sans déplacer la charge ni dégrader le service, exige une chaîne de preuves beaucoup plus longue.
IETF
Huit reçus pour une identité de charge de travail : ce que le jeton ne prouve pas
Le projet WIMSE explique comment Kubernetes, les plateformes cloud et SPIFFE réduisent la dépendance aux secrets durables. Son apport décisif est aussi une limite: l’émission d’un justificatif d’identité n’absorbe ni l’état d’exécution, ni l’autorisation, ni la révocation, ni le…

Entreprises institutionnelles mondiales
AS210764 : ce que le routage rend visible, et ce qu’il ne permet pas de prouver
Le résumé de veille AS210764: ce que le routage rend visible, et ce qu’il ne permet pas de prouver explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
RFC 9991 a rendu le détail des échecs conditionnel, non exigible
Une panne d'authentification peut livrer un indice précieux sous la forme d'un message qui n'aurait jamais dû quitter le système destinataire. RFC 9991 organise ce paradoxe sans l'abolir: le domaine demande un rapport, mais le récepteur conserve la responsabilité de décider si…

Société des ressources numériques
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Entreprises services cloud mondiales
DATAMATIX et AS210973 : une capacité réseau visible, mais une activité commerciale encore à démontrer
Les données publiques rendent visible une identité administrative et un système autonome associé à DATAMATIX. Elles permettent aussi de tester l’existence d’une activité de routage externe. Elles ne suffisent toutefois pas, à elles seules, à établir l’existence d’une entreprise…

Dirigeants
Mohamed Awang Lah : ce que la continuité de MyCERT permet — et ne permet pas — d’attribuer à un dirigeant
La continuité de MyCERT raconte une histoire institutionnelle plus solide que le récit d’un fondateur unique. La fonction malaisienne de réponse aux incidents a traversé plusieurs cadres organisationnels: MIMOS, le NISER, puis CyberSecurity Malaysia. Les documents publics…

IETF
RFC 9990 a compté les déclarations du récepteur, pas le flux de courrier lui-même
Deux rapports peuvent couvrir la même journée, porter deux identifiants distincts et additionner en partie les mêmes messages. Un tableau de bord les acceptera peut-être sans hésiter. RFC 9990, lui, ne promet pas qu’un identifiant unique rend les populations disjointes. Il…
Entreprises institutionnels Europe et Moyen-Orient
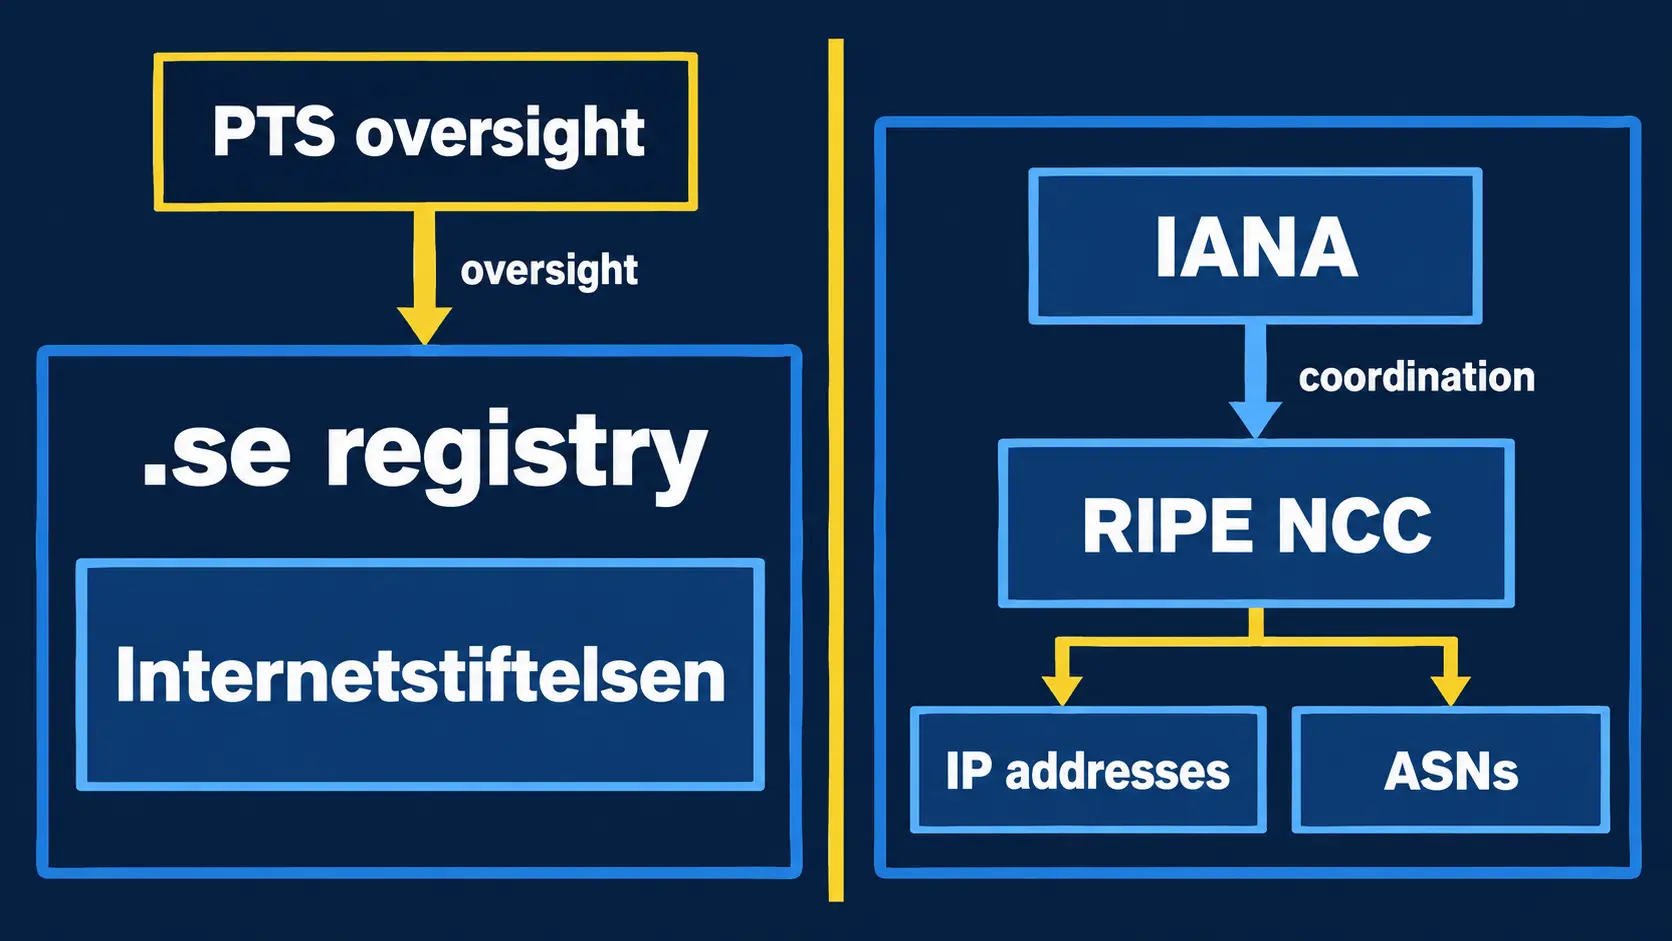
La Fondation de l’infrastructure Internet : deux systèmes, une identité encore incertaine
La continuité d’un domaine national ne repose pas sur les mêmes mécanismes que l’attribution d’adresses IP ou de numéros de système autonome. Dans le cas de la Fondation de l’infrastructure Internet, cette distinction est essentielle: les sources publiques relient l’organisation…

IETF
RFC 9996 a enregistré le type de média, pas la version du schéma
Sur un quai de chargement, une étiquette « fragile » règle la manutention sans certifier la liste des objets placés dans la caisse. RFC 9996 joue ce rôle pour Protocol Buffers: il donne aux machines deux étiquettes stables et des règles de traitement. Il ne certifie ni le schéma…
Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…

IETF
La plage de SID dérivée d’un PEN dans le RFC 9997 ne prouve pas la provenance
Une adresse bien formée indique où ranger un objet; elle ne dit pas qui l’a déposé. Le mécanisme du RFC 9997 obéit à la même logique. À partir d’un Private Enterprise Number, il permet de calculer une plage privée de SID YANG sans nouvelle demande centrale. Il prévient aussi…

IETF
Le badge `$istrusted` du RFC 9979 exige une trace de correction
Le serveur a retiré son verdict, mais l’icône verte demeure sur un téléphone resté hors ligne. Entre-temps, son propriétaire a suivi une consigne parce que l’expéditeur paraissait vérifié. Ce décalage résume la difficulté: un état partagé peut être normalisé sans que le trajet de…

IETF
Une signature d’agent SSH n’est pas un reçu de consentement
Le secret est resté dans l’agent, la signature est mathématiquement valide et l’opération peut pourtant être illégitime. Il n’y a là aucune contradiction. La non-extraction décrit la garde de la clé; elle ne dit ni qui a atteint l’agent, ni ce que la personne a compris, ni vers…