
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

IETF
Revenir aux réglages d’usine peut couper le chemin du retour
Le réglage d’origine n’est pas nécessairement celui qui permet encore d’administrer un équipement. RFC 8808 décrit une remise à zéro dont la destination peut rester invisible au contrôleur, tandis que certaines traces disparaissent et que l’identité installée en usine demeure.

IETF
Un incident « cleared » ne prouve pas quelle commande l’a clos
Dans le système de tickets, l’incident reste « en cours ». Dans le contrôleur réseau, il est déjà `cleared`. Entre les deux, une commande de résolution a bien été acceptée, mais personne ne peut relier avec certitude sa requête à la notification arrivée plus tard. Les trois…

IETF
Après le lancement IPv6, l’ancien plan d’adressage commande encore
Avec 6rd, un opérateur peut proposer IPv6 sans convertir d’abord tout son réseau d’accès. Mais le service hérite du découpage et des durées d’attribution d’IPv4. La rapidité du lancement ne solde pas cette dépendance.

IETF
Un catalogue de capacités ne décide pas d’un abonnement
Un orchestrateur interroge un équipement et reçoit une réponse rassurante: HTTPS est pris en charge, tout comme XML, JSON, TLS 1.2 et TLS 1.3. Cette description évite de négocier à l’aveugle. Mais elle ne choisit aucune combinaison, n’autorise aucun destinataire et ne crée aucun…

IETF
Un deuxième utilisateur change le contrat de sécurité
Un même canal IMAP peut servir successivement plusieurs utilisateurs. L’économie de connexions ne dispense pas de refaire les contrôles: elle oblige à distinguer la protection conservée, l’identité abandonnée et l’autorité à accorder de nouveau.

Récits
RIPE Database 1.124.1 a corrigé le choix du certificat. Le constat « aucune exploitation » doit être délimité
RIPE NCC n’avait aucune raison d’attendre une quinzaine de test ordinaire pour fermer une faille d’authentification signalée. Une autre obligation commence après le correctif: préciser quelles périodes, quelles requêtes et quels historiques ont été examinés avant d’affirmer…

IETF
Qui finance une recherche qui ne s’arrête plus ?
Afficher un résultat puis le maintenir à jour sont deux services distincts. Avec IMAP, le premier peut réussir alors que le second est refusé. Cette séparation oblige le produit à rendre visible le coût de sa promesse de fraîcheur.

IETF
Le bon d’enrôlement arrive après la divulgation de l’identité
Dans ELA, l’objet contraint ne demande pas une autorisation dans l’anonymat. Il confie d’abord une identité d’enrôlement à un authentificateur déjà identifié, lequel la présente à un serveur de confiance. Le bon qui revient ensuite peut fermer la porte au mauvais domaine. Il ne…

IETF
Deux horaires, une promesse impossible
Ne pas laisser partir un message avant midi, mais cesser de le livrer dès onze heures: aucune accélération du serveur ne résout cette contradiction. L’extension SMTP de remise différée montre pourquoi la qualité d’un service se mesure aussi aux engagements qu’il refuse de…

IETF
Une preuve cryptographique de faute ne révoque pas la confiance
Un terminal interroge plusieurs horloges, enchaîne leurs réponses signées et découvre un ordre temporel impossible. Il peut conserver la contradiction et la faire vérifier ailleurs. Il ne peut pas, pour autant, désigner automatiquement le serveur fautif, choisir le juge, modifier…
IETF
Une archive pleine n’autorise pas un autre dossier
Un filtre peut suivre la fonction d’une boîte aux lettres plutôt que son nom. Cette souplesse ne lui donne pas carte blanche en cas de panne: Sieve distingue le dossier utilisé faute de mieux de celui qu’un incident rendrait simplement plus commode.
Récits
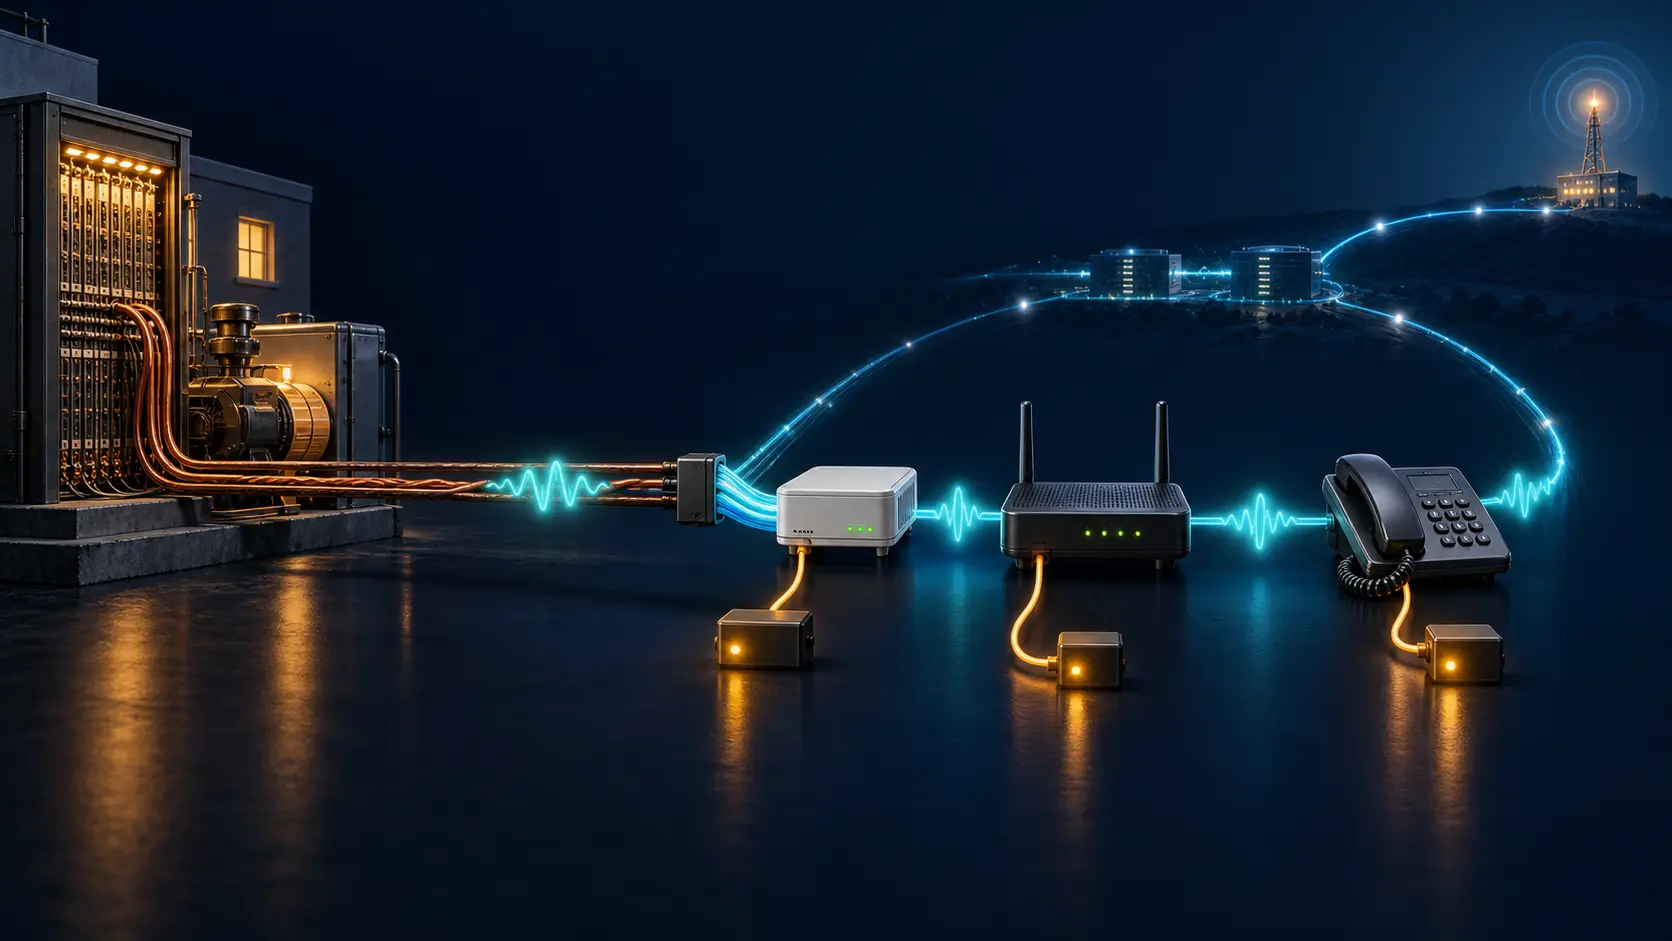
Une tribune de LACNIC bascule la voix vers l’IP, sans attribuer la responsabilité de l’alimentation de secours
Dans le récit de la téléphonie tout-IP, les protocoles occupent volontiers le premier plan. Une analyse récente du Blog de LACNIC révèle une transformation plus concrète: l’électricité qui pouvait venir du central doit désormais être disponible dans plusieurs boîtiers chez…
IETF
Le premier client rétabli ne décide pas pour les absents
La reprise d'un serveur NFSv4.1 confronte deux calendriers: celui du client qui a retrouvé ses verrous et celui du serveur qui doit encore tenir compte des autres. Déclarer sa propre récupération terminée ne donne pas le pouvoir de clore leur délai de grâce.
Récits
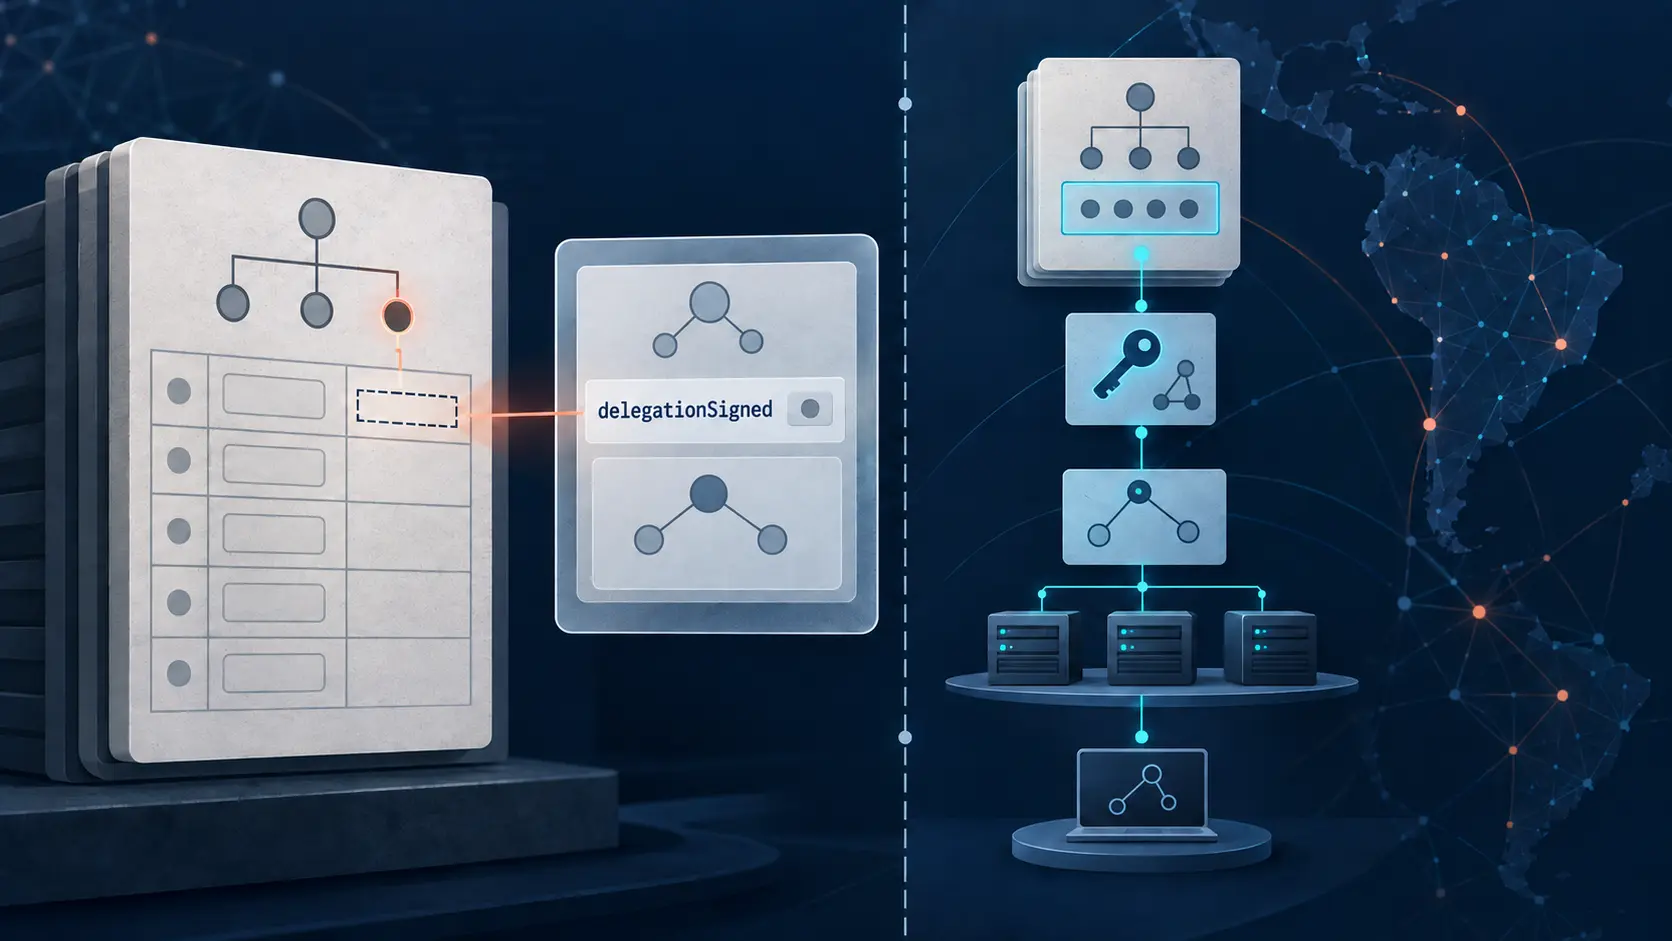
Chez LACNIC, delegationSigned indique la présence d’un DS parent, pas la validation DNSSEC
Un booléen dans une réponse de registre peut ressembler à un verdict sur la sécurité d’une chaîne DNS. Dans RDAP, le champ `delegationSigned` de LACNIC répond à une question plus étroite: la vue d’enregistrement signale-t-elle des enregistrements DS dans la zone parente ? Il…

Tendances institutionnelles mondiales
GRAND dans FreeBSD : annoncer plus tôt sans confondre les réponses
Le récit d’une amélioration d’IPv6 révèle une question de maintenance: comment partager une mécanique de mise en attente sans imposer les mêmes règles à des messages qui ne remplissent pas le même rôle ?

IETF
Une configuration candidate privée n’explique pas pourquoi une intention l’a emporté
La configuration courante change pendant qu’un ingénieur prépare sa propre branche. Le serveur sait isoler les deux travaux, repérer le nœud disputé et refuser un commit ambigu. Mais au moment de choisir entre la valeur privée et la valeur déjà en production, le protocole ne peut…
IETF
SCTP : séparer une association, c'est aussi déplacer sa fermeture
Une association extraite d'une socket partagée continue d'exister lorsque celle-ci est fermée. Le gain recherché sur les ressources appelle donc une responsabilité de suivi distincte.
IETF
MPTCP : continuer la connexion peut fermer le retour au multipath
Le repli par mappage infini préserve parfois le flux TCP, mais interdit de rétablir MPTCP sur cette même connexion. La continuité immédiate laisse alors une décision de renouvellement en suspens.

Tendances centres de données mondiales
NSD remet chaque certificat dans sa propre règle d’accès
La version 4.15.2 corrige un refus de transfert de zone provoqué par la coexistence de plusieurs identités légitimes. Une connexion TLS établie ne suffisait pas à montrer que le bon serveur secondaire recevait les données.
Tendances centres de données mondiales
FRRouting corrige un seuil numérique, pas la vitesse des ports
Le correctif de bande passante intégré aux versions de maintenance d’août impose deux critères de recette: le mode d’encodage et l’endroit où l’on vérifie la valeur. Un même total ne doit pas nécessairement donner le même nombre chez tous les voisins.