
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Récits
Un scan a repéré 4 611 routeurs BGP exposés dans la région APNIC. Il n’en connaît pas la raison
À APNIC 62, une équipe de recherche a donné une mesure régionale à un problème discret du plan de contrôle: 4 611 routeurs rattachés à 1 343 systèmes autonomes ont répondu à un échange BGP OPEN non sollicité lors d’un scan IPv4 en février. Le signal est plus précis qu’un simple…
Société des ressources numériques
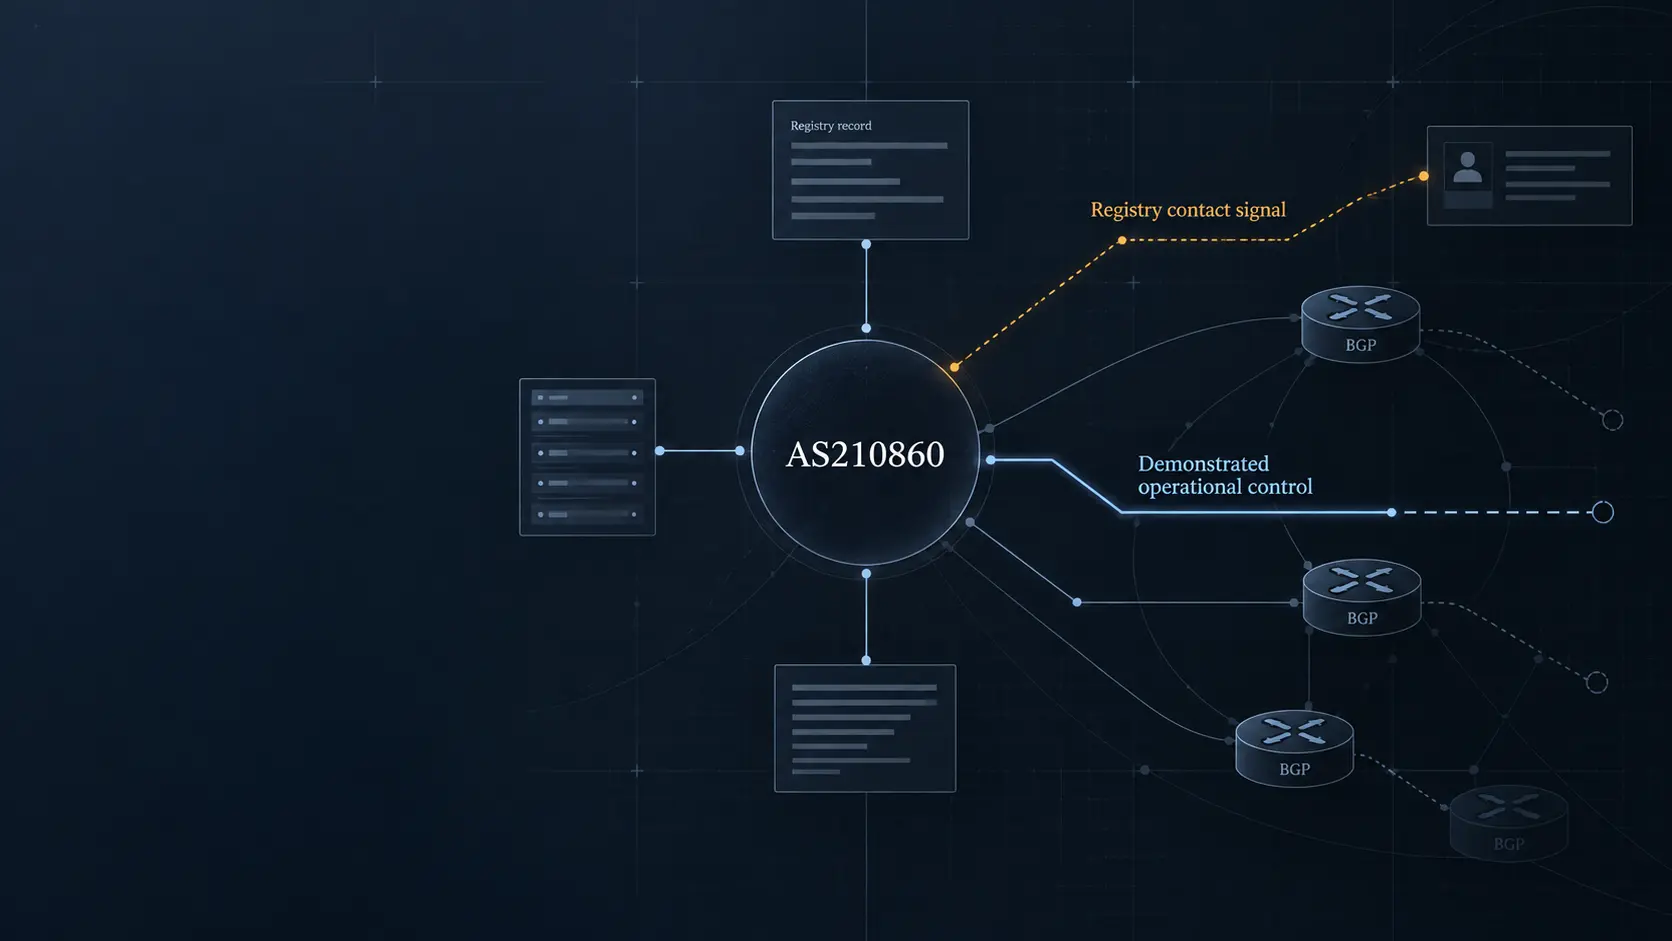
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

IETF
D-PATH ne bloque les boucles que si les passerelles s’accordent sur le domaine
Deux passerelles peuvent exécuter correctement la même RFC et pourtant ne pas protéger le même périmètre. Avec la RFC 10039, tout dépend d’une décision prise avant l’annonce BGP: quelles interfaces et quelles VRF appartiennent au même domaine, et quel identifiant commun en fera…

Dirigeants
Alexander Osipenko : ce que le dossier public permet d’établir — et ce qui reste invérifiable
Le résumé de veille Alexander Osipenko: ce que le dossier public permet d’établir — et ce qui reste invérifiable explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
IETF
RFC 10039 : D-PATH raconte les domaines traversés, pas la livraison accomplie
Dans une interconnexion EVPN ou IPVPN entre domaines, voir une suite de DOMAIN-ID dans une route change utilement la question du contrôle: le chemin déclaré devient observable. Mais cette visibilité ne certifie ni la cohérence de la configuration, ni la conservation des…

IETF
La RFC 7506 est historique ; Router Alert 69 peut encore circuler
Dans un registre, la retraite est nette: RFC 7506 est classée historique et la valeur 69 porte la mention « DEPRECATED ». Sur un réseau, elle l’est beaucoup moins. Un ancien modèle de configuration peut encore émettre l’option, et un récepteur peut toujours la reconnaître. La…
IETF
Une association NAT64 n’est pas une politique de filtrage
Un même couple IPv4 public peut réapparaître à chaque essai et pourtant ne rien dire des sources autorisées à l’emprunter en sens retour. Dans un traducteur NAT64 avec état, la stabilité de l’association et la décision de filtrage sont deux faits distincts — donc deux…
IETF
Partager un extrait, déplacer sa règle
Dans un rapport d’incident, les conditions de diffusion peuvent dépendre de l’endroit où figure une information. Une extraction commode ne doit pas transformer cette dépendance en décision invisible.

Récits
Le relevé AFRINIC du 8 septembre a remis quatre anciennes ressources en « allocated ». Il n’en donne pas la raison
Le résumé de veille Le relevé AFRINIC du 8 septembre a remis quatre anciennes ressources en « allocated ». Il n’en donne pas la raison explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres réseau établissent — et ce qu’ils n’établissent pas
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres réseau établissent — et ce qu’ils n’établissent pas explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

IETF
Un relais sans état ne supprime pas la charge
Le relais PANA allège le travail de mémoire à un endroit précis du réseau. Il laisse pourtant à d’autres composants les coordonnées de retour, la session d’authentification et une partie des risques de disponibilité. L’économie doit se juger à l’échelle de cette répartition.

IETF
Un même opérateur ne crée pas un domaine de confiance SRv6 unique
Après une fusion, deux réseaux apparaissent sous le même nom dans l’organigramme. Un filtre placé entre eux semble alors redondant: pourquoi traiter comme externe un trafic qui appartient désormais au même groupe ? La réponse de sécurité ne se trouve pas dans l’acte de propriété…
Tendances institutionnels Europe et Moyen-Orient
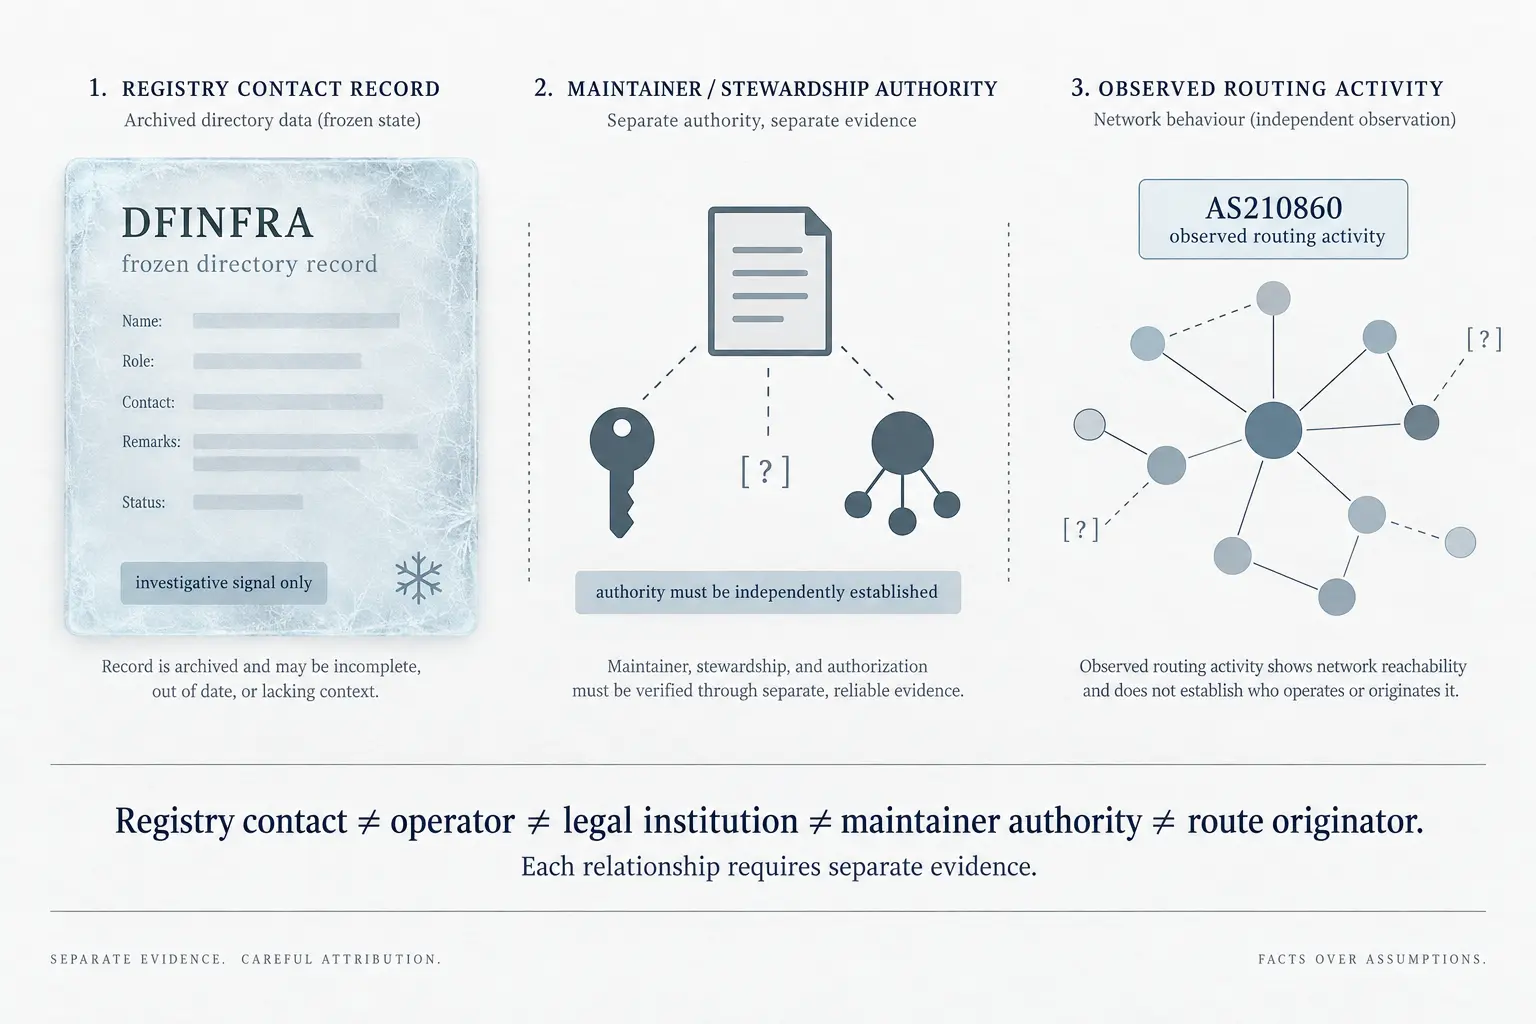
DFINFRA : un contact de registre ne suffit pas à prouver le contrôle d’un réseau
Le résumé de veille DFINFRA: un contact de registre ne suffit pas à prouver le contrôle d’un réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Tendances institutionnelles mondiales
ISC : l’autorité pratique ne suffit pas à établir les voies de recours
Les pages publiques de l’Internet Systems Consortium décrivent une organisation qui intervient à plusieurs points sensibles de l’infrastructure Internet: logiciels BIND et Kea, opérations F-Root, coordination technique et adhésion. Elles rendent visible une surface de contrôle…

IETF
Un modèle converti ne reprend pas les commandes
Un objet peut rester modifiable dans sa définition SNMP et devenir une donnée d’état dans le modèle YANG qui en est issu. Ce n’est pas une incohérence à corriger à la hâte: RFC 6643 refuse précisément de faire passer une conversion de langage pour un transfert automatique du…

Tendances FAI régionaux Europe et Moyen-Orient
ROYA Communications : l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle
Le résumé de veille ROYA Communications: l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Récits
DATAMATIX et AS210973 : ce que les registres et le routage peuvent réellement prouver
Une enquête sur la différence entre une inscription publique, une déclaration de politique de routage, une observation BGP et une continuité opérationnelle démontrée.

IETF
Revenir aux réglages d’usine peut couper le chemin du retour
Le réglage d’origine n’est pas nécessairement celui qui permet encore d’administrer un équipement. RFC 8808 décrit une remise à zéro dont la destination peut rester invisible au contrôleur, tandis que certaines traces disparaissent et que l’identité installée en usine demeure.

IETF
Un incident « cleared » ne prouve pas quelle commande l’a clos
Dans le système de tickets, l’incident reste « en cours ». Dans le contrôleur réseau, il est déjà `cleared`. Entre les deux, une commande de résolution a bien été acceptée, mais personne ne peut relier avec certitude sa requête à la notification arrivée plus tard. Les trois…

IETF
Après le lancement IPv6, l’ancien plan d’adressage commande encore
Avec 6rd, un opérateur peut proposer IPv6 sans convertir d’abord tout son réseau d’accès. Mais le service hérite du découpage et des durées d’attribution d’IPv4. La rapidité du lancement ne solde pas cette dépendance.