
Profil
Analysis
Analysis rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.
Histoire d'Internet
Le silence qui n’était pas une panne : pourquoi TCP keepalive resta facultatif
Une connexion TCP établie peut se taire pendant des heures sans être défaillante. Keepalive permit d’interroger ce silence sans prétendre le comprendre: provoquer un ACK, recueillir un indice borné, puis laisser à l’application le choix du moment où l’incertitude devient trop…

Histoire d'Internet
Qui ouvrait trop tôt la fenêtre TCP ? Le coût d’une permission immédiate
Un destinataire TCP pouvait publier chaque octet nouvellement libéré, et l’émetteur consommer aussitôt chaque offre. Cette ouverture paraissait exacte et coopérative. Répétée, elle faisait surtout travailler la connexion pour des paquets minuscules. La réparation historique donna…
Entreprises institutionnelles mondiales
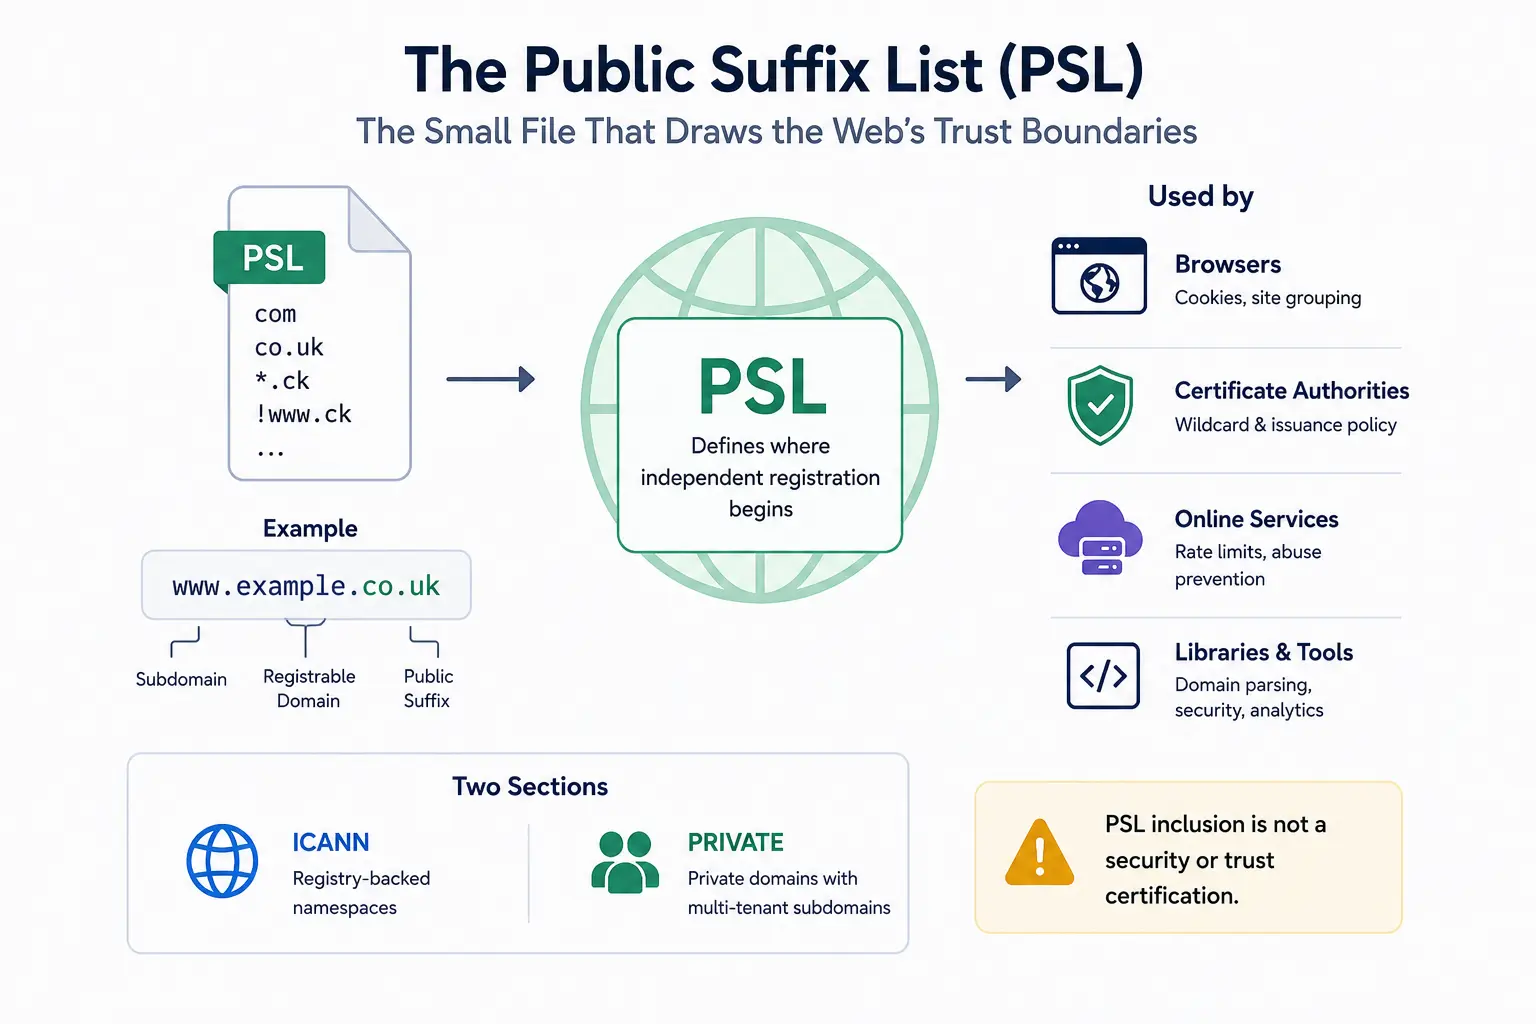
Public Suffix List: le fichier qui délimite la confiance sur le Web
Le DNS montre que `shop.example.co.uk` se trouve sous `co.uk`, mais il ne peut pas indiquer à un navigateur où commence l’enregistrement indépendant. La Public Suffix List fournit cette carte de règles manquante. Maintenu par des bénévoles, ce fichier texte guide désormais les…
Histoire d'Internet
La mise à jour de fenêtre qui pouvait disparaître : pourquoi TCP apprit à persister à zéro
Une imprimante manque de papier, son application cesse de lire et TCP annonce une fenêtre nulle. Plus tard, la capacité revient, mais l’ACK qui l’annonce se perd. Le mécanisme de persistance fut conçu pour sauver cette permission fragile sans donner au transport le droit de…

Histoire d'Internet
Le verdict refusé par UDP : à qui appartenait le risque du zéro ?
Dans UDP, zéro n’était pas un bon résultat. Il annonçait que l’émetteur avait retenu le verdict. Le passage d’IPv4 à IPv6 pose donc une question de responsabilité: qui peut retirer une preuve commune, et quand celui qui économise le calcul doit-il posséder le risque créé ?

Histoire d'Internet
Quand les deux extrémités appelèrent ensemble : l’ouverture simultanée de TCP n’était pas une collision
Le récit scolaire de TCP distribue les rôles avant même le premier paquet: un client appelle, un serveur écoute. Le protocole de 1981 avait prévu une scène moins ordonnée. Deux programmes pouvaient prendre l’initiative au même instant, voir leurs SYN se croiser et n’établir…

Histoire d'Internet
Le prix de la tolérance : quand l’indulgence du récepteur transforma les bogues en règles
La règle la plus célèbre de l'Internet imparfait permit d'abord à des implémentations différentes de dialoguer. Le récepteur absorbait l'ambiguïté pour que le réseau démarre. Rendue permanente, cette concession dissimula les défauts, transforma les bizarreries en obligations et…

Histoire d'Internet
Le pointeur qui ne fut jamais hors bande : quand l’urgence TCP se sépara de son propre flux
Un serveur occupé devait pouvoir entendre « arrête » sans ouvrir une deuxième connexion. TCP proposa un signal et une frontière dans le flux existant; les interfaces logicielles en firent un octet à part, puis l’Internet déployé rendit cette fiction impossible à effacer…

Histoire d'Internet
Le message que l’Internet apprit à ignorer : pourquoi ICMP Source Quench perdit son autorité
Le premier Internet autorisait un routeur saturé à expédier un ordre séparé demandant à une source lointaine de ralentir. L’expérience renversa ce compromis: la congestion exigeait toujours un retour, mais un message ICMP nu ne méritait plus de commander le débit d’un transport.

Entreprises institutionnelles mondiales
containerd: le démon d’exécution que la plupart des utilisateurs de conteneurs ne voient jamais
Kubernetes, Docker et les plateformes cloud gérées présentent les conteneurs sous la forme d’applications, de pods et de services. Sous ces interfaces, containerd déplace les images, prépare les systèmes de fichiers, préserve l’état d’exécution et supervise les processus.

Entreprises institutionnelles mondiales
DMTF: les normes qui contrôlent les serveurs sous le système d’exploitation
Un serveur peut être éteint, inspecté, mis à jour ou reconfiguré même lorsque son système d’exploitation est indisponible. DMTF définit une grande partie du langage utilisé par ce plan de gestion privilégié, des API Redfish et du transport MCTP aux commandes PLDM, à l’identité…

Histoire d'Internet
La somme aux deux zéros : comment le checksum Internet a borné l’erreur, pas la confiance
Le checksum Internet n’a jamais certifié une identité. Il a rendu certaines altérations visibles à très faible coût, dans un périmètre si précis que même deux écritures du zéro n’y étaient pas interchangeables.

Histoire d'Internet
Le rapport auquel l’émetteur ne pouvait se fier : pourquoi SACK resta un avis
Un émetteur TCP conserve parfois une plage d’octets que le destinataire affirme déjà posséder. Cette méfiance n’est pas un défaut de SACK: elle protège la frontière entre une observation utile, une décision de réparation et une quittance définitive.
Histoire d'Internet
L’accusé de réception qui apprit à montrer du doigt : comment SACK rendit les pertes visibles
L’accusé cumulatif de TCP savait fermer une frontière: tout ce qui précède ce numéro est arrivé. Il ne savait pas raconter les îlots reçus après un trou. SACK lui ajouta cette carte, sans remettre au destinataire le pouvoir de commander la réparation.

Histoire d'Internet
Le routeur qui montra de côté : garder ICMP Redirect local
Un routeur pouvait signaler un meilleur voisin sans devenir l’autorité du chemin. ICMP Redirect ne valait que dans la relation locale qui l’avait produit.

Histoire d'Internet
Le nombre devenu plus récent après zéro : comment DNS ordonne ses versions sans horloge
Dans le DNS, zéro peut venir après 4 294 967 295. Ce paradoxe apparent n’est pas une curiosité de programmeur: il permet à des serveurs faisant autorité, exploités séparément, de reconnaître une version plus récente sans partager la même horloge ni demander l’arbitrage d’un…

Histoire d'Internet
La zone qui frappa : DNS NOTIFY, IXFR et autorité à jour
Au début du DNS, un secondaire pouvait ignorer sa vétusté jusqu’au prochain contrôle. NOTIFY le réveilla; IXFR ne transmit que les différences.
Histoire d'Internet
L’adresse qu’on ne pouvait trouver qu’avec DNS : comment le glue a rompu la boucle de délégation
Une délégation DNS peut nommer le serveur qui détient la réponse sans donner au résolveur le moyen de l’atteindre. Le glue fut l’exception étroite et non autoritative qui permit de franchir ce vide sans remettre au parent les données de l’enfant.
Histoire d'Internet
L’adresse qui interrogea le câble : comment ARP rendit la joignabilité locale révisable
Une route IP peut désigner le prochain saut sans fournir l’adresse dont Ethernet a besoin. ARP combla cet intervalle par une question publique, une réponse locale et une mémoire qui ne devait jamais devenir éternelle.
Histoire d'Internet
La connexion qui devait prouver sa nouveauté : pourquoi TCP exige trois temps
Un segment peut atteindre le bon couple d’adresses et de ports tout en appartenant à une liaison déjà morte. L’ouverture TCP ne demande donc pas seulement « êtes-vous joignable ? »: elle oblige chaque extrémité à montrer qu’elle a vu le choix de séquence présent de l’autre.