
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
Récits
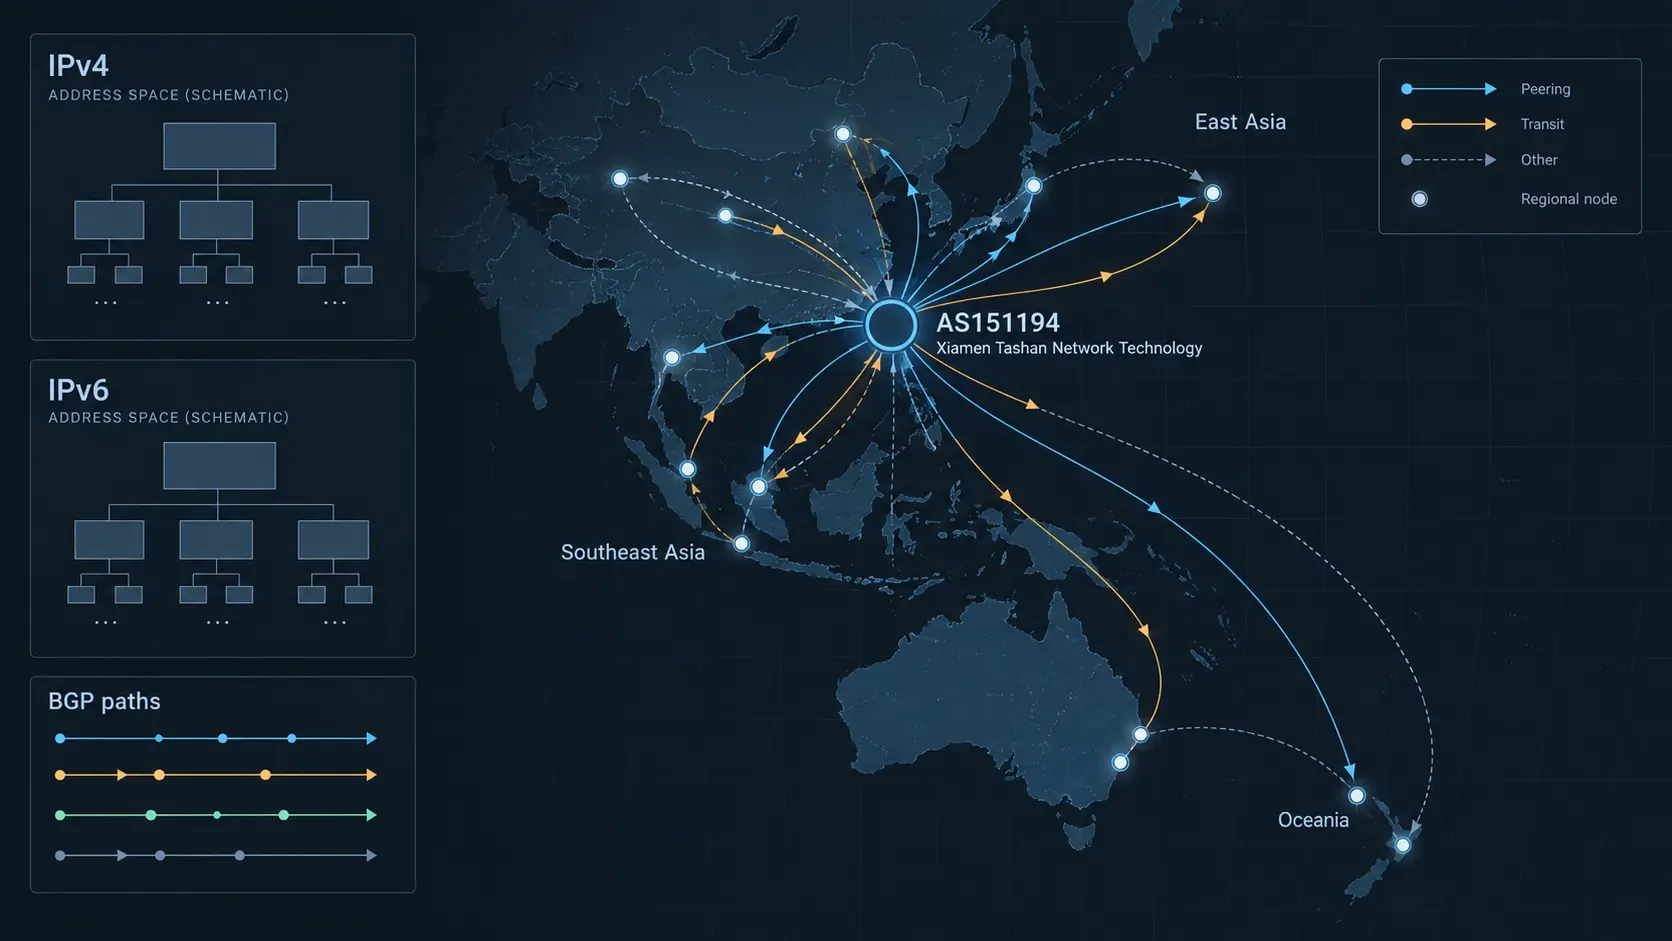
Ce que l’ASN AS151194 permet — et ne permet pas — d’établir sur Xiamen Tashan Network Technology
Le résumé de veille Ce que l’ASN AS151194 permet — et ne permet pas — d’établir sur Xiamen Tashan Network Technology explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

IETF
Une date plus récente peut appartenir à la mauvaise branche
La révision 17 du projet sur le versionnage des modules YANG rend visibles les bifurcations, les changements potentiellement incompatibles et le traitement des nœuds anciens. Cette visibilité améliore l’examen d’une évolution; elle ne démontre ni le bon choix d’une dépendance, ni…

Entreprises FAI régionaux mondiales
AS210837 : l’identité réseau de ROYA ne suffit pas à prouver une activité opérationnelle
Le résumé de veille AS210837: l’identité réseau de ROYA ne suffit pas à prouver une activité opérationnelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
Lixia Zhang et la réservation qui expirait sans rafraîchissement
Dans RSVP, le mot « réservé » n’est pas gravé dans le routeur. Il reste vrai parce qu’une chaîne d’acteurs renouvelle, à intervalles connus, un état distribué et révocable.

Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la continuité du réseau reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la continuité du réseau reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…
Entreprises institutionnelles mondiales
Ce que l’on peut — et ne peut pas — établir sur le contrôle opérationnel d’AS33169
Le résumé de veille Ce que l’on peut — et ne peut pas — établir sur le contrôle opérationnel d’AS33169 explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Histoire d'Internet
L’activité voyageait, l’exécution restait à l’URAgency : RFC 2016
En 1996, RFC 2016 proposait de conserver une activité Internet comme un objet partageable et réexécutable. Mais cet objet n’agissait pas seul: l’URAgency gardait la main sur son implémentation, ses dépendances, ses cibles et l’interprétation des réponses.

ICANN
Le renouvellement du .COM : comment l’autorité de l’ICANN devient un contrat opératoire
Le renouvellement de l’accord du registre .COM montre où se situe réellement le pouvoir de l’ICANN: ni dans le seul commentaire public, ni dans une injonction de droit public, mais dans une chaîne institutionnelle qui relie participation, décision du Conseil, délégation…
IETF
Une signature de fédération valide ne permet pas d’auditer l’admission d’un membre
La signature répond avec précision à la question « qui a publié cet état ? ». Elle ne répond pas à celle qui précède: « pourquoi cette organisation a-t-elle obtenu le statut de membre ? »

IETF
Le paquet est résolu ; le schéma en service ne l’est pas encore
Un paquet YANG peut désormais décrire une hiérarchie versionnée et produire un schéma déterminé. Ce progrès rend l’inventaire plus lisible, mais il crée aussi un raccourci dangereux: confondre la réussite du calcul avec la preuve de ce que le serveur et son client exécutent…

IETF
Leslie Daigle et l’espace de noms URN qui exigeait un intendant, pas un résolveur
Un identifiant pérenne n’est pas une adresse qui aurait simplement promis de ne jamais déménager. En codifiant avec ses coauteurs le mécanisme de définition des espaces de noms URN, Leslie Daigle a placé la permanence là où elle peut réellement être défendue: dans les règles…

Dirigeants
Noor Helmi : ce que l’on peut attribuer au dirigeant d’IX Telecom — et ce que les archives ne démontrent pas
Les entreprises de connectivité peuvent sembler porter la marque d’un fondateur alors que leur fonctionnement quotidien dépend de contrats, de fournisseurs, de techniciens, de procédures d’escalade et de ressources réseau réparties entre plusieurs acteurs. Dans le cas de Noor…
IETF
L’attribut BIER est arrivé à la frontière. Le domaine voisin n’était pas autorisé : RFC 9793
RFC 9793 confie à BGP le transport d’informations capables d’alimenter le calcul d’une table BIER, puis refuse que ce transport décide de sa propre portée. À la limite d’un domaine administratif, une session EBGP n’est pas une autorisation implicite: la politique locale doit…

IETF
HTTP/2 Rapid Reset : réparer le protocole ne suffit pas à fermer l’exposition
L’attaque Rapid Reset a transformé une règle ordinaire de HTTP/2 en problème de responsabilité répartie. Le protocole pouvait être révisé, mais la fermeture du risque dépendait ensuite des implémentations, des éditeurs, des distributions et des opérateurs.
Histoire d'Internet
Avant de signer un courriel, il fallait empêcher la passerelle de le réécrire : RFC 2015
Deux messages peuvent être identiques à l’écran et différents pour une fonction de hachage. En 1996, la RFC 2015 a placé cette contradiction au cœur de PGP/MIME: une signature ne protège pas « le sens » du courrier, mais une entité MIME exacte, avec ses en-têtes de contenu, son…

ICANN
L’autorité d’ICANN ne tient pas dans un seul pouvoir
Le contrôle exercé par l’ICANN sur le système des noms de domaine ne repose ni sur une compétence générale de régulateur public, ni sur un acte unique. Il se construit par couches: un mandat institutionnel, des contrats avec les opérateurs de registres et les bureaux…

IETF
Le nom promet une révision, pas son chargement
Trois fichiers YANG peuvent porter des suffixes différents tout en contenant exactement les mêmes octets. Cette cohérence facilite l’inventaire. Elle ne révèle ni le chemin ouvert par l’outil, ni le schéma effectivement assemblé, ni la sûreté du déploiement.

Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la chaîne du contrôle opérationnel reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la chaîne du contrôle opérationnel reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
La réussite d’une précédente mise à niveau HTTP ne confirme pas la transition suivante
Le raccourci paraît raisonnable: ce proxy a accepté la même transition toute la matinée, alors le client laisse partir les premiers octets sans attendre. Puis une destination ne répond plus. CONNECT est refusé, le tunnel n’existe pas, mais les données de l’application sont déjà…

IETF
Neal Cardwell et le détecteur de pertes qui a préféré le temps aux ACK dupliqués
À la fin d’un échange TCP, trois témoins ne se présentent pas toujours. Lorsqu’un dernier segment disparaît, il peut ne rester aucun paquet ultérieur pour provoquer la série d’ACK dupliqués attendue par la récupération classique. RACK et TLP abordent ce silence autrement: l’un…