
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

IETF
Le port a gagné l’élection, pas encore la confiance des services — RFC 9786
Un voyant DF peut passer au vert alors que les voisins IP, les tables MAC, le LACP et les chemins distants racontent encore quatre histoires différentes. RFC 9786 rend le choix actif/secours déterministe au niveau du port EVPN. Cette décision commune organise l’autorité de…

IETF
L’équipe de modération du RFC 9945 n’est pas son reçu d’activation
Une page publique nomme six modérateurs. Un dépôt conserve des procédures et n’en énumère que trois. Le RFC est, lui, déjà publié. Pour savoir quelle règle avait autorité à une date donnée, aucun de ces indices ne suffit sans l’acte d’approbation prévu par le texte lui-même.

IETF
L’interface disait encore « up » quand la porteuse était tombée
Un délai de cinquante millisecondes peut sauver une commutation optique — ou masquer cinquante millisecondes de trou noir. La révision 19 du projet IETF sur les extensions d’interface rend ce choix visible. Elle ne délivre pourtant aucun certificat de rétablissement: elle décrit…

Entreprises institutionnelles mondiales
ISC : qui contrôle réellement la continuité de BIND, Kea et d’AS210764 ?
Les publications de l’Internet Systems Consortium montrent où commence sa responsabilité logicielle. Elles ne suffisent pas à démontrer jusqu’où s’étend son contrôle opérationnel lorsque le code est distribué, déployé et exploité par d’autres.

IETF
Le préféré a gagné, mais le trafic n’a encore rien prouvé : RFC 9785
Dans une opération de maintenance, la valeur la plus rassurante est souvent celle que l’on vient de configurer. Le RFC 9785 permet précisément de transformer cette préférence en ordre d’élection du DF EVPN. La prudence commence au moment où l’écran affiche le gagnant: ce résultat…
IETF
Deux XML valides, deux réalités possibles
La canonicalisation peut rendre deux documents XML identiques sans dire quel schéma YANG, quels défauts ni quel contexte de montage leur donnent sens. Le nouveau projet NETMOD clarifie l’encodage. Il ne transforme pas pour autant une représentation propre en preuve de l’état du…

Histoire d'Internet
Dave Täht et le résultat qui devait être reproductible
Un graphique sans données brutes ressemble à une preuve, mais se comporte comme un souvenir. En imposant que l’expérience survive à son image, Dave Täht a déplacé le débat sur la latence vers un terrain où chacun pouvait refaire le test.

IETF
Le « chemin optimal » de DetNet est une décision de gouvernance avant d’être un calcul
Un contrôleur sait comparer des routes, réserver des files et pousser une configuration. Il ne sait pas, par la seule topologie, si quelques millisecondes valent la duplication d’un flux, si une capacité doit rester disponible pour le trafic ordinaire, ni quelle autorité peut…

Histoire d'Internet
RFC 2017 : le courriel livrait une adresse, pas l’objet
Un message pouvait arriver parfaitement intact tout en laissant son contenu essentiel ailleurs. En 1996, RFC 2017 a donné à MIME une manière normalisée d’indiquer cet ailleurs par une URL. Elle n’a pas effacé la distance entre le localisateur, l’action de récupération et l’objet…
Entreprises institutionnelles mondiales
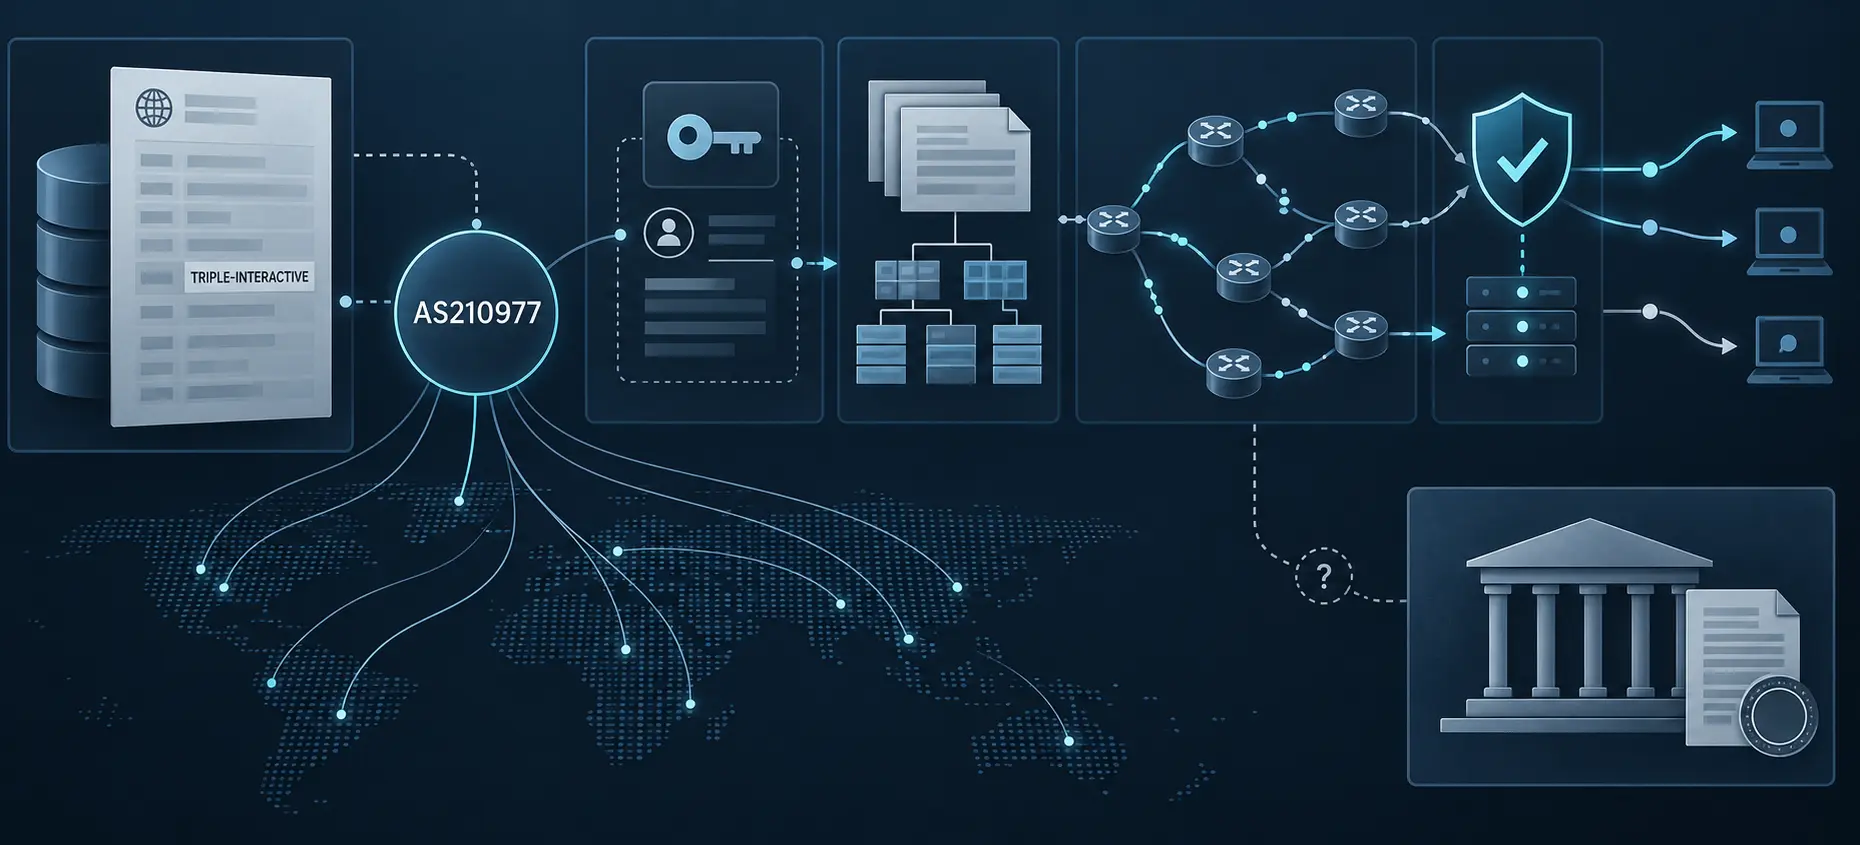
AS210977 et TRIPLE-INTERACTIVE — ce que le registre montre, et ce qu’il ne permet pas de conclure
Le résumé de veille AS210977 et TRIPLE-INTERACTIVE — ce que le registre montre, et ce qu’il ne permet pas de conclure explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Entreprises institutionnelles mondiales
AS210764 : ce que le registre permet — et ne permet pas — d’attribuer à l’ISC
L’identité ISC-AGP1 apparaît dans les registres de numéros Internet, mais une inscription ne suffit pas à démontrer qu’une organisation exploite aujourd’hui les routes, les équipements ou les services associés. L’enquête utile consiste à suivre séparément l’identité enregistrée…

Société des ressources numériques
AS210833 : ce que l’on peut vérifier sur Florian Bauer — et ce qui reste hors de portée
Le résumé de veille AS210833: ce que l’on peut vérifier sur Florian Bauer — et ce qui reste hors de portée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Entreprises services cloud Europe et Moyen-Orient
Genesis Cloud : ce que les registres publics peuvent réellement prouver sur son réseau
Le résumé de veille Genesis Cloud: ce que les registres publics peuvent réellement prouver sur son réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
Le badge était unique, pas la portée cryptographique : lire le RFC 9787
Une interface de messagerie rassemble corps, pièces jointes, transferts et fragments imbriqués dans une même fenêtre. Le RFC 9787 refuse d'en déduire une sécurité commune: son résumé unique ne vaut que pour les couches contiguës qui entourent la charge utile cryptographique.
Entreprises FAI régionaux mondiales
Florian Bauer : ce que l’AS210833 permet réellement d’inférer
Le résumé de veille Florian Bauer: ce que l’AS210833 permet réellement d’inférer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…
IETF
Un fichier de clés ECH valide ne prouve pas que le bon périmètre de confidentialité a été choisi
RFC 9934 fournit un conteneur commun pour remettre à un serveur TLS une clé privée ECH et la liste publique qui lui correspond. Cette correspondance est vérifiable. Elle ne dit pourtant ni quels noms doivent partager la configuration, ni quel DNS doit la publier, ni quels…

Histoire d'Internet
David Clark et la fiabilité que le réseau ne pouvait achever
Une paire d’octets permutée dans une passerelle suffit à renverser une certitude commode: tous les contrôles locaux peuvent réussir alors que le fichier arrivé est faux.

Entreprises institutionnelles mondiales
DFINFRA et AS210860 : la chaîne de contrôle que les registres ne suffisent pas à établir
Le résumé de veille DFINFRA et AS210860: la chaîne de contrôle que les registres ne suffisent pas à établir explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Entreprises services cloud Europe et Moyen-Orient
AS210775 : un identifiant de réseau ne prouve pas qu’un réseau fonctionne
Le résumé de veille AS210775: un identifiant de réseau ne prouve pas qu’un réseau fonctionne explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
La politique de routage peut changer sans que son numéro SR-Algorithm change
Dans PCEP, un numéro SR-Algorithm tient dans un octet. La décision qu’il déclenche, elle, dépend d’une définition gagnante, d’un dictionnaire de métriques et d’un état du réseau qui ne tiennent pas dans ce numéro — et qui peuvent évoluer sans le modifier.