
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

IETF
Avant la découverte CAPWAP, DHCP ordonnait les contrôleurs que le WTP pouvait essayer : RFC 5417
Une option DHCPv4 ou DHCPv6 peut placer un contrôleur d’accès avant un autre dans la recherche initiale d’un point de terminaison sans fil. RFC 5417 définit cet ordre comme une préférence configurée; la découverte et DTLS déterminent ensuite quel pair peut devenir le point de…
Dossier
Le trafic des racines DNS a doublé ; l’indice venait d’une mise à jour de résolveur
Pendant environ une semaine, le débit de requêtes reçu par le DNS racine est passé d’environ 1,6 à 3,2 millions par seconde. Le trafic était valide et provenait de réseaux de résolveurs récursifs; les opérateurs n’ont constaté aucun effet mesurable sur le service racine.…

IETF
RFC 5416 : la liaison 802.11 a une frontière d’époque
RFC 5416 décrit une liaison CAPWAP précise pour IEEE 802.11. Elle organise les échanges entre le point de terminaison radio et le contrôleur, mais ne transforme pas un champ de capacité en garantie pour toutes les fonctions Wi-Fi ultérieures. Pour une décision de direction, il…
IETF
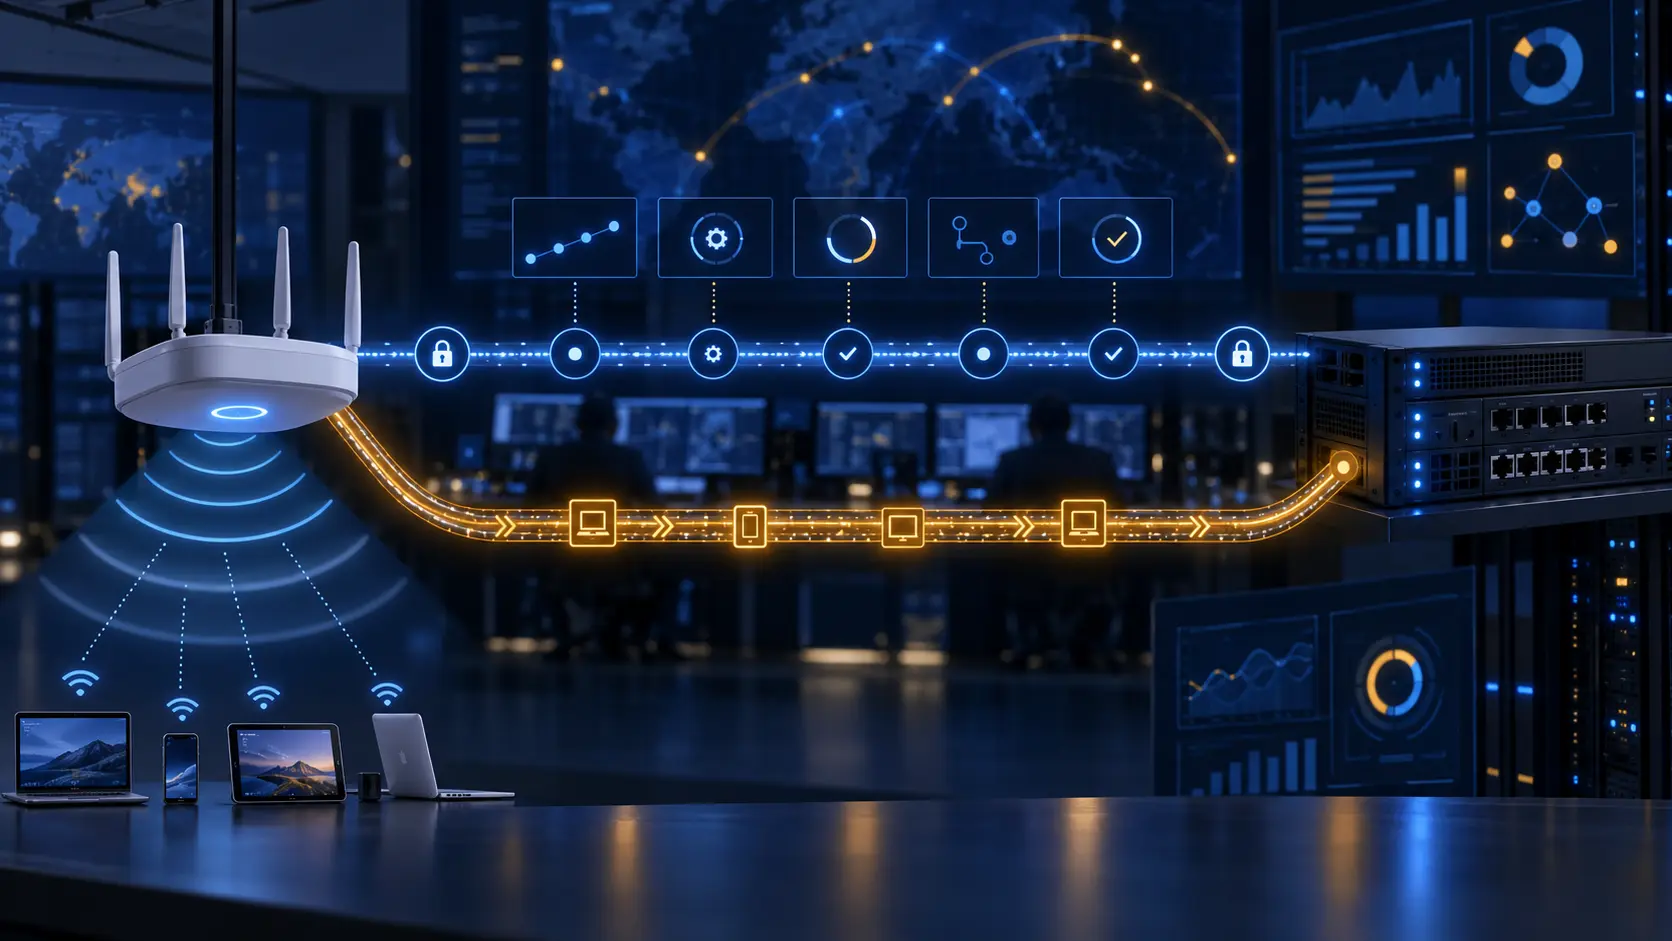
L’état CAPWAP ne prouve pas le service : RFC 5415
RFC 5415 organise un plan de contrôle WLAN: un Access Controller gère des Wireless Termination Points, établit des sessions protégées, applique des réglages et transporte des données clients. Mais un état de protocole terminé, une session DTLS ou un paquet de données reste une…
Dirigeants
Quand les demandes pour la zone racine ont augmenté, Kim Davies a refondu le RZMS
En 2022, la croissance des portefeuilles de domaines de premier niveau et la fréquence accrue des changements de clés DNSSEC avaient dépassé les hypothèses du Root Zone Management System. Kim Davies a décrit la refonte d’ICANN: seuils d’approbation configurables, demandes…

IETF
WiCoP est une archive historique, pas une base de déploiement : RFC 5414
RFC 5414 décrit WiCoP, un protocole de contrôle et de provisionnement des grands réseaux WLAN. Le RFC Editor le classe Historic et renvoie à RFC 5415. La distinction est décisive: un contrôleur visible ou un accusé de réception ne prouve ni l’autorité actuelle, ni l’application…

IETF
La sécurité SLAPP est une frontière historique, pas une preuve de déploiement
Le RFC 5413 conserve Secure Light Access Point Protocol tel qu'il a été soumis aux travaux CAPWAP. Ses idées de découverte, d'authentification et de transport protégé sont utiles pour l'histoire, mais le RFC Editor le publie pour le registre historique et déconseille de…

IETF
LWAPP est une archive historique, pas une base de déploiement
Le RFC 5412 conserve l'état du Lightweight Access Point Protocol au moment où il a été soumis aux travaux CAPWAP. Il éclaire l'architecture contrôleur–point d'accès, mais le RFC Editor le classe Historic et indique qu'il ne doit pas servir de base à un déploiement. Le RFC 5415…

IETF
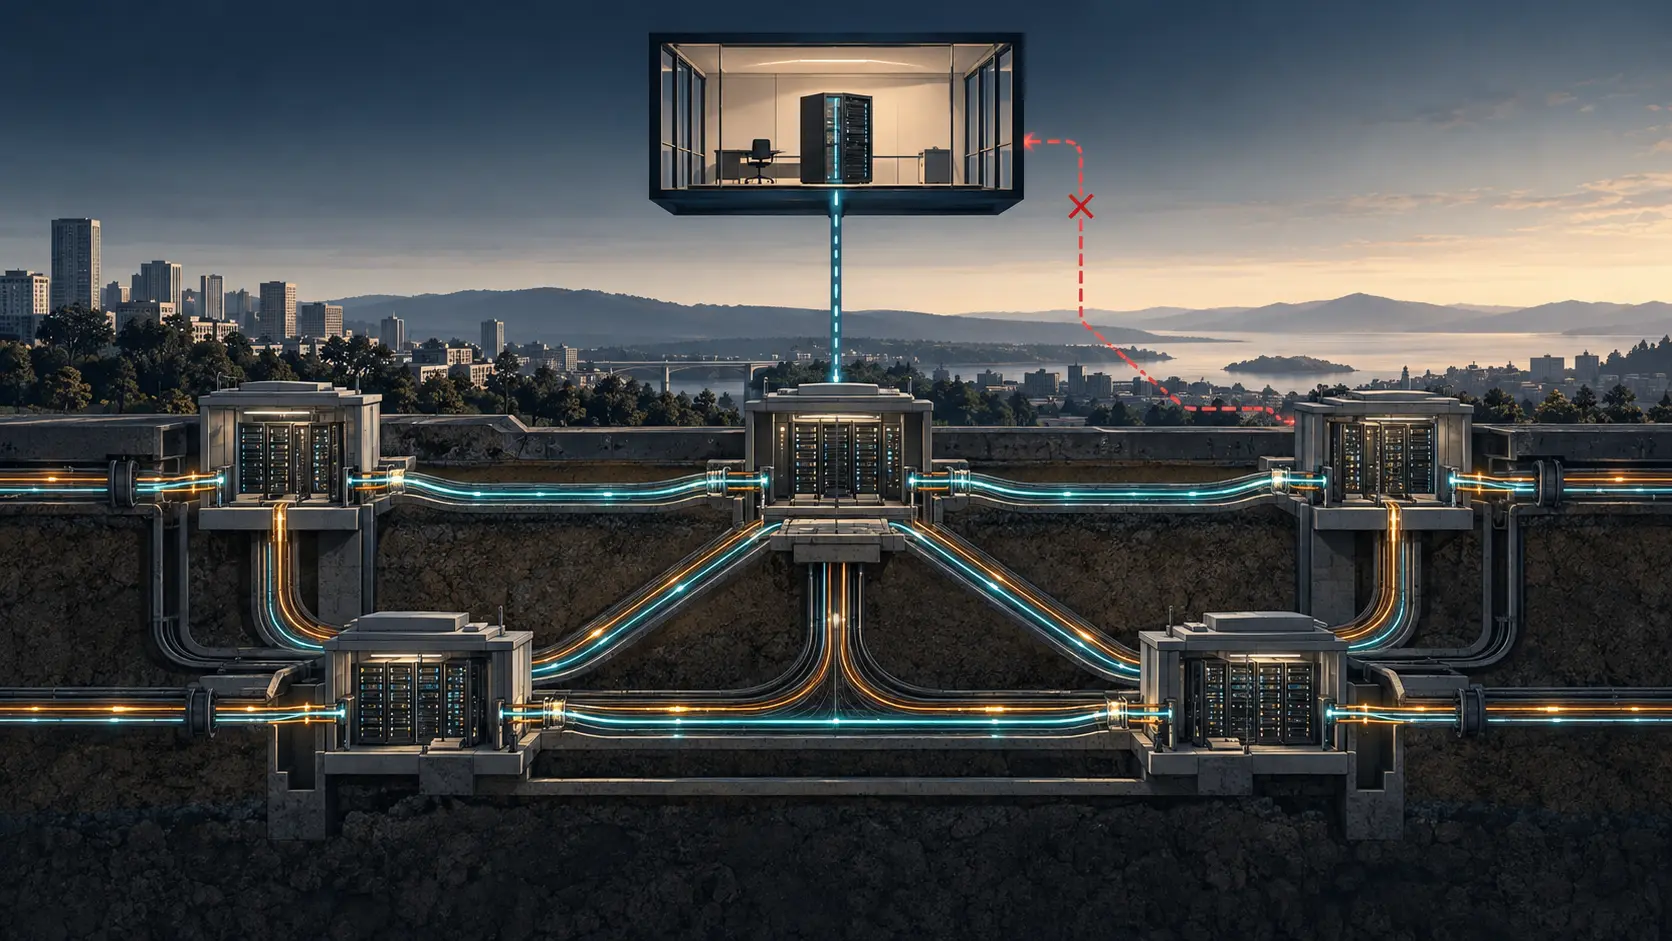
CATS a choisi le contact du service. Le backend est resté caché : RFC 10053
CATS peut orienter une requête vers un point de contact prometteur à partir de l’état du réseau et des ressources de calcul. Ce choix ne révèle pas nécessairement quelle instance interne traitera la requête, ni si les métriques publiées décrivent cette instance seule.
Histoire d'Internet
Le contrôleur devait d’abord disposer d’un réseau pour le piloter : RFC 7149
En mars 2014, un mémo de l’IETF invitait les opérateurs à dépasser le schéma séduisant du contrôleur central. Comment celui-ci découvre-t-il les équipements, les atteint-il et influence-t-il sans risque le réseau qu’il gouverne ? RFC 7149 place le démarrage, la négociation du…
IETF
Un guide SIP est une carte, pas un certificat de déploiement
Le RFC 5411 aide à s'orienter dans une famille SIP devenue trop vaste pour tenir dans une seule fiche. Il classe les textes, indique leur statut et renvoie vers les sujets voisins. Mais c'est un instantané informatif, pas l'inventaire en temps réel d'un opérateur. Une entrée peut…

IETF
L'extension transportait un message de clé. Elle ne prouvait pas son installation.
Pour OMA BCAST, MIKEY devait transporter des clés courtes et longues, des rapports et des règles de contrôle parental. Le RFC 5410 ajoute un conteneur General Extension. Ce conteneur atteste un type et des octets; il n'atteste ni la réception utile, ni l'installation d'un…

IETF
CMS a enveloppé la clé. L'identité du destinataire devait encore correspondre.
Le RFC 5409 ne dit pas seulement que l'IBE peut protéger un courrier. Il fixe les conventions CMS qui chiffrent une clé de contenu avec BF ou BB1, encodent l'identité du destinataire et choisissent l'algorithme par OID. Une enveloppe valide n'est pas encore une autorisation.

IETF
Une identité peut calculer une clé publique. Elle n'accorde pas un droit.
Le chiffrement fondé sur l'identité semble supprimer une friction familière: l'expéditeur calcule la clé publique à partir de l'identité du destinataire, puis un service de génération fournit la clé privée au moment utile. Le RFC 5408 décrit cette architecture avec précision. Il…
Créateurs
Une expression voyage sans son auteur : Cory Doctorow et les limites de l’interopérabilité
Quand une témoin canadienne a repris l’expression « adversarial interoperability » de Cory Doctorow devant un comité parlementaire, elle parlait d’un projet de loi sur les verrous numériques et les appareils équipés de logiciels. L’idée a trouvé sa place dans un compte rendu…

IETF
Un meilleur site ne suffit pas à déplacer une session : RFC 10054
Un flux peut rejoindre un nouveau site périphérique alors que l’état du service reste attaché à l’ancien. La RFC 10054 permet de raisonner sur la charge de calcul et les conditions réseau, mais exige que l’application indique explicitement si elle autorise CATS à réorienter une…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
Le canal était lié ; l’opération restait une décision distincte.
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…