
Summary
- Le projet IOTOPS sur le DNS des objets connectés, version 06, daté du 2 novembre 2026, demeure un Internet-Draft en révision au sein du groupe de travail. Sa section 4.3 distingue les requêtes superflues malgré le TTL et les interrogations répétées à cadence prévisible, indépendantes de l'état de l'appareil.
- Le fabricant doit fixer pour sa zone de gestion un TTL adapté à l'usage du nom. Le cache de l'objet doit tenir compte de ce TTL, sauf limites minimales ou maximales configurées. Un TTL trop court multiplie les questions; un TTL trop long retarde un changement d'adresse du serveur de gestion.
- Une vérification périodique réellement nécessaire devrait varier son intervalle. En cas d'échec de résolution, l'appareil devrait ralentir; RFC 9520 encadre les nouvelles tentatives et impose une brève mémorisation de l'échec.
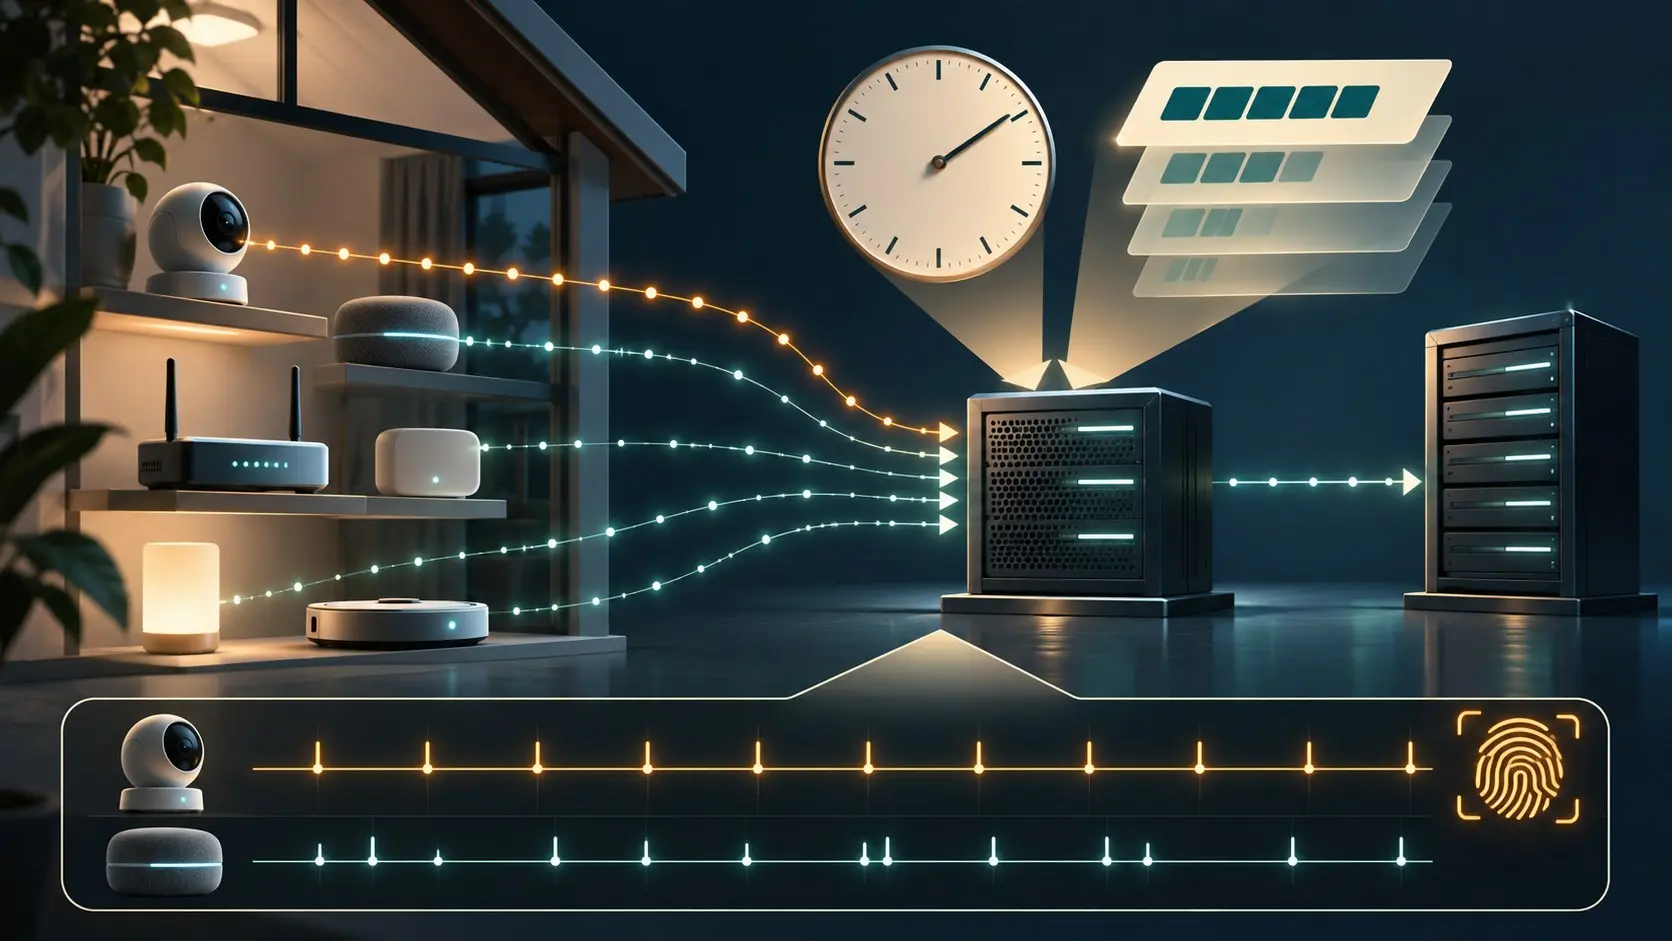
Imaginons des caméras qui demandent l'adresse de leur serveur de gestion toutes les soixante secondes, quel que soit le TTL publié. Une mise à jour du micrologiciel porte cette cadence à quatre-vingt-dix secondes. Un observateur du réseau peut distinguer les deux rythmes sans lire l'étiquette de l'objet. Cette expérience est fictive: le projet décrit le mécanisme de risque, sans mesurer une flotte précise ni un taux d'identification.
L'horloge du DNS vient d'abord du serveur faisant autorité. RFC 1035 attache une durée de cache aux réponses. L'objet possède parfois une seconde horloge pour vérifier un domaine de gestion critique. Quand la résolution échoue, une troisième horloge gouverne les tentatives. Un micrologiciel qui traite ces trois décisions comme un seul rendez-vous fixe augmente le trafic et rend son comportement plus lisible qu'il ne devrait l'être.
Un battement régulier fait une étiquette
La section 4.3 signale des appareils qui interrogent le même nom à intervalles fixes, sans suivre le TTL ou les changements opérationnels. Le projet associe cette prévisibilité à un risque de reconnaissance du modèle ou de la version du micrologiciel par le profil des requêtes. La répétition inutile consomme aussi l'énergie des petits appareils et le travail des résolveurs. Une tâche planifiée propre sur le bureau du fabricant devient, vue du réseau, une signature.
Le fabricant maîtrise également la zone de gestion. Il doit choisir une durée adaptée à chaque enregistrement. Trop courte, elle oblige à demander souvent la même réponse; trop longue, elle peut retenir une ancienne adresse lorsqu'un serveur de mise à jour déménage. Le projet demande de mettre en cache quand les ressources de l'objet le permettent et de respecter le TTL des entrées conservées. Si un minimum ou maximum local existe, sa valeur devrait pouvoir être gérée plutôt que gravée dans le logiciel. Le TTL publié n'a aucune prise sur un terminal qui le traite comme un décor.
Certains domaines critiques ont besoin d'une nouvelle vérification même avant l'expiration habituelle. Le projet admet cet impératif, puis recommande des intervalles non déterministes. L'objectif n'est pas de repousser sans borne une bascule de serveur. Le test utile consiste à changer l'adresse du domaine et à relever l'ancien TTL, l'expiration du cache, la prochaine interrogation et la première connexion au nouveau serveur. Une case « variation activée » dans l'interface ne vaut pas une trace de paquets.
Une panne du résolveur révèle l'autre versant de l'horloge. Si tous les appareils recommencent à la même seconde, une flotte devient une machine à relances synchronisées. Le projet recommande un ralentissement et cite RFC 9520: pour la même question, la même adresse de serveur et le même transport, deux nouvelles tentatives au plus avant de considérer ce serveur indisponible; un échec de résolution doit être mémorisé au moins une seconde. RFC 8767 offre, dans certaines pannes, la possibilité de servir une ancienne réponse encore utilisable. Réessai, cache d'échec et réponse périmée ont des significations différentes pour l'exploitation.
L'horloge du fabricant arrive chez l'opérateur
Une autre règle du projet impose que le résolveur de l'objet soit configurable par les mécanismes réseau appropriés ou une gestion autorisée. Le repli vers un résolveur public codé en dur est interdit dans le texte proposé. L'ordre conseillé commence par le choix manuel, puis la gestion autorisée, puis la configuration livrée par le réseau. Lorsque l'opérateur déplace son service DNS ou cherche la source d'une surcharge, cette hiérarchie lui laisse une prise. Un repli secret exporte les questions du terminal et contourne sa politique au pire moment.
Le document ne donne ni réussite chiffrée d'une attaque par empreinte temporelle ni surcoût électrique mesuré pour une flotte. Il faudrait une capture contrôlée de plusieurs versions de micrologiciel, avec changement de TTL, déménagement du serveur et panne du résolveur, pour mesurer ce comportement. En attendant, l'obligation pratique est claire: publier un TTL sensé, le respecter dans l'appareil, varier les contrôles nécessaires et ralentir devant l'échec. La discipline d'un objet ne se mesure pas à la régularité de son tic-tac.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Cercle stratégique
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre le Cercle stratégiqueRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance



