
Résumé
- Dans
draft-ietf-anima-rfc8366bis-36,last-renewal-dateest une projection informative du MASA ; le Pledge ne la traite pas et elle ne prolonge pasexpires-on. - Le renouvellement réel exige plus tard une nouvelle requête signée, l’ancien Voucher, la preuve actuelle de contrôle de la clé du Domaine, l’état du certificat, la politique du MASA et enfin un nouvel artefact accepté par le Pledge.
Imaginons un parc dont le tableau de bord affiche une colonne verte : « renouvelable jusqu’au 30 juin ». La valeur vient d’un Voucher signé par le fabricant. Elle paraît plus solide qu’une note commerciale et plus exploitable qu’une simple prévision.
Pourtant, le modèle YANG ne dit pas « service garanti ». Il définit la date à laquelle le MASA prévoit de renouveler pour la dernière fois. Le champ est « simplement informatif » et n’est pas traité par les Pledges. Il n’existe qu’avec expires-on, sans le remplacer.
La signature protège ce qui a été déclaré lors de l’émission. Elle ne transforme pas une déclaration sur l’avenir en événement déjà réalisé.
Le projet a atteint l’IESG, pas le statut de RFC
Datatracker classe la révision 36, datée du 9 septembre 2026, comme Internet-Draft actif du groupe ANIMA, destiné au statut Proposed Standard. Son état est IESG Evaluation::Revised I-D Needed. Deux DISCUSS subsistent, deux positions YES ou NO OBJECTION supplémentaires sont nécessaires et l’examen IANA doit être repris après changement de version.
Le texte rendrait RFC 8366 obsolète et mettrait RFC 8995 à jour s’il était approuvé. Il ne faut supprimer cette condition ni d’un titre, ni d’un registre de risque. Nous observons un contrat candidat, pas un RFC publié ni un déploiement mesuré.
Le champ lui-même n’est pas nouveau. RFC 8366 décrivait déjà des Vouchers courts, non révocables, assortis d’un renouvellement léger et d’une promesse représentée par last-renewal-date. La nouveauté utile de la révision 36 se trouve dans ce qui doit se passer ensuite.
La révision 36 expose la décision ultérieure
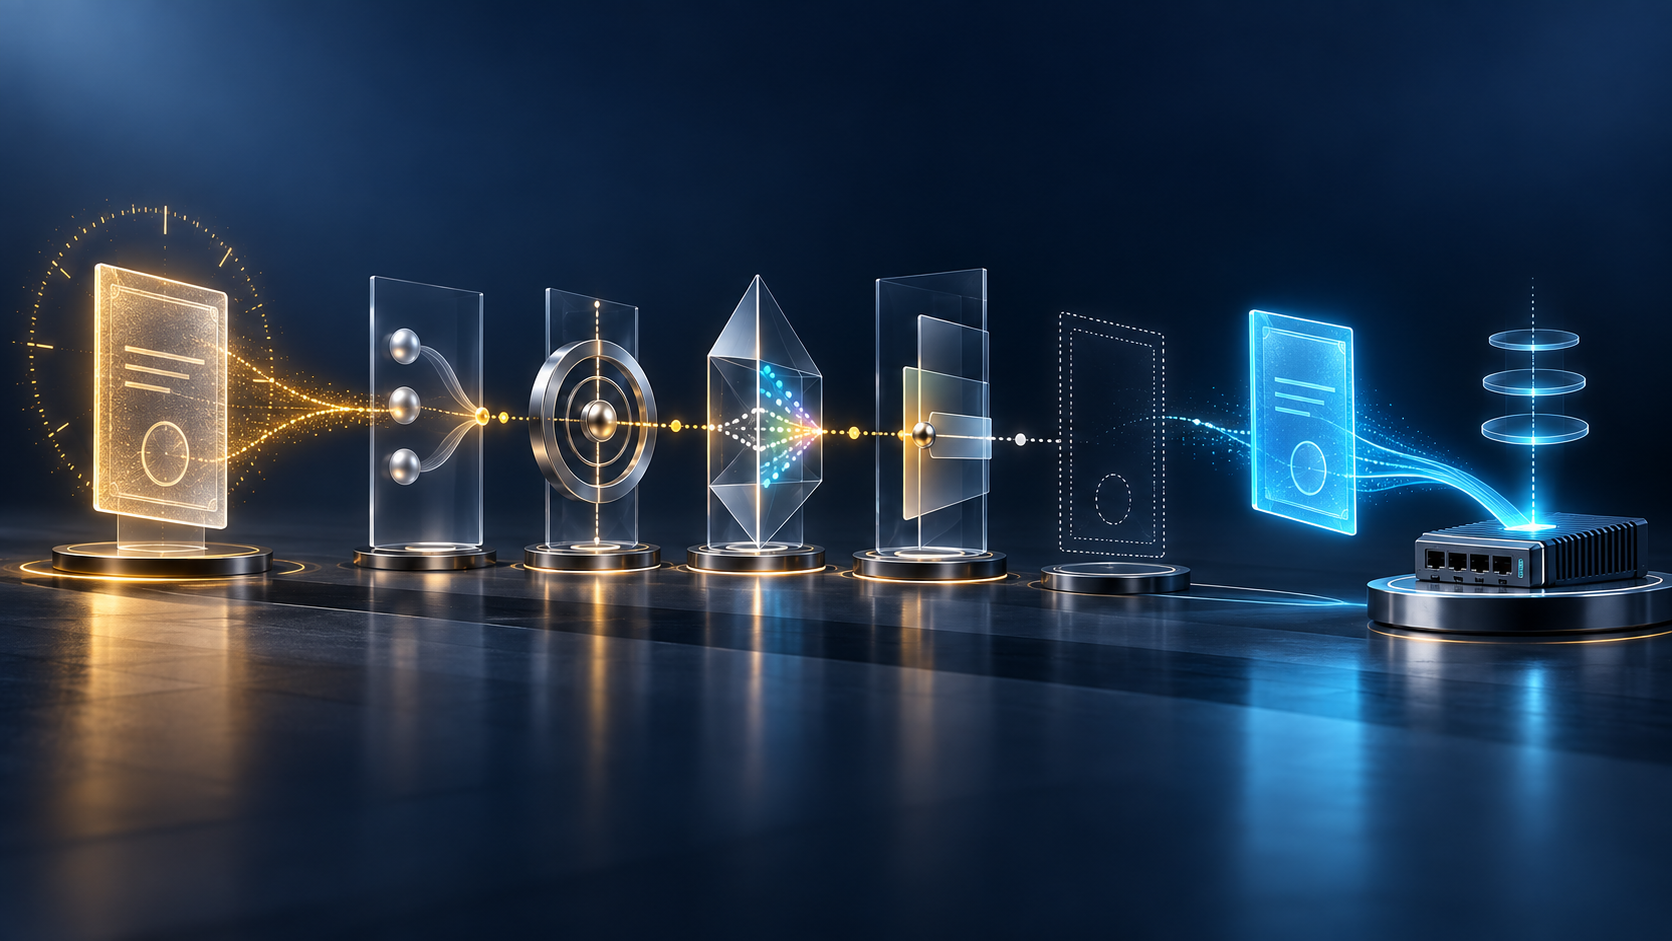
Le Registrar construit une nouvelle Registrar Voucher Request, la signe et y place l’ancien Voucher dans prior-signed-voucher-request. Le MASA vérifie toujours cette RVR. Il doit confirmer que le Registrar demandeur possède encore l’accès à la clé privée du Domaine, vérifier l’état de révocation du certificat d’identité du Domaine et appliquer toute politique devenue différente depuis l’émission précédente.
Le texte donne deux exemples de politique : la demande d’un propriétaire de bloquer de futurs renouvellements et l’expiration d’un contrat de support. Ce sont des exemples, pas une règle disant que tout Voucher dépend d’un contrat commercial.
La révision 35 disait surtout que la réémission devait être légère et mettre à jour la période de validité. La révision 36 nomme les contrôles qui permettent de déterminer si la relation antérieure tient encore. Elle rend visible la différence entre le coût plus faible du renouvellement et l’absence de décision.
Automatisable ne signifie pas garanti. Une décision automatisée peut refuser, expirer, être indisponible ou produire une réponse que le Pledge n’utilisera jamais.
Quatre reçus sont souvent confondus
Le premier reçu est l’ancien Voucher : octets exacts, chaîne de signature, numéro de série, éventuel idevid-issuer, ancre du Domaine, expires-on et projection de renouvellement.
Le deuxième est la requête : nouvelle RVR, signature du Registrar, ancien Voucher joint, instant de la demande et preuve de contrôle de la clé du Domaine.
Le troisième est la décision du MASA : certificat encore acceptable, politique applicable, absence de blocage, support ou relation de propriété toujours conforme.
Le quatrième est la réémission : nouveaux octets signés, nouvelle période de validité et remise au bon chemin. Même ce quatrième reçu n’établit pas encore que le Pledge a validé le Voucher, terminé l’enrôlement, reçu sa configuration ou produit le résultat de service attendu.
Une base d’actifs qui conserve uniquement last-renewal-date saute toutes ces étapes. Elle sait ce qui avait été projeté ; elle ignore si le service est joignable, si le Registrar détient toujours la bonne clé et si un remplacement a été accepté.
Le choix « renouveler plutôt que révoquer » déplace le risque dans le temps
Le projet cherche à éviter la complexité d’un artefact de révocation distinct. Une assertion longue assortie d’OCSP ou d’une CRL ajoute des protocoles, des chemins de code et une dépendance à un répondeur. ANIMA recommande plutôt des Vouchers courts, non révocables, renouvelés par le même type d’artefact.
Le mot « court » reste défini par chaque mécanisme d’onboarding. Le format autorise aussi des Vouchers longs, mais ne décrit aucune méthode de révocation propre au Voucher. Une autorité de certification intermédiaire de la chaîne peut, elle, être révoquée : c’est un effet PKIX différent.
Cette simplification augmente la valeur d’une répétition anticipée. Si le renouvellement échoue trois mois avant l’expiration, l’équipe peut réparer une route, une chaîne de certificats, une clé du Domaine ou un dossier de propriété. Si le premier test a lieu après expires-on, la promesse historique ne redonne aucune validité au Pledge.
La fraîcheur dépend encore de l’horloge ou d’un nonce
Un Voucher sans nonce ne peut être évalué pour sa fraîcheur qu’en comparant expires-on à l’horloge interne du Pledge. Le projet avertit qu’un appareil dépourvu d’horloge fiable ne peut pas faire confiance à NTP sur un réseau potentiellement contrôlé par un attaquant. Il doit obtenir un Voucher éphémère frais à l’aide d’un nonce.
Pendant sa période de validité, un Voucher sans nonce peut être réutilisé plusieurs fois. Cela facilite des onboardings répétés dans le même Domaine, tout en autorisant plusieurs tentatives par une personne qui a récupéré l’artefact. L’ancre épinglée limite le Domaine acceptable ; elle ne rend pas le Voucher à usage unique.
last-renewal-date n’ajoute ni fraîcheur, ni horloge, ni unicité. Il ne doit donc jamais servir de substitut à expires-on, au nonce ou à la vérification de l’ancre présentée par le Registrar.
L’ancre authentifie un Domaine, pas tout le résultat
Le rôle fondamental du Voucher est de transporter de manière sûre une ancre de confiance. Le Pledge l’utilise pour authentifier les interactions ultérieures et doit vérifier qu’elle correspond au Registrar avec lequel il communique.
Cette vérification empêche un Voucher destiné à un Domaine d’autoriser silencieusement un autre Domaine contrôlé par un attaquant. Elle ne prouve pas que le Registrar est disponible, que l’enrôlement suivant réussit, que la configuration est correcte ou que l’équipement fournit le service prévu. RFC 8995 décrit un workflow BRSKI plus large ; le Voucher n’en est qu’un artefact.
L’opérateur doit donc séparer validité de signature, liaison au Pledge, fraîcheur, correspondance du Domaine, admissibilité au renouvellement, émission, acceptation et résultat opérationnel.
Une projection doit ouvrir un test, pas fermer un ticket
Les principes de spécification initiale minimale et de primauté du code en fonctionnement de Heng Lu offrent ici une discipline simple. Le texte commun peut définir l’artefact et les règles. L’adoption future devient réelle quand une mise en œuvre exécute, vérifie et observe la décision localement.
Une bonne interface écrira : « le MASA projetait un renouvellement jusqu’à X », puis « dernier essai réussi Y », « nouveau Voucher expirant Z » et « prochaine répétition Q ». Elle n’écrira « renouvellement garanti » que si un contrat opérationnel indépendant, un responsable et des remèdes le disent réellement.
Le reçu de renouvellement n’est pas la date de l’ancien Voucher. C’est la chaîne observée allant de la RVR fraîche au nouvel artefact accepté.
Sources
- Fiche Datatracker de l’artefact Voucher ANIMA
- Historique des révisions de l’artefact Voucher ANIMA
- A Voucher Artifact for Onboarding Protocols, révision 36
- A Voucher Artifact for Onboarding Protocols, révision 35
- RFC 8366 : A Voucher Artifact for Bootstrapping Protocols
- RFC 8995 : Bootstrapping Remote Secure Key Infrastructure
- RFC 5280 : profil des certificats et CRL X.509
- RFC 6960 : Online Certificate Status Protocol
- RFC 9910 : extension nonce d’OCSP
- Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Running-Code Primacy
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance