
Résumé
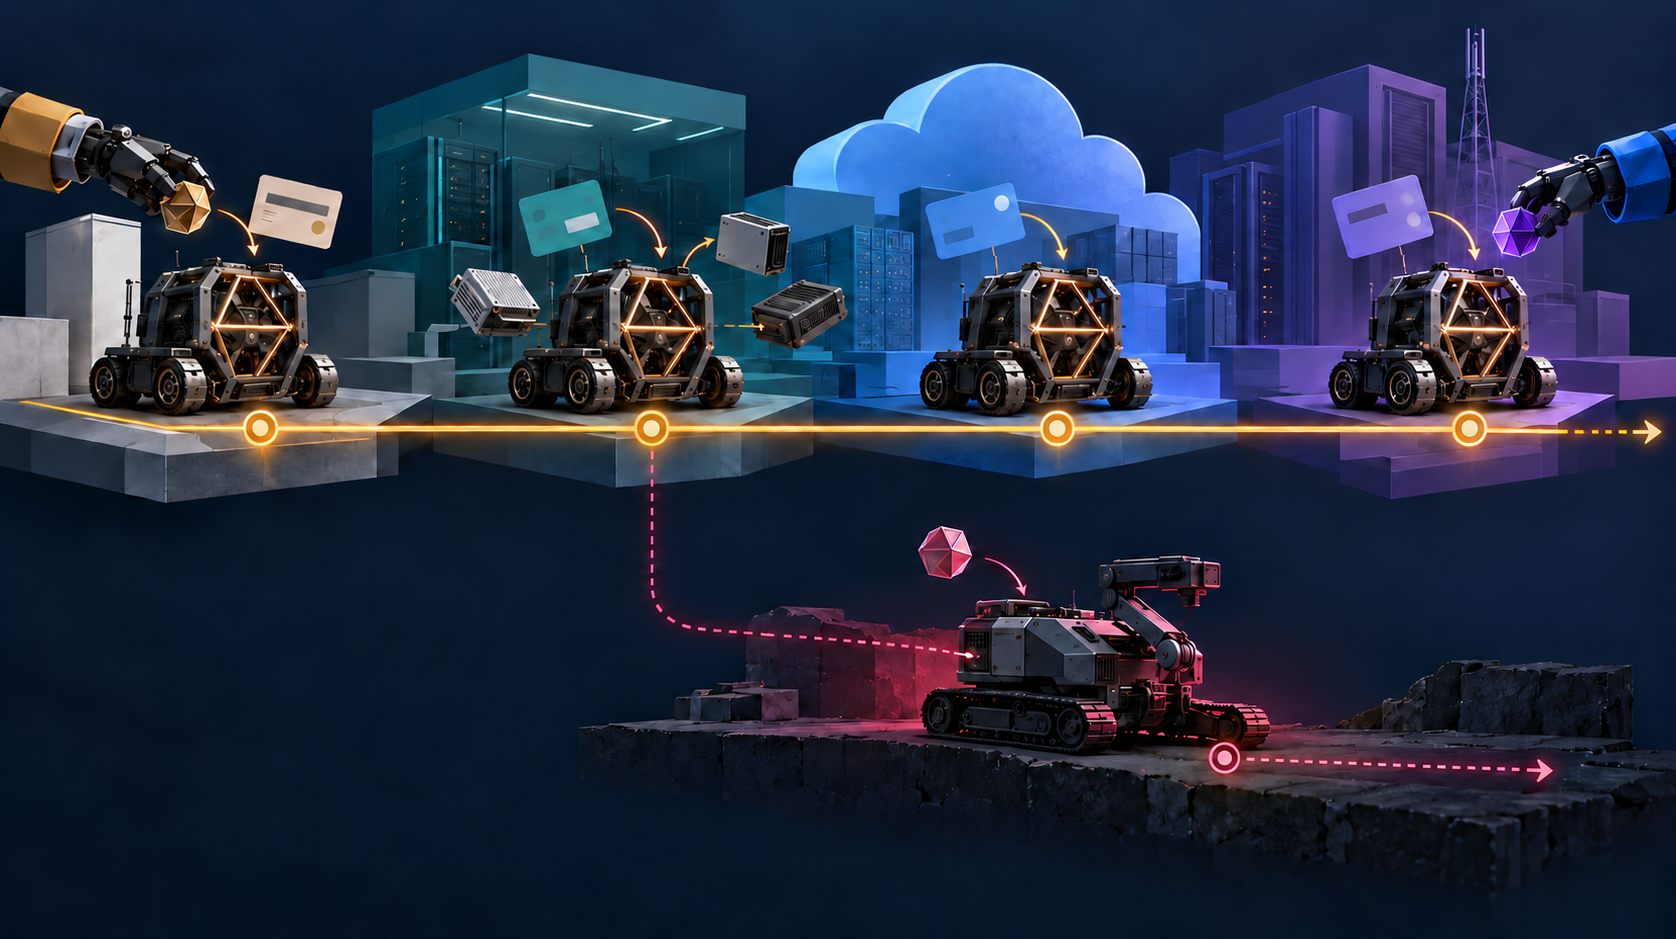
draft-drake-agent-identity-problem-statement-00décrit un écart de continuité entre une entité autonome durable et les clés, comptes, identifiants, équipements, fournisseurs ou opérateurs qui l’entourent.- Une chaîne cryptographique peut prouver la continuité du contrôle d’un ancrage sans révéler si le même sujet réel exerce ce contrôle; une migration légitime et une cession dissimulée peuvent produire la même trace.
- L’identité durable, le changement de contrôle, l’état du justificatif, l’autorité de l’opérateur et la conduite observée exigent des preuves distinctes.
La stabilité trompeuse du compte
Un identifiant qui ne change pas rassure les systèmes de conformité. C’est précisément pourquoi il peut devenir dangereux. Après une acquisition, un appareil, un compte de service ou un domaine peut conserver le même nom et la même clé. Si l’historique positif suit automatiquement ces objets, un nouveau sujet hérite d’une réputation qu’il n’a pas construite.
La révision 00 de Identity for Autonomous Agents and Robots appelle « continuity gap » le défaut inverse et son miroir: l’entité demeure alors que ses artefacts changent, ou les artefacts demeurent alors que l’entité change. Le texte propose le terme identity0 pour désigner un référent unique et persistant. Ce vocabulaire n’est pas un consensus IETF; il est utile comme hypothèse de travail.
Le statut compte. Il s’agit d’un Internet-Draft individuel actif, à visée Informational, et non d’un RFC ni d’un produit de groupe de travail. Il ne définit aucun protocole. Cinq textes compagnons proposent une architecture de registre, un mapping EPP, une résolution RDAP, une application d’attestation matérielle et une gouvernance. Ils proviennent du même auteur, qui déclare exploiter une implémentation de référence. L’analyse du problème ne vaut pas approbation de cet ensemble.
Le sujet comptable n’est pas le processus
Une plateforme peut créer cinquante exécutions éphémères pour une seule mission. Leur multiplication n’oblige pas à fabriquer cinquante biographies. Le bon seuil est l’acteur indépendamment comptable: la plus petite unité dont les actes, obligations et réputation doivent rester distinguables dans le temps.
Cette règle change pour un parc physique. Deux robots visuellement identiques peuvent exiger deux historiques si un rappel, une assurance ou une enquête doit identifier l’unité qui a agi. L’apparence, l’adresse réseau, le compte ou le style d’un message sont des indices; ils ne sont pas le sujet.
Confondre l’indice avec l’identité produit deux injustices. Un acteur fautif efface son passé en changeant d’indice. Un autre reçoit les conséquences parce qu’il partage le même compte, le même réseau ou le même appareil.
Séparer ce que l’interface fusionne
L’ancrage matériel protège une clé ou augmente le coût de création de nouvelles identités. Il n’est pas l’entité. L’identifiant la nomme. Le justificatif transporte des attributs et peut expirer. L’authentification vérifie une preuve. La relation d’opérateur dit qui peut la diriger. L’autorisation définit ce qu’elle peut faire. La réputation évalue sa conduite.
RFC 9334 maintient déjà une distinction utile entre preuve d’attestation, appréciation et décision de la partie utilisatrice. WebAuthn et NIST SP 800-63-4 décrivent des cycles rigoureux de justificatifs et d’authentificateurs. Aucun de ces cadres ne transforme automatiquement la possession d’une clé en preuve que le même agent, au sens durable, existe toujours derrière elle.
La révocation illustre l’enjeu. Révoquer un justificatif doit empêcher de nouvelles utilisations de cette preuve. Cela ne doit pas supprimer le sujet des obligations antérieures. À l’inverse, conserver un justificatif après une vente ne doit pas transférer la confiance acquise.
Ce que la cryptographie ne voit pas
La concession la plus importante du draft concerne la non-transférabilité. Elle est une règle sur le référent, non une propriété que la cryptographie peut faire respecter seule.
Une migration de matériel autorisée peut être signée par l’ancien ancrage et le nouveau. Une cession organisée entre vendeur et acheteur peut présenter exactement la même suite de signatures. Le protocole voit une continuité de contrôle; il ne voit pas qui exerce ce contrôle dans le monde.
La réponse honnête consiste à ne jamais réassigner silencieusement le référent, à enregistrer chaque changement de contrôle et à laisser au contrat, à la gouvernance et à la politique de la partie utilisatrice le soin de traiter les transferts cachés. Une interface ne devrait donc jamais condenser « chaîne valide » en « même entité prouvée ».
Le responsable doit demander cinq chronologies: sujet durable, ancrages actifs et retirés, justificatifs valides, opérateur autorisé, conduite observée. Leur concordance renforce une conclusion; leur fusion détruit l’auditabilité.
Rareté, copie et vie privée
Le texte propose des ancrages rares et difficiles à cloner pour un niveau d’assurance élevé. Le problème de Sybil montre pourquoi une identité supplémentaire créée par simple appel de fonction vide les limites et réputations de leur sens. Mais la rareté et la résistance à l’extraction répondent à deux risques différents: fabriquer plusieurs sujets apparents, ou voler une preuve réutilisable.
Ni l’une ni l’autre ne prouve la sûreté, la loyauté ou l’autorisation. « Matériellement protégé » est une affirmation sur un mécanisme précis, pas un certificat général de bon comportement.
Une identité machine durable est aussi un corrélateur puissant. RFC 6973 privilégie des identités contextuelles pour les personnes. Un agent peut néanmoins révéler son employeur, son client ou son foyer. La continuité ne justifie donc ni un identifiant public universel ni la divulgation de tous les attributs. La présentation sélective et les identifiants contextuels restent nécessaires.
Une couche commune minimale
La lecture inspirée de Heng Lu impose une séparation des couches de réalité. Ancrage, entité, nom, justificatif, opérateur, autorité, acte et effet ne partagent pas la même preuve. La spécification initiale minimale doit couvrir seulement l’unicité, la continuité, la preuve de contrôle et les transitions indispensables. Le rôle, la juridiction, la capacité, la réputation et la politique restent au-dessus.
La primauté du code exécutable exige ensuite des essais indépendants et versionnés: rotation, retrait définitif d’un ancrage, récupération, conflit entre successeurs, réutilisation interdite et conservation de l’historique. Un schéma valide et une charte détaillée sont des preuves symboliques. Ils ne démontrent ni interopérabilité ni légitimité institutionnelle.
Les travaux WIMSE sur l’identité des agents et les exigences agentiques voisines occupent des couches de justificatif, d’autorité et de découverte. Le draft WIMSE cité avait expiré le 1er septembre 2026; un autre texte d’exigences d’identité a également expiré. Ils peuvent être utiles sans fournir le référent durable supposé par une réputation de long terme.
Sources et limites
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Les sources ont été figées le 30 septembre 2026, heure de Shanghai. La révision 00 est un Internet-Draft individuel actif à visée Informational, pas un RFC. Les cinq textes AIRS sont eux aussi des contributions individuelles, sans consensus IETF ni preuve de déploiement. Aucun document ne démontre en production la non-transférabilité du référent. L’application de la doctrine de Heng Lu relève ici de l’analyse de Daniel Kade.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance