
Résumé
- RFC 10020 applique Group OSCORE à la communication CoAP de groupe et protège un message dans un contexte partagé.
- Ce contexte ne prouve ni l’état actuel de chaque membre, ni son autorisation locale, ni l’effet obtenu.
RFC 10020 est utile parce qu’il ne traite pas un groupe comme un unique terminal. Il décrit une communication CoAP protégée au moyen de Group OSCORE. L’émetteur peut former une requête protégée dans un contexte de groupe. C’est une preuve sur le message et sur les règles cryptographiques appliquées, pas un registre de l’état présent de tous les récepteurs.
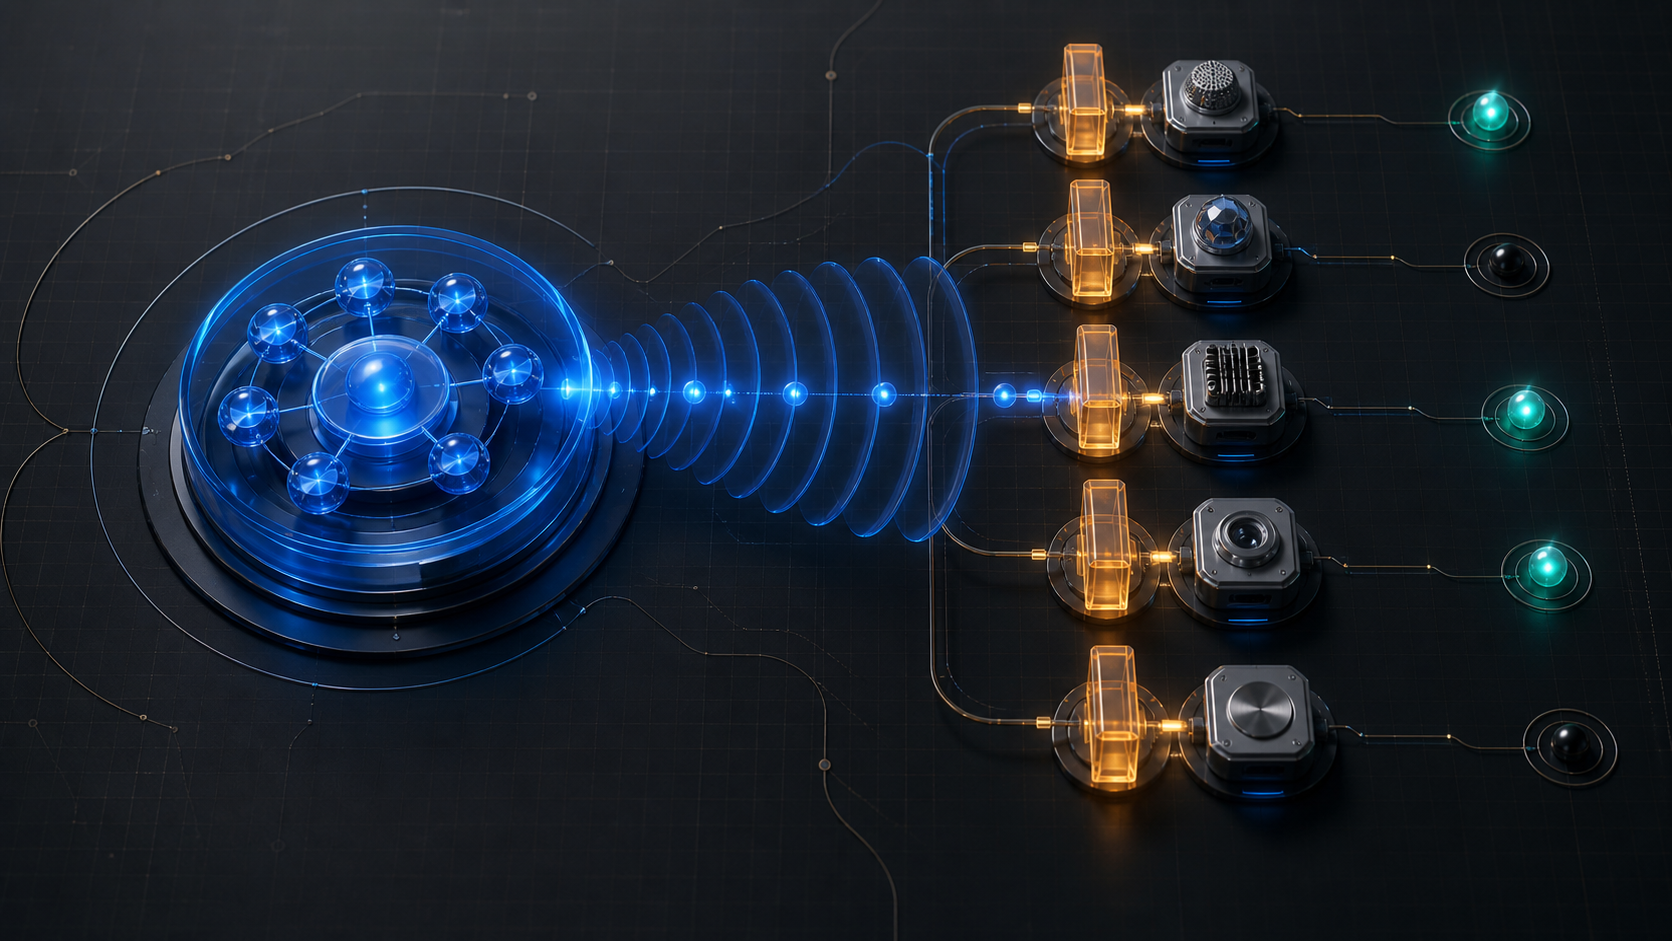
Les responsabilités restent séparées. Le gestionnaire peut avoir délivré des identifiants ; l’émetteur peut détenir un contexte courant ; le réseau peut diffuser ; un appareil peut vérifier le message avec OSCORE. Pourtant un appareil peut être absent, un autre avoir perdu son état, un troisième refuser selon une règle locale, et un quatrième exécuter sans obtenir l’effet physique attendu. Dire que le message est « l’action du groupe » transforme ces inconnues en réussite collective imaginaire.
CoAP, la communication de groupe et le traitement des jetons et Request-Tag attribuent des rôles à la requête, à l’acheminement et à la corrélation. Ils ne confèrent pas une permission métier et ne démontrent pas l’achèvement chez tous les destinataires. OSCORE apporte protection, liaison de message, fraîcheur et défense contre la répétition ; l’application garde la décision sur ce qu’un message vérifié peut déclencher.
L’interprétation éditoriale de Daniel Kade, inspirée des notes de Heng Lu, est simple : une couche commune portable permet des décisions locales ultérieures, elle ne les absorbe pas. Il faut conserver des traces séparées de la politique et de l’époque d’adhésion, de la distribution du contexte, de la vérification, de la décision locale et du résultat observé.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance