
Saga AFRINIC actuellement suivie de bout en bout.
Gouvernance / Dossier
Dossier
La veille Dossier couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
Répartition institutionnelleConflit juridique et politiqueRisque électoral et de contrôle

Cartographie des risques de légitimité et de continuité des institutions.
Analyse chronologique et des risques fondée sur des sources primaires.
Utilisé pour la planification de la continuité et de l'exposition aux politiques.
Articles récents
À la une : Dossier
1 366 articles

Dossier
Le message était accepté avant d’être libéré : la migration mail de l’IETF et le pouvoir de conserver, réécrire et relayer
Un succès SMTP n’est pas toujours une arrivée. Dans la nouvelle chaîne annoncée par l’IETF, le premier message d’une adresse peut être retenu pendant qu’un défi est envoyé, puis réinjecté seulement après confirmation. La migration du 11 septembre ne se résume donc pas à une heure…

Dossier
La méthode est sûre, mais le contenu définit toujours la requête : HTTP QUERY et le pouvoir de nommer une ressource équivalente
Une recherche structurée ne tient pas toujours raisonnablement dans une URI. GET porte la promesse d'une lecture sûre, tandis que POST accepte un contenu sans offrir la même latitude de relance. La méthode QUERY, normalisée par le RFC 10008, sépare enfin ces contraintes. Elle ne…

Dossier
Le réseau avait changé, pas encore la décision : NETCONF, commit confirmé et pouvoir de retour
Avec NETCONF, une configuration peut déjà être active alors que sa survie dépend encore d’un délai, d’une session ou d’un jeton persistant. Ce mécanisme protège contre l’auto-enfermement, à condition de ne pas confondre exécution, finalité et résultat opérationnel.

Dossier
La requête avait changé. Le cache a répondu quand même : No-Vary-Search et le pouvoir de déclarer deux URL équivalentes
Un paramètre de campagne peut être sans effet sur une page tout en restant présent dans l’adresse, les journaux et la chaîne publicitaire. `No-Vary-Search` autorise l’origine à communiquer la première réalité au cache. Il n’efface pas la seconde. Entre les deux se trouve une…

Dossier
Internet Society adopte une doctrine salariale, mais le texte manque à l’index public
Le Board d’Internet Society a approuvé une politique de rémunération des dirigeants en s’appuyant sur son Compensation Committee et sur Willis Towers Watson. La résolution publique renvoie à une « Exhibit A », sans en donner le texte ni le lien, et l’index officiel des politiques…

Dossier
La réponse n’était pas prête, mais le navigateur pouvait avancer : HTTP 103 Early Hints et le pouvoir de spéculer
Entre l’arrivée d’une requête et la décision finale d’une application, quelques centaines de millisecondes peuvent rester sans travail utile côté client. HTTP 103 permet d’y glisser une indication provisoire. Il ne transforme pas pour autant une prédiction en vérité: le…

Dossier
Le jeton était lié à une clé. L’acte restait interdit : DPoP et l’autorité d’une contrainte d’émetteur
DPoP empêche qu’un jeton OAuth copié devienne à lui seul un pouvoir transportable. Il ne dit ni qui commande réellement la clé, ni si le jeton vise le bon service, ni si l’état présent de la ressource autorise l’effet demandé.
Dossier
L’erreur est revenue sous forme de question : DNS Report-Channel et l’autorité du retour
Un serveur faisant autorité peut répondre correctement à ses propres yeux tout en livrant une zone que les résolveurs validateurs refusent. RFC 9567 lui donne une adresse de retour, pas un droit de commander le diagnostic: le résolveur transforme son échec local en une nouvelle…

Dossier
La signature était valide, pas la commande : HTTP Message Signatures et l’autorité des composants couverts
Une preuve RFC 9421 peut rester mathématiquement exacte alors que la requête a changé de méthode, de destination ou de portée. L’autorité ne vient donc pas du champ `Signature`, mais du profil de couverture, de la confiance dans la clé, de l’anti-rejeu et de la décision de…

Dossier
Le paquet masquait sa longueur exacte, mais le rythme parlait encore : EDNS Padding et les limites de la confidentialité DNS
Chiffrer une requête DNS retire le nom du regard indiscret, mais pas nécessairement sa silhouette. EDNS Padding ajoute des octets pour brouiller cette silhouette. La protection réelle dépend toutefois d'une chaîne de choix: la politique du client, celle du serveur…
Dossier
L’enregistrement liait les options, pas la connexion : SVCB, HTTPS et l’autorité du client
Un service peut publier avant toute requête HTTP le serveur, le protocole et le port qu’il préfère. Le client doit encore déterminer si cet ensemble est intelligible, joignable, conforme à sa politique et capable de prouver l’identité de l’origine.

Dossier
À l’Internet Society, une même voix d’organisation peut compter pour six ou pour une
Une organisation membre de l’Internet Society ne transporte pas un poids électoral unique d’un scrutin à l’autre. Pour élire un administrateur, son choix est multiplié selon sa catégorie d’adhésion. Pour élire les responsables de l’OMAC, le règlement de 2026 écarte expressément…

Dossier
Internet Society conserve les courriels du Board selon une durée que sa règle publique ne précise pas
Internet Society a enfin inscrit la conservation des listes de diffusion du Board dans la procédure qui les régit. Cette avancée protège la mémoire institutionnelle. Mais la durée effective reste renvoyée à une autre politique: le public connaît l’obligation, pas l’horloge, le…
Dossier
Le compteur avait atteint sa limite. Le nom de fichier a ouvert une nouvelle époque : manifestes RPKI et pouvoir de reprise
Un manifeste RPKI peut être correctement signé, récent et exact, tout en restant irrecevable parce qu'un validateur garde en mémoire un prédécesseur impossible à dépasser. La RFC 9981 offre une sortie étroite: changer le nom du manifeste, recommencer la comparaison des numéros et…

Dossier
Le flux était valide, mais la réponse venait d’ici : RPZ et pouvoir local sur la résolution DNS
Une liste de menaces peut arriver intacte, à l’heure et depuis le bon éditeur. Il reste pourtant à décider qui elle touche, ce que le résolveur répond et à quel moment une recommandation externe devient une affirmation locale.
Dossier
L’empreinte concordait, mais la zone était fausse : ZONEMD et les limites de l’intégrité cryptographique
Une preuve cryptographique peut être impeccable tout en couvrant une décision erronée. Avec ZONEMD, l’enjeu n’est donc pas seulement de vérifier une zone DNS, mais de ne pas demander au condensat de juger ce qui relève encore de l’exploitation.
Dossier
À la PP-26, un solde débiteur n’est pas un statut électoral
La Constitution de l’UIT ne transforme pas toute facture impayée en interdiction de voter. Elle impose un calcul: les arriérés pris en compte doivent être comparés à la contribution due pour les deux années précédentes. Un échéancier respecté peut modifier le premier terme sans…

Dossier
Le signal était signé. La délégation ne l’était pas encore : CDS/CDNSKEY et le pouvoir de publier le DS
CDS et CDNSKEY permettent à un opérateur de demander une modification du lien DNSSEC sans recopier une empreinte à chaque rotation. Mais une demande signée n’est pas encore le DS du parent: elle doit être située dans le bon état de confiance, admise par l’agent parental, publiée…

Dossier
Le catalogue était valide. La suppression ne l’était pas : DNS Catalog Zones et pouvoir de provisionnement
Un catalogue DNS peut être irréprochable au regard du protocole et pourtant porter une décision désastreuse. Lorsque sa liste de membres devient vide, l’authentification du transfert prouve l’origine du message; elle ne prouve ni l’intention de supprimer, ni le droit d’effacer…
Dossier
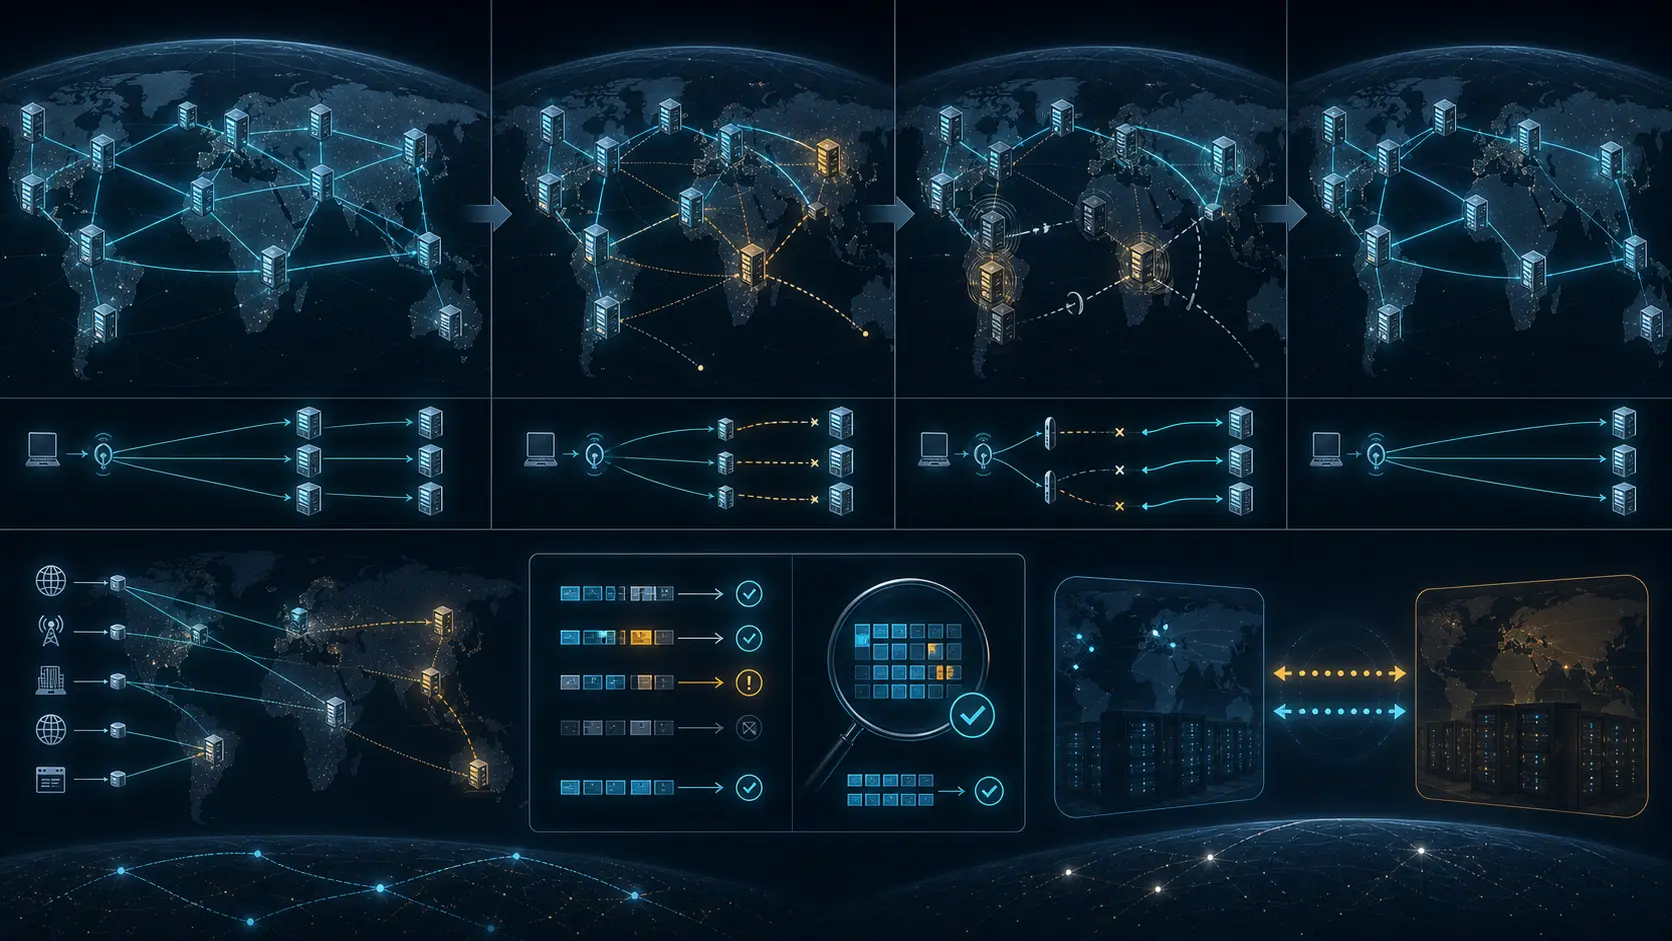
Panne de F-Root : pourquoi la redondance ne prouve pas une capacité de basculement vérifiable
Le 23 janvier 2020, un défaut logiciel sur certains nœuds F-Root exploités dans le cadre du partenariat entre Internet Systems Consortium et Cloudflare a produit des réponses DNS incomplètes. L’incident montre qu’une infrastructure distribuée peut rester vulnérable lorsque le…
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiqueBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership AllianceCarte des sessions
Dossiers actifs
Saga AFRINIC
Crise juridique et de gouvernance pluriannuelle avec des répercussions sur la redevabilité des RIR dans le monde entier.
Ouvrir Saga AFRINIC