
Résumé
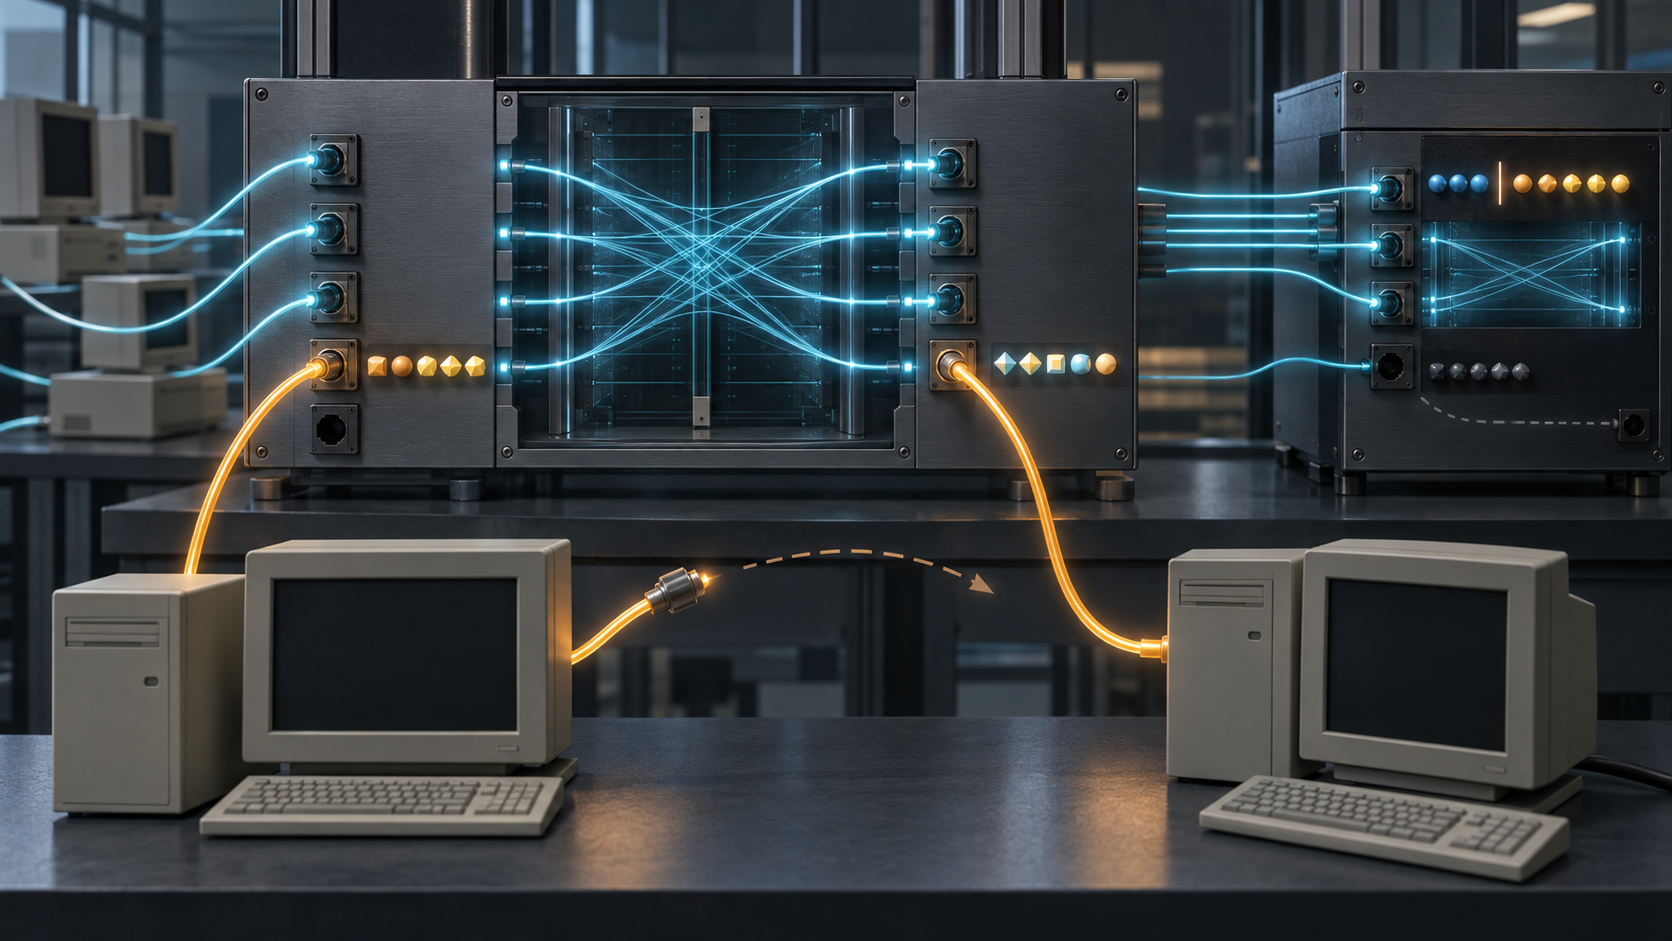
- Dans RFC 2171, le commutateur créait la capacité multiaccès au-dessus de liaisons SONET/SDH point à point. Le nœud héritait de l’identifiant du port ; dans un groupe de commutateurs, l’adresse réunissait numéro de commutateur et numéro de port.
- Le champ de destination guidait l’acheminement d’une trame HDLC. Il n’authentifiait ni la machine, ni son propriétaire, ni son organisation, et une destination invalide pouvait être éliminée silencieusement.
- Le mémo de juin 1997 était Informational, hors groupe de travail IETF et hors filière de normalisation. Ses topologies possibles ne constituaient pas une mesure de déploiement ou d’interopérabilité.
Une adresse née dans la prise
La règle décisive de RFC 2171 tient en une relation physique : chaque port possède un identifiant unique dans son commutateur, et le nœud raccordé doit hériter de cette adresse. À l’intérieur d’un commutateur, l’adresse du nœud est donc égale à l’identifiant du port.
MAPOS partait de liaisons optiques SONET/SDH intrinsèquement point à point. Il encapsulait les datagrammes dans des trames HDLC, puis confiait à un commutateur la sélection de la sortie. Plusieurs lignes séparées pouvaient ainsi se comporter comme un environnement local multiaccès, capable de diffusion et de multidiffusion.
Le document illustrait une liaison directe, une étoile autour d’un commutateur et un groupe de commutateurs reliés. Dans ce dernier cas, les bits de poids fort identifiaient le commutateur et les bits restants le nœud ou le port local. RFC 2173 supprimait toute ambiguïté : l’adresse HDLC était équivalente au numéro du port auquel le nœud était connecté.
Le mot « nœud » ne doit donc pas transformer cette valeur en identité persistante. Elle décrivait un chemin compact dans une topologie bornée. Débrancher puis rebrancher la même machine ailleurs pouvait changer l’adresse sans changer l’acteur qui possédait ou exploitait la machine.
Une unicité locale, pas un passeport
Le champ d’adresse comptait huit bits. Le bit de poids faible marquait la fin du champ ; pour une adresse unicast, le bit de poids fort valait zéro, laissant six bits au nœud de destination. 0xFF représentait la diffusion et 0x01 le processeur de contrôle du commutateur. Il n’existait pas de champ séparé pour l’adresse source.
Sur un commutateur unique, la valeur sélectionnait un port. Dans un groupe, une partie sélectionnait d’abord le commutateur, l’autre le port. RFC 2174 décrivait ensuite la décision : livraison par un port local lorsque le numéro de commutateur correspondait, ou consultation d’une table pour choisir un commutateur voisin.
Cette structure bornait l’unicité au système configuré. RFC 2173 donne une preuve particulièrement nette : dans une liaison directe sans commutateur, les deux extrémités pouvaient recevoir 0x03. Le texte jugeait cela inoffensif, car n’importe quelle adresse convenait à ce cas point à point. Une valeur duplicable lorsque le contexte change n’est pas l’identité intrinsèque de la machine.
L’affectation automatique n’ajoutait aucune authentification. Après réception correcte du signal SONET, le nœud demandait une adresse au processeur local, répétait sa demande après cinq secondes sans réponse, puis devait la vérifier toutes les 30 secondes. Après 90 secondes de silence ou une perte de signal, le commutateur pouvait supposer le nœud hors service. Ce sont des constats locaux d’attachement et de présence, non des preuves de propriété ou d’identité organisationnelle.
La sortie choisie ne prouve pas l’arrivée
La transmission décrite par RFC 2171 était sans connexion. L’émetteur remplissait le champ de destination ; le commutateur ou le groupe de commutateurs acheminait la trame en fonction de ce champ. Une adresse invalide provoquait une élimination silencieuse.
Une valeur de destination prouve donc une intention de sélection. Une entrée de routage prouve qu’un commutateur connaissait une sortie suivante. Aucune ne prouve seule que l’hôte visé a reçu la trame, qu’un protocole supérieur l’a acceptée ou qu’une application a réussi. Le silence d’un rejet ne devient pas un accusé de livraison.
RFC 2176 maintenait aussi deux espaces distincts : un cache ARP associait une adresse IPv4 à l’adresse HDLC de huit bits. Cette association fournissait l’information nécessaire à l’acheminement ; elle ne convertissait pas le numéro de port en nom durable de l’hôte.
Le format reprenait des mécanismes de trames de RFC 1662, mais cette filiation ne prouve aucune adoption. RFC 2171 précisait qu’il ne s’agissait pas d’un standard Internet ni du produit d’un groupe IETF. La sécurité n’y était pas discutée, et l’annexe relevait des différences SONET/SDH susceptibles de provoquer des difficultés d’interopérabilité.
L’apport historique est donc une frontière de preuve. Une petite adresse pouvait être suffisante pour commuter une trame et pourtant rester modeste : elle localisait un attachement dans une fabrique donnée, pas l’identité permanente de ce qui était branché.
Sources et limites
- RFC 2171, protocole central, topologies et champ d’adresse.
- RFC 2173, affectation automatique fondée sur le port.
- RFC 2174, structure et acheminement dans un groupe de commutateurs.
- RFC 2176, association entre IPv4 et adresse HDLC.
- RFC 1662, base de l’encapsulation HDLC citée.
Ces textes n’établissent ni déploiement général, ni interopérabilité mesurée, ni identité authentifiée, ni propriété, ni livraison de bout en bout, ni usage actuel.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance