
Résumé
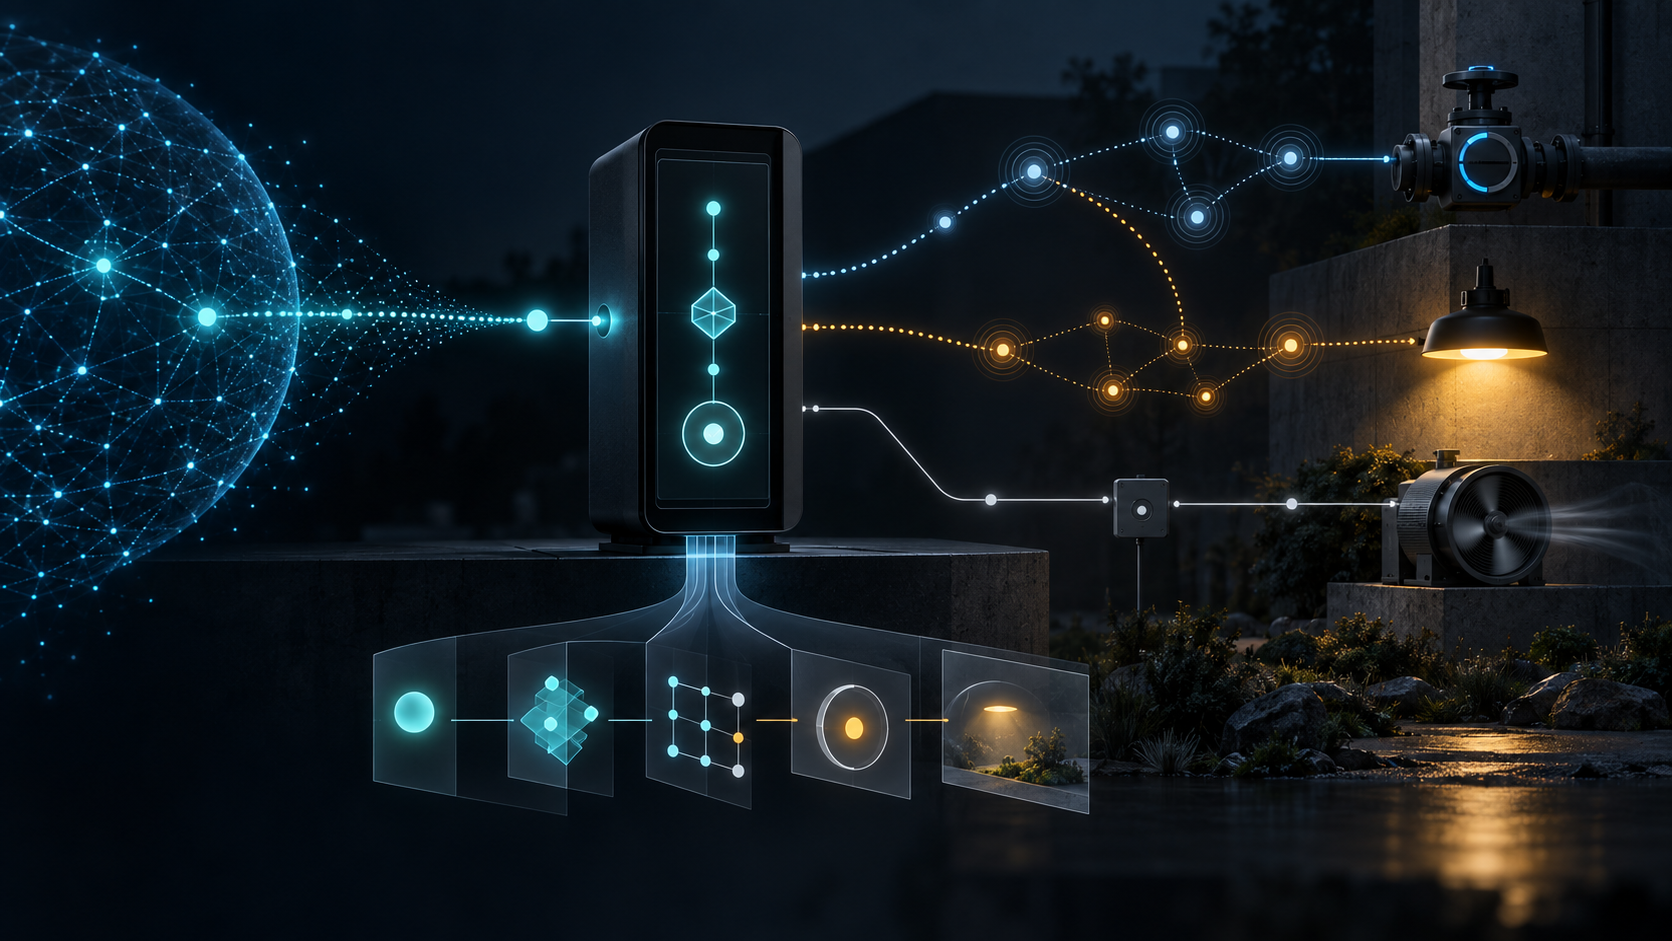
- La révision 21 de NIPC décrit une interface HTTP commune pour agir sur des équipements accessibles par BLE, Zigbee ou d'autres réseaux opérationnels, à partir d'affordances SDF indépendantes du protocole.
- Une action réussie est d'abord acceptée avec le statut HTTP 202, puis suivie au moyen d'une ressource qui ne connaît que
IN_PROGRESSetCOMPLETED; ce dernier état ne constitue pas une mesure universelle du monde physique. - Un reçu d'actionnement doit relier l'autorisation, le modèle et sa traduction protocolaire, la cible réelle, la connexion, les essais, le statut de chaque appareil et une observation indépendante du résultat.
Le matin où tout était « terminé »
Dans un site technique, le rapport nocturne peut annoncer que cent commandes ont été terminées. Pourtant, au premier passage d'un opérateur, une bouche d'aération reste fermée. Le système n'a pas forcément menti. Il a peut-être correctement déclaré la fin de ce qu'il savait faire: accepter l'ordre, sélectionner une traduction protocolaire, transmettre une instruction et clôturer l'instance d'action.
Le mot COMPLETED devient trompeur seulement lorsqu'une autre institution lui prête un sens plus large. L'équipe applicative l'entend comme « la demande n'est plus en cours ». Le responsable du bâtiment l'entend comme « l'air circule ». L'assureur peut l'entendre comme « le dispositif de sécurité a fonctionné ». Ces phrases ne décrivent pas la même preuve.
NIPC répond à un problème d'intégration concret. De nombreux composants physiques communiquent par BLE, Zigbee ou des protocoles spécialisés et n'ont pas de connexion IP native. Une passerelle d'application expose alors un langage commun pour enregistrer des modèles, lire ou écrire des propriétés, lancer des actions, écouter des événements et gérer des groupes. Cette abstraction évite à chaque application de réimplémenter chaque protocole radio.
Elle ne transforme pas pour autant la passerelle en témoin omniscient de la matière.
Le protocole a déjà séparé l'acceptation de la fin
Le chemin d'une action NIPC est asynchrone. Après un POST accepté, le client reçoit 202 Accepted, une adresse Location pour l'instance et une indication Retry-After. Selon la sémantique HTTP définie par le RFC 9110, 202 signifie que la requête a été admise pour traitement alors que celui-ci n'est pas achevé et peut encore ne jamais être exécuté.
Le client interroge ensuite l'instance. Le projet prévoit deux états: IN_PROGRESS et COMPLETED. Ce choix minimal évite de prétendre définir, dans une seule API, la vérité physique de toutes les catégories de dispositifs. Une lampe peut offrir une propriété mesurée de luminosité. Une vanne peut disposer d'un capteur de position. Un appareil très simple peut uniquement accuser réception d'une trame. Un moteur peut signaler sa rotation sans prouver le débit recherché.
Il faut donc conserver une séquence de faits. À l'instant A, une requête autorisée a été acceptée. À l'instant B, la passerelle a fermé son instance d'action avec les éléments que le protocole lui fournit. À l'instant C, une méthode d'observation a confirmé, infirmé ou laissé indéterminé le résultat physique attendu. La qualité du système tient à la fidélité de cette chronologie, pas à la couleur d'une seule case.
Une affordance commune possède une histoire technique
L'application NIPC désigne une action au moyen d'un nom global SDF, une URI absolue avec fragment. Le format SDF du RFC 9880 décrit de façon neutre les propriétés, actions et événements d'une classe d'appareils. La passerelle résout ensuite cette affordance au moyen d'une correspondance protocolaire enregistrée et effectue l'opération propre à BLE, Zigbee ou à un autre environnement.
Ce découplage rend l'interface durable. Une application n'a pas besoin de connaître le détail d'un cluster Zigbee pour demander l'action prévue par le modèle. Une nouvelle version du protocole peut être ajoutée derrière la même surface.
Mais l'abstraction masque aussi une dépendance essentielle à l'audit. Le modèle SDF a une version. La correspondance entre sens abstrait et commande concrète en a une autre. Le micrologiciel de la passerelle et celui du composant peuvent encore interpréter différemment une même option. Sans empreinte ou identifiant immuable de ces éléments, deux commandes portant le même nom ne sont pas nécessairement comparables.
Le reçu doit donc préserver le nom SDF exact, la version ou l'empreinte du modèle, celle de la correspondance protocolaire, le protocole choisi et une empreinte de l'entrée. Il ne s'agit pas d'alourdir le message interopérable, mais de rendre l'interprétation retrouvable dans le système de preuve de l'opérateur.
Le groupe interdit les moyennes rassurantes
NIPC identifie un appareil ou un groupe par UUID. Pour agir, la passerelle doit disposer d'un objet d'instance comportant cet identifiant ainsi que les informations de confiance nécessaires. Le projet recommande SCIM, selon le RFC 7644 et le schéma d'appareil du RFC 9944, tout en laissant le provisionnement hors de son périmètre.
L'identifiant est indispensable à l'adressage. Il ne remplace ni l'inventaire physique ni l'historique de remplacement. Surtout, un groupe n'est pas une essence stable. Ses membres peuvent changer entre la création d'une règle, l'envoi d'une commande et l'enquête qui suit.
La réponse NIPC respecte cette réalité: l'état d'une action de groupe est une liste par appareil. Un membre peut être COMPLETED, un autre IN_PROGRESS, et un échec peut prendre la forme d'un Problem Details conforme au RFC 9457. Une interface qui réduit ensuite la liste à « groupe terminé » détruit une information que le protocole avait expressément conservée.
L'instantané des membres au moment de l'ordre doit faire partie du reçu. Chaque UUID y garde son propre état de passerelle, son observation physique et son éventuelle correction. Une moyenne de réussite n'aide pas la personne qui doit retrouver la pompe qui n'a pas démarré.
Connexion implicite, connexion persistante, conséquences différentes
Pour les protocoles qui ont besoin d'une connexion, NIPC permet à la passerelle de l'établir implicitement pendant l'opération et de la libérer ensuite. Une connexion explicite peut aussi exister; dans ce cas, l'action la réutilise sans la modifier ni la fermer.
Ces deux chemins ne produisent pas les mêmes indices. Une connexion implicite peut échouer pendant la découverte ou l'établissement de confiance. Une connexion persistante peut conserver un état ancien. Plusieurs essais automatiques peuvent faire parvenir deux fois une action non idempotente alors que l'application croit n'avoir envoyé qu'un ordre.
Une trace exploitable distingue donc l'ordre métier, les essais de la passerelle et les échanges avec l'appareil. Elle indique le type de connexion, son identifiant, le nombre d'essais, les délais et la preuve protocolaire disponible. Le terme COMPLETED ne doit pas effacer la route qui l'a produit.
Quand un événement BLE commande un appareil Zigbee
Les déclencheurs NIPC relient un événement à une action, y compris entre protocoles. Le projet cite le cas d'un événement provenant d'un appareil BLE qui déclenche une action sur un appareil Zigbee. C'est une propriété importante: le traitement local peut être rapide et indépendant d'une application distante.
C'est aussi un partage d'autorité. Une application installe la règle. Un appareil produit l'événement. La passerelle l'associe au déclencheur actif, choisit une cible ou un groupe, résout une correspondance et crée une nouvelle action. Le dispositif cible agit, puis une autre source peut observer le résultat.
Si l'enquête ne possède que la dernière action, elle ignore si l'événement était authentique, répété ou ancien. Si elle ne possède que l'événement, elle ignore la composition du groupe au moment du déclenchement. Le reçu doit joindre l'instance ou l'empreinte de l'événement, la version et l'autorité d'installation du déclencheur, sa fenêtre de validité, les cibles retenues et les actions produites.
Cette jointure est particulièrement importante lorsqu'un déclencheur survit à l'équipe ou au besoin qui l'avait créé. Une règle techniquement valide peut devenir institutionnellement orpheline.
La sécurité de transport ne décide pas du sens
Le projet exige un mécanisme de sécurité de transport tel que TLS et, en cas de TLS, la vérification de l'identité du serveur. Il précise que NIPC ne chiffre pas lui-même les charges utiles: la protection doit venir du protocole sous-jacent ou du transport. L'administrateur doit autoriser les applications; les rôles de base recommandés sont Provisioning, Control et Data, avec une granularité possible par API ou affordance. Les jetons porteurs doivent avoir une durée limitée.
Ces exigences réduisent des risques réels. Elles ne prouvent ni la légitimité métier d'un ordre ni son effet matériel. Un jeton valide peut être trop large. Une session TLS correcte peut transporter une action contraire à une procédure locale. Inversement, un état physique souhaité peut avoir été causé par une intervention manuelle plutôt que par l'action enregistrée.
Le reçu conserve une référence à la décision d'autorisation, au rôle et à la politique appliquée, jamais le secret du jeton. Il décrit le résultat attendu avant l'exécution et la méthode retenue pour l'observer. Autorité et résultat se contrôlent côte à côte; ils ne se justifient pas mutuellement.
Un reçu d'actionnement proportionné
Le noyau du reçu tient en quatre blocs. Le premier fixe l'intention: acteur pseudonymisé si nécessaire, rôle, décision d'autorisation, cible, membres du groupe, affordance SDF, entrée hachée et état physique attendu. Le deuxième décrit la traduction: versions du modèle et de la correspondance, protocole choisi et contexte de connexion.
Le troisième suit l'exécution: instance NIPC, heure du 202, transitions, essais, statut par appareil et erreurs Problem Details. Le quatrième consigne l'observation: propriété lue, capteur indépendant, événement, contrôle humain, heure, fraîcheur et niveau de confiance. Une contradiction demeure visible; elle n'est pas remplacée par la dernière valeur reçue.
Enfin, le reçu nomme l'autorité d'exception, les conditions d'escalade, l'action compensatoire, le droit d'annuler et la durée de conservation. Un éclairage de confort n'exige pas la même preuve qu'une chaîne du froid ou un dispositif industriel. Le minimum commun est de ne jamais confondre fin de l'action de passerelle et preuve de l'effet promis.
Cette proposition relève de la gouvernance éditoriale de l'opérateur. Ce n'est ni un champ imposé par NIPC ni une demande d'étendre l'API sur le fil.
Un projet avancé n'est pas encore une réalité uniforme
Au moment de la recherche, le Datatracker présentait la révision 21, datée du 11 août 2026, comme un Internet-Draft actif du groupe ASDF, soumis pour publication avec le statut visé de Proposed Standard. Ce n'est pas encore un RFC.
La section consacrée aux implémentations est elle-même prudente: les informations fournies par les contributeurs ne sont pas vérifiées, ne valent pas approbation de l'IETF et ne constituent pas un catalogue complet. Les compatibilités citées renvoient en outre à différentes révisions du projet.
Le bon enseignement n'est donc pas qu'un statut de passerelle serait peu fiable par nature. Il est qu'un standard d'interface décrit honnêtement son périmètre. La gouvernance échoue lorsque l'organisation fait disparaître ce périmètre de ses propres tableaux de bord.
Sources
- Fiche Datatracker actuelle de NIPC
- Projet NIPC, révision 21
- Projet sur les correspondances protocolaires SDF
- Mandat du groupe ASDF
- RFC 9880: Semantic Definition Format
- RFC 9944: schéma SCIM pour les appareils
- RFC 7644: protocole SCIM
- RFC 9562: UUID
- RFC 9110: sémantique HTTP
- RFC 9457: Problem Details pour les API HTTP
- RFC 8446: TLS 1.3
- RFC 6750: usage des jetons porteurs OAuth
- Heng Lu: The Policy Mirror
- Heng Lu: Minimum Initial Specification, Localized Future Decision, Voluntary Adoption
- Heng Lu: On Why BTW Media Exists
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance