
Resumen
- En RFC 6709, «de rutina» no describe un parche pequeño ni una cantidad reducida de código. Una extensión solo encaja en esa categoría si el protocolo base y las implementaciones ya desplegadas pueden ignorarla sin consecuencias; si deben cambiar, la modificación puede ser mayor aunque apenas altere el formato transmitido.
- La clasificación no elimina la revisión experta. RFC 6709 recomienda limitar los procesos con poca o ninguna revisión y señala que incluso una extensión de rutina puede beneficiarse de especialistas; RFC 4775 explica por qué los nuevos atributos RADIUS deben discutirse con quienes conocen la arquitectura y los usos existentes.
Una palabra que parecía resolver dos decisiones
En una revisión de protocolo pueden confundirse dos preguntas. ¿Qué efecto tendrá la extensión en el protocolo y en los sistemas que ya lo hablan? ¿Qué nivel de revisión necesita la propuesta antes de que otros dependan de ella? La etiqueta «de rutina» parece contestar ambas. RFC 6709 muestra por qué no puede hacerlo.
El Internet Architecture Board (IAB) publicó RFC 6709 como documento informativo en septiembre de 2012. Su propósito era ayudar a quienes diseñan tanto protocolos base como extensiones. El texto reconoce que la extensibilidad facilita una evolución gradual, pero también puede introducir problemas de interoperabilidad, operación y seguridad. Su distinción entre extensiones de rutina y mayores vincula los efectos probables de una propuesta con el grado de escrutinio que puede requerir. Es orientación de diseño, no un estándar de Internet ni una regla universal de aprobación.
RFC 6709 se ubica dentro de una discusión anterior. Cita RFC 1263, el memorando de 1991 «TCP Extensions Considered Harmful», como una advertencia previa sobre los costes de las extensiones. Ese documento tiene su propio argumento histórico: RFC 6709 no reabre la disputa sobre dónde fijar la frontera entre versiones de TCP. Sostiene que todavía no se habían reunido las consideraciones generales de diseño para extensiones. RFC 4775, publicado en 2006 como BCP 125, había establecido procedimientos para ampliar protocolos del IETF. RFC 6709 pretendía explicitar la prueba arquitectónica que debía orientar ese trabajo.
Mayor hablaba del impacto, no del tamaño del paquete
RFC 6709 ofrece ocho grupos de preguntas. ¿Debe cambiar una implementación del protocolo subyacente? ¿La propuesta altera una premisa arquitectónica, por ejemplo, al exigir estado de sesión a un protocolo diseñado para no mantenerlo? ¿Introduce un uso o una escala nuevos que puedan aumentar el tráfico, el tamaño de los paquetes o la carga de procesamiento más allá de lo que soportan los sistemas existentes? ¿Encaja en el modelo de extensión definido por el protocolo base? ¿Cambia la sintaxis, conecta modificaciones de varios protocolos, altera el modelo de seguridad o afecta el rendimiento de despliegues actuales?
Cualquiera de esos efectos puede llevar el trabajo a la categoría de mayor. Un nuevo tipo de mensaje o transporte puede requerir actualizaciones incluso en implementaciones desplegadas que no quieren la función nueva. Un cambio puede conservar intactos los bytes transmitidos y, sin embargo, introducir una carga que los algoritmos antiguos no soportan. Si el protocolo base no define un tratamiento seguro y uniforme de extensiones desconocidas, una propuesta aparentemente menor puede pasar a ser mayor de inmediato. Estas son las pruebas de diseño de RFC 6709; no constituyen una puntuación numérica ni un diagnóstico de un producto actual.
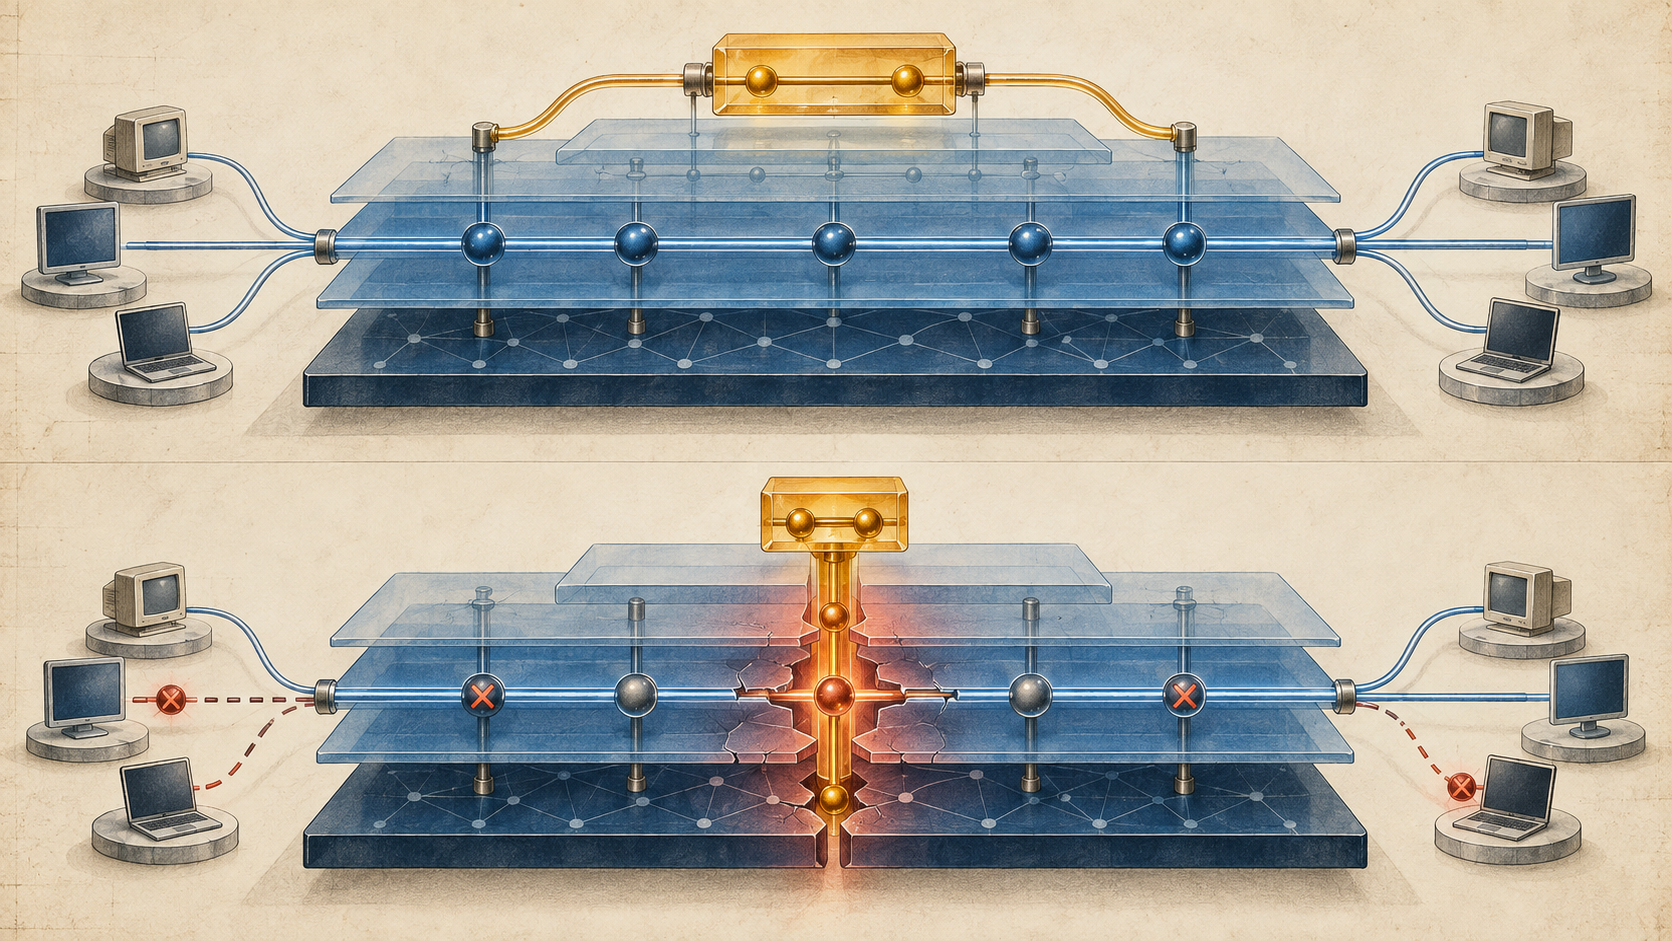
La pregunta de fondo es quién tiene que cambiar y qué les ocurre a quienes no lo hacen. El tamaño de la modificación es un indicador deficiente. Un campo corto puede cambiar cómo se analiza un mensaje; un valor más largo definido por un proveedor puede resultar invisible para el protocolo base. Según RFC 6709, el primer caso podría ser mayor y el segundo de rutina, pero solo si se cumplen las condiciones reales de compatibilidad.
«De rutina» tenía un límite exigente
Una extensión podía considerarse de rutina si no cumplía los criterios de cambio mayor y el protocolo base la trataba como opaca. No debía alterar sustancialmente la secuencia de mensajes y respuestas. La especificación base y las implementaciones ya desplegadas no debían necesitar cambios, salvo las que decidieran usar la extensión. Las demás implementaciones tampoco debían verse afectadas; por lo general, tenían que poder ignorarla sin consecuencias negativas.
RFC 6709 cita las opciones DHCP específicas de proveedores, los atributos RADIUS Vendor-Specific, los identificadores de objeto empresariales para módulos MIB y los tipos MIME de proveedores. Lo importante no es que sean adiciones pequeñas. Es que puedan ocupar el espacio previsto por el protocolo sin cambiar lo que deben hacer los sistemas que no participan.
El mismo apartado impide una lectura demasiado permisiva. RFC 6709 pide usar con moderación los mecanismos de extensión de rutina con poca o ninguna revisión —por ejemplo, la asignación por orden de llegada— y limitarlos a casos poco propensos a causar problemas de interoperabilidad, seguridad u operación. También dice que una extensión rutinaria puede beneficiarse de especialistas: una opción DHCP opaca pero completamente desestructurada puede ser innecesariamente difícil de procesar para clientes y servidores.
RADIUS separa las dos preguntas
RFC 4775, el documento complementario sobre procedimientos, vuelve concreta la diferencia. Reserva un trato acotado para las asignaciones rutinarias de parámetros IANA cuando la especificación existente ofrece instrucciones claras. Lo que excede ese caso requiere revisión explícita por parte de expertos del IETF. También recomienda discutir los nuevos atributos RADIUS con quienes conocen la arquitectura y los usos existentes del protocolo, porque omitir esa conversación crea riesgos de interoperabilidad o funcionamiento.
Sin embargo, RFC 6709 enumera los atributos RADIUS específicos de proveedores como ejemplo de extensibilidad de rutina. Los textos no se contradicen: responden preguntas distintas. «De rutina» pregunta si la extensión encaja en la arquitectura y si los sistemas que no la usan pueden ignorarla sin peligro. RFC 4775 pregunta qué procedimiento y qué conocimientos especializados deben guiar la propuesta. RFC 6709 deja claro que puede haber revisión experta incluso después de superar la prueba de rutina.
Esta separación importa porque publicar una propuesta o asignarle un valor no demuestra que sea inocua, que se haya implementado o que los operadores la hayan adoptado. La revisión puede descubrir problemas antes de que la propuesta avance. No sustituye las pruebas de la implementación real ni la evidencia de despliegue.
Tres comprobantes, no una etiqueta
Una revisión útil deja visibles tres preguntas. Primero, ¿qué cambia en el protocolo base, sus premisas, el comportamiento de los mensajes o las demandas de recursos? Segundo, ¿las implementaciones que no adoptan la función pueden ignorarla de forma segura? Tercero, ¿qué nivel de revisión del protocolo, la seguridad y la operación justifican las dos respuestas anteriores?
Si el software existente debe cambiar, si cambia el orden de mensajes, aparece un estado nuevo, se conectan varios protocolos o se mueve una premisa de seguridad, llamar rutinaria a la extensión requiere una explicación más sólida. Si es realmente opaca y no afecta a quienes no participan, eso respalda la clasificación, pero no prohíbe el examen de especialistas. También hacen falta casos de prueba para ver cómo se comportan las implementaciones; un valor registrado no demuestra que una ruta desplegada lo transporte correctamente.
RFC 6709 también desaconseja diseñar más extensibilidad de la que razonablemente se necesita al inicio. Reconoce que quizá no se conozcan los usos futuros, pero no exige que el diseño inicial anticipe toda demanda imaginable. De ahí se desprende una regla moderada: reservar un espacio seguro para cambiar, sin fingir que todos los usos posteriores cabrán en él.
Lo que muestran los documentos y lo que no
RFC 6709 documenta el enfoque del IAB para diseñar extensiones, no un censo empírico de implementaciones. RFC 4775 registra procedimientos, no demuestra que cada propuesta los haya seguido. Las fuentes permiten describir los criterios y advertencias de los documentos. No dicen cuántas extensiones se desplegaron, si una red concreta adoptó una o si una extensión provocó un incidente.
La Nota 64 de Heng Lu ofrece otra lente editorial: definir solo las reglas comunes necesarias para interoperar, dejar las decisiones posteriores con los participantes cuando sea posible y considerar real el cambio cuando se implementa y adopta. Es una interpretación posterior de BTW, no una declaración de intenciones del IAB. Desde esa perspectiva, «de rutina» describe una frontera de compatibilidad; una publicación, una entrada de registro o una decisión de revisión no prueban adopción.
El valor histórico de RFC 6709 reside en la pregunta que hace más difícil eludir: ¿pueden los sistemas antiguos ignorar esta extensión sin perjuicio o se les está pidiendo cambiar? Una vez clara la respuesta, el nivel de revisión puede elegirse deliberadamente. «De rutina» no significa inocua, y «mayor» no cuenta las líneas escritas.
Fuentes
- Ficha de RFC 6709
- Texto íntegro de RFC 6709
- Registro Datatracker de RFC 6709
- Historial de publicación de RFC 6709
- Borrador archivado draft-carpenter-extension-recs
- Ficha de RFC 4775
- Texto íntegro de RFC 4775
- Ficha de RFC 1263
- Texto íntegro de RFC 1263
- Heng Lu, Nota 64: especificación inicial mínima, decisión futura localizada y adopción voluntaria
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance