
Zusammenfassung
- „Routinemäßig“ bezeichnet in RFC 6709 weder einen kleinen Patch noch wenig Code. Eine Erweiterung passt nur dann in diese Kategorie, wenn das Basisprotokoll und bereits eingesetzte Implementierungen sie ohne Schaden ignorieren können. Müssen bestehende Systeme geändert werden, kann die Änderung groß sein, auch wenn sich das Übertragungsformat kaum ändert.
- Die Einstufung hebt eine Expertenprüfung nicht automatisch auf. RFC 6709 will Verfahren mit wenig oder gar keiner Prüfung sparsam einsetzen und hält Fachleute auch bei routinemäßigen Erweiterungen für nützlich. RFC 4775 erläutert, warum neue RADIUS-Attribute mit Blick auf die Architektur und die bisherige Nutzung besprochen werden sollten.
Ein Wort darf nicht zwei Entscheidungen ersetzen
In einer Protokollprüfung vermischen sich leicht zwei Fragen: Was bewirkt die Erweiterung im Protokoll und in den Systemen, die es bereits verwenden? Und welche Prüfung braucht der Vorschlag, bevor andere sich auf ihn verlassen? Das Wort „routinemäßig“ scheint beides zu beantworten. RFC 6709 zeigt, warum das nicht stimmt.
Das Internet Architecture Board (IAB) veröffentlichte RFC 6709 im September 2012 als Informational-Dokument. Es richtet sich an Entwerfer von Basisprotokollen und Erweiterungen. Der Text hält fest, dass Erweiterbarkeit eine schrittweise Weiterentwicklung erleichtern kann, zugleich aber Interoperabilitäts-, Betriebs- und Sicherheitsprobleme entstehen können. Die Trennung zwischen routinemäßigen und größeren Erweiterungen soll die möglichen Folgen eines Vorschlags mit dem nötigen Prüfaufwand verbinden. Es handelt sich um Architekturhinweise, nicht um einen Internet-Standard oder eine allgemeine Genehmigungsregel.
RFC 6709 ordnet sich in eine längere Debatte ein. Der Text nennt RFC 1263, das Memo „TCP Extensions Considered Harmful“ von 1991, als frühere Warnung vor den Kosten von Erweiterungen. Dieses Memo führt seinen eigenen historischen Streit: RFC 6709 nimmt die Debatte um die Versionsgrenze von TCP nicht wieder auf. Es erklärt vielmehr, dass allgemeine Überlegungen zum Entwurf von Erweiterungen noch nicht an einer Stelle zusammengeführt worden waren. RFC 4775, 2006 als BCP 125 veröffentlicht, beschrieb Verfahren für Erweiterungen von IETF-Protokollen. RFC 6709 wollte den architektonischen Maßstab für diese Arbeit sichtbar machen.
„Größer“ bezeichnete die Folgen, nicht die Paketgröße
RFC 6709 nennt acht Arten von Auswirkungen, die Entwerfer prüfen sollen. Muss eine Implementierung des zugrunde liegenden Protokolls geändert werden? Verändert der Vorschlag eine architektonische Annahme, etwa indem ein zuvor zustandsloses Protokoll Sitzungszustand benötigt? Entstehen neue Nutzungen oder eine neue Größenordnung, die Verkehr, Paketgröße oder Verarbeitungslast über die Kapazität bestehender Systeme hinaus erhöhen können? Passt die Erweiterung in das vom Basisprotokoll vorgesehene Modell?
Ändert sie die Syntax, koppelt sie Änderungen mehrerer Protokolle, verändert sie das Sicherheitsmodell oder beeinträchtigt sie die Leistung bestehender Installationen?
Jeder dieser Punkte kann eine Einstufung als größere Änderung begründen. Ein neuer Nachrichtentyp oder Transportweg kann selbst für bereits eingesetzte Systeme ein Update erfordern, die die neue Funktion gar nicht nutzen wollen. Die übertragenen Bytes können gleich bleiben, während eine neue Größenordnung ältere Algorithmen überfordert. Definiert das Basisprotokoll keinen einheitlichen und sicheren Umgang mit unbekannten Erweiterungen, kann selbst ein scheinbar kleiner Vorschlag automatisch in diese Kategorie fallen. Das sind Entwurfstests aus RFC 6709, keine Punktzahl und keine Diagnose eines aktuellen Produkts.
Die Kernfrage lautet: Wer muss sich ändern, und was geschieht mit denjenigen, die es nicht tun? Der Umfang einer Codeänderung ist dafür ein schlechter Stellvertreter. Ein kurzes Feld kann verändern, wie ein Empfänger eine Nachricht auslegt; ein längerer Herstellerwert kann für das Basisprotokoll unsichtbar bleiben. Nach den Kriterien von RFC 6709 könnte der erste Fall größer und der zweite routinemäßig sein – aber nur, wenn die tatsächlichen Kompatibilitätsbedingungen erfüllt sind.
Routine hatte eine enge Grenze
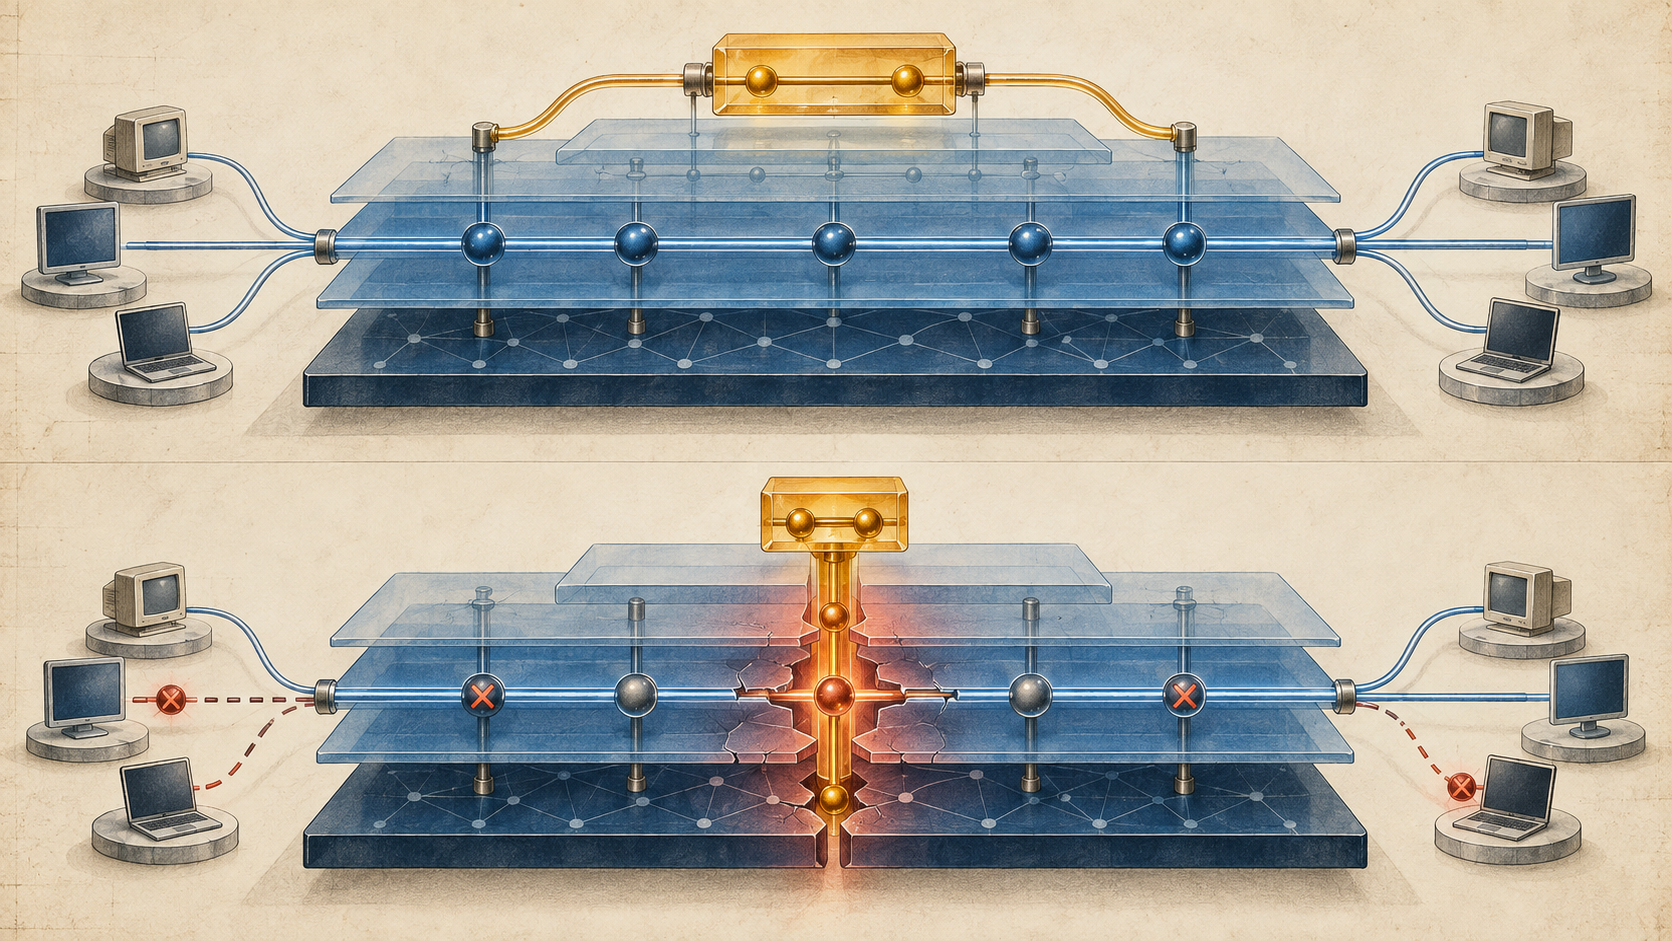
Eine Erweiterung durfte als routinemäßig gelten, wenn sie keine Kriterien einer größeren Änderung erfüllte und das Basisprotokoll sie als undurchsichtig behandelte. Sie sollte das Muster von Nachrichten und Antworten nicht wesentlich verändern. Weder die Basisspezifikation noch bereits eingesetzte Implementierungen sollten geändert werden müssen, außer bei Systemen, die sich für die Erweiterung entscheiden. Andere Implementierungen sollten ebenfalls unbeeinflusst bleiben und sie gewöhnlich ohne schädliche Folgen ignorieren können.
RFC 6709 nennt DHCP-herstellerspezifische Optionen, RADIUS Vendor-Specific Attributes, Unternehmens-OIDs für MIB-Module und herstellerspezifische MIME-Typen. Entscheidend ist nicht, dass die Ergänzungen klein sind. Entscheidend ist, dass sie in den dafür vorgesehenen Erweiterungsraum passen, ohne den nicht teilnehmenden Systemen neues Verhalten aufzuerlegen.
Der gleiche Abschnitt verhindert eine zu großzügige Lesart. RFC 6709 empfiehlt, Verfahren für routinemäßige Erweiterungen mit minimaler oder ganz ohne Prüfung – etwa First Come First Served – nur sparsam einzusetzen. Sie sollen auf Fälle begrenzt bleiben, in denen Interoperabilitäts-, Sicherheits- und Betriebsrisiken unwahrscheinlich sind. Außerdem können selbst routinemäßige Erweiterungen von Fachleuten profitieren: Eine undurchsichtige DHCP-Option ohne Datenstruktur kann für Clients und Server unnötig schwer zu verarbeiten sein.
RADIUS hält die beiden Fragen auseinander
RFC 4775, das Verfahrensdokument im Hintergrund, macht den Unterschied konkret. Für routinemäßige IANA-Parameterzuweisungen mit klaren Vorgaben in der bestehenden Spezifikation beschreibt es einen engen Verfahrensweg. Darüber hinaus ist eine ausdrückliche Protokollprüfung durch IETF-Fachleute erforderlich. Für neue RADIUS-Attribute empfiehlt es eine Diskussion mit Personen, die Architektur und bisherige Nutzung des Protokolls kennen, weil fehlende Abstimmung Interoperabilitäts- oder Funktionsfehler riskant macht.
RFC 6709 führt RADIUS Vendor-Specific Attributes dennoch als Beispiel für routinemäßige Erweiterbarkeit auf. Darin liegt kein Widerspruch. Die Dokumente beantworten unterschiedliche Fragen. „Routinemäßig“ prüft, ob die Erweiterung architektonisch passt und von Systemen, die sie nicht nutzen, sicher ignoriert werden kann. RFC 4775 fragt, welches Verfahren und welches Fachwissen den Vorschlag begleiten sollen. RFC 6709 lässt ausdrücklich zu, auch eine routinemäßige Erweiterung von Fachleuten prüfen zu lassen.
Das ist wichtig, denn eine Veröffentlichung oder Zuweisung beweist für sich allein weder Unbedenklichkeit noch Implementierung oder Übernahme durch Betreiber. Eine Prüfung kann Probleme finden, bevor der Vorschlag weitergeht. Sie ersetzt weder Tests der tatsächlichen Implementierung noch Belege für den Einsatz.
Drei Belege statt eines Etiketts
Eine brauchbare Prüfakte hält drei Fragen getrennt fest. Erstens: Was ändert sich am Basisprotokoll, an seinen Annahmen, am Nachrichtenverhalten oder am Ressourcenbedarf? Zweitens: Können Implementierungen, die die Funktion nicht übernehmen, sie sicher ignorieren? Drittens: Welchen Umfang an Protokoll-, Sicherheits- und Betriebsprüfung rechtfertigen die ersten beiden Antworten?
Muss bestehende Software geändert werden, ändert sich die Nachrichtenfolge, kommt neuer Zustand hinzu, werden mehrere Protokolle gekoppelt oder verschiebt sich eine Sicherheitsannahme, braucht die Einstufung als Routine eine bessere Begründung. Ist die Erweiterung tatsächlich undurchsichtig und bleiben Nichtteilnehmer unberührt, spricht das für eine routinemäßige Einstufung, verbietet aber keine Expertenprüfung. Testfälle müssen weiterhin zeigen, wie Implementierungen reagieren; ein registrierter Wert beweist nicht, dass ein eingesetzter Pfad ihn korrekt transportiert.
RFC 6709 rät auch davon ab, ein Protokoll von Anfang an stärker erweiterbar zu machen als nötig. Künftige Anwendungen können unbekannt sein; daraus folgt aber nicht, dass der erste Entwurf jede denkbare Nachfrage vorwegnehmen muss. Eine sichere Möglichkeit zur Änderung sollte bleiben, ohne zu behaupten, dass jede spätere Nutzung hineinpassen wird.
Was die Quellen belegen – und was nicht
RFC 6709 hält die Entwurfshinweise des IAB fest, keine empirische Bestandsaufnahme der Implementierungen. RFC 4775 dokumentiert Verfahren und beweist nicht, dass jeder Vorschlag sie eingehalten hat. Die Quellen zeigen, welche Kriterien und Warnungen die Texte formulierten. Sie zeigen nicht, wie viele Erweiterungen eingesetzt wurden, ob ein bestimmtes Netz eine davon übernommen hat oder ob eine konkrete Erweiterung einen Vorfall verursachte.
Heng Lus Note 64 liefert eine andere redaktionelle Perspektive: nur die für Interoperabilität notwendigen gemeinsamen Regeln festlegen, spätere Entscheidungen möglichst bei den Teilnehmern belassen und eine Änderung durch Implementierung und Übernahme als betrieblich real ansehen. Das ist eine spätere BTW-Interpretation, keine Aussage zur Absicht des IAB. Aus dieser Perspektive beschreibt „routinemäßig“ eine Kompatibilitätsgrenze. Veröffentlichung, Registrierung oder Prüfergebnis beweisen keine Übernahme.
Der historische Wert von RFC 6709 liegt in einer Frage, der sich Entwerfer schwerer entziehen können: Können ältere Systeme die Erweiterung gefahrlos ignorieren, oder sollen sie sich ändern? Sobald die Antwort klar ist, lässt sich der Prüfaufwand bewusst wählen. Routine bedeutet nicht harmlos, und größer zählt keine Codezeilen.
Quellen
- RFC-6709-Informationen
- Volltext RFC 6709
- RFC-6709-Eintrag im Datatracker
- Veröffentlichungshistorie von RFC 6709
- Archivierter Entwurf draft-carpenter-extension-recs
- RFC-4775-Informationen
- Volltext RFC 4775
- RFC-1263-Informationen
- Volltext RFC 1263
- Heng Lu, Note 64: Minimale Anfangsspezifikation, lokalisierte Zukunftsentscheidungen und freiwillige Übernahme
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten