
Resumen
- RFC 1992 permitió que proveedores divulgaran solo parte de sus mapas, que los receptores guardaran selectivamente y que distintas vistas del mismo nodo coexistieran, incluso con cachés desactualizadas.
- El usuario o su agente asumía el coste de calcular rutas especiales; un camino decidido por un solo dispositivo evitaba el bucle de decisiones salto a salto incompatibles, pero no acreditaba exactitud, seguridad ni servicio.
El dato ausente en Nimrod no tenía una sola causa. Podía ser una decisión del proveedor, una economía del receptor, el resultado de una abstracción o el envejecimiento de una caché. RFC 1992 no intentó borrar esas diferencias mediante una réplica universal. Construyó el enrutamiento alrededor de ellas.
La idea era ambiciosa porque el escenario también lo era: una internetwork enorme, con tecnologías, capacidades, políticas y servicios heterogéneos. Los routers y hosts tenían memoria y procesamiento finitos. Los operadores podían imponer horarios, precios, suscripciones, propósitos de uso o formas de tráfico. Los usuarios podían pedir combinaciones distintas de latencia, caudal, coste y proveedores. Exigir la misma información exhaustiva en cada lugar habría convertido la coordinación en el principal consumidor del sistema.
Cinco maneras de gastar menos información
El agrupamiento reducía cuántas entidades veía el cálculo. Hosts, routers, redes y clusters previos podían reunirse en una jerarquía, siempre con una condición mínima de conectividad interna. El algoritmo de agrupamiento no tenía que repetirse en todos los niveles y la frontera lógica no tenía que coincidir con la infraestructura física.
La abstracción reducía cuánto se decía de cada entidad visible. RFC 1992 admite que un resumen puede eliminar servicios minoritarios o expresar capacidades con promedios. Esa frase contiene todo el coste del método: lo excepcional es precisamente lo primero que un resumen puede perder. Una ruta calculada con el promedio puede ser adecuada para un flujo ordinario e inútil para el que necesita la excepción omitida.
La distribución restringida permitía a cada cluster decidir qué anunciar y a quién. La retención selectiva permitía al receptor decidir qué conservar. No son el mismo mando. El primero puede proteger estructura privada o política comercial; el segundo puede responder a un límite de memoria o a la relevancia local. La base resultante es incompleta en ambos casos, pero la explicación y la responsabilidad son distintas.
El detalle bajo demanda añadía una cuarta economía. Un router podía pedir el mapa interno de un nodo, y el representante podía entregar respuestas diferentes según el solicitante. La región no tenía una sola representación pública obligatoria.
La caché era la quinta. Guardar información ya obtenida evitaba repetir espera y consumo, pero RFC 1992 advierte que un dato viejo puede producir una ruta de peor calidad. La política de caducidad se convierte así en parte de la decisión de enrutamiento, aunque no viaje dentro del resultado final.
La ruta cara solo la calculaba quien la pedía
Encontrar un trayecto que satisfaga varias restricciones se describe como un problema generalmente NP-completo. Nimrod no distribuía ese coste entre todos los participantes. La entidad que necesitaba el tratamiento especial podía dedicar más recursos a obtener información y ejecutar su propio algoritmo. En la práctica, actuaría un agente en nombre del usuario.
La consecuencia no era solo técnica. Era una asignación de costes. La ruta común podía apoyarse en menos detalle; el cliente de la ruta difícil pagaba la complejidad. Como cada lugar podía experimentar con un algoritmo distinto, la innovación no exigía una actualización global previa.
Pero la arquitectura tampoco resolvía el poder de mercado de la información. Un usuario no podía calcular sobre un enlace que el proveedor no revelaba. Quien tenía más capacidad, mejores datos o acceso preferente podía explorar más opciones. Localizar el cálculo reduce coordinación; no convierte el acceso a mapas o servicios en algo neutral.
Por qué un solo cálculo cambia el bucle
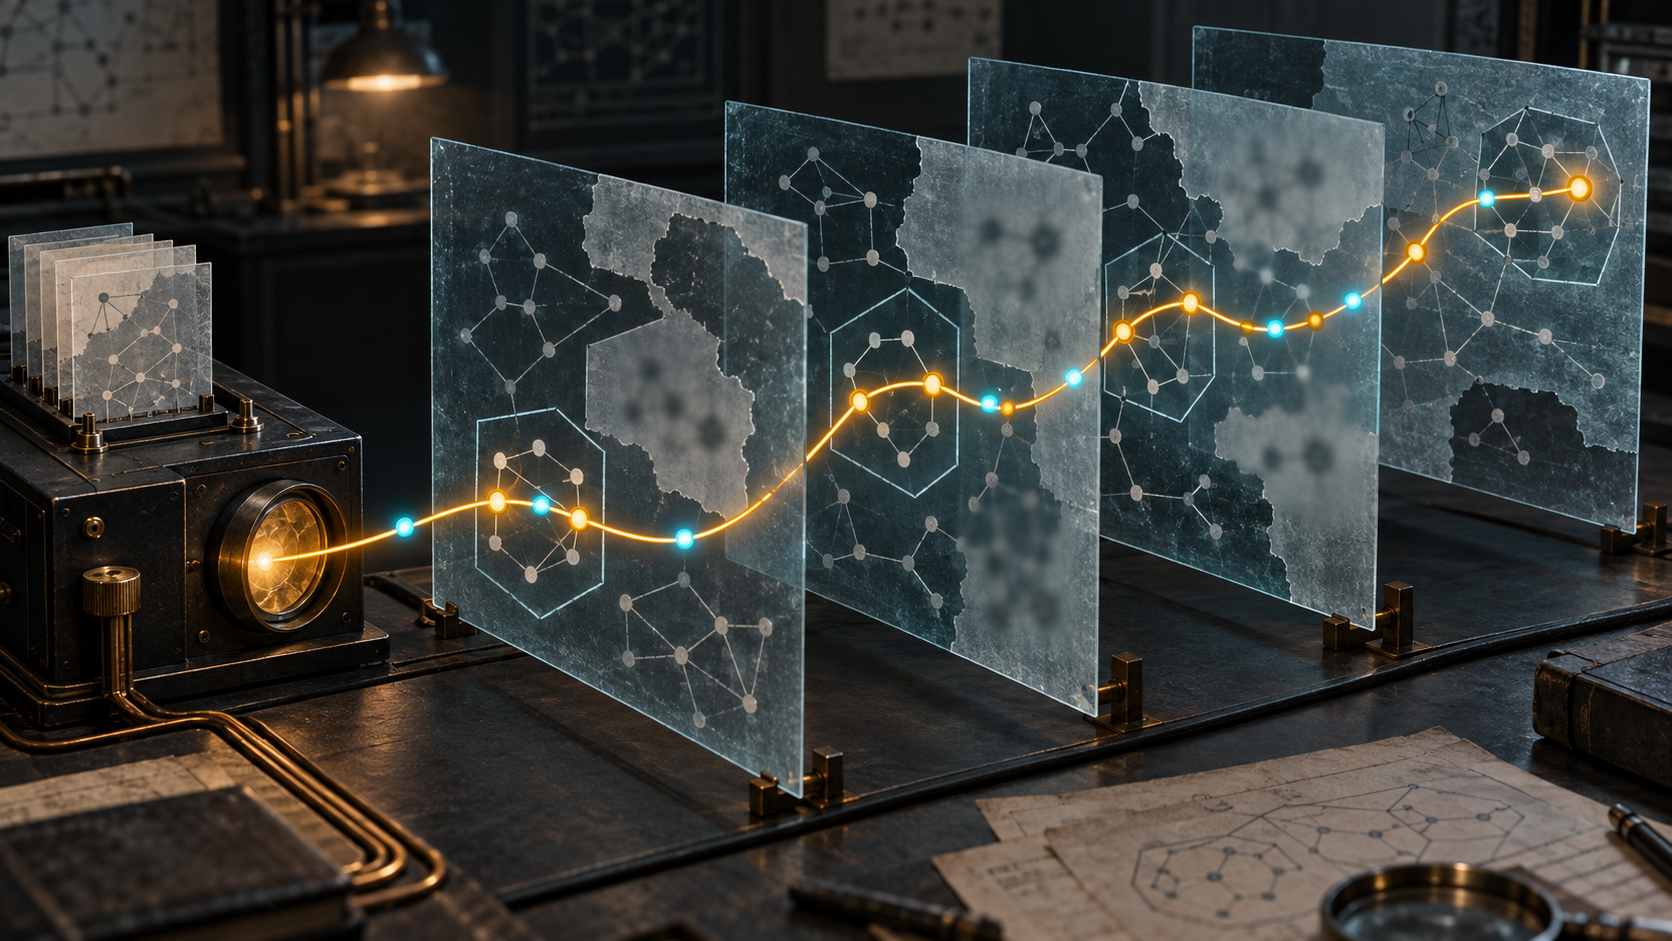
Con mapas incompatibles, el problema clásico aparece cuando cada router decide el siguiente salto por separado: A cree que B conduce al destino y B cree que A es la salida. Nimrod cambia la unidad de decisión. Una sola instancia genera el camino a partir de la información que mantiene y el reenvío sigue el resultado. La discrepancia entre otras bases no entra de nuevo en cada salto.
Eso no significa que todos los paquetes contengan una lista física completa. El modo de flujo usa un identificador para estado instalado previamente en routers intermedios. Los modos CSC y CSS llevan secuencias de especificaciones de conectividad, no la política que motivó la selección. El modo datagrama aprovecha estado preestablecido para formar un camino estrictamente sin bucles sin copiar la ruta fuente de IPv4. Nimrod distribuía el estado de varias maneras; el principio común era no recalcular la misma elección de extremo a extremo en cada hop.
La prueba obtenida es específica: las inconsistencias de los routers no se combinan para formar ese bucle. No demuestra que el mapa único usado por el calculador sea correcto. Tampoco que el camino siga disponible, que el estado continúe instalado, que el destino sea alcanzable o que se cumplan ancho de banda y demora. Una respuesta positiva al establecimiento de flujo es un evento de control, no una medición permanente del servicio.
La autenticidad no corrige una abstracción
RFC 1992 trata la confianza con una reserva poco habitual. Un nodo puede ocultar su mapa interno y organizarse como quiera, siempre que cumpla su caracterización externa. Sin embargo, su ejemplo muestra una publicidad que parece prometer separación privada aunque la red física permita observar el tráfico. Después añade que hasta una fuente confiable y autenticada puede equivocarse honestamente.
De ahí surge una cadena de evidencias que no debe comprimirse: quién emitió el mapa; si el mensaje llegó íntegro; qué nivel de abstracción contiene; cuándo era válido; qué algoritmo lo interpretó; qué estado se instaló; qué paquetes circularon; y qué obtuvo la aplicación. Autenticación responde a las primeras preguntas, no a todas.
El límite de seguridad es aún más claro. La sección correspondiente de RFC 1992 dice que el documento no aborda esas cuestiones. No puede demostrar autorización, confidencialidad, integridad frente a ataques ni resistencia operativa.
Un programa de investigación, no una Internet desplegada
El propio RFC 1992 es Informational y remite protocolos y bases distribuidas a otros documentos. RFC 1752 recogió que el IESG veía Nimrod como un proyecto demasiado orientado a investigación para ser candidato a IPng. RFC 1753 afirmó que no debía suponerse adopción amplia antes de desplegar, probar y validar el diseño en la práctica. RFC 2102 todavía dejaba la generación de rutas unicast al agente particular y no fijaba generación ni reenvío multicast.
Estos límites no rebajan la pregunta histórica; la afinan. La intuición de Lu Heng sobre decisión futura localizada ayuda a entender por qué algoritmos distintos podían convivir. Su primacía del código en funcionamiento impide llamar adopción a una arquitectura publicada. Y su separación de capas de realidad evita que el anuncio de conectividad ocupe el lugar de una ejecución medida.
La lección de RFC 1992 no es que un mapa incompleto sea suficiente para todo. Es que un sistema puede renunciar a la omnisciencia y conservar una propiedad concreta si sabe dónde ubicar la decisión. Nimrod colocó el cálculo en un punto y el camino delante de los routers. Así evitó que nueve mapas parciales discutieran paquete por paquete. El precio quedó en otro lugar: calidad, información, cómputo, estado y confianza seguían necesitando su propia prueba.
Fuentes
- RFC 1992: The Nimrod Routing Architecture
- RFC 1752: recomendación para IPng
- RFC 1753: requisitos técnicos de Nimrod para IPng
- RFC 2102: soporte multicast para Nimrod
- RFC 2103: soporte de movilidad para Nimrod
- Lu Heng, Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Lu Heng, Running-Code Primacy
- Lu Heng, On Reality Layers
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance