
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.
IETF
Una actualización de delegación autofirmada prueba una clave, no su autoridad
El primer mensaje de una clave nueva puede ser criptográficamente perfecto y políticamente vacío. Si la propia clave firma la petición que pretende convertirla en autoridad, solo demuestra que existe alguien capaz de usarla. La propuesta de DNSOP separa ese dato del permiso para…

Expediente
La purga fue aceptada, pero el CDN final dijo que no
Una cadena de CDN puede confirmar la creación de una orden antes de descubrir que el último operador no la acepta. La revisión 20 de CDNI Triggers v2 convierte ese desfase en un problema explícito de evidencia: el rechazo vuelve con otro formato y, a veces, sin la identidad de…
Creadores
Roy Arends y el arduo trabajo de cambiar el DNS de forma segura
Roy Arends coescribió las especificaciones de 2005 que hicieron interoperable la DNSSEC moderna. Dos décadas después, su trabajo en ICANN se centra en un problema operativo más difícil: cómo cambiar claves, señales de error y mecanismos de delegación en un sistema global donde…

IETF
Una función desactivada también forma parte del resultado
Una excepción bien explicada puede hacer que un ensayo sea pertinente para un cliente y no para otro. La comparación depende de la configuración que produjo la cifra, no solo del nombre del equipo.

Historia de Internet
Se aprobó la excepción; la licencia seguía por negociar: RFC 1915
El reloj de la estandarización volvió a correr el día en que el IESG aceptó una excepción. El reloj de la licencia no. Para cada implementador, ese segundo calendario empezaría más tarde: pedir condiciones, esperar respuesta, valorar el precio y decidir si firmar. RFC 1915…

IETF
Tatu Ylonen y la ventana SSH que no podía confirmar la orden
Una plataforma envía una orden por SSH, ve que la ventana del canal vuelve a crecer y observa un cierre limpio de la conexión cifrada. El panel declara éxito. Sin embargo, ninguna de esas señales afirma que la aplicación remota haya consolidado el cambio esperado. El RFC 4254…

Expediente
Un cuórum de bloqueo de registro cuenta aprobaciones, no autoridades independientes
Dos contactos pueden aprobar desde cuentas distintas y depender del mismo mecanismo de recuperación. El proyecto de bloqueo de registro para EPP sabe contar respuestas; la independencia real de quienes ejercen la autoridad sigue siendo una propiedad externa.

Expediente
Más contexto de nodo, menos rastro del paquete
La revisión 05 de un borrador del IETF endurece cuándo debe acompañar un objeto de identificación a ciertos errores ICMP. El cambio ayuda a localizar el origen operativo, pero obliga a contabilizar dos costes: el objeto no autentica al nodo y puede quitar espacio al fragmento del…

IETF
Actualizar la latencia más deprisa también tiene un coste
Los anuncios que ayudan a elegir una ruta no están diseñados para reproducir toda la espera del tráfico. Acortar sus intervalos puede añadir trabajo al sistema sin resolver la pregunta del cliente.

Historias
Los informes Ombuds de ARIN llegan a la Junta. Falta seguir públicamente sus consejos
Un consejo confidencial puede mejorar una reunión sin convertirse en una denuncia pública. Las actas de ARIN muestran que eso ya ocurre: algunas recomendaciones se aplican, otras chocan con restricciones del formato y el programa mismo sigue bajo revisión. La rendición de cuentas…
IETF
Tim Bray y el nombre JSON duplicado que no podía representar un solo valor
Una pasarela leyó un permiso como verdadero, el servicio de destino lo leyó como falso y el registro acabó mostrando una sola versión impecable. No hace falta que ningún componente esté averiado: basta con que el objeto recibido repita un nombre y que cada biblioteca resuelva la…

Expediente
Un saldo EPP puede bloquear transacciones sin mostrar el libro contable
La automatización necesita una cifra sencilla; la rendición de cuentas necesita saber cómo llegó a existir. El borrador de saldo para EPP ordena la primera necesidad, pero deja fuera del protocolo buena parte de la prueba necesaria para resolver la segunda.

Expediente
Una remisión RDAP designada por el titular amplía el descubrimiento, no la autoridad del registro
Una consulta puede terminar con una sola ficha aunque hayan hablado dos responsables. El salto hacia datos subordinados resulta útil; ocultar quién afirma cada dato lo convierte en un problema de autoridad.

IETF
Peter Saint-Andre y la coincidencia de certificado que no podía elegir el servicio
Una persona copió una dirección de un mensaje, el navegador abrió una conexión cifrada y el certificado coincidió. La cadena puede ser impecable y llevar al servicio que eligió el remitente malicioso. RFC 9525, de Peter Saint-Andre y Rich Salz, no promete recuperar una intención…

Líderes
Mohamed Awang Lah y la continuidad de capacidades detrás de la primera infraestructura de Internet de Malasia
La trayectoria de Mohamed Awang Lah permite estudiar una pregunta más precisa que la de quién fue «el padre» de Internet en Malasia: ¿qué capacidades técnicas y organizativas sobrevivieron a los cambios de red, empresa y cargo, y cuáles dependieron de una autoridad que terminó…
Historias
La página de definiciones de APNIC muestra un borrador; el texto oficial sigue activo
La referencia APNIC-080 parece ofrecer una sola puerta para saber qué significan los términos de APNIC. Al abrirla, sin embargo, aparece la versión 004 marcada como borrador. La versión que todavía figura como activa es la 003 y vive en otro dominio, en un archivo de texto que la…

Expediente
Una validación de servidor EPP exitosa es un veredicto fechado, no un certificado de salud
El verde de un panel puede durar más que la observación que lo produjo. El borrador hace transportable el resultado; no lo convierte en verdad permanente.

IETF
Alexey Melnikov y la autenticación exitosa que no podía conceder un servicio
El servidor dijo que sí y, un instante después, negó la operación. Las dos respuestas pueden ser correctas. La primera cerró un intercambio de autenticación; la segunda aplicó una regla del servicio. El marco SASL que Alexey Melnikov y Kurt Zeilenga editaron en RFC 4422 conserva…

Expediente
El conjunto de misma entidad de EPP convierte una política externa en un límite atómico
El nombre escrito en una orden puede ser uno; la consecuencia puede abarcar una familia imposible de listar. Entre ambos extremos hay una política que el mensaje no contiene y que, sin embargo, gobierna la transacción.
Historia de Internet
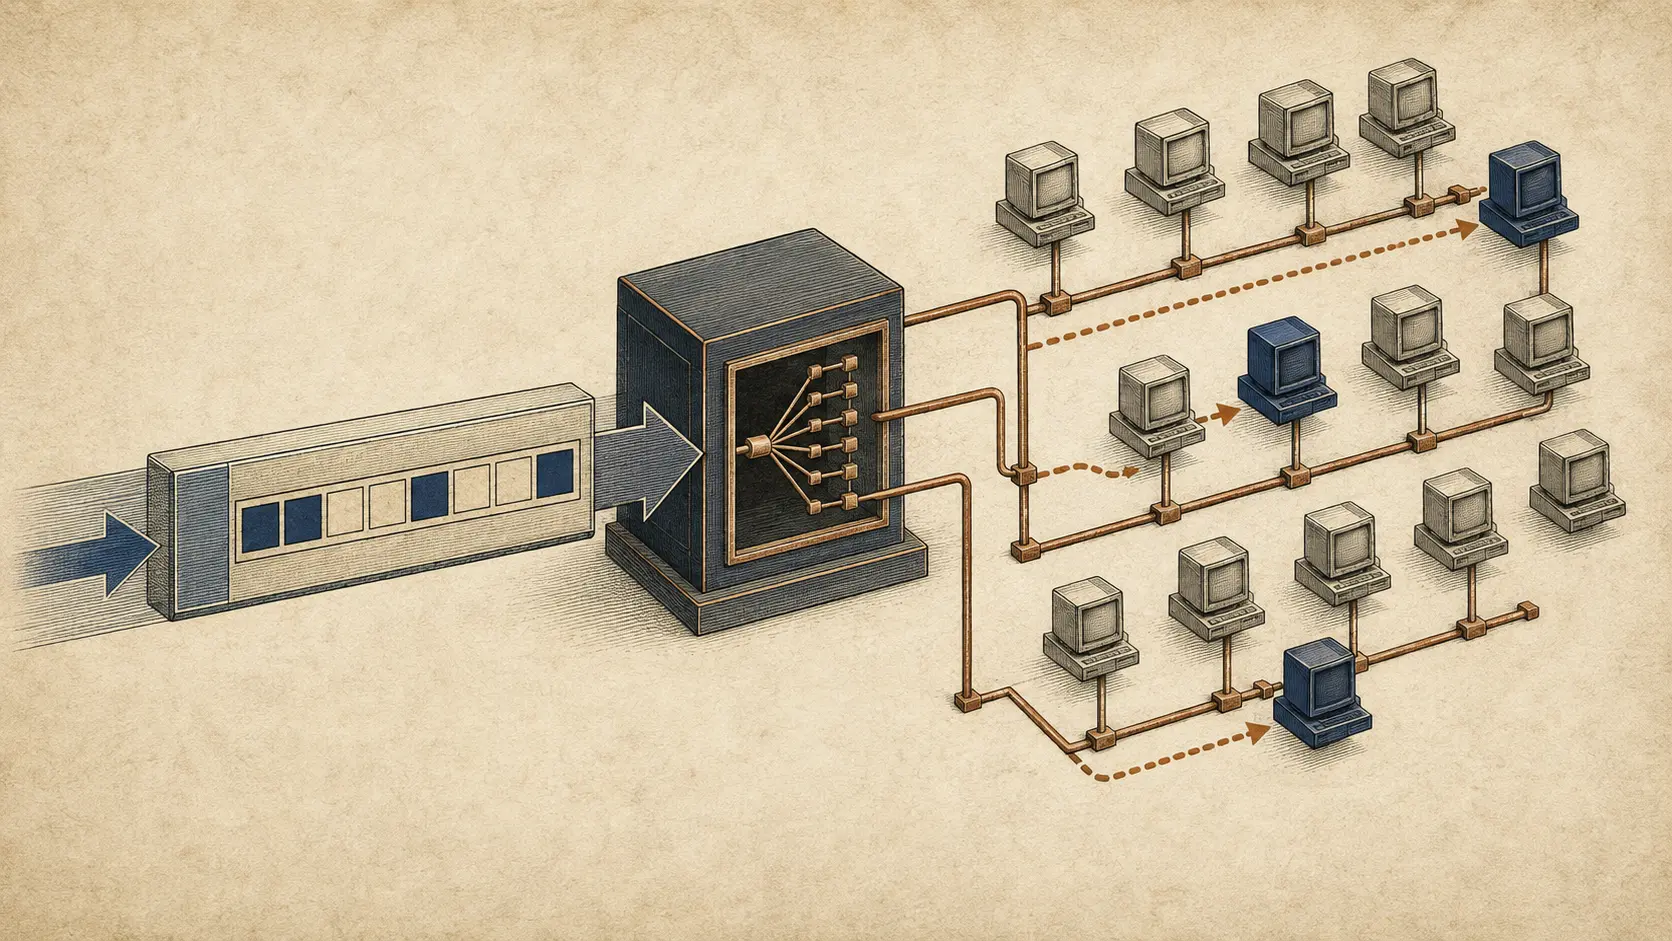
El paquete de difusión que llevaba su propia lista de invitados
Un datagrama UDP llegaba a la red remota con una dirección de difusión, pero dentro del encabezado llevaba una orden selectiva: estos hosts pueden escuchar; los demás deben detenerse. SDBM convirtió cada paquete en una lista de miembros de vida muy corta.