
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

Líderes
Mohamed Awang Lah y la continuidad institucional de MyCERT
La historia de MyCERT permite formular una pregunta más precisa que quién fue responsable de la ciberseguridad malasia: ¿cómo puede una función de respuesta a incidentes sobrevivir a varias reorganizaciones institucionales sin que esa continuidad pueda atribuirse por completo a…
Historias
La salvaguarda de recusación electoral de APNIC vive en un comentario de blog
La señal más interesante en un sistema de gobierno no siempre es una infracción. A veces es una práctica correcta que no ha encontrado todavía una forma pública a su altura. APNIC afirma que los integrantes de su Consejo Ejecutivo con opción a reelegirse quedan fuera del…

IETF
RFC 9990 contó las declaraciones del receptor, no el flujo de correo en sí
El archivo llegó tarde, pero el gráfico lo colocó en el día correcto. Después apareció otro informe con un identificador nuevo y una ventana parcialmente superpuesta. La suma creció sin que aumentara necesariamente el correo. RFC 9990 ofrece reglas para reconocer y manejar esa…

Historias
La lista de participantes de LACNIC 46 tiene consentimiento. Aún le falta un plazo de conservación
LACNIC avisa que publicará la lista de participantes y pide aceptar las condiciones. La rendición de cuentas empieza después: qué campos abarca, cuándo se revisa la exposición y qué resultado produce una solicitud.
IETF
Donald E. Eastlake 3rd y el apodo RBridge que no podía ser una identidad permanente
Un valor puede conservar su forma y cambiar de dueño, de ámbito e incluso de función dentro del paquete. La obra técnica de Donald E. Eastlake 3rd muestra por qué el apodo RBridge sirve para encaminar y fracasa cuando se usa como documento de identidad.
Instituciones de Europa y Oriente Medio
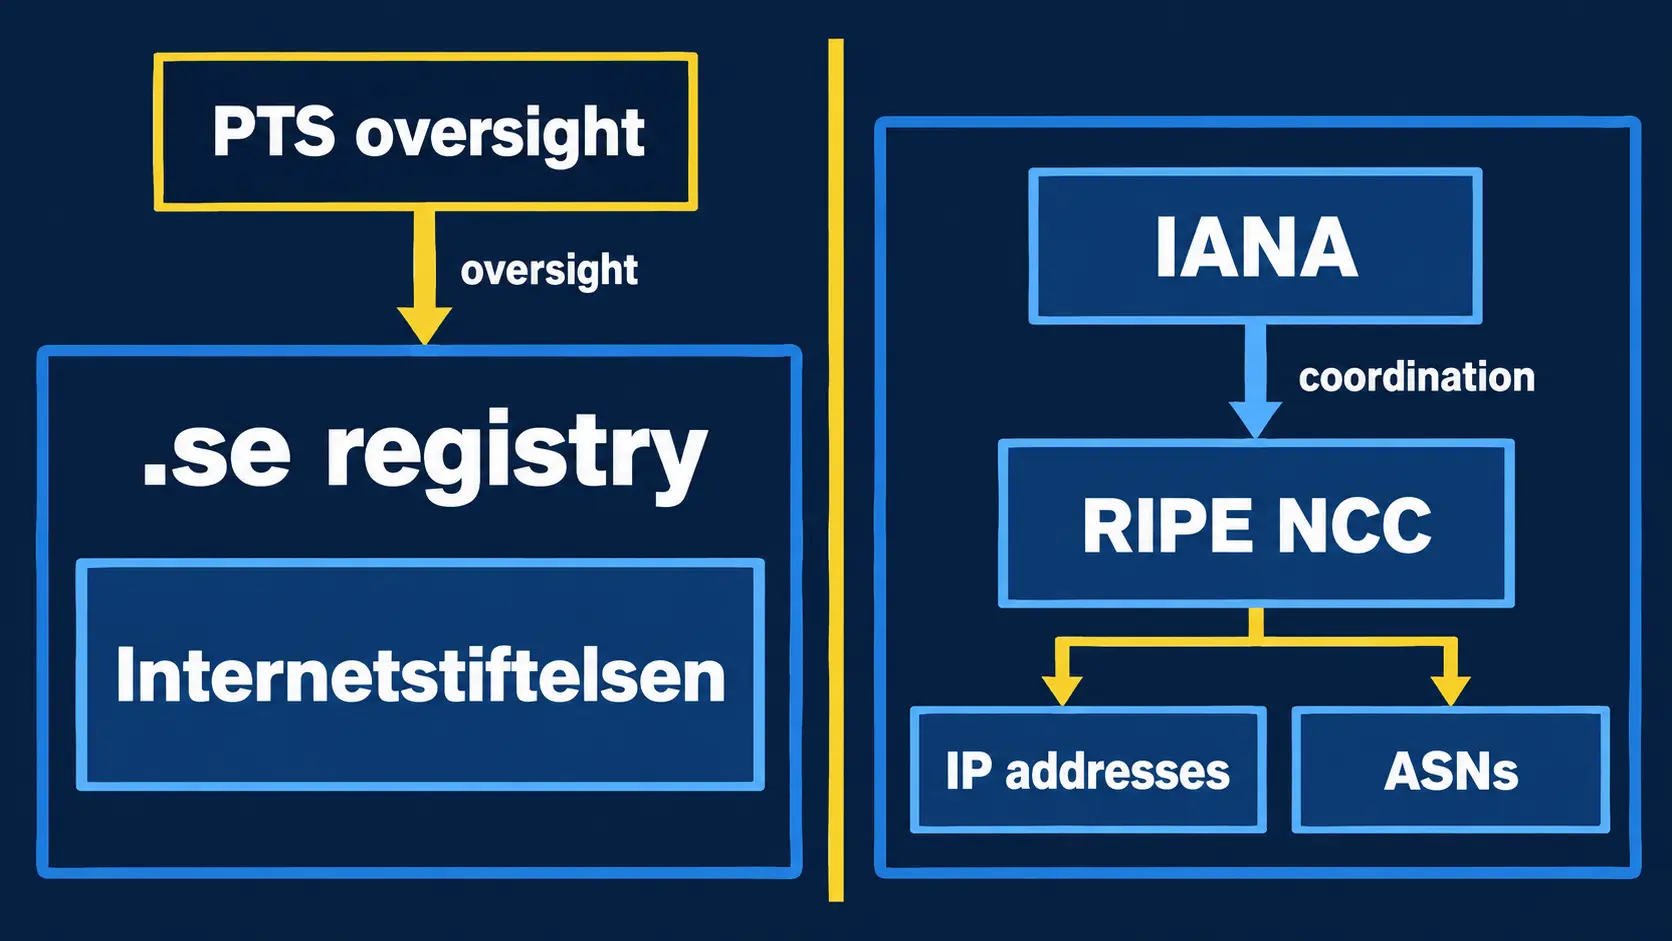
Internetstiftelsen: el registro .se no es una autoridad sobre los recursos numéricos de Internet
La etiqueta «The Internet Infrastructure Foundation» sugiere una institución de alcance amplio. Los registros públicos disponibles describen algo más concreto y, al mismo tiempo, más importante: una organización vinculada a la administración y operación técnica del registro del…

IETF
RFC 9996 registró el tipo de medio, no la versión del esquema
Una aduana puede leer la clase de embalaje sin saber qué catálogo usó el remitente para numerar cada pieza. Ese es el límite que RFC 9996 hace visible para Protocol Buffers. Los nuevos tipos de medio permiten reconocer la representación binaria o JSON, pero no llevan consigo el…

Historias
AFRINIC llama «en tiempo real» a su panel NS2. Las doce mediciones enlazadas son pruebas puntuales detenidas
Una interfaz puede consultar el último dato disponible sin estar observando el presente. El panel público de NS2 de AFRINIC muestra esa diferencia con una claridad poco habitual: se presenta como monitorización anycast «en tiempo real», pero cada medición de RIPE Atlas conectada…
Líderes
Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa
El resumen de inteligencia de Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Patrik Fältström y la respuesta ENUM que no completó la llamada
El número se resolvió y una respuesta DNS firmada produjo un URI. Aun así, ningún teléfono llegó a sonar. El trabajo de Patrik Fältström sobre ENUM se entiende mejor cuando esos hechos no se convierten en uno solo.

IETF
El rango SID derivado de un PEN en RFC 9997 no acredita procedencia
El número encaja en el rango, el archivo se deja importar y el equipo da por cerrada la comprobación. Ahí comienza el problema. RFC 9997 permite calcular bloques privados de identificadores SID de YANG a partir de un Private Enterprise Number, una solución eficaz para evitar…

IETF
David Harrington y el contexto SNMP que no identificaba al operador
La solicitud acertó con el motor, el contexto y el objeto. Esa precisión no revelaba quién había ordenado el cambio. La arquitectura SNMP de David Harrington permite registrar lo que el protocolo sí nombra sin inventar la identidad humana que falta.

Historias
Un plan de respaldo DNS no es un segundo resolvedor
La experiencia doméstica publicada el 9 de septiembre en el blog de APNIC ofrece una lección precisa: la redundancia empieza cuando la alternativa está activa, llega a los clientes, responde durante una prueba controlada y permite restaurar el estado anterior.

IETF
La insignia `$istrusted` de RFC 9979 necesita un registro de corrección
La confianza no se retira al mismo ritmo en que se sincroniza. El servidor puede borrar una marca en segundos, mientras un cliente desconectado conserva la insignia y una persona recuerda la promesa visual mucho después. RFC 9979 hace interoperable `$istrusted` y exige prudencia…

Historias
La renovación de K-root del RIPE NCC necesita tres actas, no un estado global
Un servicio anycast puede permanecer estable mientras uno de sus centros atraviesa un cambio profundo. Esa es una virtud operativa y, al mismo tiempo, un problema de prueba. El RIPE NCC ha identificado tres centros principales de K-root con equipos al final de su ciclo. Para…
IETF
Bernard Aboba y el método EAP que no concedía acceso a la red
El método criptográfico terminó bien; la sesión de datos, no. La arquitectura EAP de Bernard Aboba convierte esa aparente contradicción en una secuencia de decisiones que puede auditarse.

IETF
Una firma del agente SSH no es un recibo de consentimiento
Una organización puede custodiar una clave con enorme cuidado y, al mismo tiempo, perder el control sobre quién la hace actuar. El agente firma, la clave nunca se exporta y la operación termina en un sistema remoto. Ninguno de esos hechos demuestra que la persona adecuada…

IETF
El manifiesto viaja con la telemetría; el veredicto, no
La revisión 14 conserva junto a los datos el contexto de plataforma, esquema y recogida. Así una medición puede leerse mejor después, pero no queda demostrado que la serie sea completa, el reloj fiable o la decisión acertada.

IETF
Chris Newman y el puerto de correo seguro que no autorizaba al usuario
La conexión cifrada llegó al servidor correcto y las credenciales eran válidas. Aun así, el envío fue rechazado. La RFC 8314 de Chris Newman permite entender por qué proteger el transporte no sustituye la decisión sobre quién puede actuar y con qué dirección.

IETF
La línea de registro se pudo leer. La autoridad sobre la conexión no: RFC 9850
RFC 9850 convierte los secretos de diagnóstico de TLS en un formato común. Esa interoperabilidad facilita la observación, pero no demuestra quién podía habilitarla, qué poder recibió cada lector ni cuándo terminó la custodia.