
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Institucionales globales
Cisco corrige un fallo explotado en su pasarela de correo
Cisco ha corregido una vulnerabilidad de Secure Email Gateway explotada activamente, pero las organizaciones expuestas aún deben comprobar si los atacantes accedieron al dispositivo antes de aplicar el parche.

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
España empieza a bloquear alias de remitente SMS no registrados
Las nuevas comprobaciones de remitentes SMS en España obligan a las empresas a registrar sus nombres de remitente de marca y a autorizar a los proveedores que los usan, por lo que los cambios de proveedor afectan a la continuidad de la entrega.

Tendencias de institucionales globales
Ha vencido el plazo para parchear un fallo explotado en GitLab
Los usuarios de GitLab autogestionado necesitan un parche urgente que puede dejar fuera de servicio sistemas de un solo nodo mientras se completan las migraciones de la base de datos.
Tendencias de servicios en la nube de Norteamérica
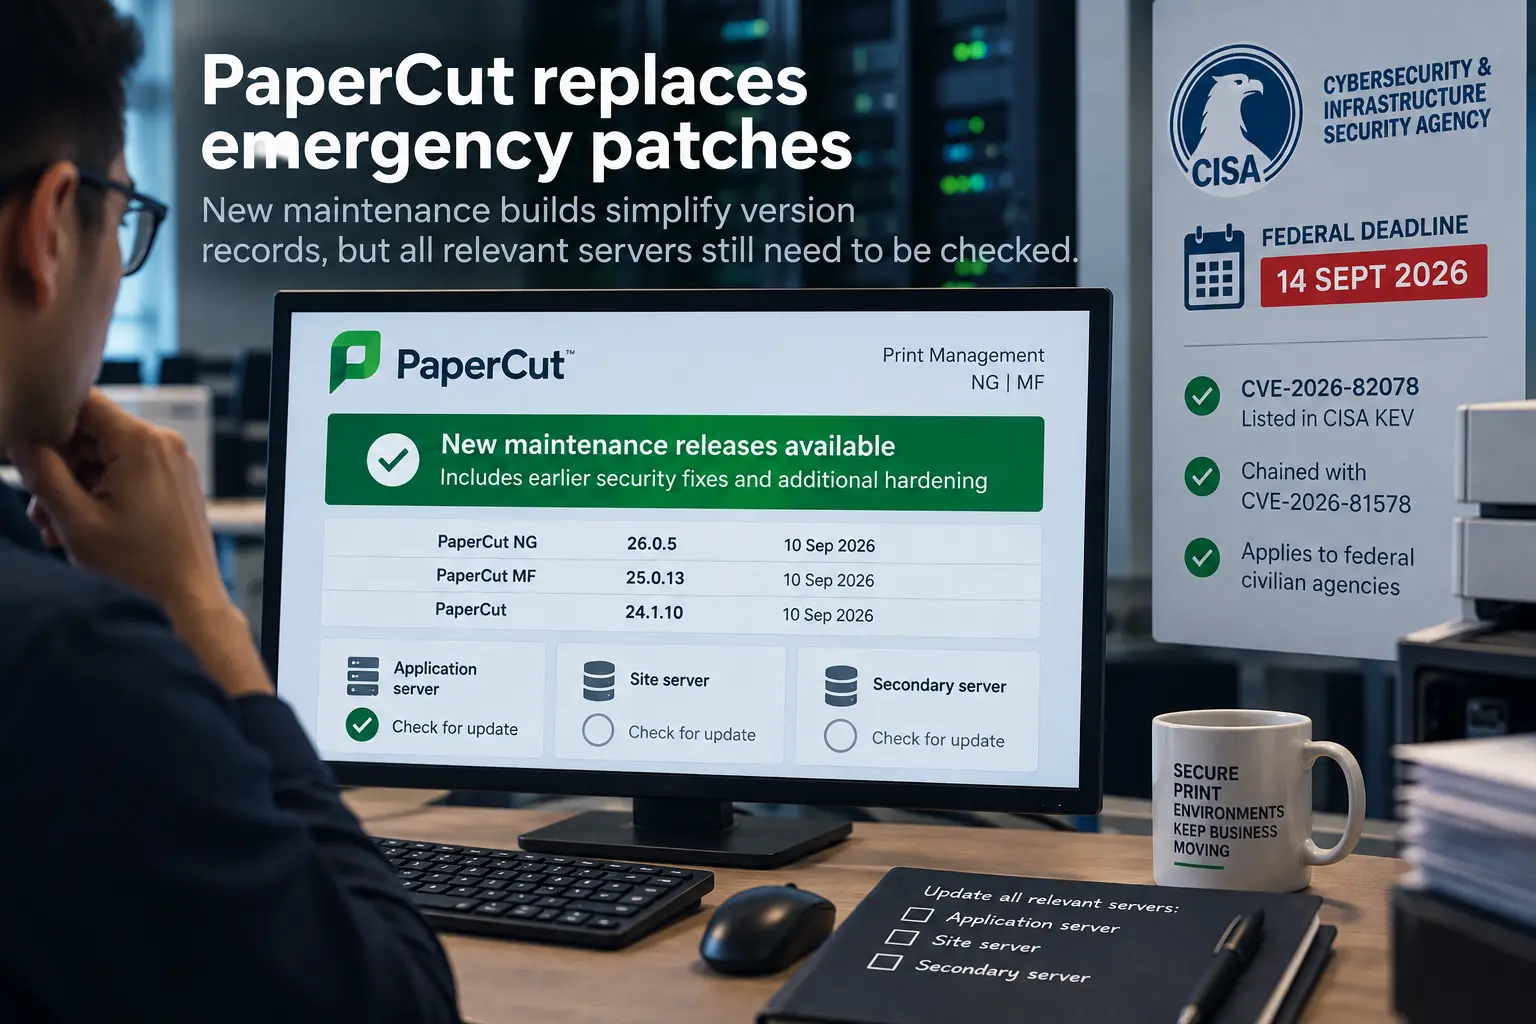
PaperCut sustituye los parches de emergencia tras vencer el plazo de CISA
Las nuevas versiones de mantenimiento de PaperCut ofrecen registros de versión más claros, pero aún deben revisarse los servidores de sitio y secundarios.

Tendencias de servicios en la nube de Norteamérica
Ha vencido el plazo de CISA para corregir el fallo de ScreenConnect explotado activamente
ConnectWise afirma que el fallo afecta a las aplicaciones cliente de ScreenConnect, no a los servidores, por lo que los proveedores deben verificar las actualizaciones en todos los equipos a los que dan soporte.
Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
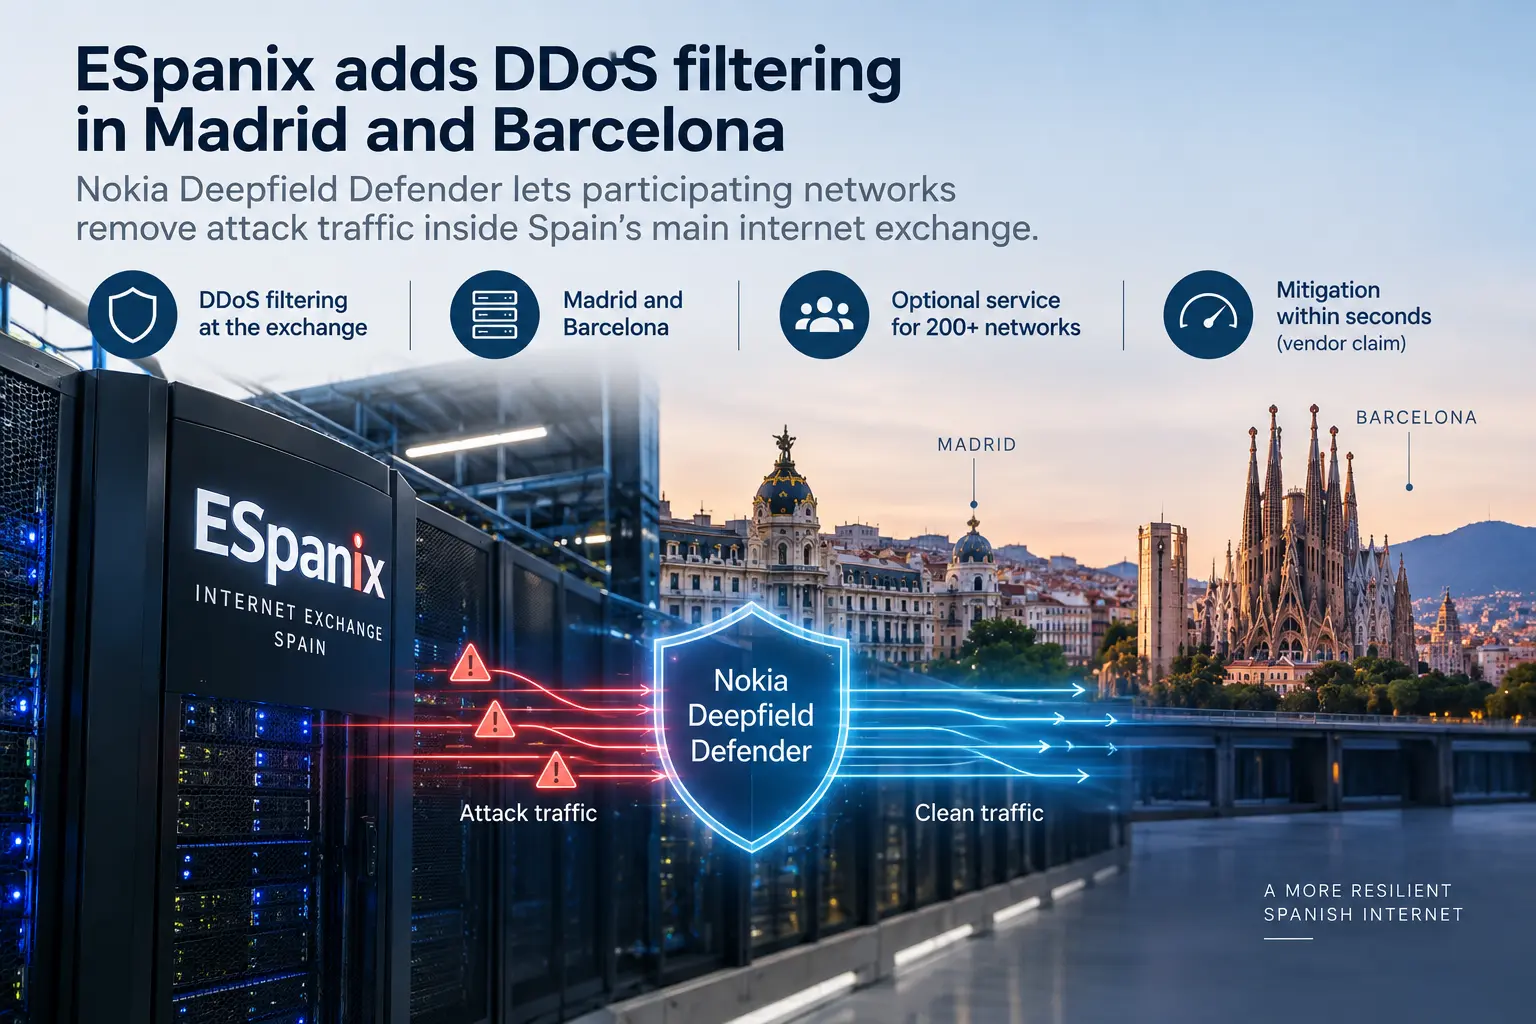
ESPanix incorpora filtrado DDoS en Madrid y Barcelona
Nokia Deepfield Defender permite a las redes participantes filtrar el tráfico de ataque dentro de la infraestructura de ESpanix, en lugar de desviarlo siempre a un centro externo de limpieza.

Tendencias de institucionales globales
Vence el plazo de parcheado de MikroTik para la vulnerabilidad de RouterOS
El plazo de CISA para CVE-2026-86060 ha vencido, pero los routers parcheados aún pueden necesitar revisiones por cambios realizados antes de la actualización.
Expediente
El recuento SHA-1 de RFC 9919 no es un acta de retirada
RFC 9919 permite observar qué algoritmo presenta un cliente OCSP, pero la ausencia de SHA-1 en un punto de servicio no demuestra que todos los clientes hayan migrado. La diferencia está en los caminos que el contador nunca ve.

Expediente
Cambió la etiqueta del algoritmo; la clave no la siguió: la autoridad probatoria de RFC 9709
Una envoltura criptográfica puede conservar el mismo texto cifrado y, sin embargo, decirle al receptor que lo interprete de otra manera. RFC 9709 cierra esa distancia haciendo que la identidad codificada del algoritmo determine la clave efectiva, sin convertir el mero descifrado…

Historia de Internet
Una ida era un mapeo. El regreso tenía que probar la equivalencia: RFC 2157
Que un adjunto atravesara una pasarela y conservara sus bytes no bastaba para llamarlo equivalente. RFC 2157 reservó ese término para dos mapeos que, al componerse, devolvieran el cuerpo sin pérdida; llamó encapsulación a otra promesa, la de conservar una ruta de vuelta aunque el…

Historia de Internet
Robaron el archivo sin contraseñas y aun así pudieron entrar: la autoridad de H(A1) en RFC 2069
El informe de una intrusión puede contener dos frases verdaderas y, juntas, producir una conclusión falsa: “no se guardaban contraseñas en claro” y “los atacantes copiaron sólo un archivo de hashes”. En Digest, aquel archivo no era una colección inerte. RFC 2069 advertía que…

IETF
Una prueba de retornabilidad DTLS no es un acta de migración
Un datagrama protegido trae el Connection ID correcto desde una dirección de origen nueva. La criptografía permite localizar el contexto DTLS existente, pero queda otra decisión: si conviene trasladarlo, liberar datos de aplicación hacia la nueva dirección, observar el resultado…
Historia de Internet
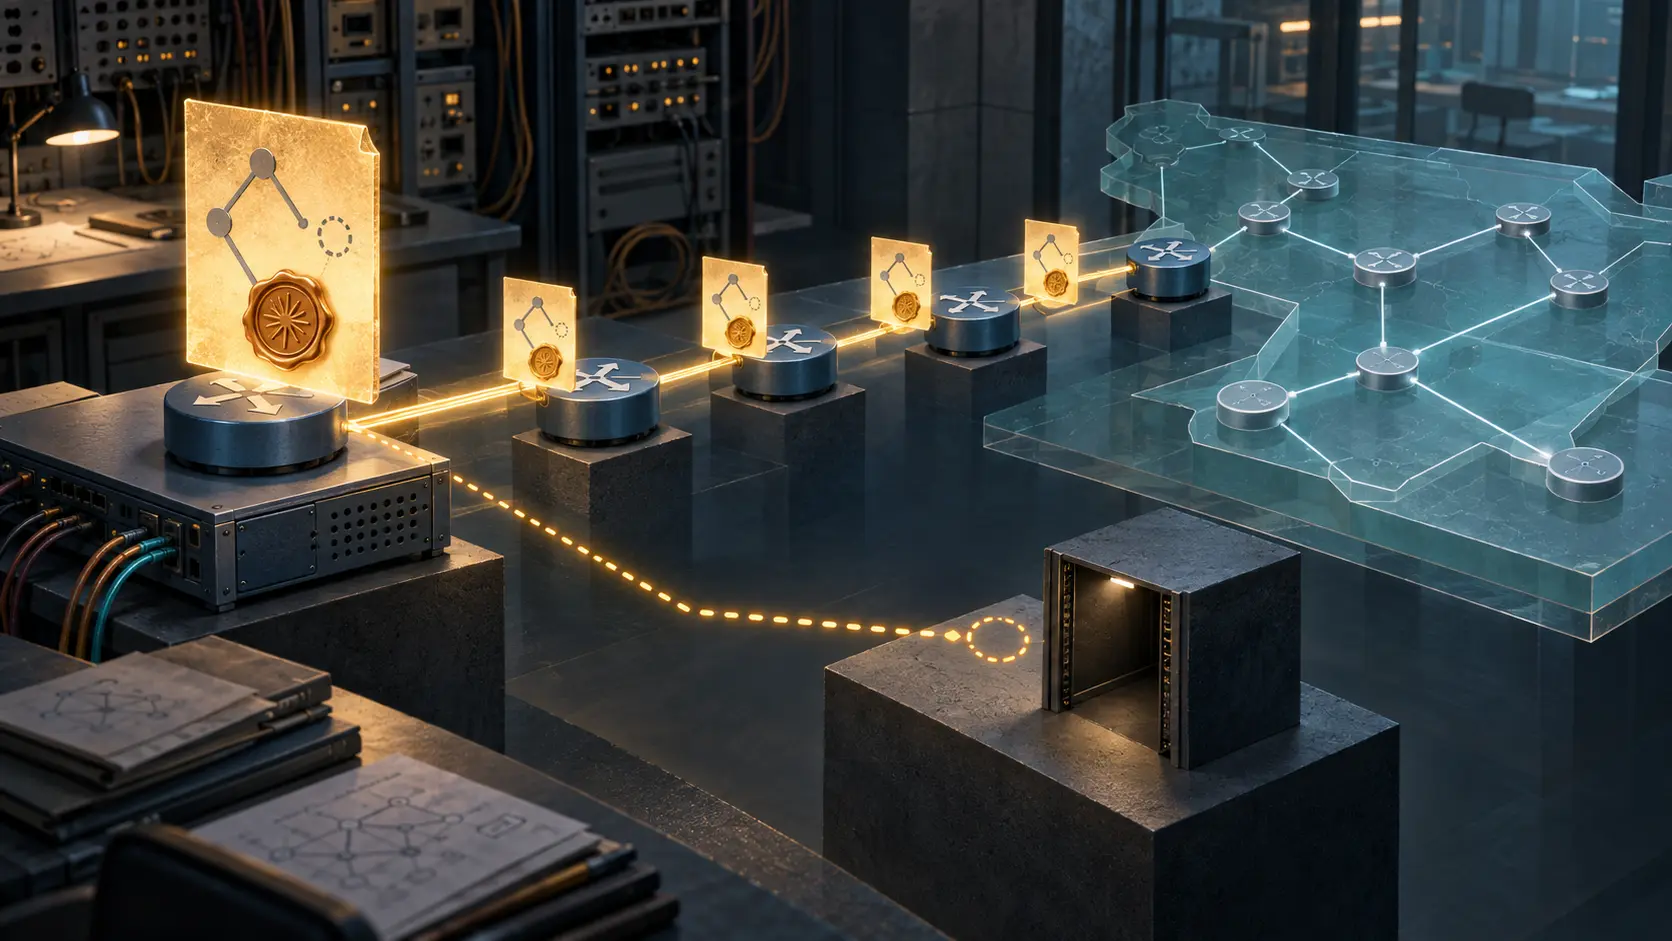
La firma sabía quién habló, no si el enlace existía: RFC 2154
RFC 2154 permitió que una LSA de OSPF conservara la prueba de origen durante todo el flooding. Los intermediarios ya no podían alterar silenciosamente el contenido protegido. Aun así, el router originador podía firmar una métrica falsa o una red stub inexistente con total validez…
Historia de Internet
El OUI evitó la colisión; no explicó el mecanismo: RFC 2153
RFC 2153 reservó una envoltura común para extensiones PPP propietarias. Code o Type 0, OUI, Kind y valores privados permiten separar nombres, pero no demuestran que el par entienda el mecanismo, esté autorizado a usarlo o logre un enlace interoperable.

Historia de Internet
RFC 2065: el mensajero de DNS no tenía que ser el juez
El RFC 2065 partió en 1997 de una decisión poco espectacular y profundamente útil: un servidor podía transportar datos DNS firmados sin convertirse por ello en la autoridad que certificaba su verdad. La comprobación podía quedar en manos de un resolutor consciente de la…

Institucionales globales
Akvorado convierte los registros de flujo muestreados en memoria operativa de la red
Akvorado ofrece a los operadores de red una forma autoalojada de conservar, enriquecer y examinar registros de flujo a lo largo del tiempo. Su valor deriva de mostrar la cadena que va de la exportación del router a la decisión operativa; su límite principal es que cada gráfico…

Historias
La prueba de carga electoral de LACNIC lee bytes, no Excel ni PDF
Una prueba nueva del sistema electoral abierto de LACNIC obliga a dos cargas a pasar por un archivo temporal y comprueba que cada byte regresa intacto. Es una garantía valiosa sobre la unión entre Commons FileUpload y Wicket. No es, por sí sola, una prueba de que exista un libro…

Tendencias de servicios en la nube globales
El crecimiento ajustado de Zscaler cambia de perímetro según la métrica
Zscaler cerró su ejercicio fiscal de 2026 con crecimiento del 25% en ingresos y ARR. Para ofrecer una comparación sin adquisiciones, retiró únicamente a Red Canary y mostró un 20%. Sin embargo, la contabilidad del precio incluye cuatro compras y el informe de control interno…

IETF
El reloj dio la cita. ¿También cambió el tráfico? Auditoría de RFC 9722
RFC 9722 permite que los PE EVPN en recuperación compartan un instante absoluto para repetir la elección del Designated Forwarder. Ese instante es una promesa precisa del plano de control, no prueba de que relojes, tablas y paquetes cruzaran juntos la frontera.

Tendencias de servicios en la nube globales
El hito de SentinelOne Flex necesita un puente de consumo
SentinelOne terminó julio con 1.700 millones de dólares de obligaciones de desempeño pendientes. Es una reserva contractual considerable, pero no un contador de ciberseguridad utilizada: la propia compañía explica que, en los acuerdos de consumo, el momento y el importe del…